
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cybersecurity-interview-questions — Red Team, Blue Team, Web Security, Incident Response और नेटवर्क सुरक्षा को कवर करने वाले 200+ साइबरसुरक्षा साक्षात्कार प्रश्नों और उत्तरों का क्यूरेटेड संग्रह। मुफ़्त और ओपन सोर्स। | Kitploit
उपकरण/GitHubGitHub/excalibra/cybersecurity-interview-questions
वेब सुरक्षानेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षाघटना प्रतिक्रियाचयनित संसाधनलर्निंग पाथ और कोर्स
GitHubexcalibra/cybersecurity-interview-questions

cybersecurity-interview-questions

Red Team, Blue Team, Web Security, Incident Response और नेटवर्क सुरक्षा को कवर करने वाले 200+ साइबरसुरक्षा साक्षात्कार प्रश्नों और उत्तरों का क्यूरेटेड संग्रह। मुफ़्त और ओपन सोर्स।

रिपॉजिटरी देखेंवेबसाइट
132303 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

साइबर सुरक्षा साक्षात्कार प्रश्न

रेड टीम, ब्लू टीम, वेब सुरक्षा, घटना प्रतिक्रिया और अधिक के लिए एक निःशुल्क, ओपन-सोर्स संग्रह

GitHub stars Live Site GitHub forks GitHub issues


image

अवलोकन

यह रिपॉज़िटरी 200+ साइबर सुरक्षा साक्षात्कार प्रश्नों और उत्तरों का एक क्यूरेटेड संग्रह है – जो उन सभी के लिए डिज़ाइन किया गया है जो इन भूमिकाओं के लिए तैयारी कर रहे हैं:

  • रेड टीमिंग / पेनेट्रेशन टेस्टिंग – शोषण, चोरी-छिपाना (evasion), और स्थायित्व (persistence)।
  • ब्लू टीमिंग / रक्षा और सुरक्षा संचालन – पहचान, प्रतिक्रिया, और सुदृढ़ीकरण।
  • घटना प्रतिक्रिया – खतरा बुद्धिमत्ता, लॉग विश्लेषण, और मैलवेयर पहचान।
  • वेब सुरक्षा – SQLi, XSS, CSRF, SSRF, और फ़ाइल अपलोड हमले।
  • आंतरिक नेटवर्क सुरक्षा – पार्श्व गति (lateral movement), डोमेन हमले, और टनलिंग।
  • सिस्टम सुदृढ़ीकरण – Windows और Linux सुरक्षा, विशेषाधिकार वृद्धि।

इस रिपॉज़िटरी का उपयोग कैसे करें

  1. सर्वोत्तम पठन अनुभव के लिए लाइव साइट ब्राउज़ करें।
  2. ऑफ़लाइन उपयोग के लिए, रिपॉज़िटरी को क्लोन करें और अपने पसंदीदा एडिटर में कोई भी .md फ़ाइल खोलें।
  3. विशिष्ट प्रश्नों या विषयों को खोजने के लिए लाइव साइट पर सर्च बार का उपयोग करें।

सामग्री विवरण

विस्तार के लिए क्लिक करें – कवर किए गए विषयों की पूरी सूची
अनुभागकवर किए गए विषय
रेड टीमशोषण, चोरी-छिपाना, डीसेरियलाइज़ेशन, WAF बायपास, डोमेन हमले, स्थायित्व
रेड टीम साक्षात्कार अनुभववास्तविक साक्षात्कारों से वास्तविक प्रश्न और सबक
ब्लू टीमघटना प्रतिक्रिया, लॉग विश्लेषण, घुसपैठ का पता लगाना, ट्रेसबिलिटी, परिचालन गहराई, सुरक्षा उपकरण, और सिस्टम सुदृढ़ीकरण
नेटवर्क सुरक्षाARP, DNS, TCP/UDP, DDoS, OSI मॉडल, रूटिंग प्रोटोकॉल, फ़ायरवॉल, SSL/TLS
वेब सुरक्षाSQLi, XSS, CSRF, SSRF, डीसेरियलाइज़ेशन, फ़ाइल अपलोड, लॉजिक दोष
घटना प्रतिक्रियाखतरा बुद्धिमत्ता, लॉग विश्लेषण, मैलवेयर पहचान, हनीपॉट
आंतरिक नेटवर्क पेनेट्रेशनपार्श्व गति, डोमेन कंट्रोलर हमले, गोल्डन/सिल्वर टिकट, टनलिंग
सिस्टमWindows/Linux सुदृढ़ीकरण, विशेषाधिकार वृद्धि, स्थायित्व पहचान
उपकरणNmap, sqlmap, webshells, प्रॉक्सी, टनलिंग उपकरण
कंप्यूटर नेटवर्कOSI मॉडल, TCP/IP मूल बातें
ट्रेसबिलिटी और ट्रैफ़िक विश्लेषणWireshark, ट्रैफ़िक पैटर्न, हमले का श्रेय

यह किसके लिए है

दर्शकलाभ
नौकरी चाहने वालेवास्तविक प्रश्नों और उत्तरों के साथ साइबर सुरक्षा साक्षात्कारों की तैयारी करें
छात्रसंरचित प्रश्नोत्तर के माध्यम से सुरक्षा अवधारणाएँ सीखें
पेशेवरमूल बातों को ताज़ा करें और तेज़ बने रहें

रोडमैप और प्रगति पर

इस परियोजना में अब 70+ प्रश्नों के साथ एक समर्पित ब्लू टीम अनुभाग शामिल है, जो घटना प्रतिक्रिया, लॉग विश्लेषण, घुसपैठ का पता लगाना, और ट्रेसबिलिटी को कवर करता है। अतिरिक्त विषय सक्रिय रूप से जोड़े जा रहे हैं, और योगदान का स्वागत है!

नियोजित ब्लू टीम सामग्री

  • सुरक्षा संचालन केंद्र (SOC) विश्लेषक मूल बातें
  • SIEM (सुरक्षा सूचना और घटना प्रबंधन) उपकरण और क्वेरी
  • एंडपॉइंट डिटेक्शन एंड रिस्पॉन्स (EDR) – अवधारणाएँ और उपकरण (CrowdStrike, SentinelOne, Defender)
  • नेटवर्क ट्रैफ़िक विश्लेषण और विसंगति पहचान
  • खतरा शिकार कार्यप्रणाली और ढाँचे (MITRE ATT&CK, Cyber Kill Chain)
  • भेद्यता प्रबंधन जीवनचक्र
  • सुरक्षा सूचना साझाकरण – STIX/TAXII, MISP
  • क्लाउड सुरक्षा निगरानी (AWS, Azure, GCP)
  • ज़ीरो ट्रस्ट आर्किटेक्चर और कार्यान्वयन
  • पहचान और पहुँच प्रबंधन (IAM) – SSO, MFA, Entra ID, Okta

[!NOTE] यदि आपके पास कोई विशिष्ट ब्लू टीम विषय है जिसे आप कवर होते देखना चाहते हैं, तो कृपया एक issue खोलें या pull request सबमिट करें।
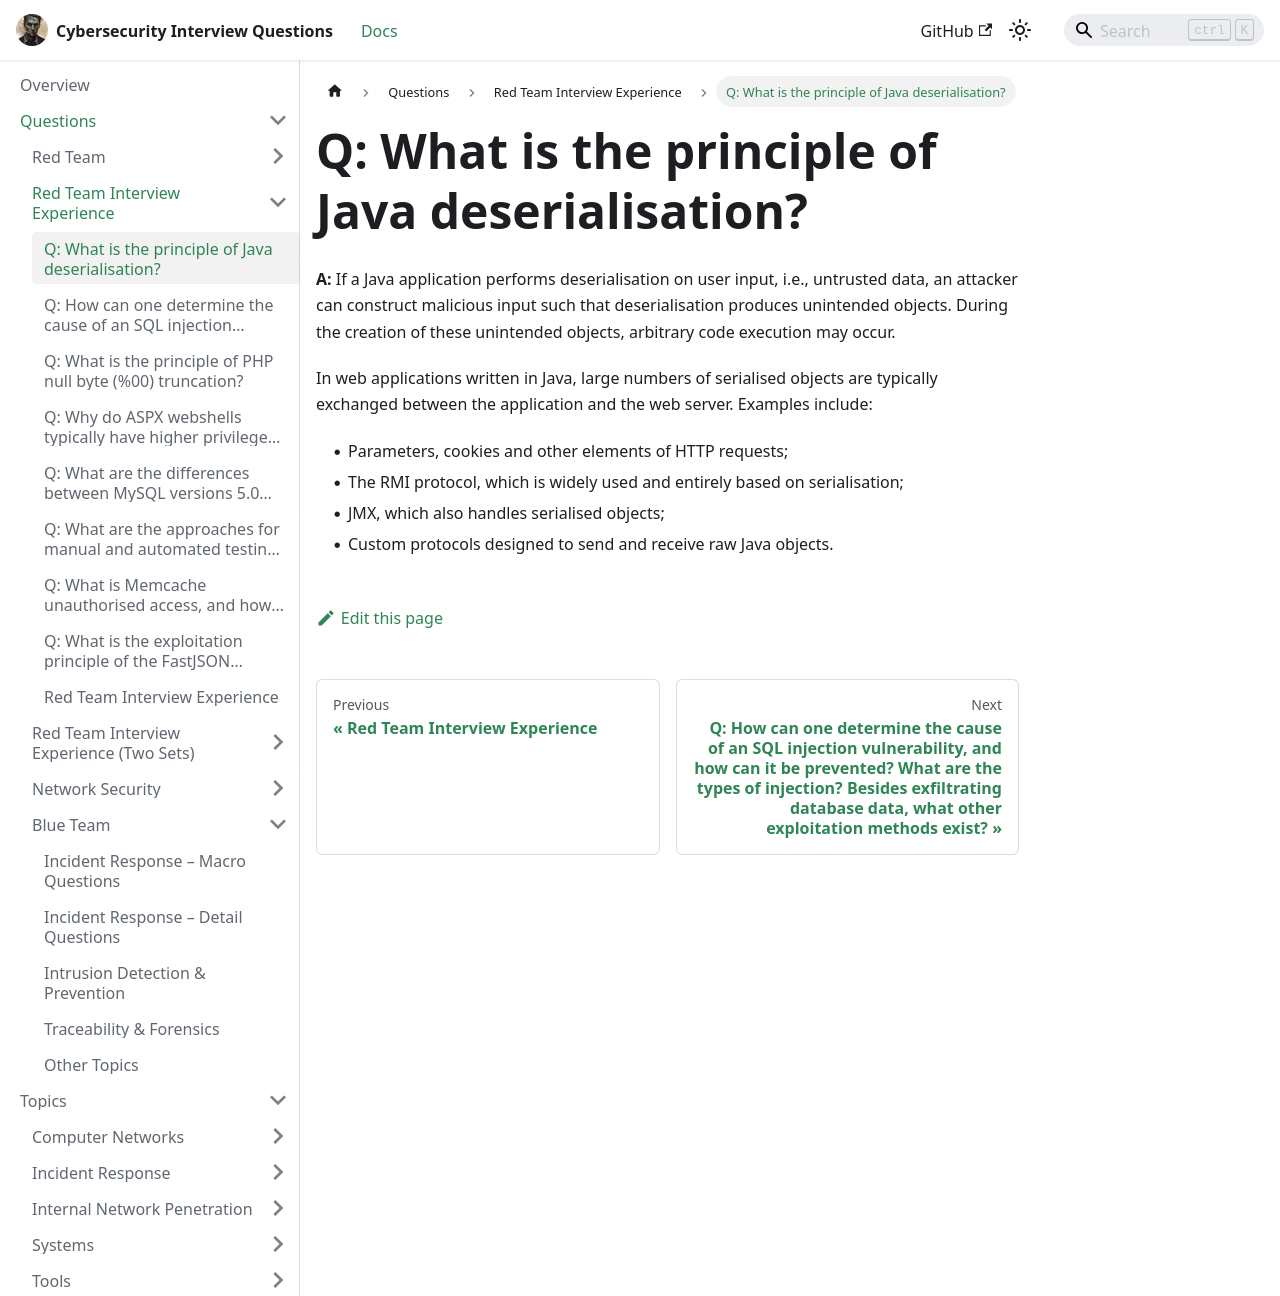

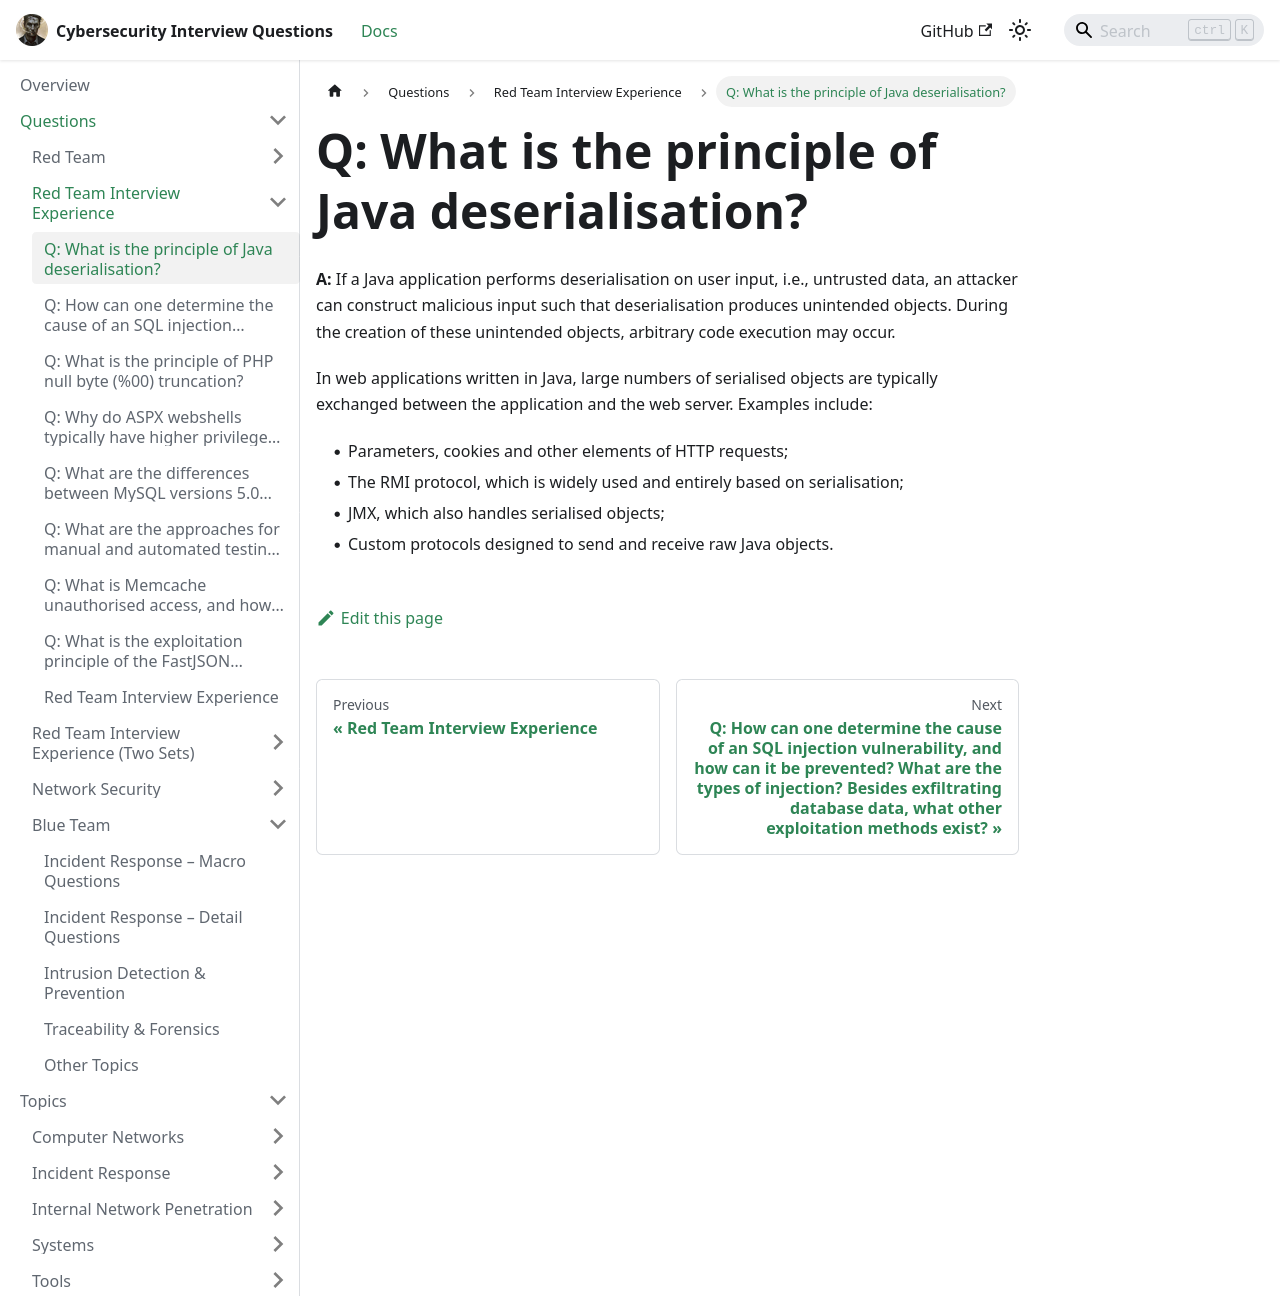
पूर्वावलोकन

image

योगदान

[!NOTE] योगदान का स्वागत है!

कोई गलती मिली? जोड़ने के लिए कोई प्रश्न है?
एक issue खोलें या pull request सबमिट करें।


संपर्क

लेखकExcalibra
लाइव साइटexcalibra.github.io/cybersecurity-interview-questions

⭐ यदि इस परियोजना ने आपकी सहायता की, तो कृपया इसे एक स्टार देने पर विचार करें। इससे दूसरों को भी इसे खोजने में मदद मिलती है!

टूल डाउनलोड करें