Beekeeper-Studio PoC
CVE-2024-23995 भेद्यता के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट
1. भेद्यता अवलोकन:
- भेद्यता विषय: XSS के माध्यम से RCE
- भेद्यता संस्करण: <= Beekeeper-Studio-4.1.13
- हमले का प्रकार: रिमोट कोड निष्पादन
- हमले के वेक्टर: इस भेद्यता का शोषण करने के लिए, तालिका के कॉलम नामों में दुर्भावनापूर्ण स्क्रिप्ट डालनी होती है। जब संबंधित कॉलम (tabulator-header-contents) पर माउस घुमाया जाता है, तो एक पूर्वावलोकन (tabulator-popup-container) निष्पादित होना चाहिए, जिससे शोषण संभव हो पाता है।
- आरक्षित CVE संख्या: CVE-2024-23995
2. भेद्यता का कारण:
प्रूफ-ऑफ-कॉन्सेप्ट (POC)
चरण 1) दुर्भावनापूर्ण स्क्रिप्ट से लिखे गए कॉलम नामों वाला एक डेटाबेस बनाएं।
चरण 2) यदि हमलावर SQLite का उपयोग कर रहा है, तो DB फ़ाइल वितरित करें; अन्य डेटाबेस के लिए, DB सर्वर का कनेक्शन जानकारी वितरित करें।
चरण 3) पीड़ित डेटाबेस से कनेक्ट होता है, तालिका में जाता है, और कॉलम नामों पर माउस घुमाता है, जिससे संबंधित स्क्रिप्ट का निष्पादन शुरू हो जाता है।
चरण 4) चूंकि स्थानीय डेटा तक पहुंच अनुमतियों पर कोई प्रतिबंध नहीं है, इसलिए जैसे उदाहरण कथन सफलतापूर्वक काम करते हैं।
- जबकि अन्य पॉपअप कंटेनर फ़िल्टर किए जाते हैं, यह विशेष भाग उचित सत्यापन से रहित है।
3. अतिरिक्त जानकारी
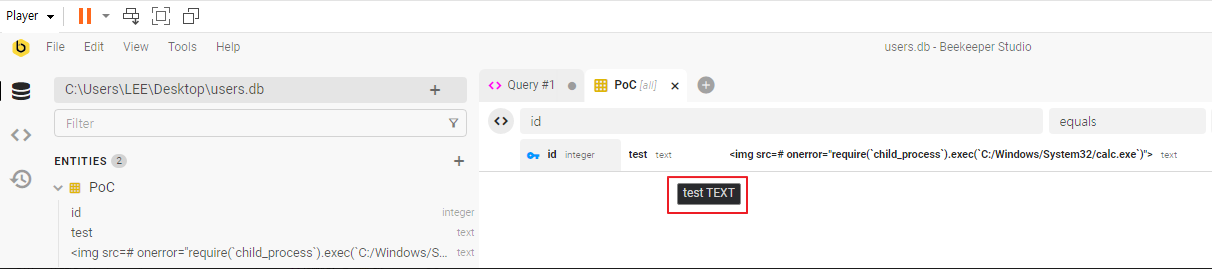
- इस tabulator-popup-container का उपयोग करें
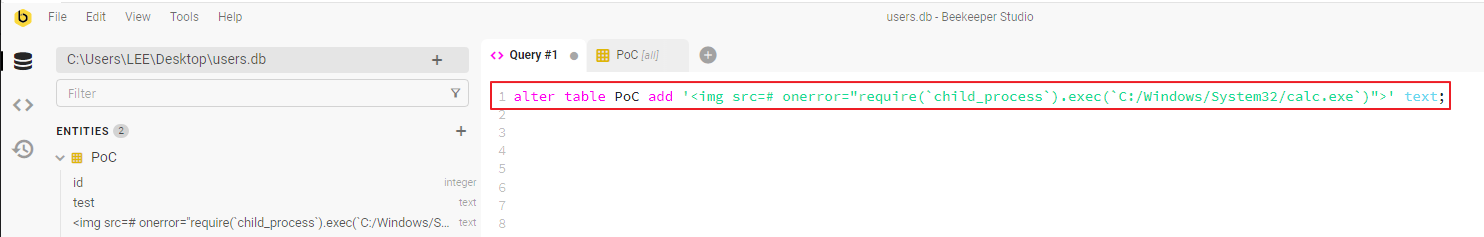
- दुर्भावनापूर्ण स्क्रिप्ट से लिखे गए कॉलम नाम बनाएं। जैसे ''
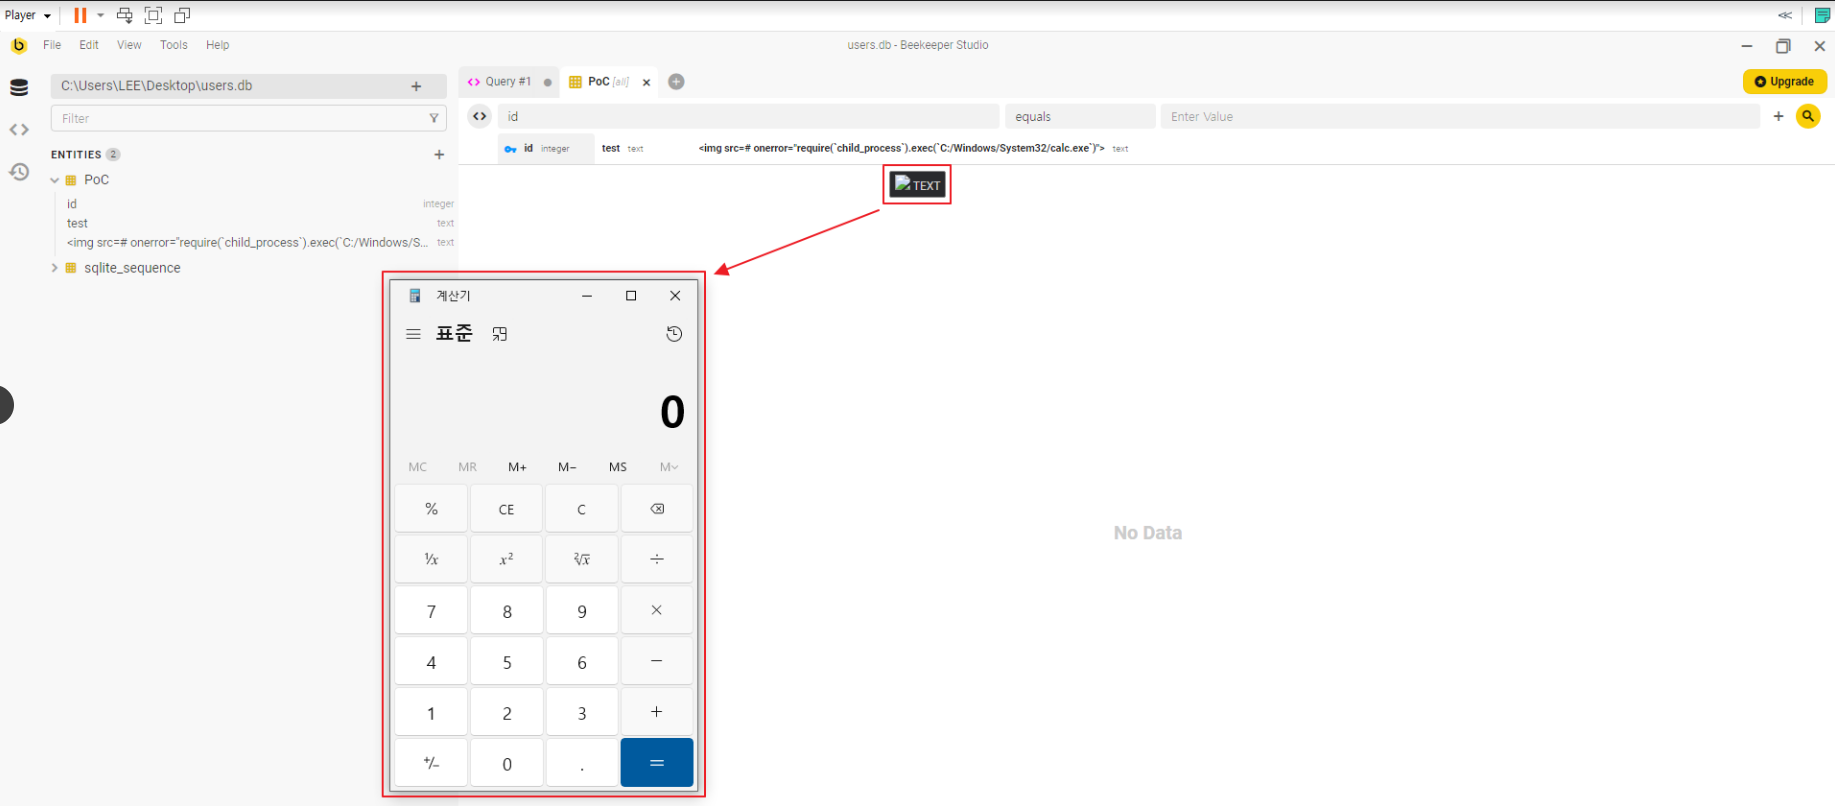
- कॉलम नामों पर माउस घुमाएं, जिससे संबंधित स्क्रिप्ट का निष्पादन शुरू हो जाए।

 eqstlab/cve-2024-23995

