Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/endgameinc/xori
स्थैतिक विश्लेषणरिवर्स इंजीनियरिंगमालवेयर विश्लेषणबाइनरी विश्लेषण
GitHubendgameinc/xori

xori

Xori एक स्वचालन-तैयार डिसअसेंबली और स्थैतिक विश्लेषण लाइब्रेरी है PE32, 32+ और shellcode के लिए।

रिपॉजिटरी देखें
722851016 साल पहलेKitploit द्वारा समीक्षित
साझा करें

alt text

Xori - कस्टम डिसअसेंबली फ्रेमवर्क

License: AGPL v3

Xori एक स्वचालन-तैयार डिसअसेंबली और स्थैतिक विश्लेषण लाइब्रेरी है जो शेलकोड या PE बाइनरी लेती है और ट्राएज विश्लेषण डेटा प्रदान करती है।

श्रेय:

Xori का अस्तित्व ओपन सोर्स समुदाय की प्रेरणा और विचारों के बिना संभव नहीं होता। हम Capstone इंजन और LLVM प्रोजेक्ट के काम के आभारी हैं।

आर्किटेक्चर:

  • i386
  • x86-64

फ़ाइल स्वरूप

  • PE, PE+
  • सादा शेलकोड

वर्तमान सुविधाएँ

    1. डिसअसेंबली, 2) फंक्शन, और 3) आयात का json आउटपुट देता है।
  • इमेज और स्टैक मेमोरी प्रबंधित करता है।
  • 2 मोड:
    • लाइट एम्यूलेशन - सभी पथों (रजिस्टर, स्टैक, कुछ निर्देश) को सूचीबद्ध करने के लिए।
    • फुल एम्यूलेशन - केवल कोड के पथ का अनुसरण करता है (धीमा प्रदर्शन)।
  • सिम्युलेटेड TEB और PEB संरचनाएँ।
  • DLL एक्सपोर्ट के आधार पर फंक्शन का मूल्यांकन करता है।
  • संदर्भित मेमोरी स्थानों के आधार पर स्ट्रिंग प्रदर्शित करता है।
  • FLIRT शैली हस्ताक्षर (फास्ट लाइब्रेरी पहचान और मान्यता प्रौद्योगिकी) का उपयोग करता है।
  • PEB के अनुकरण के लिए आपको अपने स्वयं के एक्सपोर्ट का उपयोग करने की अनुमति देता है।
  • गैर-वापसी कॉल के बाद पैडिंग का पता लगाएगा।
  • ऑफ़सेट से फंक्शन संदर्भों की पहचान करने का प्रयास करेगा।

यह अभी तक क्या नहीं करता:

  • इंजन इंटरैक्टिव नहीं है।
  • स्ट्रिंग्स को डंप नहीं करता।
  • गैर-निष्पादन योग्य अनुभागों को संसाधित नहीं करता।
  • गैर-PE फ़ाइलों के लिए TEB और PEB सक्षम नहीं हैं।
  • केवल कुछ x86 निर्देश एम्यूलेट किए जाते हैं, सभी नहीं।
  • पैचिंग और असेंबलिंग।
  • कोई प्लगइन या स्क्रिप्टिंग नहीं।

दस्तावेज़ीकरण

आवश्यकताएँ

rustc 1.27.0

OSX और Linux डिस्ट्रो के लिए rust स्थापित करें

curl https://sh.rustup.rs -sSf | sh

Windows के लिए rust स्थापित करें

पहले rustup.exe (रस्ट टूलचेन इंस्टॉलर) यहाँ से प्राप्त करें: यहाँ। rustup स्थापना का स्क्रीनशॉट
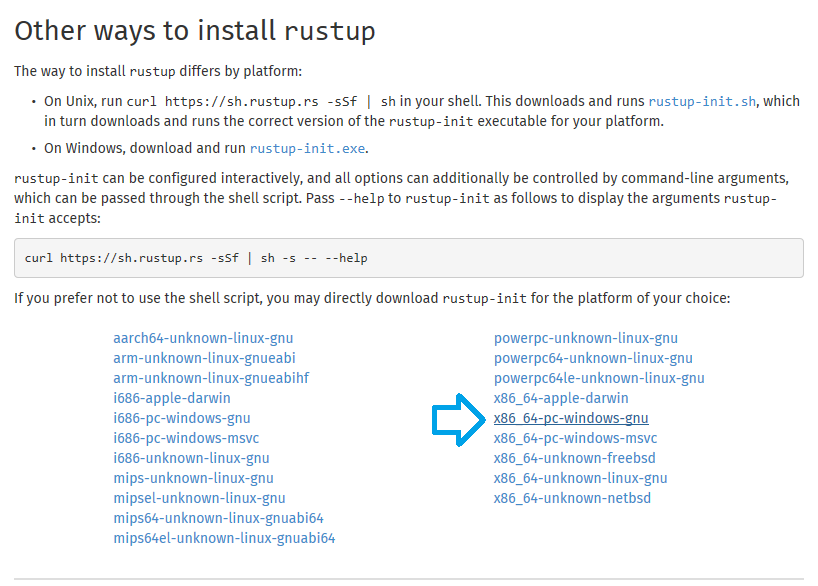
यह उपकरण रस्ट संकलक rustc, रस्ट पैकेज प्रबंधक cargo और रस्ट में विकास के लिए अन्य उपयोगी उपकरण स्थापित करेगा।

  • rustup.exe चलाएँ

Rust पूर्वापेक्षाएँ स्थापित करें

यदि आप यह आउटपुट देखते हैं, तो आपके Windows वातावरण में Build Tools for Visual Studio गायब है, तो पढ़ना जारी रखें, अन्यथा यहाँ जाएँ। गुम पूर्वापेक्षाओं का स्क्रीनशॉट
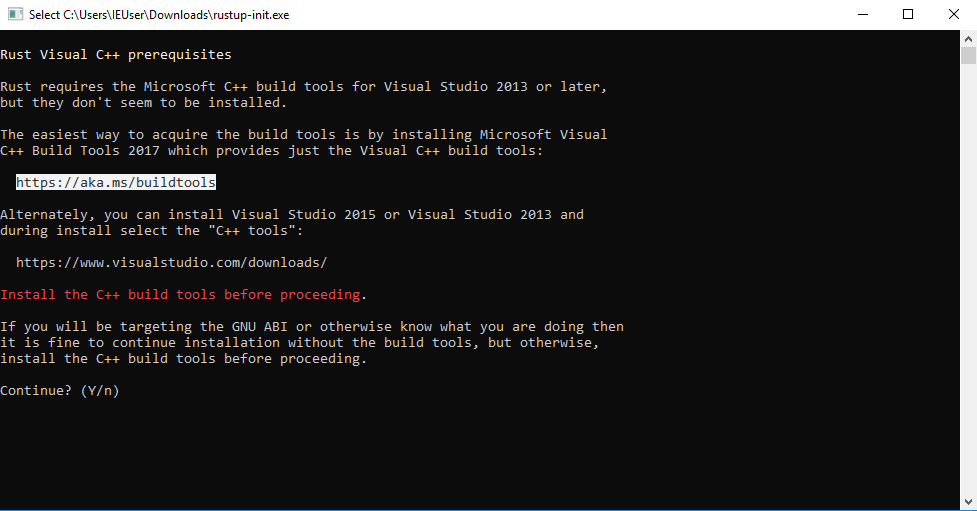
  • आउटपुट के लिंक का अनुसरण करें, या यहाँ क्लिक करें।

  • rustup-init.exe को रद्द करें।

  • ब्राउज़र में वापस आएँ, नीचे स्क्रॉल करें, Tools for Visual Studio 2017 टैब विस्तृत करें और Build Tools for Visual Studio 2017 डाउनलोड करें।
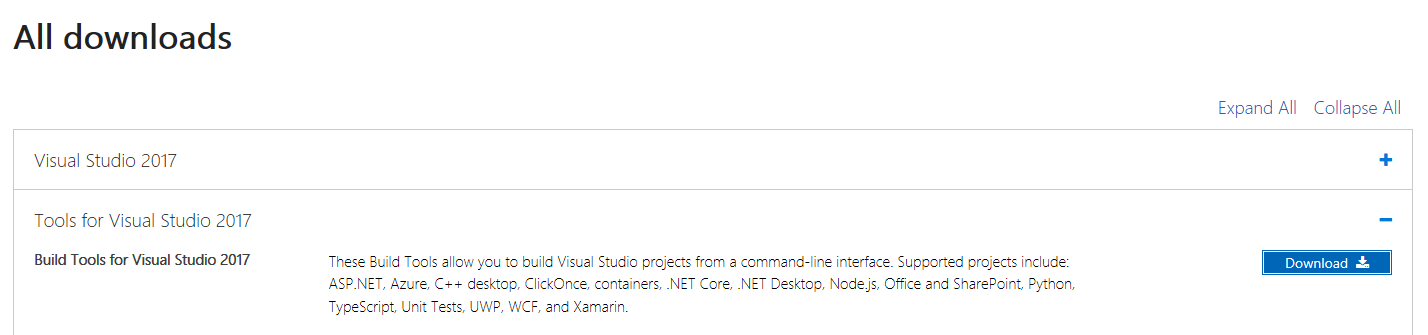
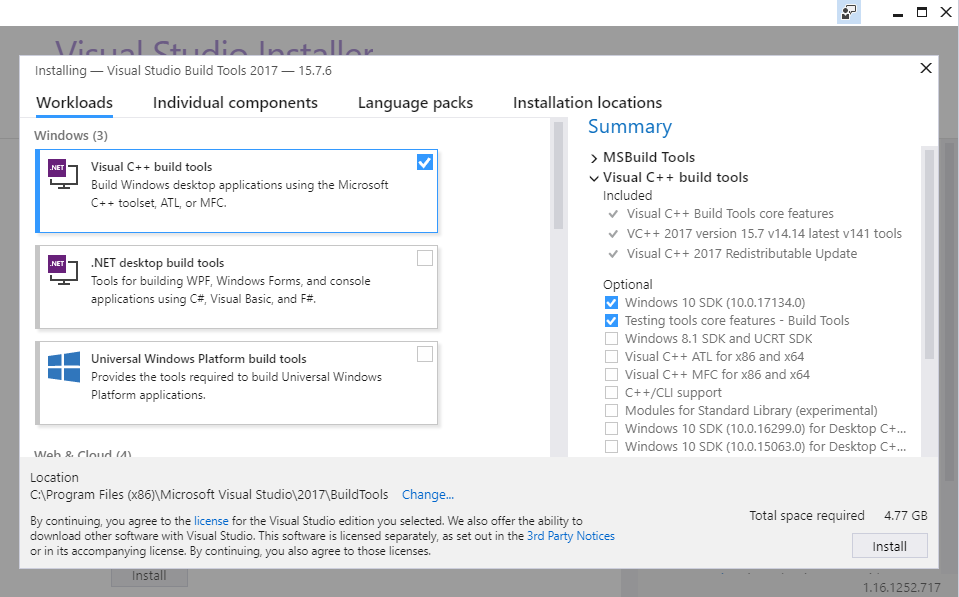
बिल्ड टूल्स स्थापना का स्क्रीनशॉट

  • निष्पादन योग्य चलाएँ।

Visual C++ build tools चुनें और "install" पर क्लिक करें, स्थापना के बाद "Visual Studio Installer" बंद करें। बिल्ड टूल्स स्थापना का स्क्रीनशॉट
Rust टूलचेन स्थापित करें

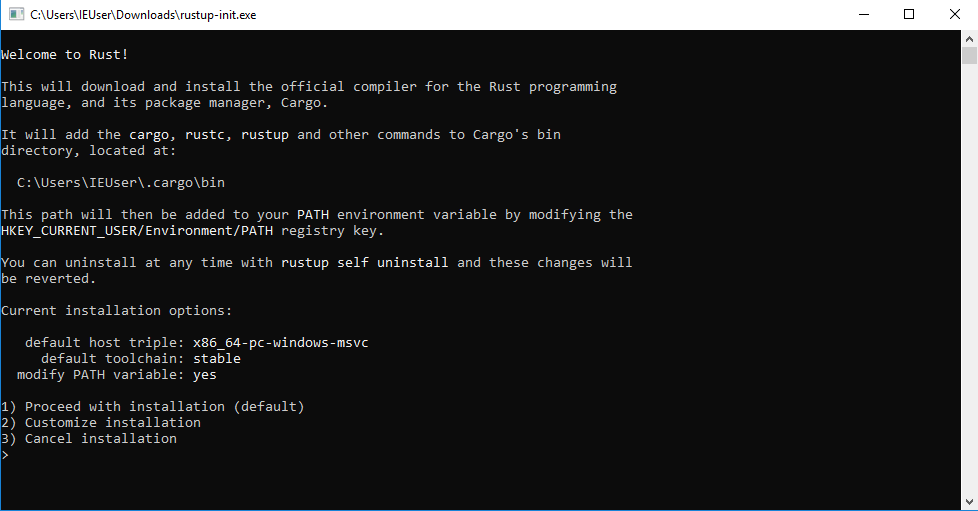
rustup.exe चलाएँ और आपको निम्न आउटपुट दिखाई देगा। rustup स्थापना का स्क्रीनशॉट
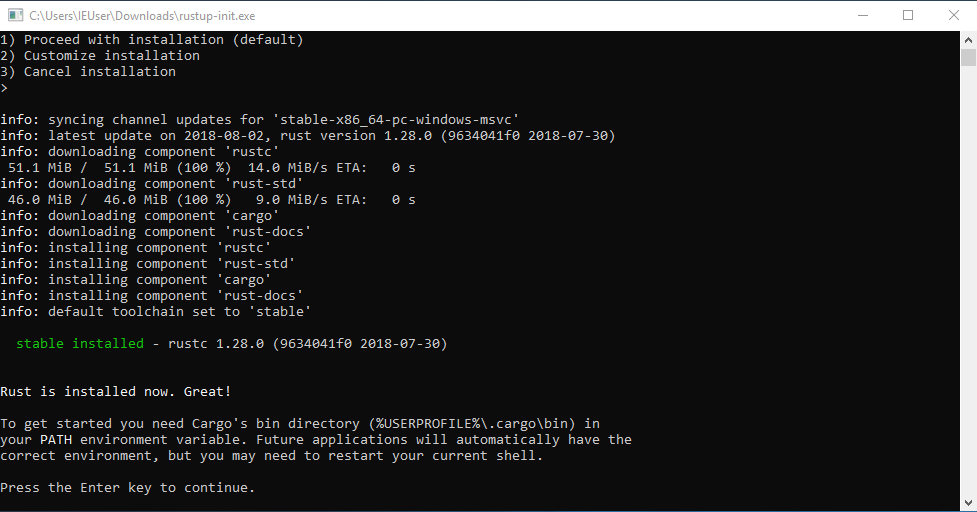
सफल स्थापना के बाद आप देख सकते हैं कि रस्ट संकलक rustc, रस्ट पैकेज प्रबंधक cargo और अन्य उपकरण स्थापित हो गए हैं (C:\Users\%username%\.cargo और C:\Users\%username%\.rustup के अंतर्गत)। rustup स्थापना का स्क्रीनशॉट
  • एक नया "Command Prompt" खोलें और xori निर्माण चरणों का पालन करें यहाँ।

स्थापना

1. Xori बनाएँ

यह कमांड अन्य बाइनरी जैसे pesymbols और peinfo भी बनाएगा।

git clone https://github.com/endgameinc/xori.git
cd xori
cargo build --release

2. xori.json कॉन्फिग फ़ाइल बनाएँ

cp xori.json.example xori.json
[इच्छानुसार संपादित करें]

3. (वैकल्पिक) प्रतीक फ़ाइलें बनाएँ

यदि आप अपनी स्वयं की प्रतीक फ़ाइलें बनाना चाहते हैं, तो आपको dll फ़ोल्डरों को वहाँ सेट करना होगा जहाँ आपने अपनी विंडोज़ dlls संग्रहीत की हैं।

"function_symbol32": "./src/analysis/symbols/generated_user_syswow64.json",
"function_symbol64": "./src/analysis/symbols/generated_user_system32.json",
"symbol_server": {
	"dll_folder32": "./dlls/32bit",
	"dll_folder64": "./dlls/64bit"

फंक्शन_सिंबल json को अधिलेखित करने के लिए pesymbols चलाएँ।

 ./target/release/pesymbols

चलाएँ

./target/release/xori -f test.exe

सभी परीक्षण चलाएँ

cargo test

ब्राउज़र GUI

ChromeFirefoxSafariIEOpera
Latest ✔Latest ✔Latest ✔xLatest ✔

आवश्यकताएँ

nodejs

yarn (UI विकास के लिए वैकल्पिक)

  • Ubuntu 18.04 पर आपको निम्नलिखित apt install करने की आवश्यकता हो सकती है: curl git libssl-dev pkg-config build-essential npm

निर्माण

cd gui
npm install

चलाएँ

एक टर्मिनल में

cd gui
node src/server.js

दूसरे टर्मिनल में

cd gui
npm start

यह आपका डिफ़ॉल्ट ब्राउज़र http://localhost:3000/ पर खोलेगा। बैकएंड API localhost:5000 पर सुन रहा है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    280

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →