
 egebalci/amber
रिफ्लेक्टिव PE पैकर।


Amber एक स्थान-स्वतंत्र (रिफ्लेक्टिव) PE लोडर है जो मूल PE फ़ाइलों (EXE, DLL, SYS...) के मेमोरी में निष्पादन को सक्षम बनाता है। यह गुप्त मेमोरी-आधारित पेलोड तैनाती की अनुमति देता है जिसका उपयोग एंटी-वायरस, फ़ायरवॉल, IDS, IPS उत्पादों और एप्लिकेशन व्हाइट-लिस्टिंग शमन उपायों को बायपास करने के लिए किया जा सकता है। Amber द्वारा उत्पन्न रिफ्लेक्टिव पेलोड को या तो दूरस्थ सर्वर से स्टेज किया जा सकता है या सीधे मेमोरी में निष्पादित किया जा सकता है, जैसे कि सामान्य शेलकोड। डिफ़ॉल्ट रूप से, प्रत्येक उत्पन्न पेलोड को नई पीढ़ी के SGN एनकोडर का उपयोग करके एनकोड किया जाता है। Amber Windows API फ़ंक्शन पतों को अस्पष्ट रूप से हल करने के लिए CRC32_API और IAT_API का उपयोग करता है। PE फ़ाइल के मेमोरी में लोड और निष्पादित होने के बाद, मेमोरी स्कैनर्स से बचने के लिए रिफ्लेक्टिव पेलोड मिटा दिया जाता है।
प्री-कंपाइल्ड बाइनरी releases में पाई जा सकती हैं।
स्रोत से बनाना
स्रोत को बनाने का एकमात्र निर्भरता keystone engine है, लाइब्रेरी स्थापित करने के लिए these निर्देशों का पालन करें। एक बार libkeystone सिस्टम पर स्थापित हो जाने पर, बस go get करें ツ
go install github.com/EgeBalci/amber@latest
डॉकर स्थापना
docker pull egee/amber
docker run -it egee/amber
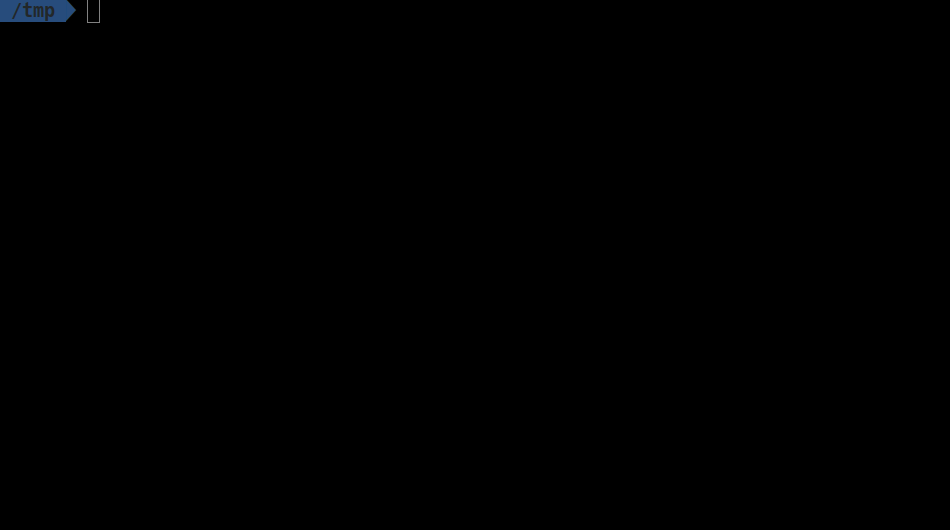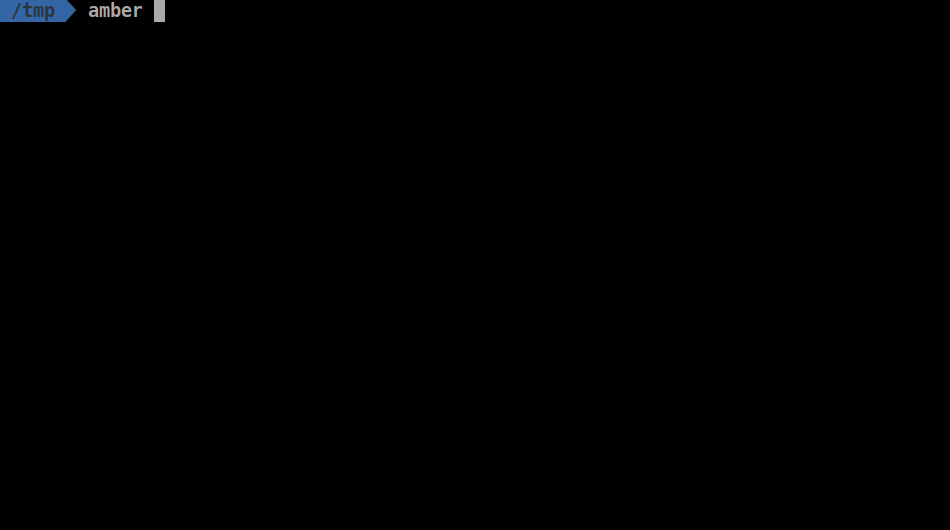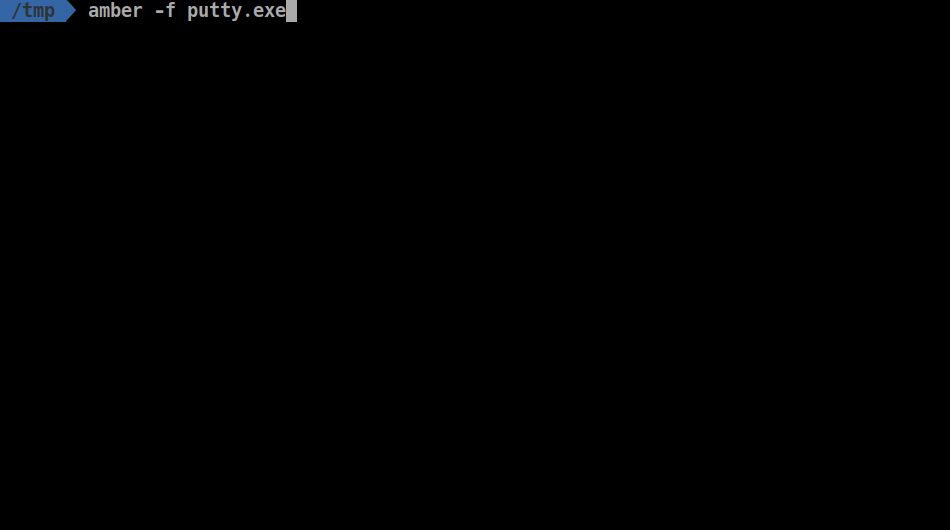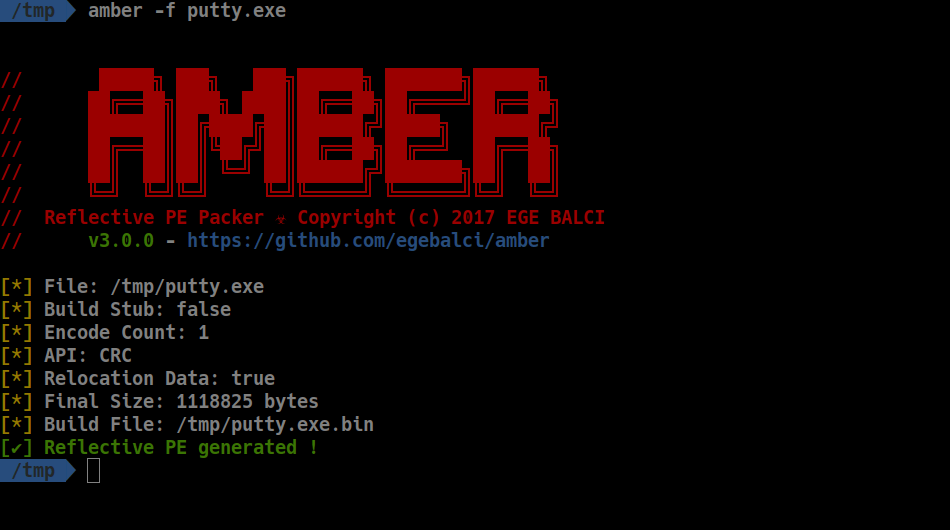
निम्नलिखित तालिका एम्बर द्वारा समर्थित स्विचों को सूचीबद्ध करती है।
| स्विच | प्रकार | विवरण |
|---|---|---|
| -f,--file | string | इनपुट PE फ़ाइल। |
| -o,--out | string | आउटपुट बाइनरी पेलोड फ़ाइल नाम। |
| -e | int | उत्पन्न रिफ्लेक्टिव पेलोड को एनकोड करने की संख्या |
| --iat | bool | CRC API रिज़ॉल्वर ब्लॉक के बजाय IAT API रिज़ॉल्वर ब्लॉक का उपयोग करें |
| -l | int | अस्पष्टता के लिए अधिकतम बाइट्स की संख्या (डिफ़ॉल्ट 5) |
| --sys | bool | रॉ सिसकॉल करें। (केवल x64) |
| --scrape | bool | PE से मैजिक बाइट और DOS स्टब को स्क्रेप करें। |
उदाहरण उपयोग
amber -f test.exe
amber -e 10 --iat -f test.exe
डॉकर उपयोग
docker run -it -v /tmp/:/tmp/ amber -f /tmp/file.exe

