
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/eap2468/cve-2022-3699
विशेषाधिकार वृद्धिमेमोरी फोरेंसिकभेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHubeap2468/cve-2022-3699

CVE-2022-3699

CVE-2022-3699 के लिए प्रमाण की अवधारणा शोषण

रिपॉजिटरी देखें
122 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-3699

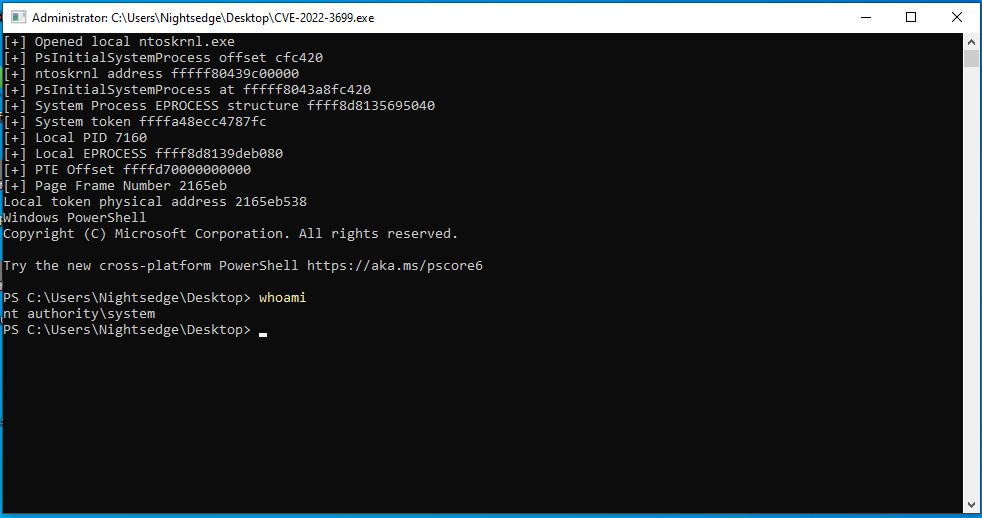
CVE-2022-3699 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट

एक्सप्लॉइट का विंडोज 10 22H2 बिल्ड 19045.4651 और बिल्ड 19045.3803 पर परीक्षण किया गया

यह कमजोरी अनप्रिविलेज्ड उपयोगकर्ताओं को कर्नेल के उदाहरण से भौतिक मेमोरी से पढ़ने और लिखने की कार्यक्षमता तक पहुंचने की अनुमति देती है, हालांकि चूंकि प्रिमिटिव भौतिक मेमोरी से संबंधित हैं, इसलिए इसे हथियार बनाने के लिए कुछ अतिरिक्त काम की आवश्यकता है

वर्चुअल रीड प्रिमिटिव प्राप्त करने का विचार alfarom256 से लिया गया, जिसने इसे ch3rn0byl से प्राप्त किया

image

टूल डाउनलोड करें