
 dwisiswant0/apkleaks
URI, endpoints और गुप्त जानकारी के लिए APK फ़ाइल स्कैन करना


URI, एंडपॉइंट और रहस्यों के लिए APK फ़ाइल स्कैन करना।
APKLeaks को स्थापित करना काफी सरल है:
$ pip3 install apkleaks
रिपॉजिटरी क्लोन करें और आवश्यकताएँ स्थापित करें:
$ git clone https://github.com/dwisiswant0/apkleaks
$ cd apkleaks/
$ pip3 install -r requirements.txt
Docker इमेज को निम्नानुसार खींचें:
$ docker pull dwisiswant0/apkleaks:latest
APKLeaks, APK फ़ाइलों को डीकंपाइल करने के लिए jadx डिसअसेंबलर का उपयोग करता है। यदि आपके सिस्टम में jadx मौजूद नहीं है, तो यह आपको इसे डाउनलोड करने का संकेत देगा।
बस,
$ apkleaks -f ~/path/to/file.apk
# from Source
$ python3 apkleaks.py -f ~/path/to/file.apk
# or with Docker
$ docker run -it --rm -v /tmp:/tmp dwisiswant0/apkleaks:latest -f /tmp/file.apk
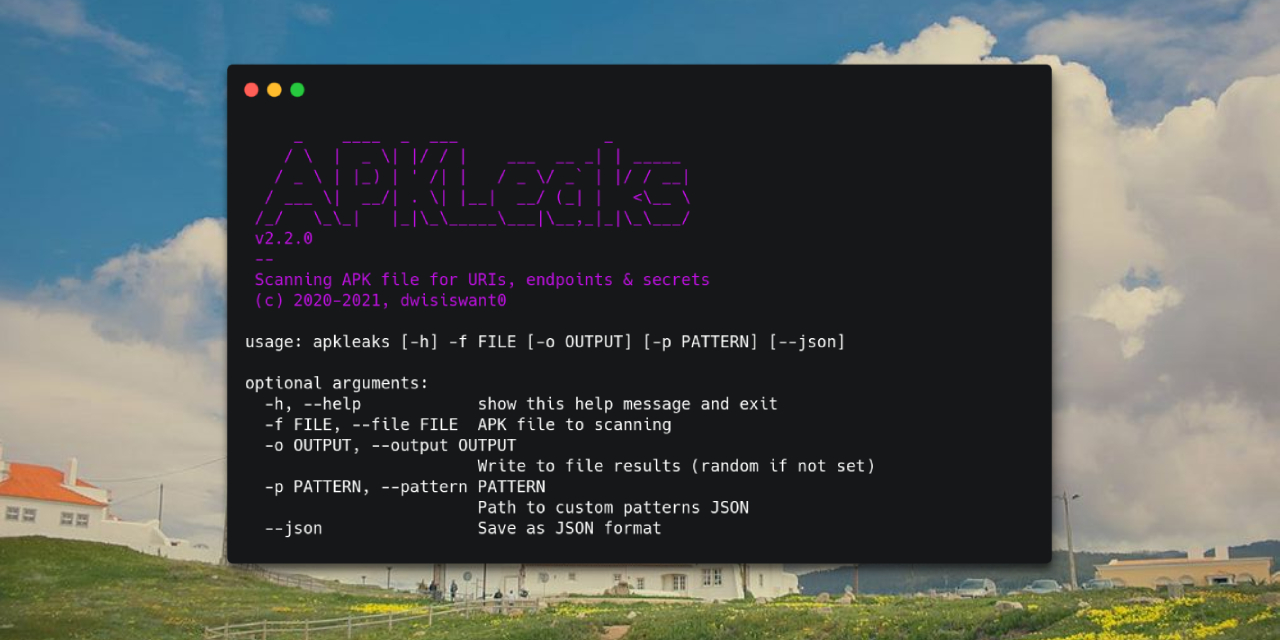
यहाँ सभी विकल्प दिए गए हैं जो यह समर्थन करता है।
| आर्गुमेंट | विवरण | उदाहरण |
|---|---|---|
| -f, --file | स्कैन करने के लिए APK फ़ाइल | apkleaks -f file.apk |
| -o, --output | परिणाम फ़ाइल में लिखें (यदि सेट नहीं है तो यादृच्छिक) | apkleaks -f file.apk -o results.txt |
| -p, --pattern | कस्टम पैटर्न JSON का पथ | apkleaks -f file.apk -p custom-rules.json |
| -a, --args | डिसअसेंबलर तर्क | apkleaks -f file.apk --args="--deobf --log-level DEBUG" |
| --json | JSON प्रारूप में सहेजें | apkleaks -f file.apk -o results.json --json |
सामान्यतः, यदि आप -o तर्क प्रदान नहीं करते हैं, तो यह स्वचालित रूप से परिणाम फ़ाइल उत्पन्न करेगा।
[!TIP] डिफ़ॉल्ट रूप से यह परिणामों को टेक्स्ट प्रारूप में भी सहेजेगा, यदि आप JSON आउटपुट प्रारूप चाहते हैं तो
--jsonतर्क का उपयोग करें।
कस्टम पैटर्न को JSON फ़ाइल प्रारूप में संवेदनशील खोज नियम प्रदान करने के लिए निम्नलिखित तर्क के साथ जोड़ा जा सकता है: --pattern /path/to/custom-rules.json। यदि कोई फ़ाइल सेट नहीं है, तो उपकरण regexes.json फ़ाइल में पाए जाने वाले डिफ़ॉल्ट पैटर्न का उपयोग करेगा।
यहाँ एक उदाहरण है कि एक कस्टम पैटर्न फ़ाइल कैसी दिख सकती है:
// custom-rules.json
{
  "Amazon AWS Access Key ID": "AKIA[0-9A-Z]{16}",
  // ...
}
इन कस्टम नियमों का उपयोग करके उपकरण चलाने के लिए, निम्नलिखित कमांड का उपयोग करें:
$ apkleaks -f /path/to/file.apk -p rules.json -o ~/Documents/apkleaks-results.txt
हम उपयोगकर्ता को डिसअसेंबलर तर्क पारित करने का पूर्ण विवेक देते हैं। उदाहरण के लिए, यदि आप jadx डीकंपाइलेशन प्रक्रिया में थ्रेड्स सक्रिय करना चाहते हैं, तो आप इसे -a/--args तर्क के साथ जोड़ सकते हैं, उदाहरण: --args="--threads-count 5"।
$ apkleaks -f /path/to/file.apk -a "--deobf --log-level DEBUG"
[!WARNING] कृपया डिफ़ॉल्ट डिसअसेंबलर तर्कों पर ध्यान दें जो हम टकराव को रोकने के लिए उपयोग करते हैं।
apkleaks Apache 2 के तहत वितरित किया जाता है।
चूंकि इस उपकरण में कुछ योगदान शामिल हैं, और मैं एक गधा नहीं हूं, मैं निम्नलिखित उपयोगकर्ताओं को उनकी मदद और संसाधनों के लिए सार्वजनिक रूप से धन्यवाद दूंगा:
apkurlgrep के लिए, यही कारण है कि यह उपकरण बनाया गया था।truffleHogRegexes में योगदान करते हैं।LinkFinder से URL, एंडपॉइंट और उनके पैरामीटर खोजने के लिए शानदार पैटर्न के लिए।gf पैटर्न।dex2jar के लिए।SHA2048#4361 (Discord उपयोगकर्ता) ने कोड को Python3 में पोर्ट करने में मदद की।NotKeyHacks के लिए।