
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
PoC-CVE-2025-25200 — ReDoS regex में backtracking का शोषण करके, CPU का अत्यधिक उपभोग और Node.js अनुप्रयोगों में सेवा अस्वीकार (DoS) उत्पन्न करता है। | Kitploit
उपकरण/GitHubGitHub/dwictor0/poc-cve-2025-25200
स्थैतिक विश्लेषणभेद्यता विश्लेषणशोषणवेब सुरक्षा
GitHubdwictor0/poc-cve-2025-25200

PoC-CVE-2025-25200

ReDoS regex में backtracking का शोषण करके, CPU का अत्यधिक उपभोग और Node.js अनुप्रयोगों में सेवा अस्वीकार (DoS) उत्पन्न करता है।

रिपॉजिटरी देखें
106 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-25200

संदर्भ

  • कमजोरी: CVE-2025-25200

  • प्रकार: Regular Expression Denial of Service (ReDoS)

  • घटक: Kao >= 2.0.0, < 2.15.4 , >= 3.0.0-alpha.0, < 3.0.0-alpha.3 , >= 1.0.0, < 1.7.1, < 0.21.2

  • विवरण: यह कमजोरी द्विघात समय जटिलता O(n2) या अधिक गंभीर परिदृश्यों में, घातीय O(2n) प्रस्तुत करती है, अर्थात इनपुट को संसाधित करने के लिए आवश्यक समय इसके आकार के साथ बढ़ता है (backtracking)। समस्या की उत्पत्ति रेगुलर एक्सप्रेशन इंजन के तंत्र में है जिसे backtracking कहा जाता है। जब इनपुट (टोकन) मेल नहीं खाता, तो इंजन बस पिछले स्थानों पर वापस चला जाता है जहाँ वह वैकल्पिक पथ चुन सकता था।
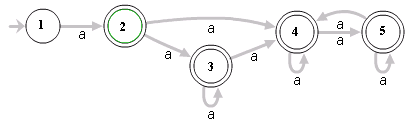
NFA

प्रभाव और गंभीरता

  • प्रभाव का प्रकार: Denial of Service (DoS)
  • हमला वेक्टर: नेटवर्क
  • स्कोर: 9.2 (उच्च)

संभावित शमन उपाय

  • पेलोड की लंबाई का सत्यापन।
  • WAF नियम का उपयोग करें, हेडर को साफ करने या अस्वीकार करने के लिए जिनमें ऐसे पैटर्न हों जो ReDOS को ट्रिगर कर सकते हैं।
  • अनुरोध समय सीमा लागू करें ताकि लंबे समय तक चलने वाले अनुरोध ईवेंट लूप को अनिश्चित काल तक ब्लॉक न करें।

जिम्मेदार प्रकटीकरण

इस कमजोरी को जिम्मेदार प्रकटीकरण प्रथाओं का पालन करते हुए संभाला गया।

PoC Test Node.js Koa CVE-2025-25200

टूल डाउनलोड करें