
 dovankha/cve-2024-34222
SourceCodester Human Resource Management System 1.0 में SQL इंजेक्शन भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, /hrm/country.php में searccountry पैरामीटर के माध्यम से मनमाना SQL कमांड निष्पादन प्रदर्शित करता है।

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।
अभी तक कोई लोकप्रियता डेटा नहीं है।
SQL injection
SQL injection भेद्यता /hrm/country.php में SourceCodester मानव संसाधन प्रबंधन प्रणाली 1.0 हमलावरों को searccountry पैरामीटर्स के माध्यम से मनमानी SQL कमांड निष्पादित करने की अनुमति देती है।
पथ URL: /hrm/country.php
पैरामीटर: &searccountry=[यहाँ इंजेक्ट करें]
यह भेद्यता हमलावरों को searccountry पैरामीटर्स के माध्यम से मनमानी SQL कमांड निष्पादित करने की अनुमति देती है।
गलत शर्त ' and '1'='2'# के साथ देश खोजने पर, कोई परिणाम नहीं आता:
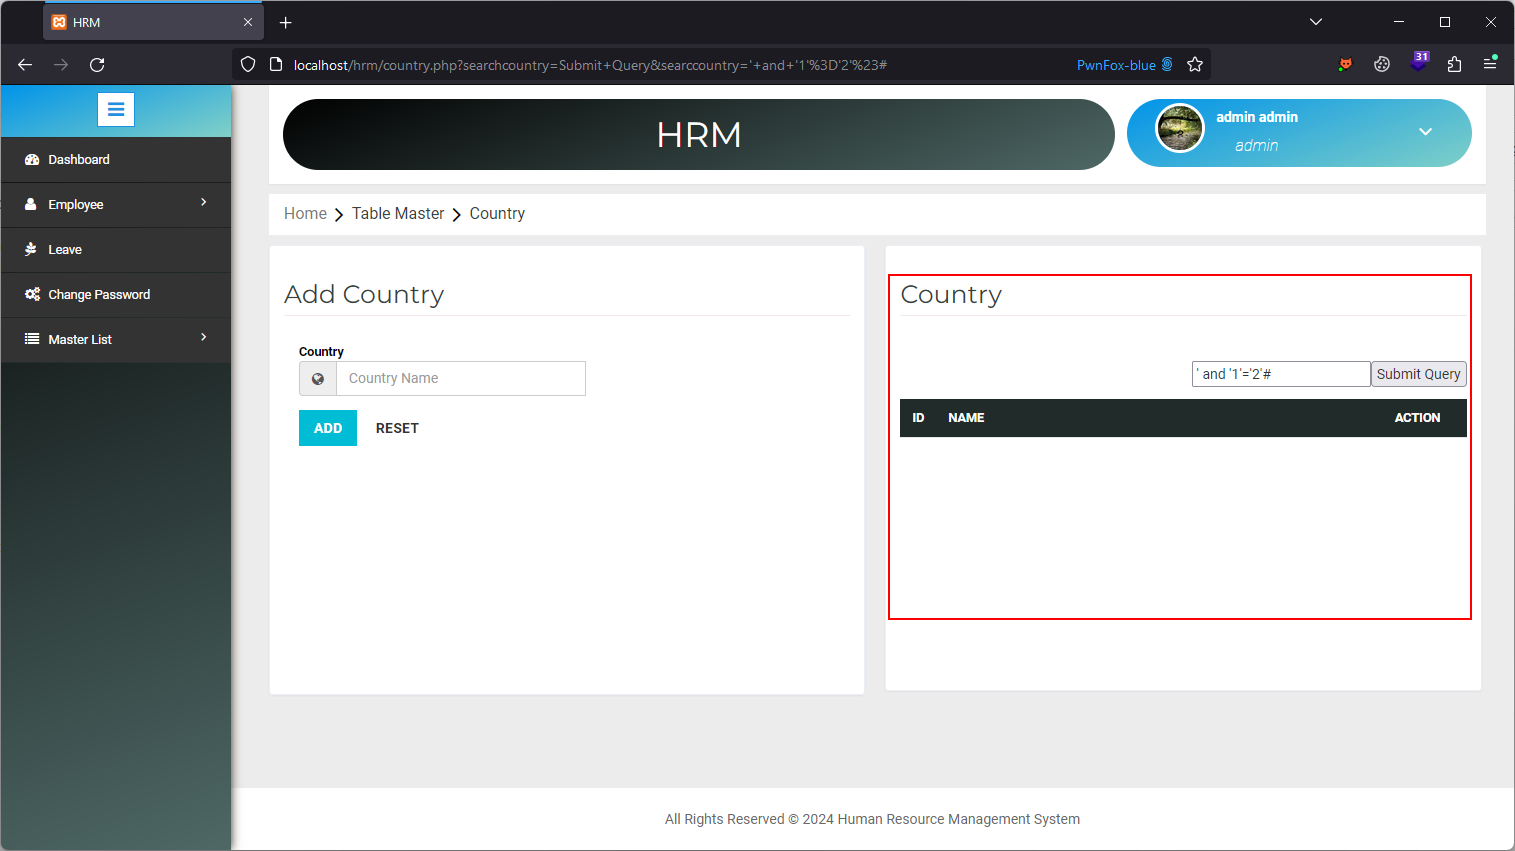
और, गलत शर्त ' and '1'='1'# के साथ देश खोजने पर, सभी परिणाम वापस आ जाते हैं:

