 dominicbreuker/stego-toolkit
स्टेग्नोग्राफी टूल्स का संग्रह - CTF चुनौतियों में मदद करता है

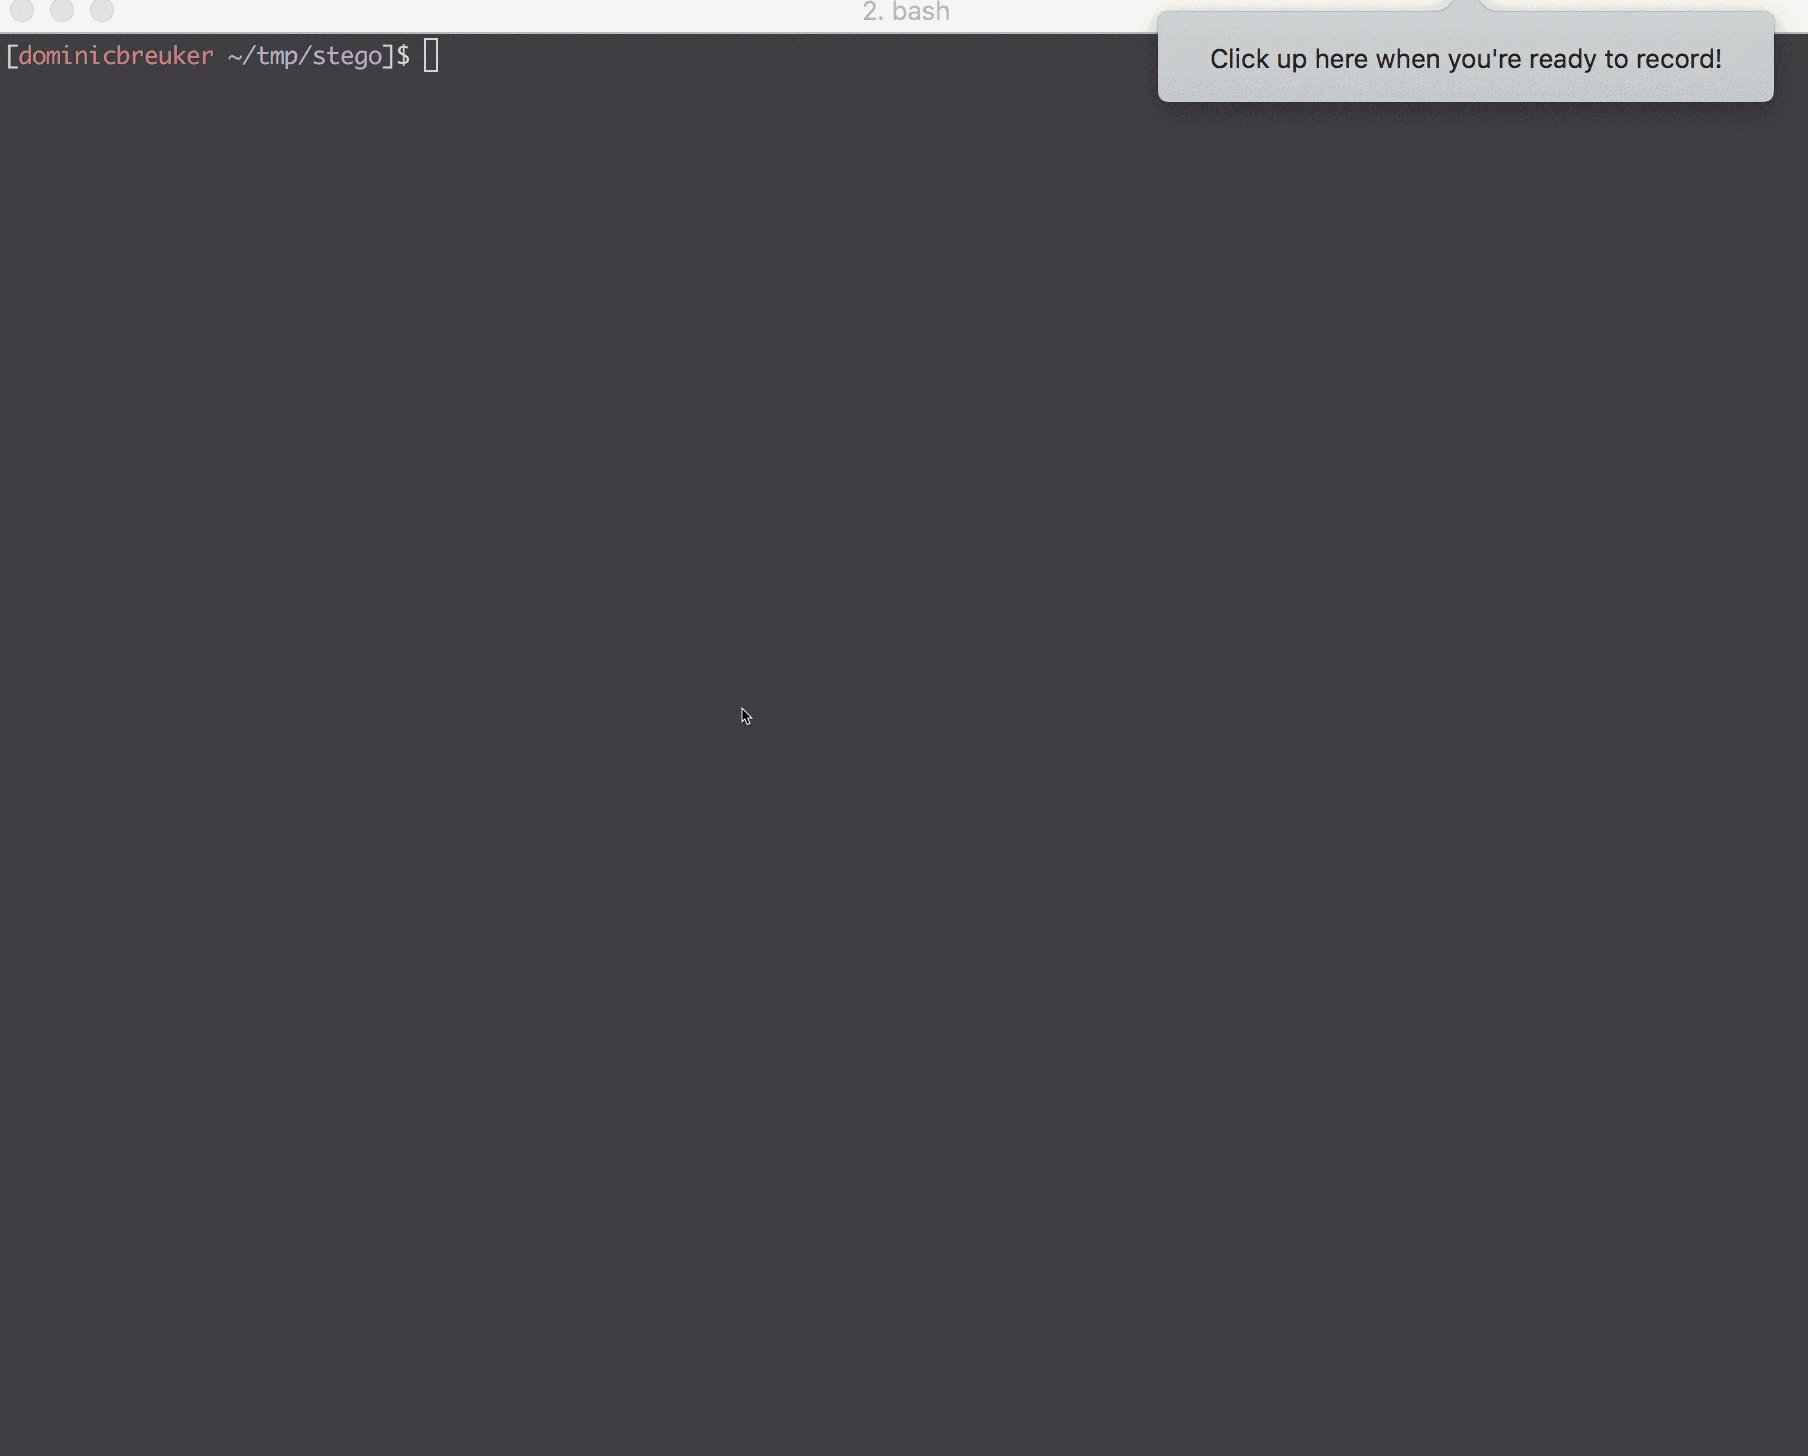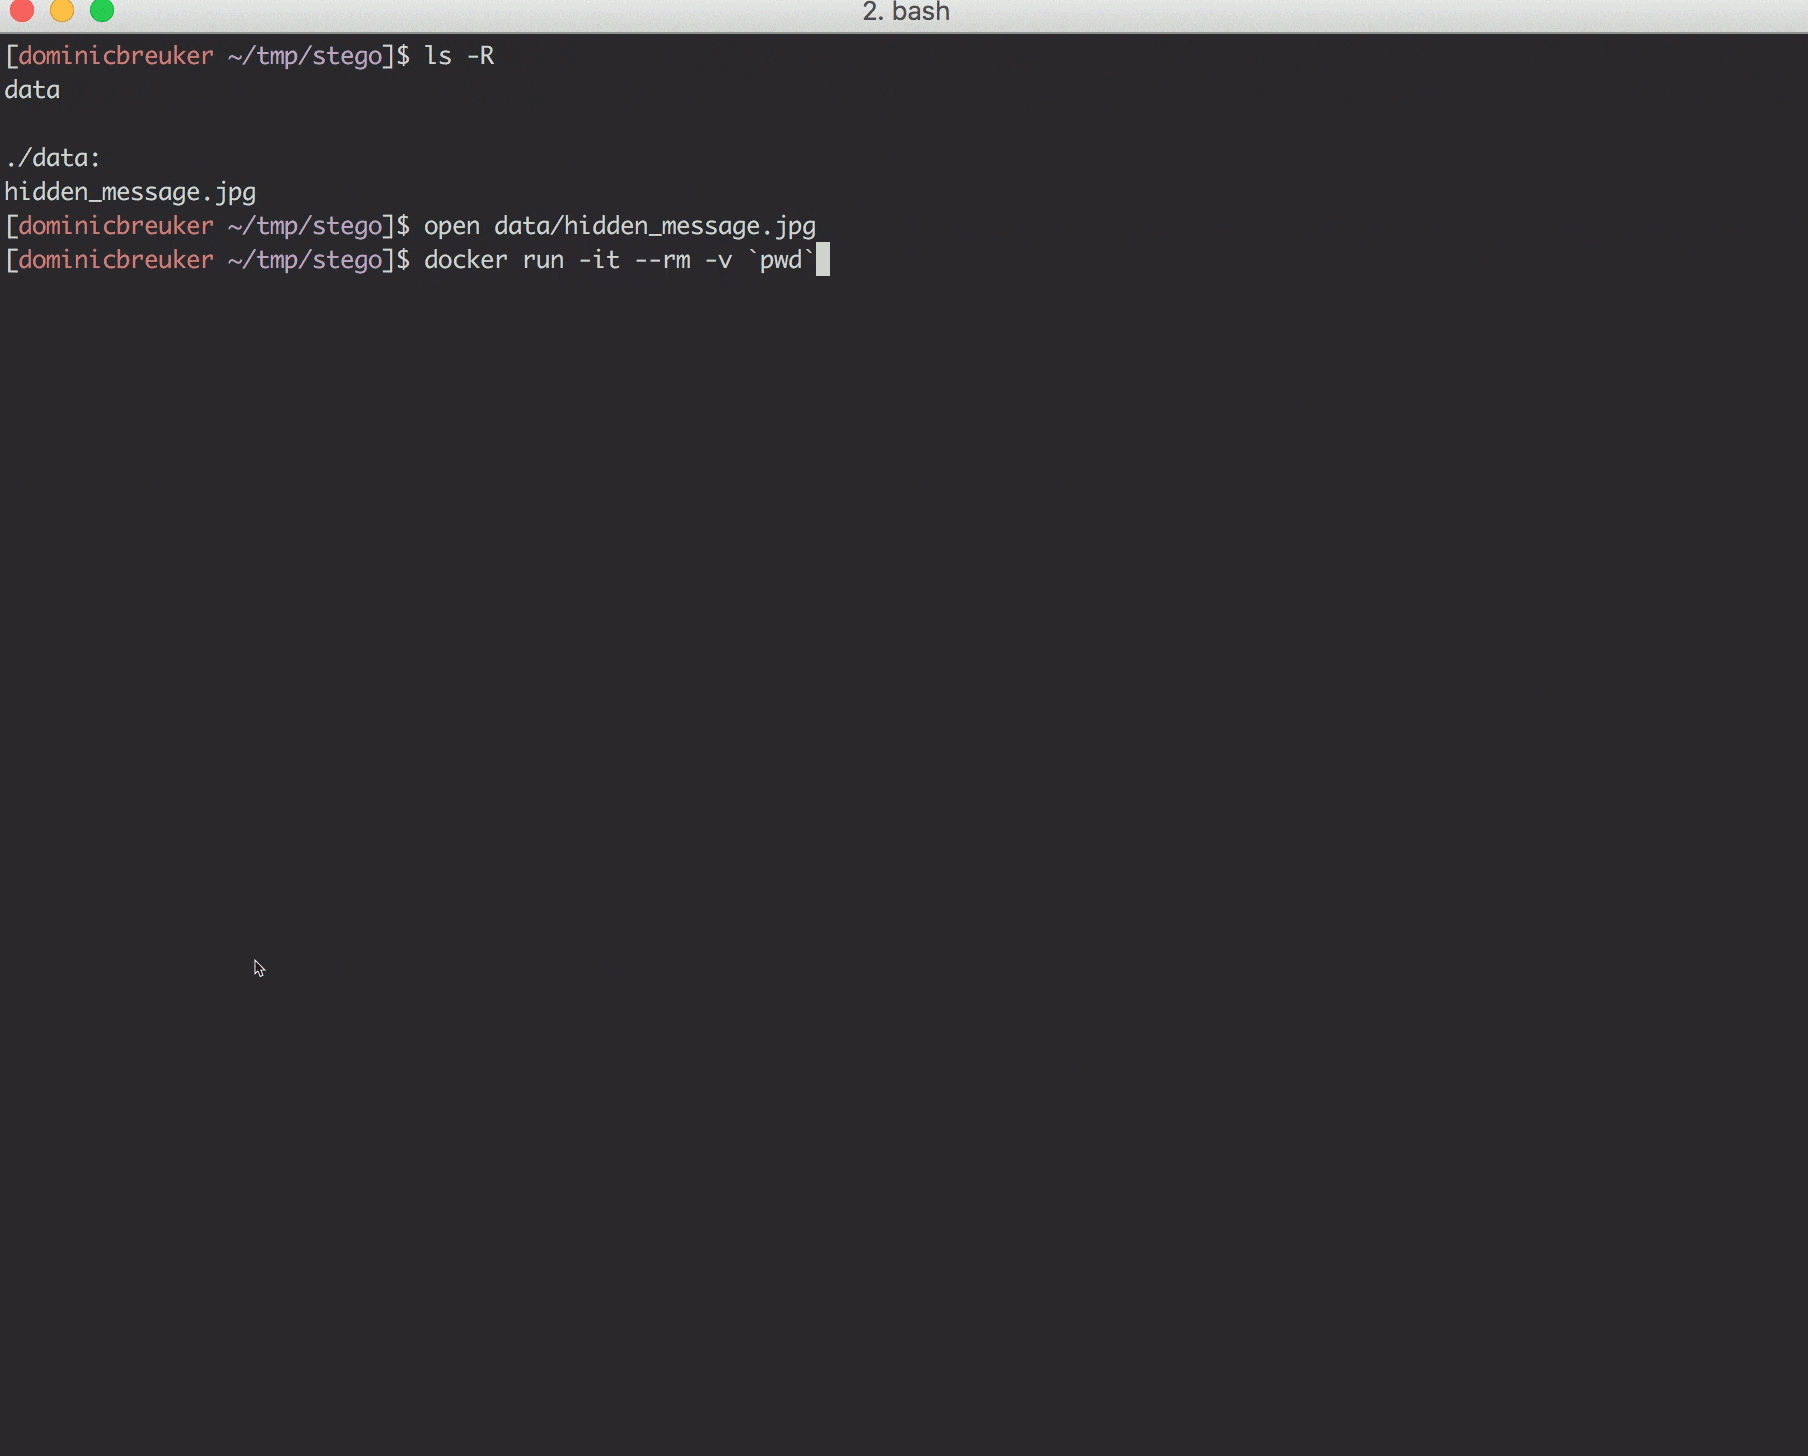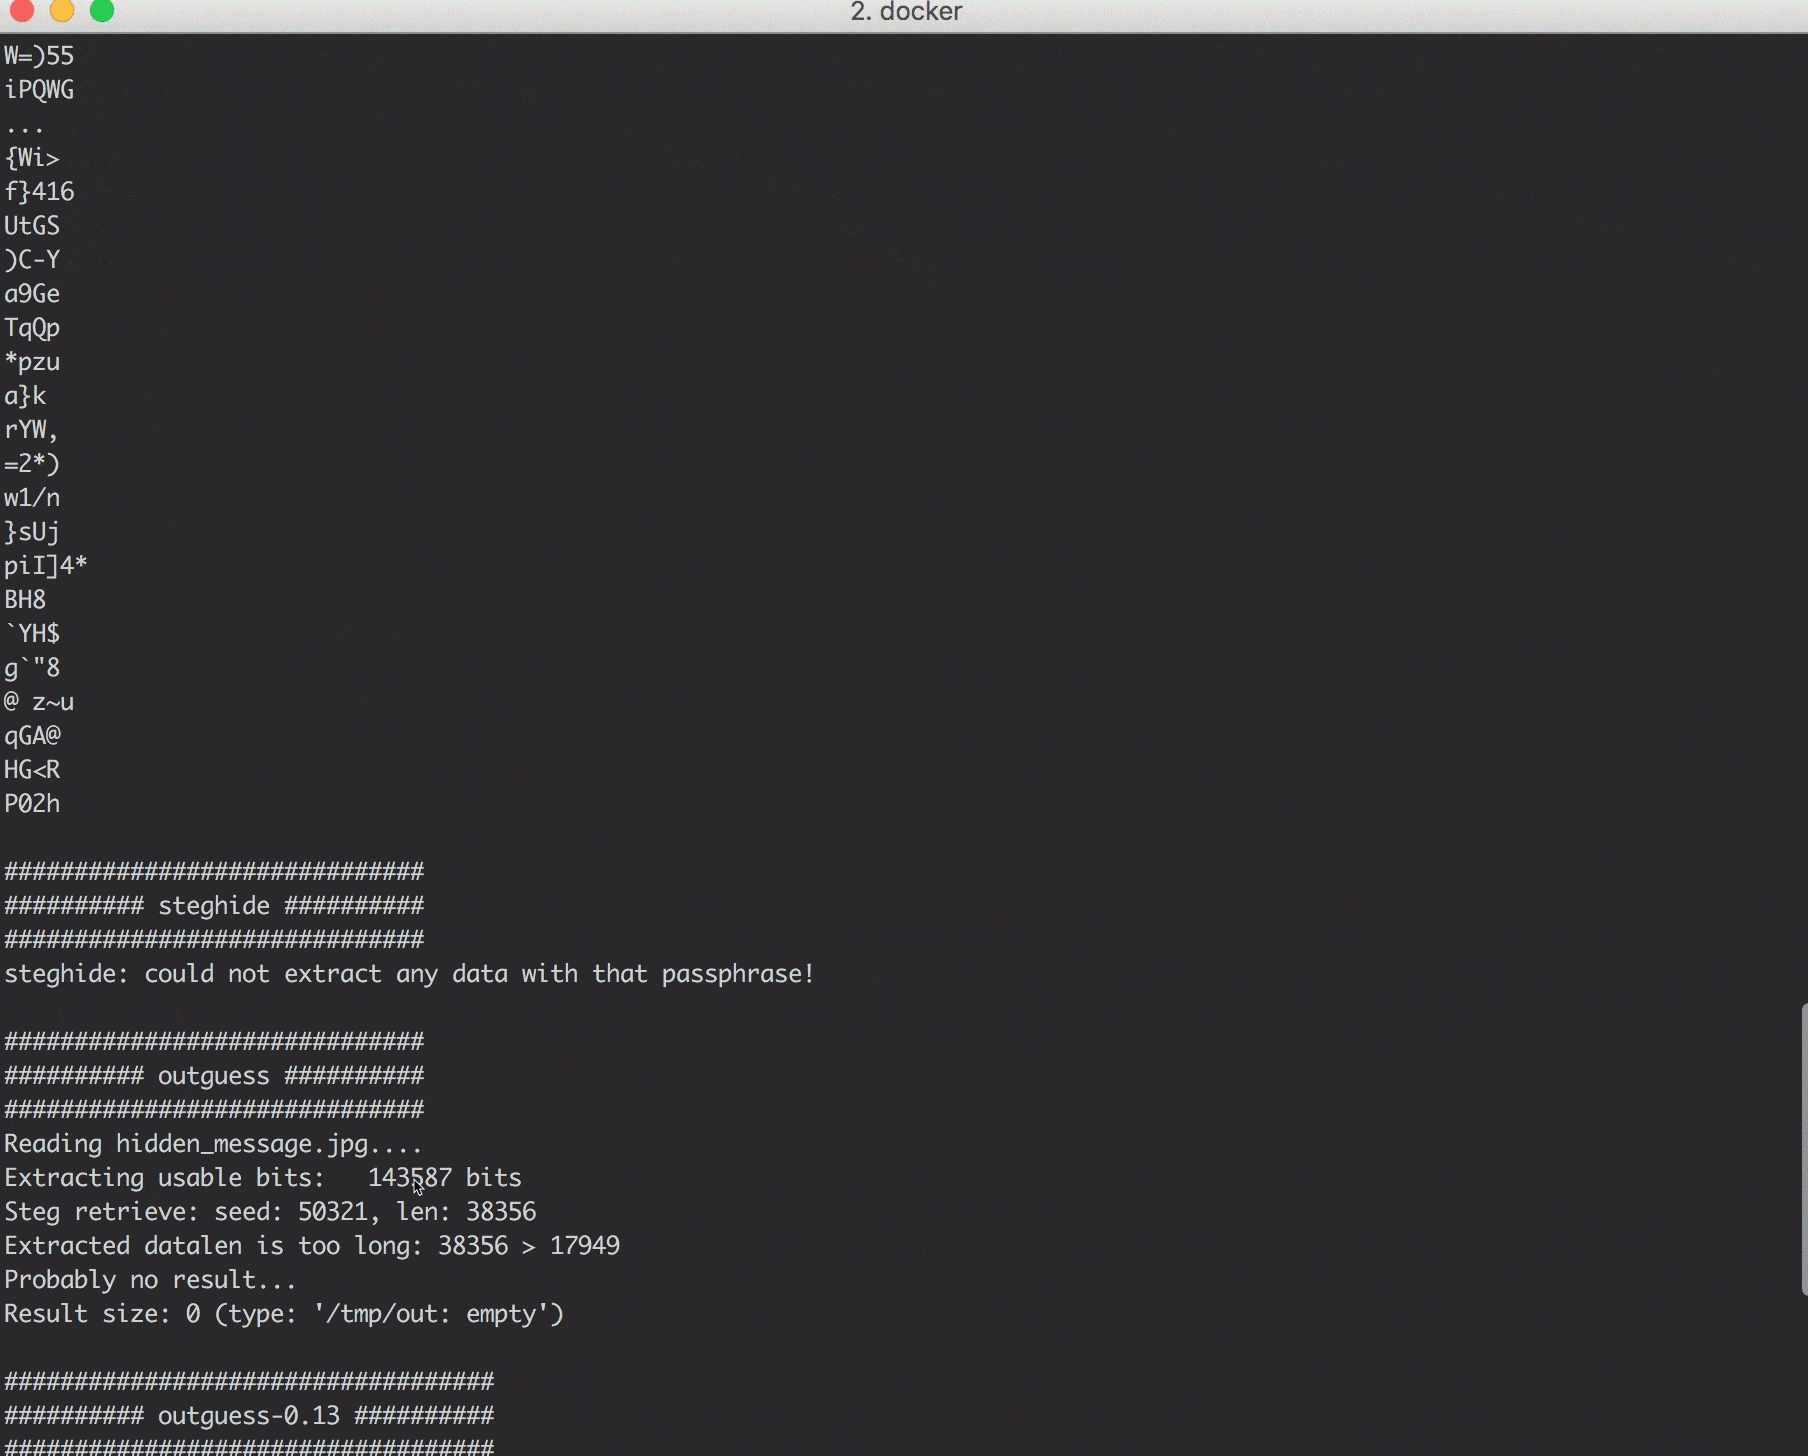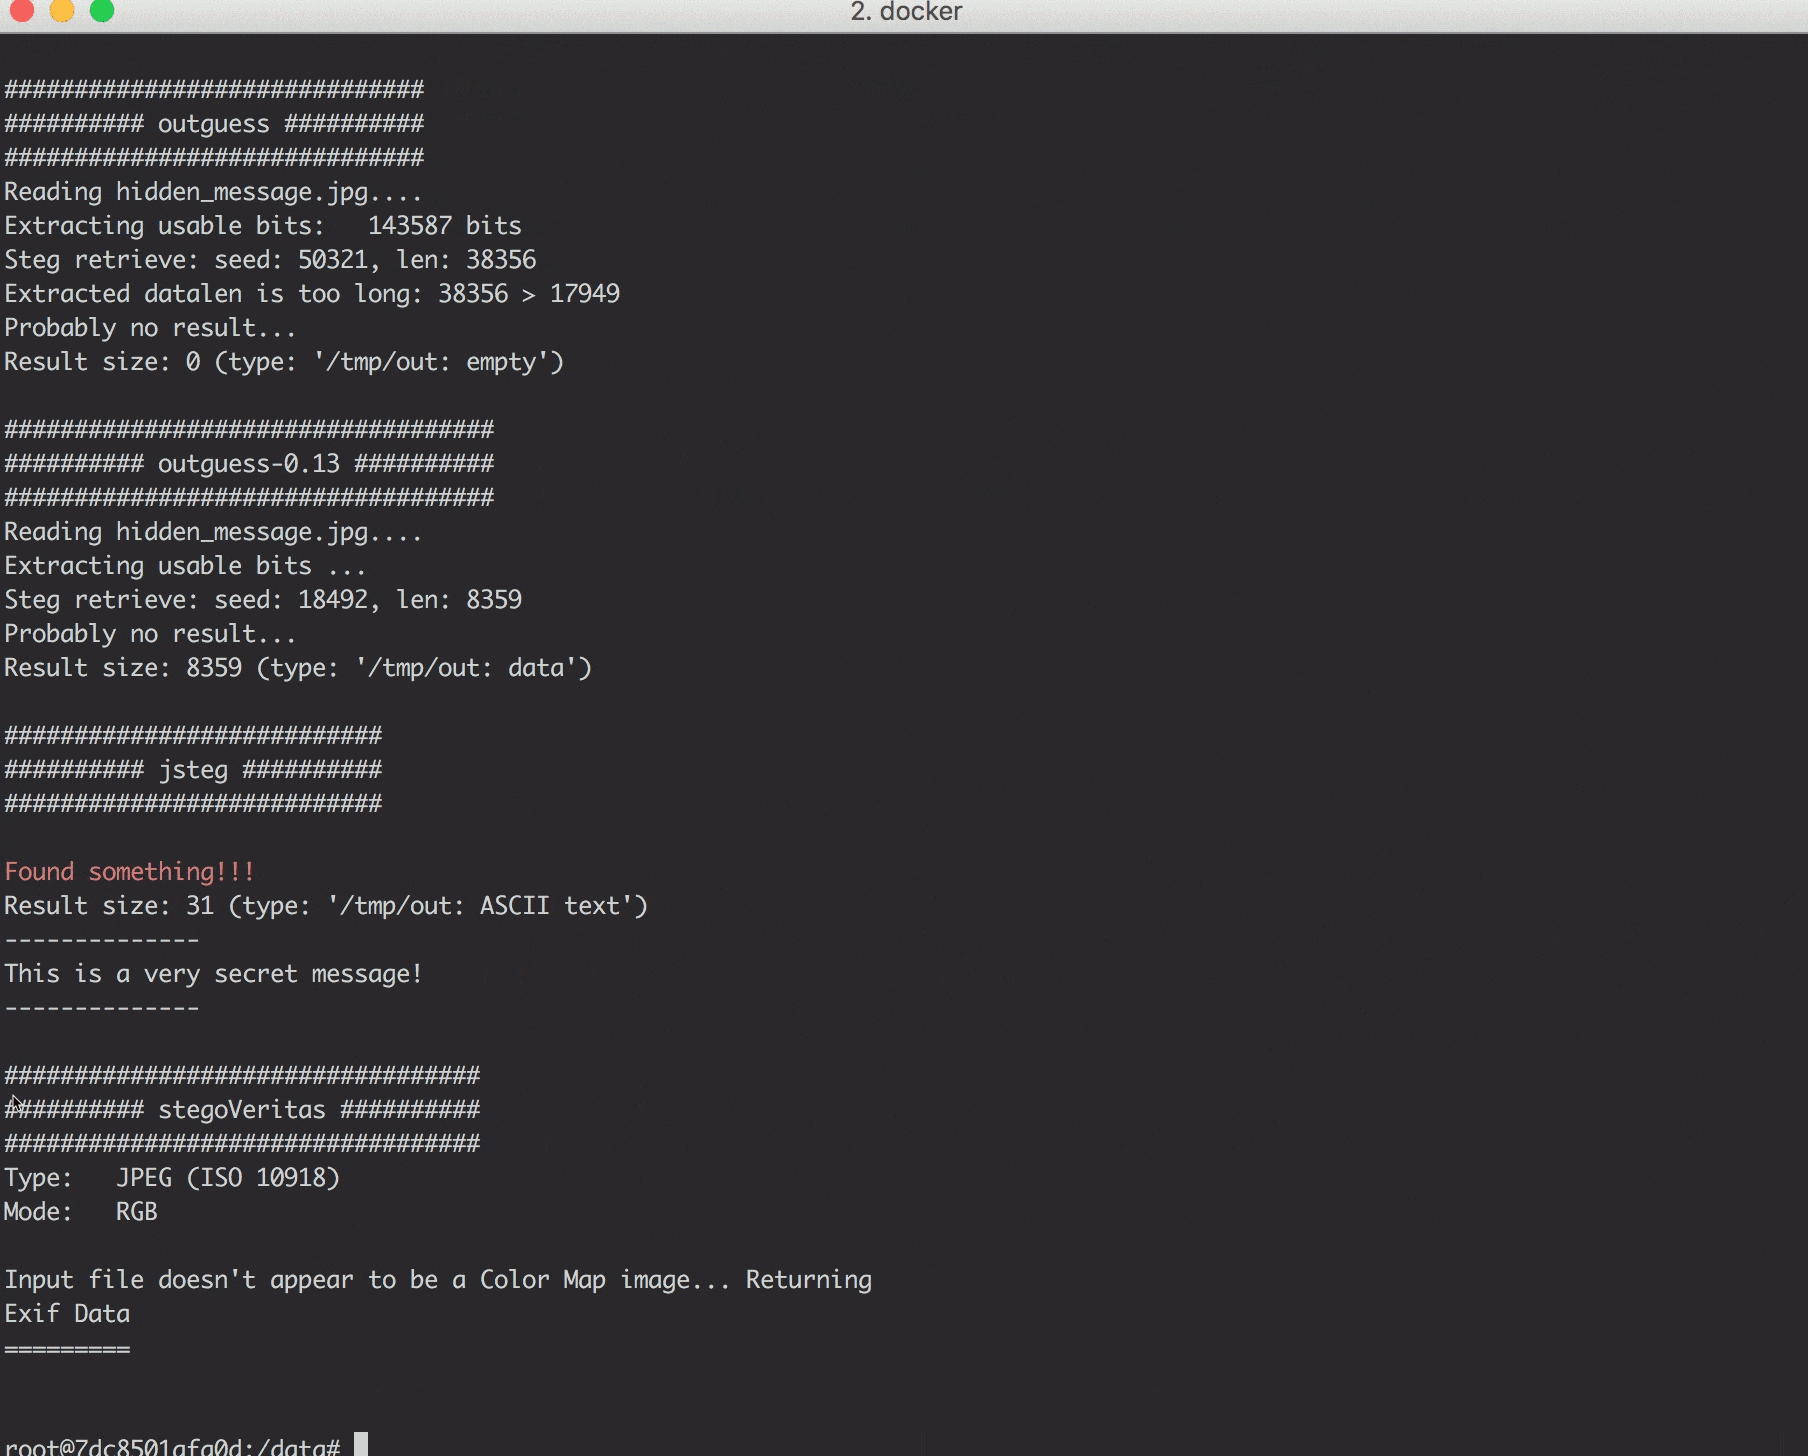
यह प्रोजेक्ट एक Docker इमेज है जो hackthebox.eu जैसे CTF प्लेटफ़ॉर्म पर मिलने वाली स्टेग्नोग्राफ़ी चुनौतियों को हल करने के लिए उपयोगी है। इमेज में कई लोकप्रिय टूल्स पहले से इंस्टॉल हैं (सूची नीचे देखें) और कई स्क्रीनिंग स्क्रिप्ट्स हैं जिनका उपयोग आप सरल चीज़ों की जाँच करने के लिए कर सकते हैं (उदाहरण के लिए, JPG फ़ाइल के लिए रिपोर्ट प्राप्त करने के लिए check_jpg.sh image.jpg चलाएँ)।

पहले सुनिश्चित करें कि आपके पास Docker इंस्टॉल है (कैसे करें)।
फिर आप इस रेपो में शेल स्क्रिप्ट्स bin/build.sh और bin/run.sh का उपयोग करके इमेज बना सकते हैं और कंटेनर चला सकते हैं।
आपको कंटेनर के अंदर एक bash शेल में डाल दिया जाएगा।
इसमें data फ़ोल्डर माउंटेड होगा, जिसमें आप विश्लेषण करने के लिए फ़ाइलें रख सकते हैं।
यदि आप स्क्रिप्ट्स का उपयोग नहीं करते हैं, तो इन चरणों का पालन करें:
docker build -t <image_name> .) या Docker hub से पुल करें (docker pull dominicbreuker/stego-toolkit)/data फ़ोल्डर में माउंट करते हुए एक कंटेनर शुरू करें (docker run -it <image_name> -v /local/folder/with/data:/data /bin/bash)check_jpg.sh image.jpg चलाएँ, या विभिन्न टूल्स और पासवर्ड के साथ छिपे डेटा को निकालने का प्रयास करने के लिए brute_jpg.sh image.jpg wordlist.txt चलाएँ।start_ssh.sh चलाएँ और X11 फ़ॉरवर्डिंग के साथ अपने कंटेनर से कनेक्ट करेंstart_vnc.sh चलाएँ और अपने ब्राउज़र के माध्यम से कंटेनर के डेस्कटॉप से कनेक्ट करेंअधिक जानकारी के लिए निम्नलिखित अनुभाग देखें:
docker run -it --rm -v $(pwd)/data:/data dominicbreuker/stego-toolkit /bin/bash से शुरू करें।
आपको कंटेनर शेल में वर्क डायर /data में डाल दिया जाएगा।
आपका होस्ट फ़ोल्डर $(pwd)/data माउंट किया जाएगा और उसके अंदर की इमेजेज़ सुलभ होंगी।
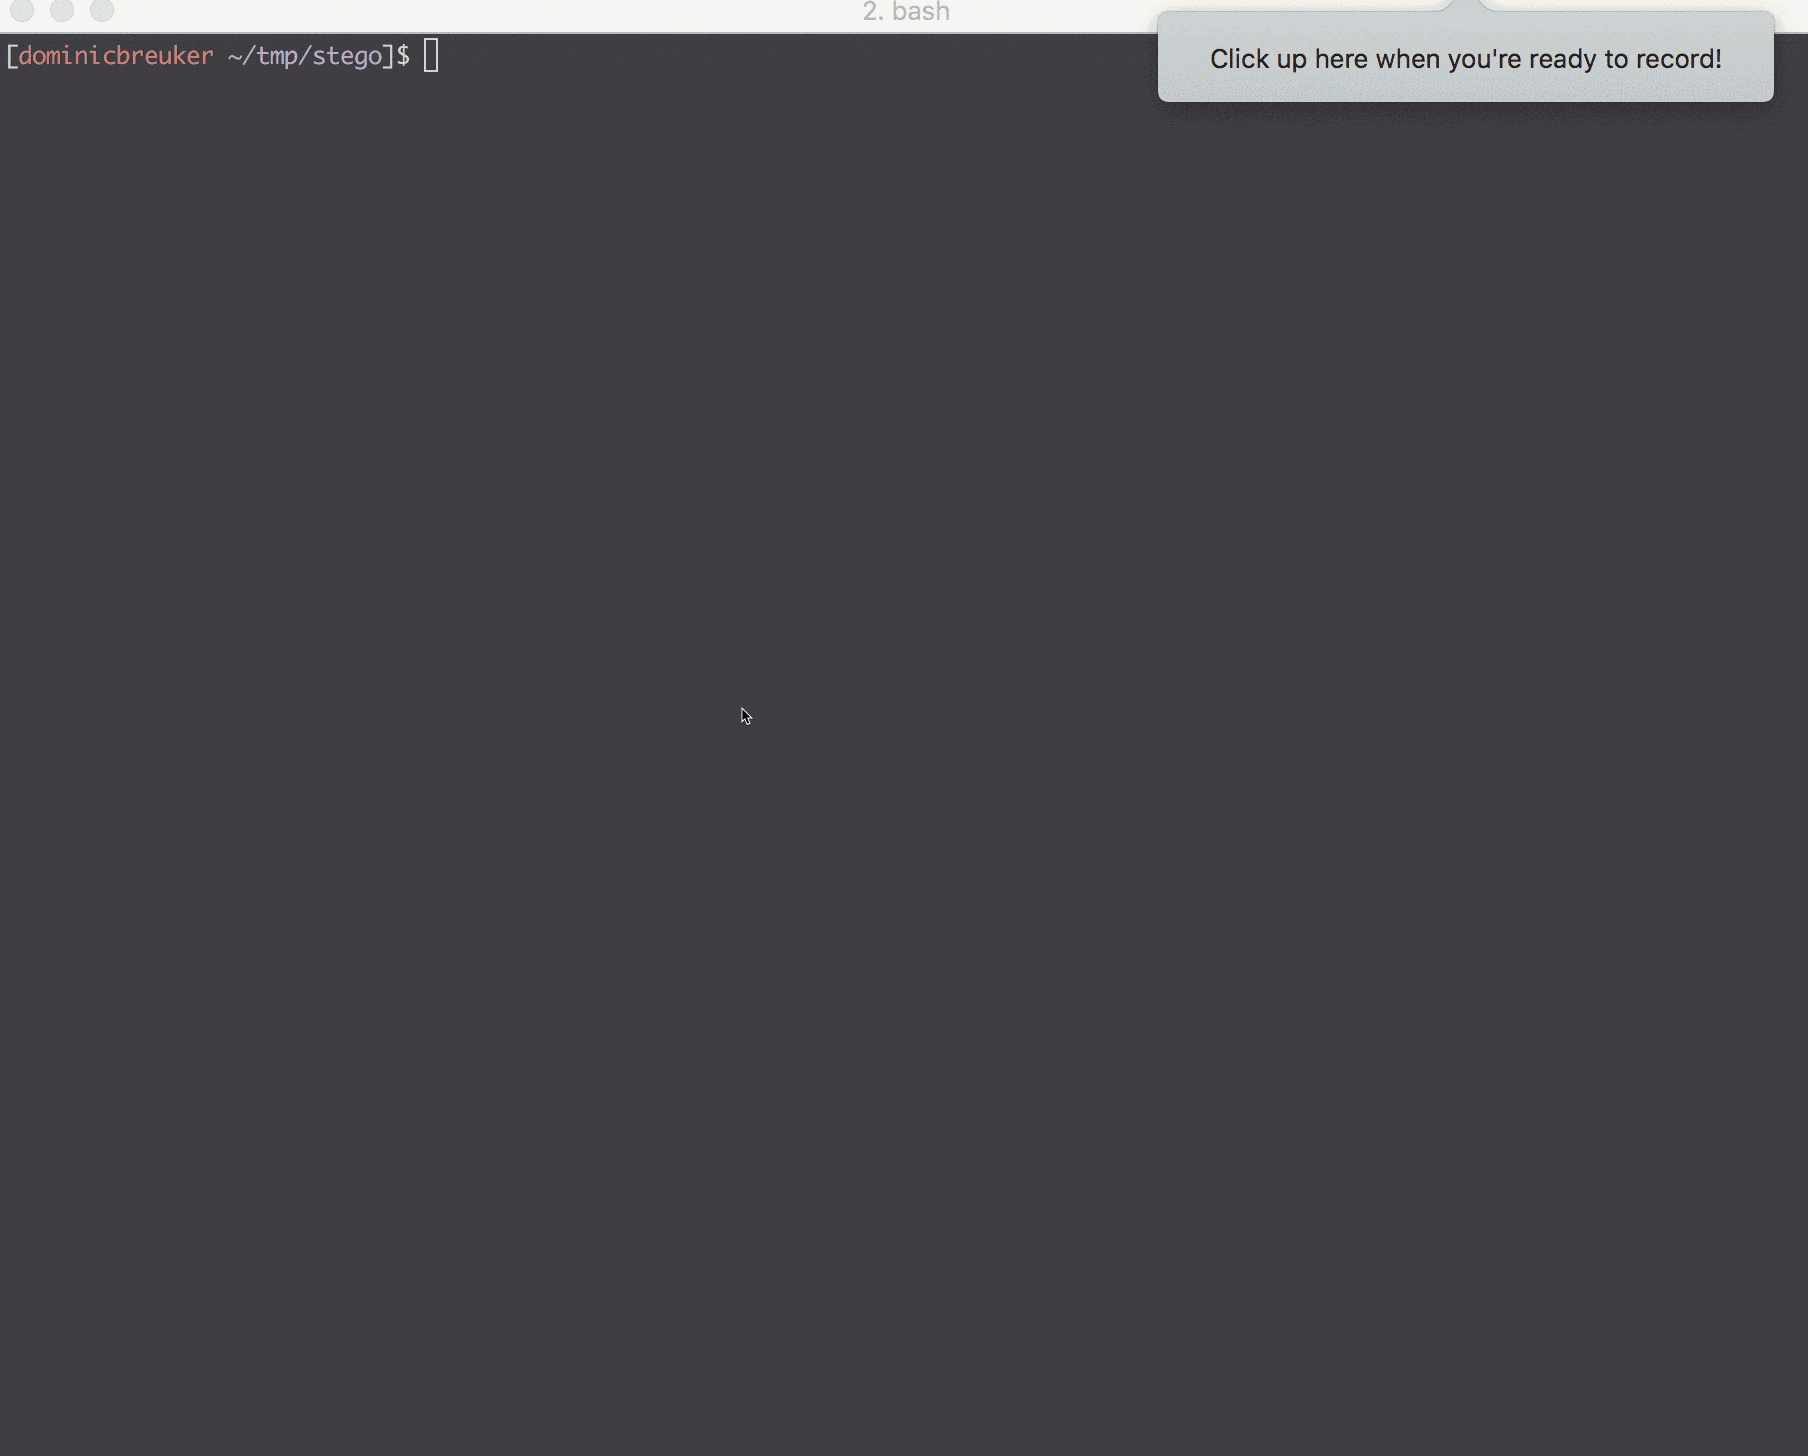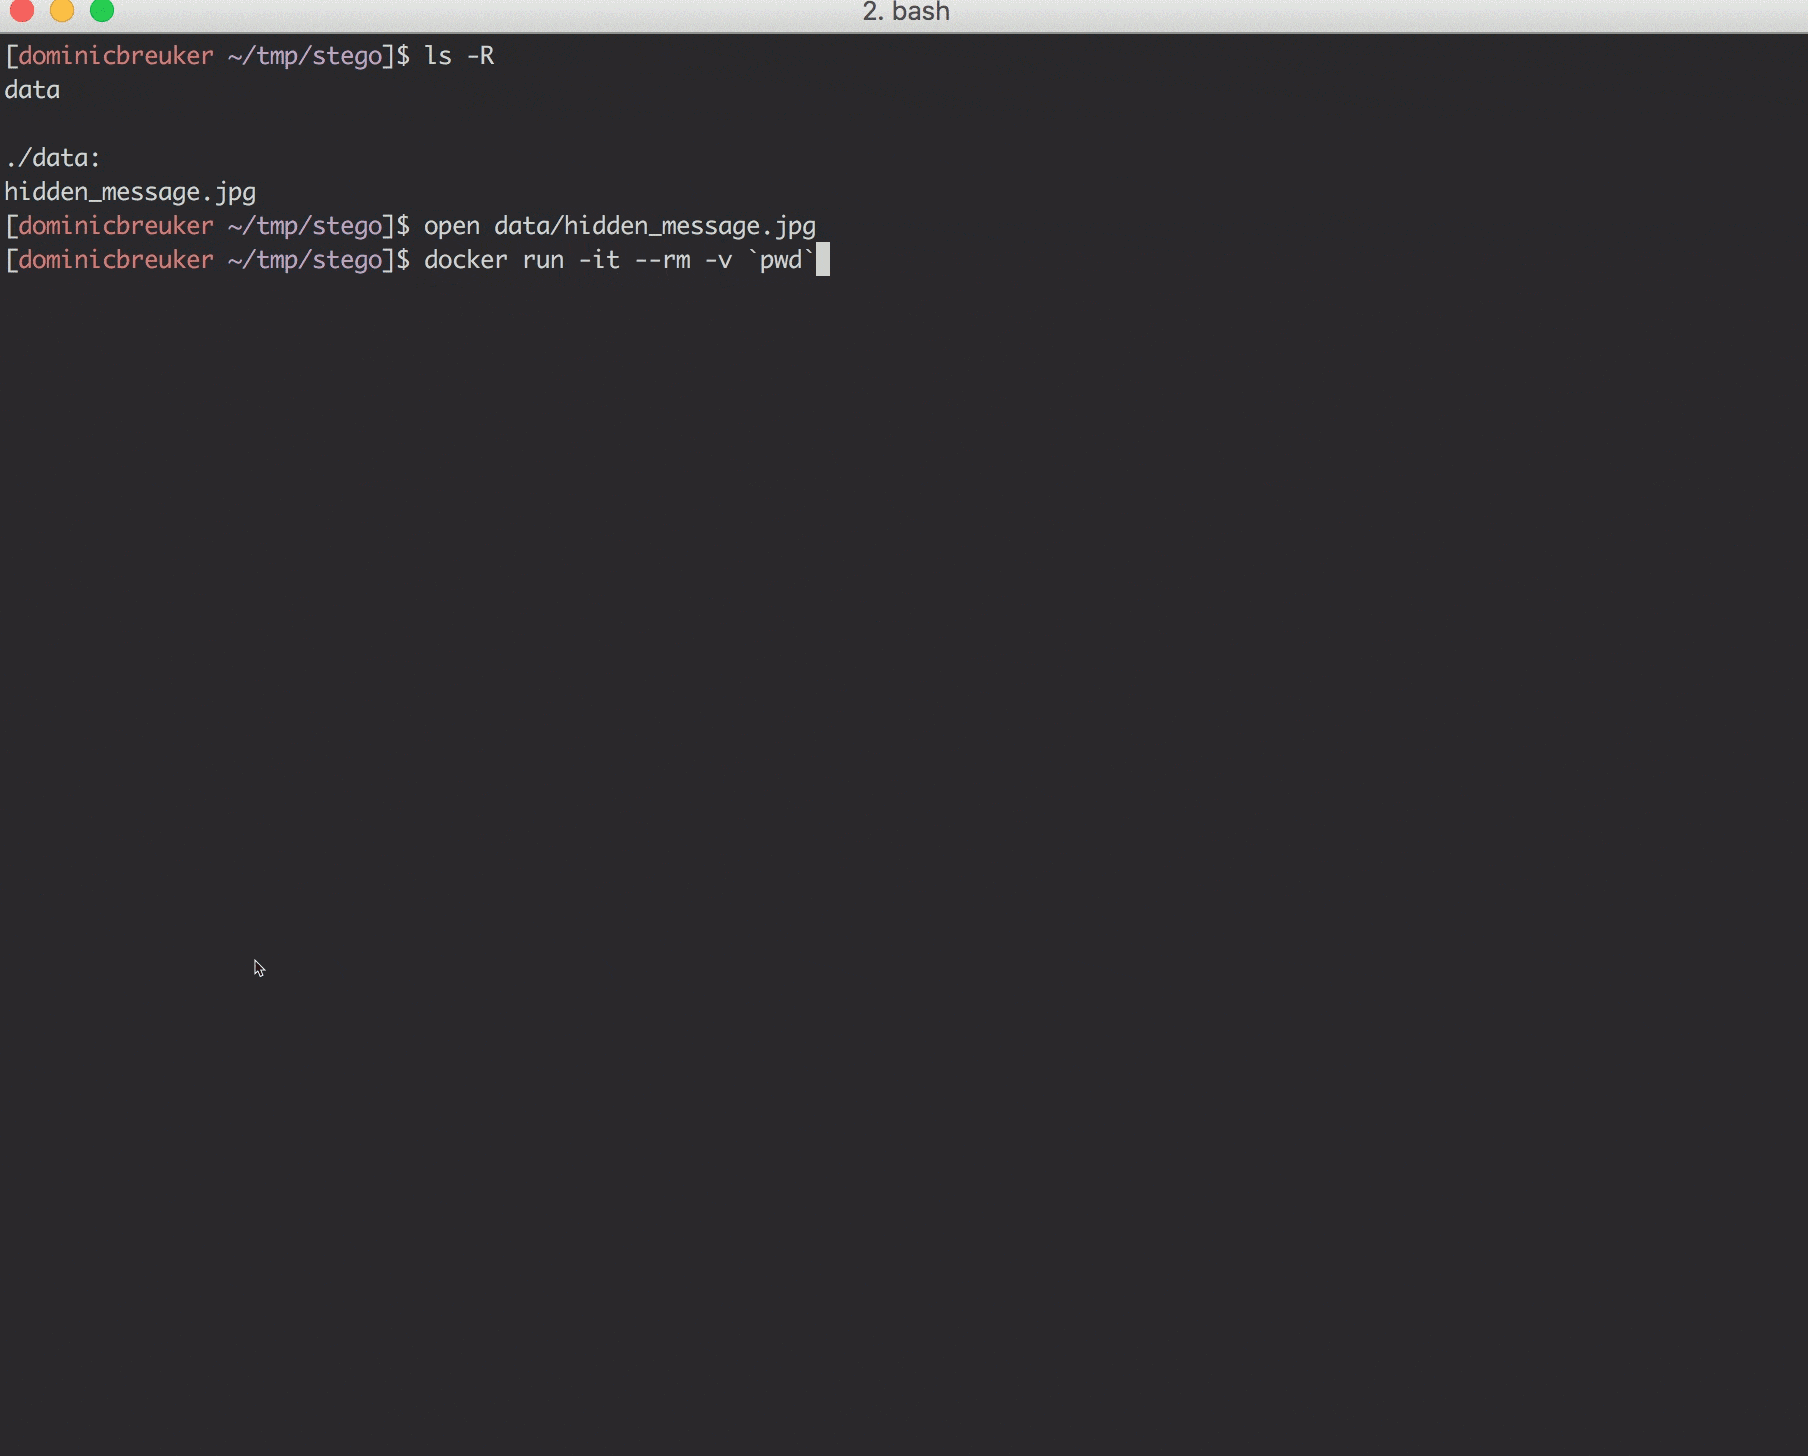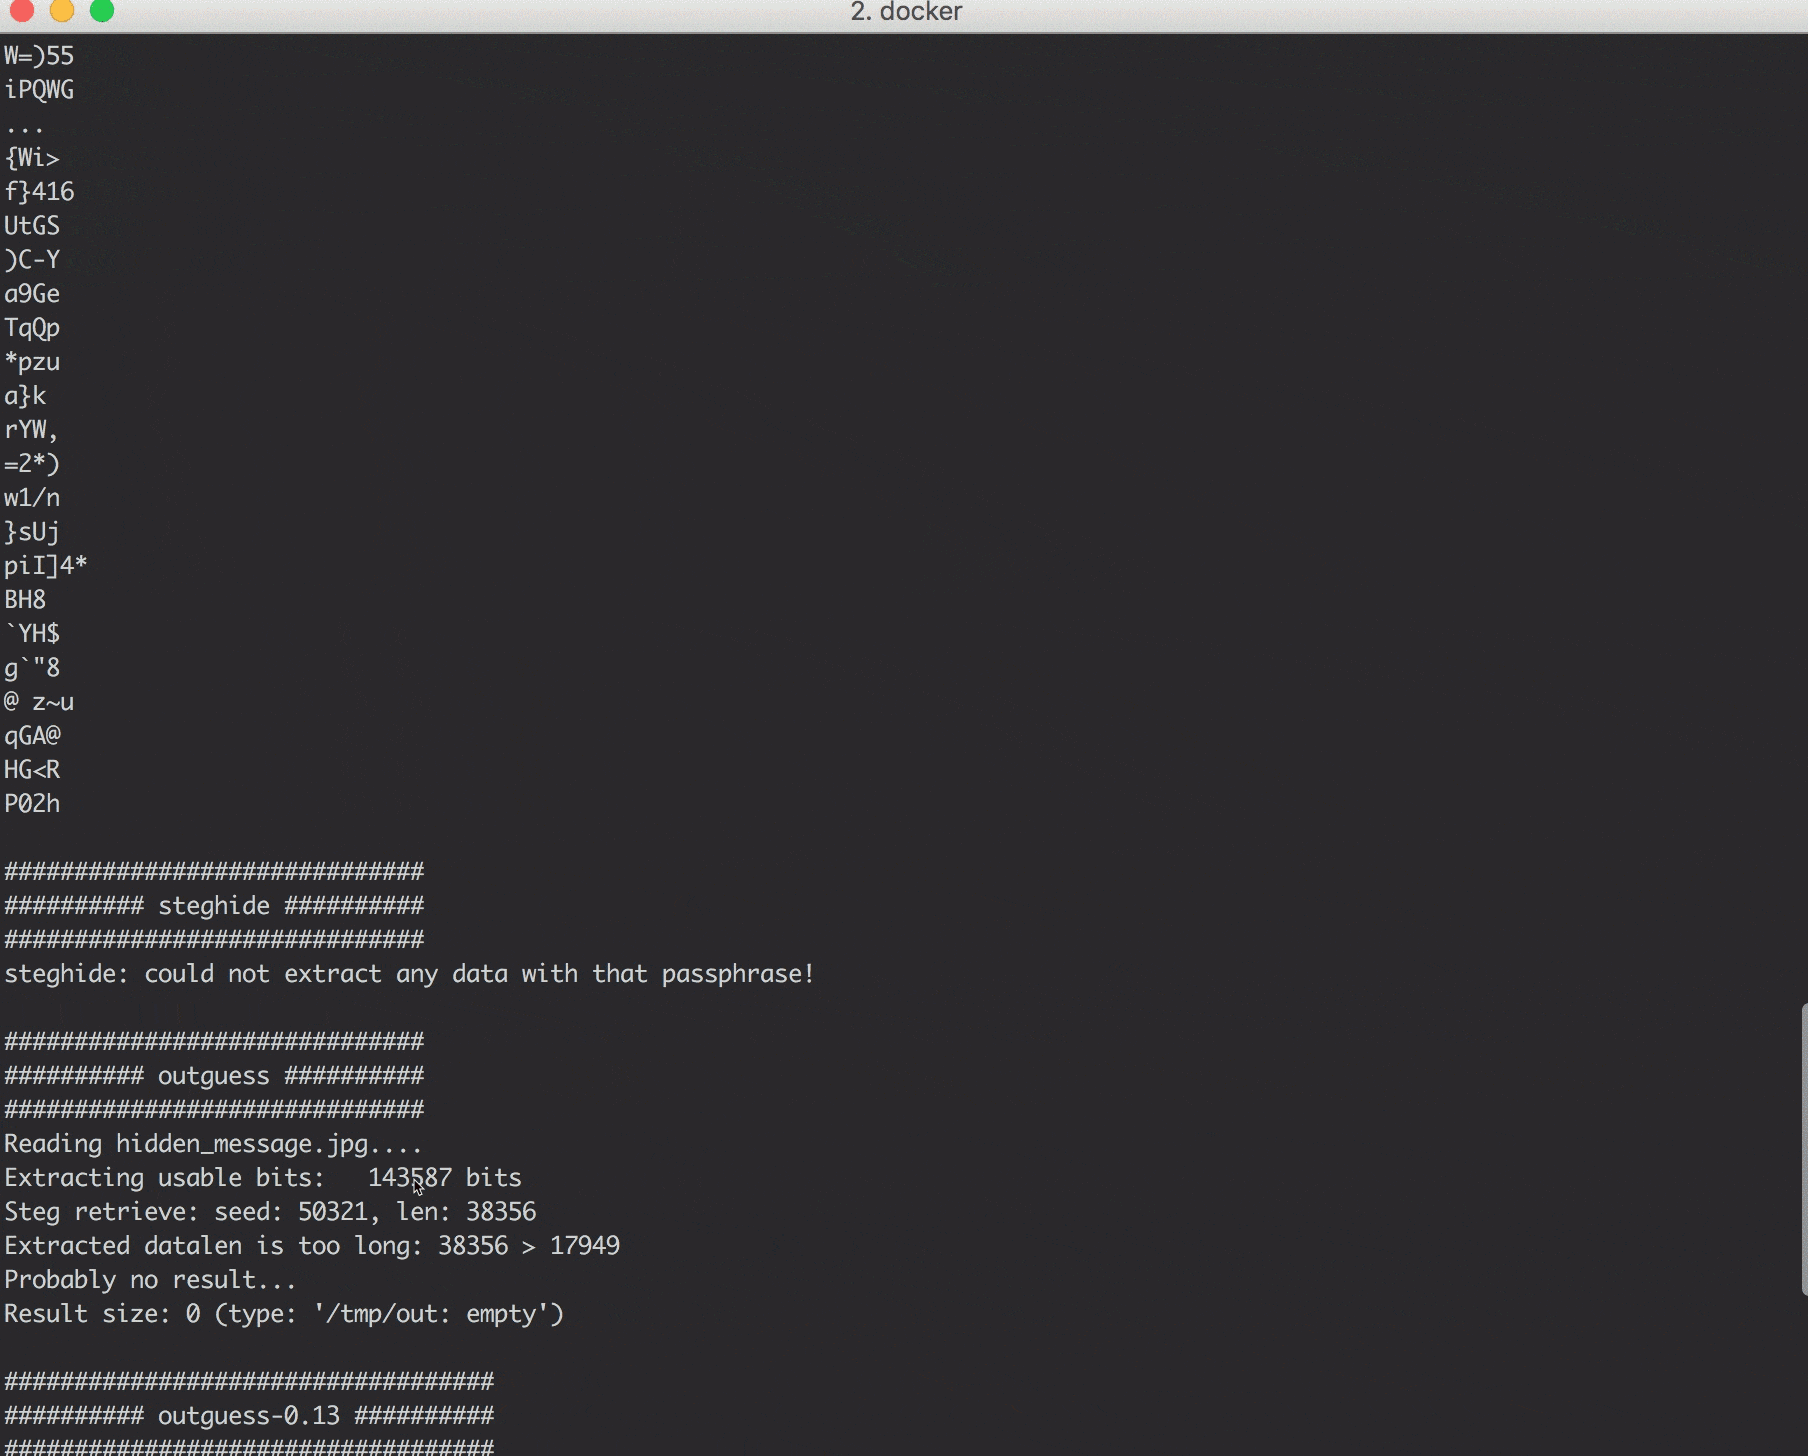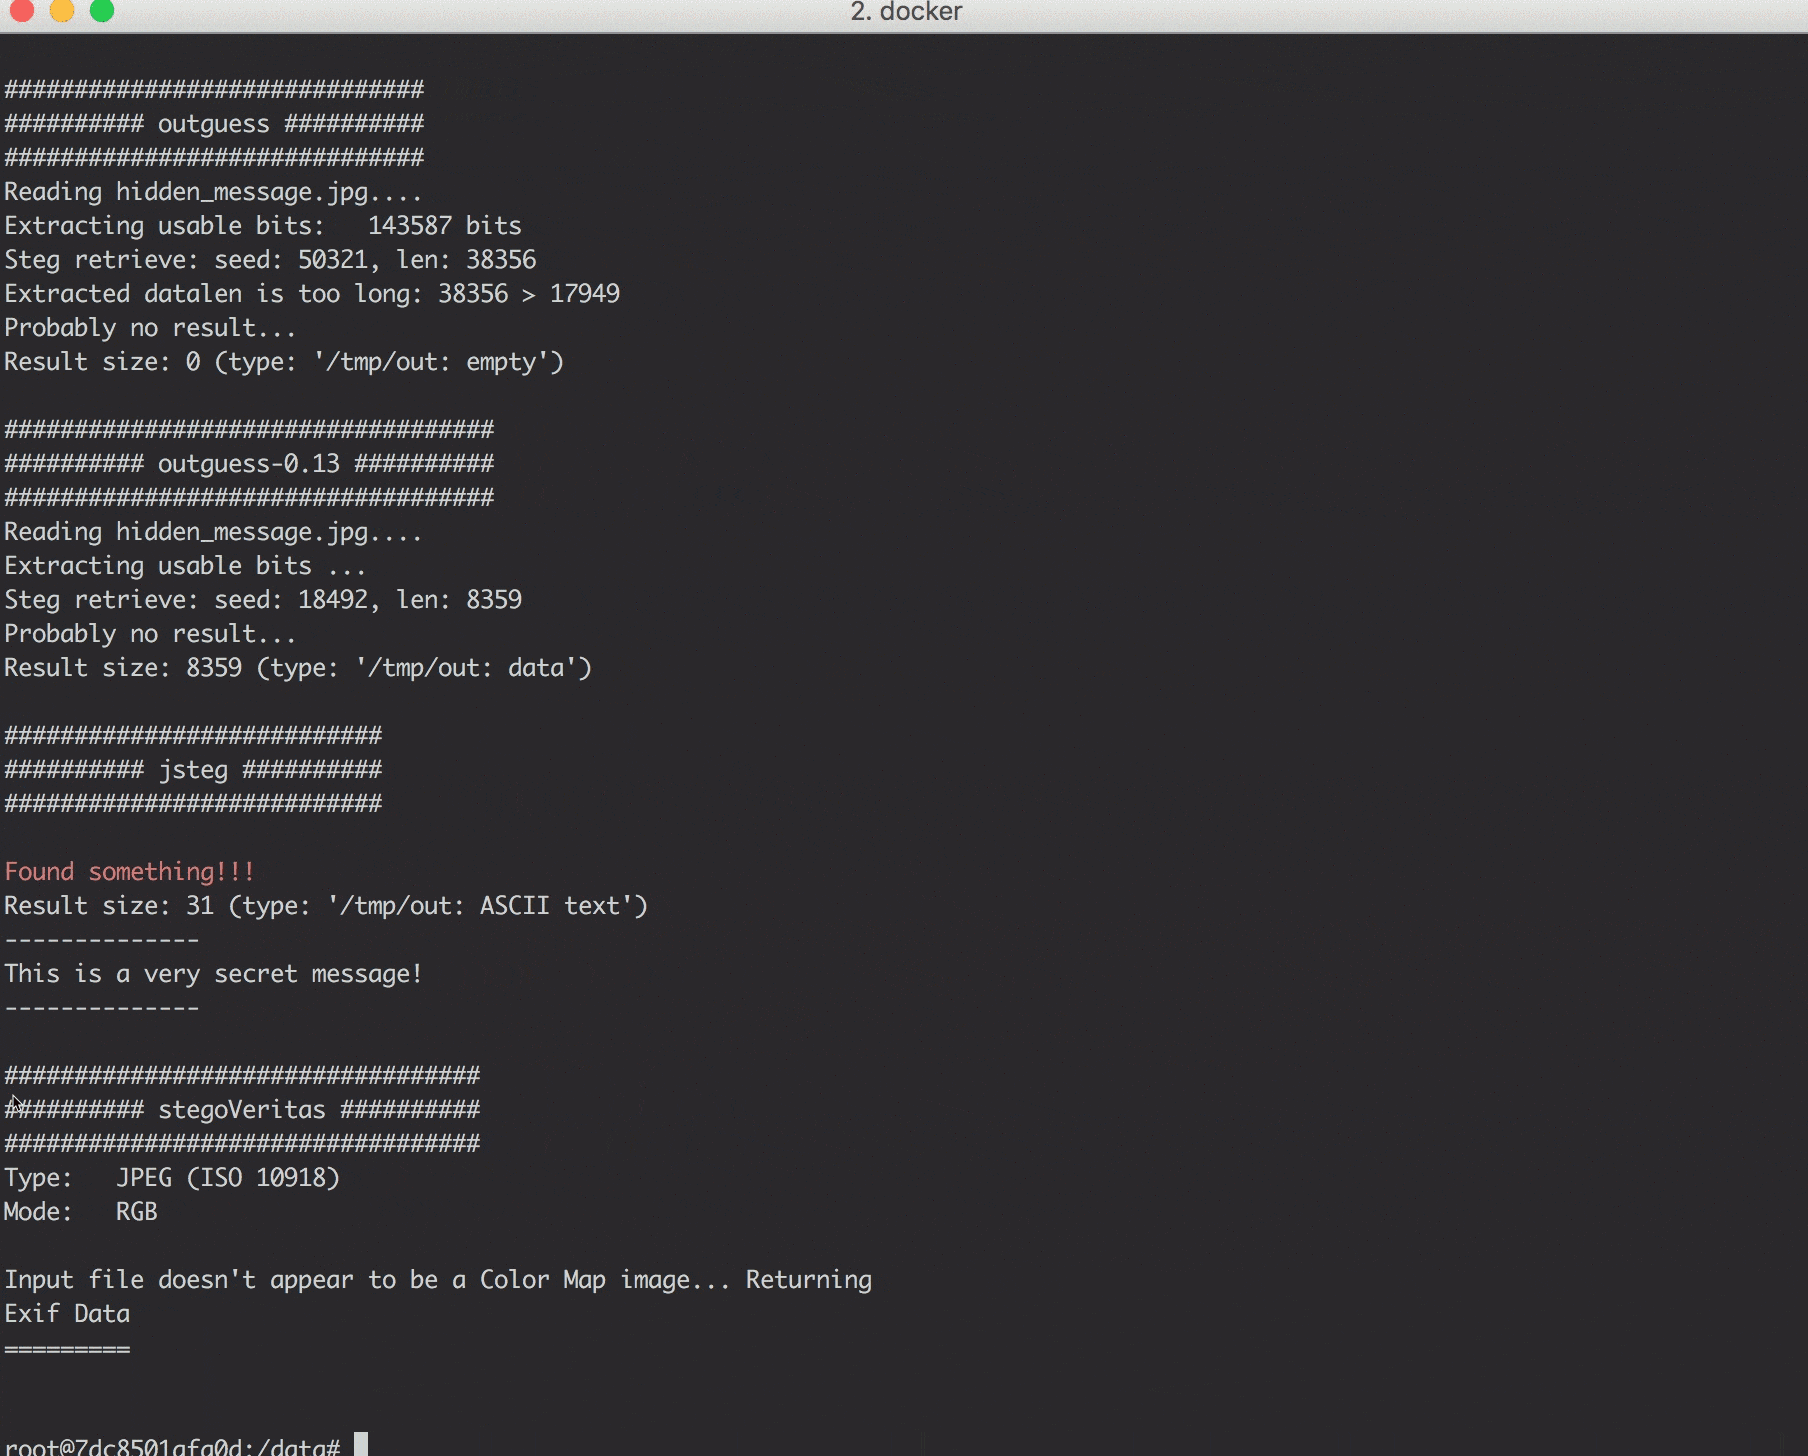
कई अलग-अलग लिनक्स और विंडोज़ टूल्स इंस्टॉल हैं। विंडोज़ टूल्स को Wine के साथ सपोर्ट किया गया है। कुछ टूल्स कमांड लाइन पर उपयोग किए जा सकते हैं जबकि अन्य को GUI सपोर्ट की आवश्यकता होती है!
ये टूल्स कमांड लाइन पर उपयोग किए जा सकते हैं। आपको बस एक कंटेनर शुरू करना है और जिन स्टेग्नोग्राफ़ी फ़ाइलों की जाँच करनी है उन्हें माउंट करना है।
शुरुआत में चलाने के लिए टूल्स। आपको एक व्यापक विचार देते हैं कि आप किसके साथ काम कर रहे हैं।
| Tool | विवरण | कैसे उपयोग करें |
|---|---|---|
| file | जाँचें कि आपके पास किस प्रकार की फ़ाइल है | file stego.jpg |
| exiftool | मीडिया फ़ाइलों के मेटाडेटा की जाँच करें | exiftool stego.jpg |
| binwalk | जाँचें कि क्या अन्य फ़ाइलें एम्बेडेड/अपेंडेड हैं | binwalk stego.jpg |
| strings | जाँचें कि फ़ाइल में कोई दिलचस्प पढ़ने योग्य वर्ण हैं | strings stego.jpg |
| foremost | एम्बेडेड/अपेंडेड फ़ाइलों को निकालें | foremost stego.jpg |
| pngcheck | PNG फ़ाइल का विवरण प्राप्त करें (या पता लगाएँ कि क्या यह वास्तव में कुछ और है) | pngcheck stego.png |
| identify | GraphicMagick टूल यह जाँचने के लिए कि फ़ाइल किस प्रकार की इमेज है। यह भी जाँचता है कि इमेज दूषित है या नहीं। | identify -verbose stego.jpg |
| ffmpeg | ffmpeg का उपयोग ऑडियो फ़ाइलों की अखंडता की जाँच करने और जानकारी और त्रुटियों की रिपोर्ट करने के लिए किया जा सकता है | ffmpeg -v info -i stego.mp3 -f null - फ़ाइल को रीकोड करने और परिणाम को त्यागने के लिए |
फ़ाइलों में स्टेग्नोग्राफ़ी का पता लगाने के लिए डिज़ाइन किए गए टूल्स। अधिकतर सांख्यिकीय परीक्षण करते हैं। वे केवल सरल मामलों में छिपे संदेशों को प्रकट करेंगे। हालाँकि, यदि वे दिलचस्प अनियमितताएँ पाते हैं तो वे संकेत दे सकते हैं कि क्या देखना चाहिए।
| Tool | फ़ाइल प्रकार | विवरण | कैसे उपयोग करें |
|---|---|---|---|
| stegoVeritas | इमेजेज़ (JPG, PNG, GIF, TIFF, BMP) | सरल और उन्नत जाँचों की एक विस्तृत विविधता। stegoveritas.py -h देखें। मेटाडेटा की जाँच करता है, कई रूपांतरित इमेजेज़ बनाता है और उन्हें एक निर्देशिका में सहेजता है, LSB को ब्रूट फ़ोर्स करता है, ... | सभी जाँचें चलाने के लिए stegoveritas.py stego.jpg |
| zsteg | इमेजेज़ (PNG, BMP) | विभिन्न LSB स्टेगो का पता लगाता है, साथ ही openstego और Camouflage टूल का भी पता लगाता है | सभी जाँचें चलाने के लिए zsteg -a stego.jpg |
| stegdetect | इमेजेज़ (JPG) | सांख्यिकीय परीक्षण करता है यह पता लगाने के लिए कि क्या किसी स्टेगो टूल का उपयोग किया गया था (jsteg, outguess, jphide, ...)। विवरण के लिए man stegdetect देखें। | stegdetect stego.jpg |
| stegbreak | इमेजेज़ (JPG) | JPG इमेजेज़ के लिए ब्रूट फ़ोर्स क्रैकर। दावा करता है कि यह outguess, jphide और jsteg को क्रैक कर सकता है। | stegbreak -t o -f wordlist.txt stego.jpg, outguess के लिए -t o, jphide के लिए -t p या jsteg के लिए -t j का उपयोग करें |
वे टूल्स जिनका उपयोग आप संदेशों को छिपाने और बाद में उन्हें प्रकट करने के लिए कर सकते हैं। कुछ छिपाने से पहले संदेशों को एन्क्रिप्ट करते हैं। यदि वे ऐसा करते हैं, तो उन्हें पासवर्ड की आवश्यकता होती है। यदि आपको कोई संकेत है कि किस प्रकार के टूल का उपयोग किया गया था या कौन सा पासवर्ड सही हो सकता है, तो इन टूल्स को आज़माएँ। कुछ टूल्स इस Docker इमेज में उपलब्ध ब्रूट फ़ोर्स स्क्रिप्ट्स द्वारा समर्थित हैं।
