
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-45416 — रोज़ारियोएसआईएस 8.2.1 में संग्रहीत XSS प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें Docker सेटअप और सुरक्षा परीक्षण के लिए चरण-दर-चरण पेलोड निष्पादन शामिल है। | Kitploit
उपकरण/GitHubGitHub/dnr6419/cve-2021-45416
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubdnr6419/cve-2021-45416

CVE-2021-45416

रोज़ारियोएसआईएस 8.2.1 में संग्रहीत XSS प्रदर्शित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट, जिसमें Docker सेटअप और सुरक्षा परीक्षण के लिए चरण-दर-चरण पेलोड निष्पादन शामिल है।

रिपॉजिटरी देखें
14 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

डॉकर RosarioSIS

स्थापना

न्यूनतम आवश्यकताएँ: Docker और Git कार्यशील।

आप DockerHub से इमेज खींच सकते हैं या:

  1. docker चालू करें
root@kitploit:~
$ git clone https://github.com/dnr6419/CVE-2021-45416.git
$ cd CVE-2021-45416
$ docker-compose up -d
  1. URL पर जाएँ और डेटाबेस स्थापित करें
root@kitploit:~
http://YOURIP:80/InstallDatabase.php
  1. फिर, [http://YOURIP:80/InstallDatabase.php] पर जाएँ

  2. डिफ़ॉल्ट admin/password "admin/admin" है

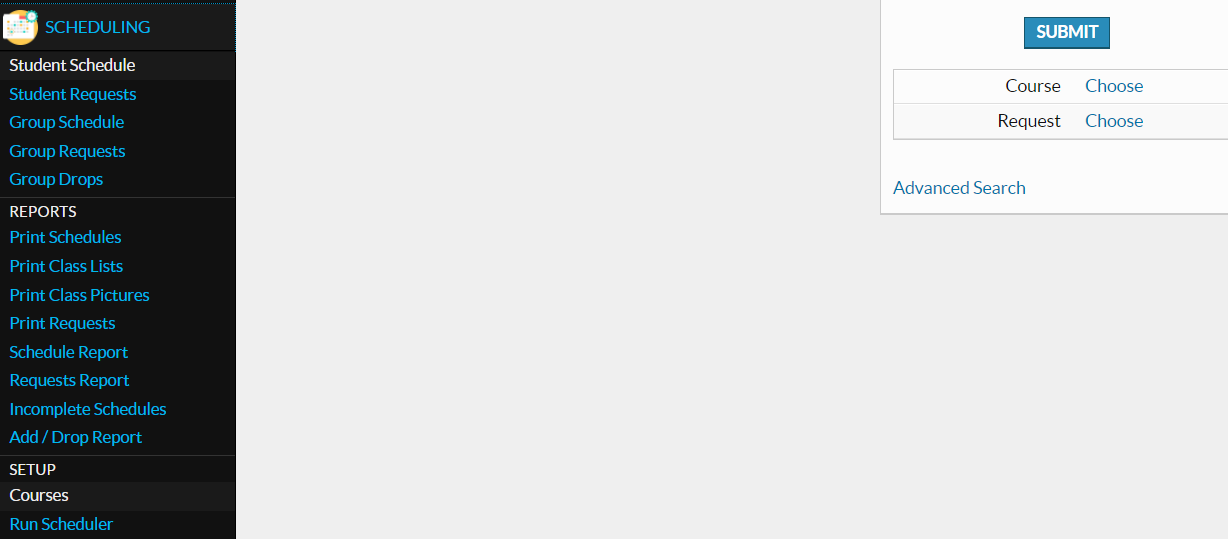
  3. Scheduling -> Student Schedule पर जाएँ
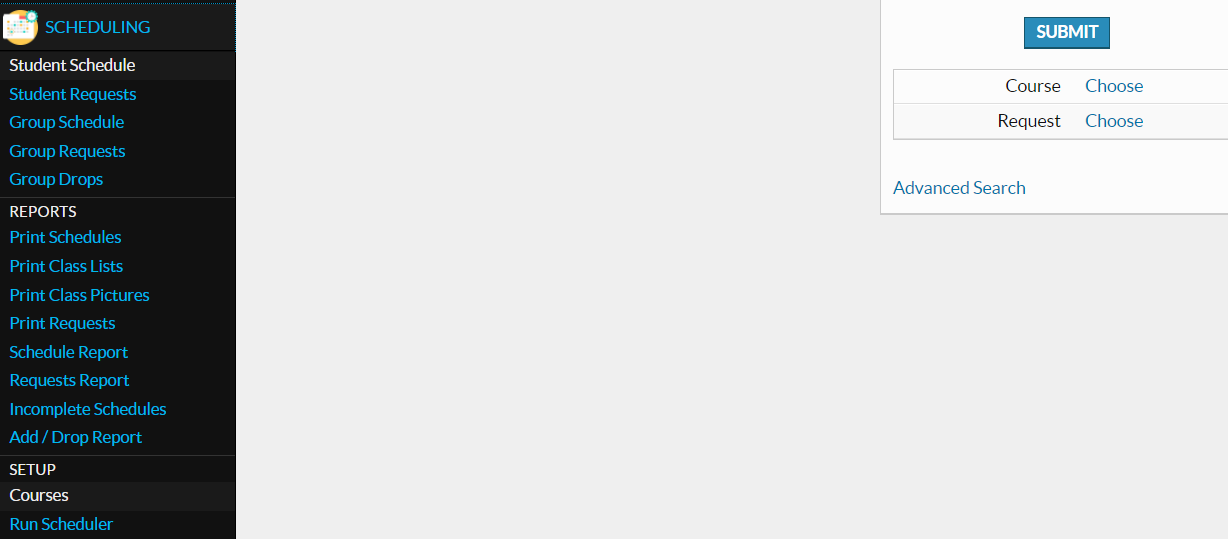
  4. Course चुनें और search पर क्लिक करें

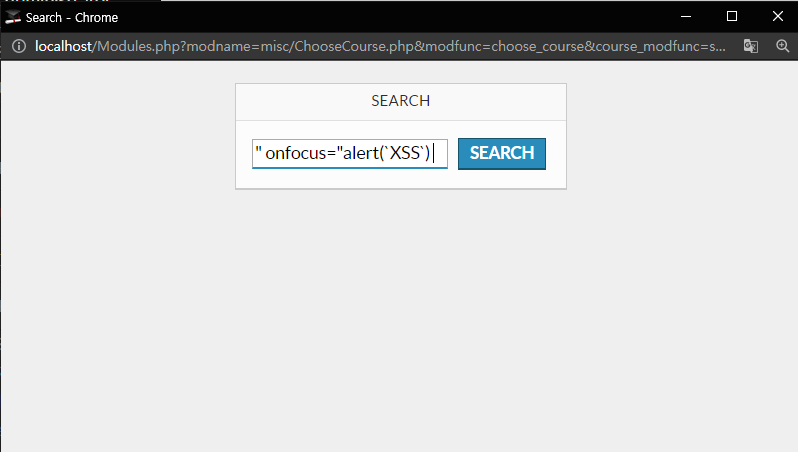
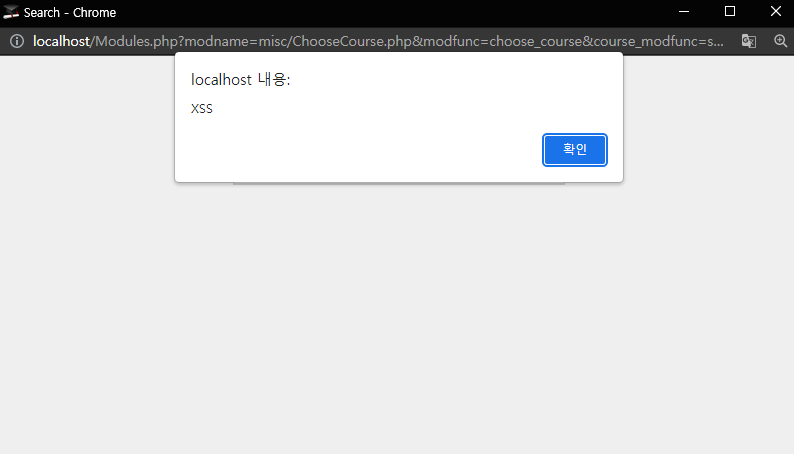
  5. XSS पेलोड इनपुट करें

  • आप अलर्ट देख सकते हैं

  • संदर्भ

    https://github.com/86x/CVE-2021-45416
    https://github.com/francoisjacquet/docker-rosariosis

    टूल डाउनलोड करें