

OWASP CICD-Goat का संपूर्ण VAPT राइटअप — 9 CTFd फ़्लैग कैप्चर किए गए, 4 क्रिटिकल + 5 हाई फाइंडिंग्स (CVE-2024-23897 सहित) OWASP Top 10 CI/CD सुरक्षा जोखिमों से मैप की गईं, PoCs, निवारण और इंटरव्यू-रेडी सारांश के साथ।

<div align="center">
# CICD-Goat VAPT राइटअप
</div>
> [OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat) के विरुद्ध एक पूर्ण भेद्यता आकलन एवं पेनेट्रेशन टेस्ट — एक जानबूझकर भेद्य CI/CD वातावरण (Jenkins, Gitea, GitLab, CTFd) — जिसे **OWASP Top 10 CI/CD Security Risks** के विरुद्ध शुरू से अंत तक मैप किया गया है।
<div align="center">
[](https://github.com/cider-security-research/cicd-goat)
[](./findings)
[](./ctfd/challenge-cross-reference.md)
[](./LICENSE.md)
[](https://linkedin.com/in/dheerajkumarjayaswal)
[](https://github.com/dheeraj-jayaswal)
</div>
---
## 🧭 यह मेरे अन्य रेपोज़ के साथ कैसे फिट बैठता है
| रेपोज़िटरी | इसमें क्या है |
|---|---|
| **[CICD-Goat-Vapt-Writeup](https://github.com/dheeraj-jayaswal/CICD-Goat-Vapt-Writeup)** *(यह रेपो)* | OWASP CICD-Goat के विरुद्ध पूर्ण VAPT राइटअप — CVE-2024-23897 सहित 16 फाइंडिंग्स, OWASP Top 10 CI/CD Security Risks पर मैप की गईं, PoC और इंटरव्यू-रेडी सारांशों के साथ |
| [From-Dev-To-Attacker](https://github.com/dheeraj-jayaswal/From-Dev-To-Attacker) | मेरी प्रमुख फील्ड जर्नल — भेद्यता पैटर्न्स पर 67 मौलिक राइट-अप्स, एक डेवलपर के दृष्टिकोण से लिखे गए, जिनमें Income Tax, Banking, Retail, E-commerce, Freight Logistics और Education जैसे एंटरप्राइज़ डोमेन-इम्पैक्ट फ्रेमिंग शामिल है |
| [From-Pentester-To-Red-Teamer](https://github.com/dheeraj-jayaswal/From-Pentester-To-Red-Teamer) | Web/API पेंटेस्टिंग से Red Teaming में संक्रमण के लिए मेरा संरचित 24-महीने का रोडमैप — चरण, लैब्स, प्रमाणन, और प्रगति जिसे मैं खुले तौर पर ट्रैक करता हूँ |
| [AppSec-From-The-Trenches](https://github.com/dheeraj-jayaswal/AppSec-From-The-Trenches) | पेंटेस्ट टूल्स और कार्यप्रणाली संदर्भ — मैं वास्तव में Burp Suite, Nmap, Metasploit, Hydra, Hashcat आदि का उपयोग कैसे करता हूँ, साथ ही मेरी WAPT कार्यप्रणाली |
| [API-From-The-Trenches](https://github.com/dheeraj-jayaswal/API-From-The-Trenches) | गहन API सुरक्षा श्रृंखला — OWASP API Top 10 कवरेज, BOLA, JWT हमले, GraphQL परीक्षण, पूर्ण कार्यप्रणाली |
| [Bug-Bounty-Hunting-Companion](https://github.com/dheeraj-jayaswal/Bug-Bounty-Hunting-Companion) | वास्तविक, सार्वजनिक रूप से प्रकट किए गए बग बाउंटी रिपोर्ट्स, पुनरुत्पादन योग्य चेकलिस्ट में विभाजित |
| [DarkWeb-From-The-Trenches](https://github.com/dheeraj-jayaswal/DarkWeb-From-The-Trenches) | थ्रेट इंटेलिजेंस और डार्क वेब OSINT कार्यप्रणाली — क्रेडेंशियल लीक मॉनिटरिंग, रैनसमवेयर ट्रैकिंग, प्री-एंगेजमेंट TI |
| [.pcap-Arsenal](https://github.com/dheeraj-jayaswal/.pcap-Arsenal) | Web/API/नेटवर्क-लेयर विश्लेषण और सीखने के लिए प्रोटोकॉल के अनुसार व्यवस्थित पैकेट कैप्चर |
| [Pentest-Engagement-Playbook](https://github.com/dheeraj-jayaswal/Pentest-Engagement-Playbook) | कंसल्टेंट-ग्रेड स्कोपिंग, ROE, गंभीरता का तर्क, और कार्यकारी रिपोर्टिंग टेम्पलेट्स — किसी एंगेजमेंट के पीछे का क्लाइंट-फेसिंग ऑपरेशनल प्लेबुक |
---
## यह क्यों मौजूद है
अधिकांश CI/CD सुरक्षा राइटअप्स या तो पूरी तरह सैद्धांतिक रहते हैं ("poisoned pipeline execution" को समझाने वाली एक स्लाइड) या पूरी तरह CTF-फ्लैग-चेज़िंग (एक पंक्ति में "यह रहा फ्लैग, अगला")। यह रेपो दोनों में से कोई भी करने का प्रयास नहीं करता: नीचे दी गई प्रत्येक फाइंडिंग एक **पूर्ण रूप से सत्यापित, PoC-समर्थित भेद्यता** है, जिसे एक विशिष्ट [OWASP CI/CD-SEC](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) जोखिम श्रेणी पर मैप किया गया है, और उस तरह से लिखा गया है जैसे आप वास्तव में इसे किसी इंटरव्यू या वास्तविक क्लाइंट रिपोर्ट में समझाना चाहेंगे — जिसमें गतिरोध, गलत धारणाएँ, और उन्हें कैसे सुधारा गया, यह सब शामिल है।
यदि आप AppSec/DevSecOps/CI-CD-सुरक्षा साक्षात्कार की तैयारी कर रहे हैं, CI/CD टूलचेन से जुड़े पेंटेस्ट एंगेजमेंट की तैयारी कर रहे हैं, या बस यह देखना चाहते हैं कि "Poisoned Pipeline Execution" या "Insufficient Credential Hygiene" वास्तव में वायर पर कैसा दिखता है — तो यह आपके लिए लिखा गया है।
## लक्ष्य वातावरण
| फ़ील्ड | मान |
|---|---|
| लक्ष्य | [OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat) — स्थानीय Docker Compose परिनियोजन |
| एंगेजमेंट प्रकार | अधिकृत स्व-निर्देशित शिक्षण लैब (ग्रे-बॉक्स) |
| टेक स्टैक | Jenkins 2.332.1, Gitea 1.16.5, GitLab 15.11.13-ee, CTFd, Docker Compose |
| स्कोप | `localhost:3000` (Gitea), `:8080`/`:50000` (Jenkins), `:4000` (GitLab), `:8000` (CTFd), `:8008` (prod-sim) |
| कार्यप्रणाली | चरण 0–3 (स्कोप → फिंगरप्रिंटिंग → भेद्यता पहचान → शोषण) |
एंगेजमेंट के पूर्ण नियम: [`docs/00-engagement-overview.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/00-engagement-overview.md).
> ⚠️ **इस रेपो में सभी परीक्षण परीक्षक के अपने स्थानीय, डिस्पोज़ेबल, जानबूझकर-भेद्य Docker Compose लैब के विरुद्ध किए गए थे।** इसमें कोई उत्पादन प्रणाली, साझा अवसंरचना, या तृतीय-पक्ष डेटा शामिल नहीं था। इनमें से कुछ भी स्वयं आज़माने से पहले [आधिकारिक रेपो](https://github.com/cider-security-research/cicd-goat) से CICD-Goat की अपनी प्रति स्पिन अप करें।
## एक नज़र में परिणाम
| ID | शीर्षक | गंभीरता | OWASP CI/CD मैपिंग | CTFd फ़्लैग |
|---|---|---|---|---|
| [F-010](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-010-jenkins-secrets-exposure-console-logs.md) | Jenkins बिल्ड कंसोल लॉग में सीक्रेट्स का एक्सपोज़र → क्रेडेंशियल चोरी → अनधिकृत रेपो राइट | **CRITICAL** | CICD-SEC-6, -4, -2 | flag1, flag2 |
| [F-013](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-013-insecure-automerge-bypass.md) | असुरक्षित ऑटो-मर्ज लॉजिक कोड रिव्यू को बायपास करता है (PR-व्यापी वर्ड-डिफ़ ह्यूरिस्टिक) | **CRITICAL** | CICD-SEC-1, -5 | flag10 |
| [F-016](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-016-CVE-2024-23897-jenkins-cli-arbitrary-file-read.md) | CVE-2024-23897 — कंट्रोलर पर Jenkins CLI मनमानी फ़ाइल रीड | **CRITICAL** | CICD-SEC-7 | flag8 |
| [F-017](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-017-gitlab-runner-token-secret-theft.md) | GitLab साझा-रनर पंजीकरण टोकन → इंस्टेंस-व्यापी CI/CD सीक्रेट चोरी | **CRITICAL** | CICD-SEC-2, -6 | flag11 |
| [F-019](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-019-jenkins-controller-rce-agent-label-override.md) | एजेंट लेबल ओवरराइड के माध्यम से Jenkins कंट्रोलर-नोड कोड निष्पादन | **CRITICAL** | CICD-SEC-5, -4 | flag5 |
| [F-018](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-018-decoupled-pipeline-branch-exclusion-bypass.md) | डिकपल्ड पाइपलाइन रेपो + ब्रांच एक्सक्लूज़न फ़िल्टर बायपास | HIGH | CICD-SEC-4, -6 | flag3 |
| [F-020](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-020-shared-agent-filesystem-credential-leak.md) | साझा एजेंट फ़ाइलसिस्टम FreeStyle जॉब क्रेडेंशियल को उजागर करता है | HIGH | CICD-SEC-6, -5 | flag6 |
| [F-021](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-021-checkov-sast-config-override-bypass.md) | Checkov SAST कॉन्फ़िग ओवरराइड अप्रकट IaC गलत-कॉन्फ़िगरेशन को सक्षम करता है | HIGH | CICD-SEC-1, -8 | flag7 |
| [F-014](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-014-flask-secret-key-cicd-variable.md) | CI/CD पाइपलाइन वेरिएबल से व्युत्पन्न Flask सत्र सीक्रेट कुंजी | HIGH | CICD-SEC-6 | flag11 (F-017 के माध्यम से) |
साथ ही [`findings/informational/`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational) में **6 सूचनात्मक / सहायक निष्कर्ष** (सकारात्मक नियंत्रण, RBAC सीमा पुष्टिकरण, मामूली सूचना-प्रकटीकरण)।
### निष्कर्ष कैसे एक साथ श्रृंखलाबद्ध होते हैं
कई निष्कर्ष स्वतंत्र नहीं हैं — एक सीधे तौर पर दूसरे को सक्षम करता है या पूरा करता है। यही वह हिस्सा है जो साक्षात्कार में किसी भी एकल निष्कर्ष की तुलना में अधिक प्रभावित करता है:
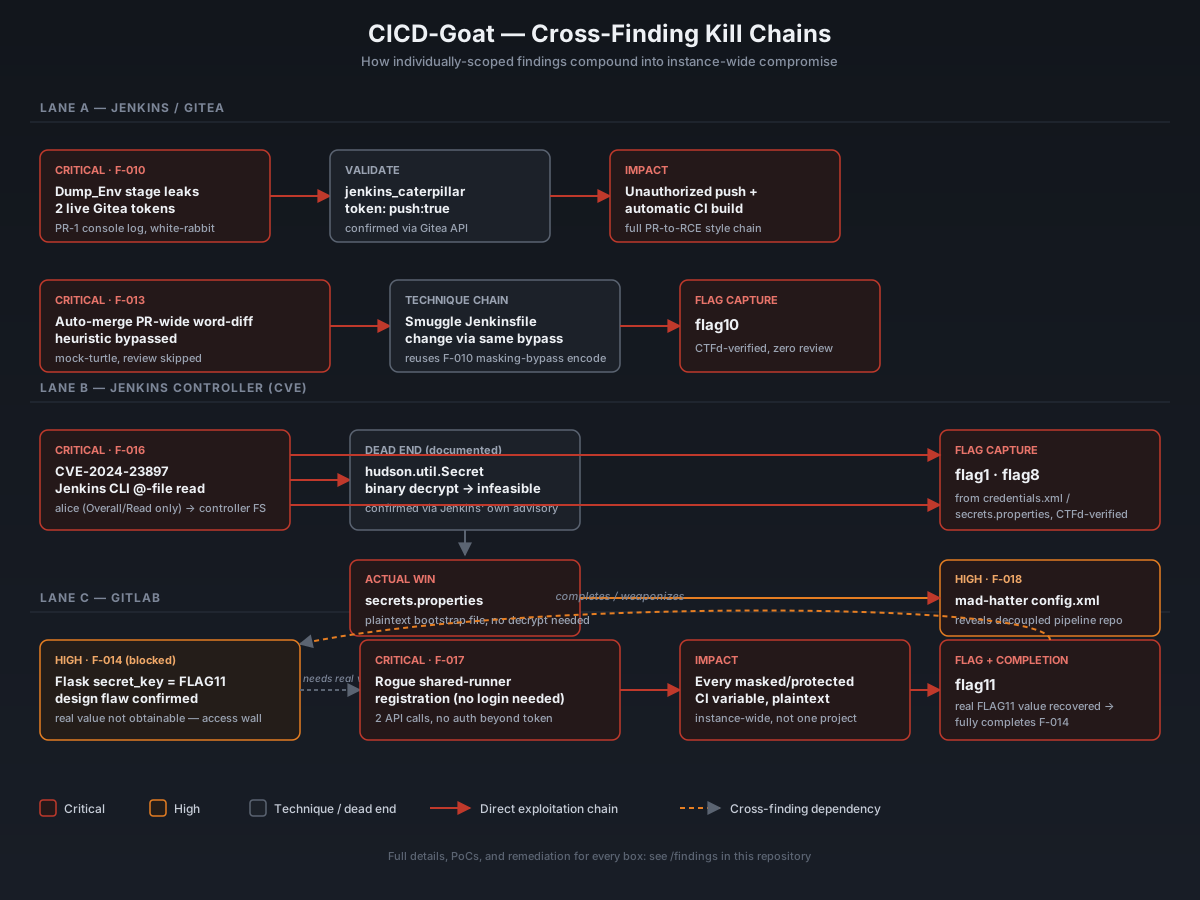
**11 में से 9 CTFd चुनौतियाँ हल और फ़्लैग-सत्यापित** — पूरा [चुनौती क्रॉस-रेफ़रेंस](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md) देखें, जिसमें एक ईमानदारी से प्रलेखित मामला (Dormouse/flag9) भी शामिल है जहाँ लगातार हमले के बावजूद एक्सेस-कंट्रोल सीमा टिकी रही।
## पूर्ण विषय-सूची
नीचे दी गई हर फ़ाइल सीधे लिंक की गई है — फ़ोल्डर ट्री केवल यह दिखाता है कि वे कैसे व्यवस्थित हैं।
### 📋 एंगेजमेंट दस्तावेज़
| फ़ाइल | इसमें क्या है |
|---|---|
| [`docs/00-engagement-overview.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/00-engagement-overview.md) | एंगेजमेंट के नियम, स्कोप, टेक स्टैक |
| [`docs/01-methodology.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/01-methodology.md) | पूरे परीक्षण में उपयोग की गई चरण-दर-चरण परीक्षण कार्यप्रणाली |
| [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) | पूर्ण CICD-SEC-1 से -10 संदर्भ वर्गीकरण |
| [`docs/03-remediation-roadmap.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/03-remediation-roadmap.md) | प्राथमिकता-आधारित, कार्रवाई योग्य उपचार चेकलिस्ट |
| [`docs/04-interview-prep.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/04-interview-prep.md) | प्रत्येक निष्कर्ष का बोलचाल-शैली सारांश + संभावित अनुवर्ती प्रश्न |
| [`docs/05-lessons-learned.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/05-lessons-learned.md) | पश्चातापूर्ण समीक्षा — क्या काम आया, क्या नहीं, अगली बार क्या अलग करना है |
### 🔍 रेकॉन
| फ़ाइल | इसमें क्या है |
|---|---|
| [`recon/01-fingerprinting.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/recon/01-fingerprinting.md) | चरण 1 — स्कोप में प्रत्येक सेवा की अन-प्रमाणित फिंगरप्रिंटिंग |
| [`recon/02-authenticated-enumeration.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/recon/02-authenticated-enumeration.md) | चरण 2 — प्रारंभिक एक्सेस प्राप्त होने के बाद प्रमाणित एन्यूमरेशन |
### 🚨 गंभीर और उच्च निष्कर्ष
| फ़ाइल |
|---|
| [F-010 — कंसोल लॉग के माध्यम से Jenkins सीक्रेट्स का खुलासा](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-010-jenkins-secrets-exposure-console-logs.md) |
| [F-013 — असुरक्षित ऑटो-मर्ज बायपास](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-013-insecure-automerge-bypass.md) |
| [F-014 — CI/CD वेरिएबल से Flask सीक्रेट की](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-014-flask-secret-key-cicd-variable.md) |
| [F-016 — CVE-2024-23897 Jenkins CLI मनमानी फ़ाइल पठन](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-016-CVE-2024-23897-jenkins-cli-arbitrary-file-read.md) |
| [F-017 — GitLab रनर टोकन सीक्रेट की चोरी](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-017-gitlab-runner-token-secret-theft.md) |
| [F-018 — डिकपल्ड पाइपलाइन ब्रांच एक्सक्लूज़न बायपास](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-018-decoupled-pipeline-branch-exclusion-bypass.md) |
| [F-019 — एजेंट लेबल ओवरराइड के माध्यम से Jenkins कंट्रोलर RCE](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-019-jenkins-controller-rce-agent-label-override.md) |
| [F-020 — साझा एजेंट फ़ाइलसिस्टम क्रेडेंशियल लीक](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-020-shared-agent-filesystem-credential-leak.md) |
| [F-021 — Checkov SAST कॉन्फ़िग ओवरराइड बायपास](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/F-021-checkov-sast-config-override-bypass.md) |
### ℹ️ सूचनात्मक / सहायक निष्कर्ष
| फ़ाइल |
|---|
| [F-006 — निजी रेपो एन्यूमरेशन अंतराल](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-006-private-repo-enumeration-gap.md) |
| [F-007 — अतिरिक्त Jenkins उपयोगकर्ता](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-007-additional-jenkins-user.md) |
| [F-009 — Job Read बनाम ExtendedRead](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-009-job-read-vs-extendedread.md) |
| [F-011 — सही withCredentials उपयोग (सकारात्मक नियंत्रण)](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-011-correct-withcredentials-usage.md) |
| [F-012 — क्रेडेंशियल्स API कनेक्शन ड्रॉप](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-012-credentials-api-connection-drop.md) |
| [F-015 — अनाम रजिस्ट्री एन्यूमरेशन](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/findings/informational/F-015-anonymous-registry-enumeration.md) |
### 🎯 CTFd
| फ़ाइल | इसमें क्या है |
|---|---|
| [`ctfd/challenge-cross-reference.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md) | पूर्ण फ्लैग-दर-फ्लैग क्रॉस-रेफ़रेंस, जिसमें अवरुद्ध Dormouse/flag9 जाँच और Duchess/flag4 सुधार शामिल हैं |
## रेपो संरचना
```
.
├── docs/ # Engagement context, methodology, mappings, remediation, interview prep
│ ├── 00-engagement-overview.md
│ ├── 01-methodology.md
│ ├── 02-owasp-top10-cicd-mapping.md
│ ├── 03-remediation-roadmap.md
│ ├── 04-interview-prep.md
│ └── 05-lessons-learned.md
├── recon/ # Phase 1 & 2 — fingerprinting and authenticated enumeration
│ ├── 01-fingerprinting.md
│ └── 02-authenticated-enumeration.md
├── findings/ # One file per confirmed finding, full PoC + remediation
│ ├── F-010-...md ... F-021-...md
│ └── informational/ # INFO/LOW severity supporting observations
├── ctfd/
│ └── challenge-cross-reference.md
└── LICENSE.md
```
## पठन पथ
- **केवल मुख्य बातें चाहिए?** [ऊपर दी गई परिणाम तालिका](#results-at-a-glance) से शुरू करें, फिर F-010, F-013, F-016, और F-017 पढ़ें — चार सबसे पूर्ण एंड-टू-एंड किल चेन।
- **साक्षात्कार की तैयारी कर रहे हैं?** सीधे [`docs/04-interview-prep.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/04-interview-prep.md) पर जाएं — हर प्रमुख निष्कर्ष का एक-पैराग्राफ, बोलचाल-शैली में सारांश, साथ ही सामान्य अनुवर्ती प्रश्न।
- **CI/CD पाइपलाइन बना/सुदृढ़ कर रहे हैं?** सीधे [`docs/03-remediation-roadmap.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/03-remediation-roadmap.md) पर जाएं — एक प्राथमिकता-आधारित, कार्रवाई-योग्य चेकलिस्ट।
- **CI/CD सुरक्षा अवधारणाओं में नए हैं?** [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) से शुरू करें, जो वह संदर्भ वर्गीकरण प्रदान करता है जिसके इर्द-गिर्द यह पूरा रेपो संगठित है।
## OWASP Top 10 CI/CD सुरक्षा जोखिमों के बारे में
यहां प्रत्येक निष्कर्ष को [OWASP Top 10 CI/CD Security Risks (2023)](https://owasp.org/www-project-top-10-ci-cd-security-risks/) के विरुद्ध मैप किया गया है — एक पूर्ण संदर्भ तालिका (CICD-SEC-1 से CICD-SEC-10) [`docs/02-owasp-top10-cicd-mapping.md`](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/docs/02-owasp-top10-cicd-mapping.md) में मौजूद है, क्योंकि व्यक्तिगत निष्कर्षों में इसका लगातार संदर्भ दिया गया है।
## अस्वीकरण
यह रेपो **विशेष रूप से एक स्थानीय, स्व-होस्टेड, जानबूझकर-भेद्य प्रशिक्षण लैब** ([OWASP CICD-Goat](https://github.com/cider-security-research/cicd-goat)) के विरुद्ध किए गए परीक्षण का दस्तावेज़ीकरण करता है, शैक्षिक और पोर्टफोलियो उद्देश्यों के लिए। यहां कुछ भी किसी उत्पादन प्रणाली, तृतीय-पक्ष सेवा, या वास्तविक क्रेडेंशियल को लक्षित नहीं करता, उनका संदर्भ नहीं देता, और न ही उनके विरुद्ध परीक्षण किया गया है। इस रेपो की किसी भी तकनीक का उपयोग उन प्रणालियों के विरुद्ध न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट लिखित प्राधिकरण नहीं है।
---
## 🧠 परीक्षण दर्शन
> *"सर्वश्रेष्ठ पेनेट्रेशन टेस्टर पहले डेवलपर्स की तरह सोचते हैं और बाद में हमलावरों की तरह। यदि आप समझते हैं कि कोड एक निश्चित तरीके से क्यों लिखा गया था, तो आप हमेशा एक स्कैनर से अधिक पाएंगे।"*
मैं हर एंगेजमेंट को तीन चरणों में संभालता हूं:
**1. हमला करने से पहले समझें** — एप्लिकेशन पढ़ें। इसे एक वास्तविक उपयोगकर्ता की तरह उपयोग करें। किसी भी टूल को छूने से पहले बिज़नेस लॉजिक को समझें।
**2. पहले मैनुअल, बाद में टूल** — स्वचालित स्कैनर वही पाते हैं जो उन्हें खोजने के लिए कॉन्फ़िगर किया गया है। दिलचस्प बग हमेशा सोचने से मिलते हैं, स्कैनिंग से नहीं।
**3. डेवलपर की तरह रिपोर्ट करें** — जो निष्कर्ष डेवलपर्स समझ या पुनरुत्पादित नहीं कर सकते, वह ऐसा निष्कर्ष है जो ठीक नहीं होता।
---
## 👤 मेरे बारे में
- 👤 **नाम** — Dheeraj Kumar Jayaswal
- 🌍 **स्थान** — डबलिन, काउंटी डबलिन, आयरलैंड
- 💼 **भूमिका** — प्रिंसिपल पेनेट्रेशन टेस्टिंग कंसल्टेंट | VikingCloud (पूर्व में Technology Lead – Offensive Security, Infosys Limited)
- 🎯 **प्राथमिक फोकस** — वेब एप्लिकेशन और API सुरक्षा — ऑफेंसिव सिक्योरिटी कंसल्टिंग
- 🏆 **अनुभव** — IT में 16+ वर्ष | ऑफेंसिव सिक्योरिटी में 9+ वर्ष
- 🔎 **विशेषता** — एक फुल-स्टैक डेवलपर (ASP.NET / SQL Server) के रूप में शुरुआत की — मैं डेवलपर की तरह सोचता हूं और हैकर की तरह हमला करता हूं
- 🎓 **प्राप्ति की ओर** — OSWE — OffSec Web Expert (OSCE3 ट्रैक)
- 🏢 **क्षेत्र** — आयकर · बैंकिंग · रिटेल · ई-कॉमर्स · फ्रेट लॉजिस्टिक्स · शिक्षा
- 📝 **साझा करना** — एंटरप्राइज़ पेंटेस्ट फील्ड नोट्स, कार्यप्रणाली, और वास्तविक दुनिया के एंगेजमेंट से व्यावहारिक राइट-अप
---
## 🏅 प्रमाणपत्र
| प्रमाणपत्र | जारीकर्ता | स्थिति |
|---|---|---|
| Certified Ethical Hacker (CEH) | EC-Council | ✅ 2021 |
| AWS Certified Solutions Architect – Associate | Amazon Web Services | ✅ 2022 |
| AWS Certified Cloud Practitioner | Amazon Web Services | ✅ 2022 |
| Executive Certificate in Cyber Security | IIT Kanpur | ✅ 2026 |
| OSWE — OffSec Web Expert (OSCE3 track) | OffSec | 🔄 प्रगति पर |
**भविष्य की दिशा — रेड टीमिंग:** OSCP → CRTO → OSEP, CRTP, CRTL, CRTE
---
## 📄 लाइसेंस
यह सामग्री **[CC BY 4.0](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/LICENSE.md)** के अंतर्गत लाइसेंस प्राप्त है। आप इस लेखन के किसी भी भाग का पुनः उपयोग या अनुकूलन करने के लिए स्वतंत्र हैं — बस **Dheeraj Kumar Jayaswal** को स्पष्ट श्रेय दें और इस रिपॉज़िटरी का लिंक वापस दें। CICD-Goat स्वयं [Cider Security](https://github.com/cider-security-research/cicd-goat) की एक अलग परियोजना है — जाकर मूल प्रोजेक्ट को स्टार करें।
---
## 🤝 जुड़ें
[LinkedIn](https://linkedin.com/in/dheerajkumarjayaswal) — परामर्श, सहयोग और सुरक्षा चर्चाओं के लिए उपलब्ध।
प्रतिक्रिया, सुधार और PRs (जैसे flag9/Dormouse के लिए, या [CTFd क्रॉस-रेफ़रेंस](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/ctfd/challenge-cross-reference.md) में Duchess/flag4 फ़ॉलो-अप के लिए) का स्वागत है — देखें [CONTRIBUTING.md](https://github.com/dheeraj-jayaswal/cicd-goat-vapt-writeup/blob/main/CONTRIBUTING.md)।