 devadj/cve-2017-12617
PikaChu CVE का बेहतर संस्करण

CVE-2017-12617 एक महत्वपूर्ण रिमोट कोड निष्पादन (RCE) कमजोरी है जो Apache Tomcat में पाई गई है।
यह उन प्रणालियों को प्रभावित करता है जिनमें HTTP PUTs सक्षम है (डिफ़ॉल्ट सर्वलेट के "read-only" आरंभीकरण पैरामीटर को "false" पर सेट करके)।
Tomcat संस्करण 9.0.1 (Beta), 8.5.23, 8.0.47 और 7.0.82 से पहले के संस्करणों में एक संभावित खतरनाक
रिमोट कोड निष्पादन (RCE) कमजोरी है, जो सभी ऑपरेटिंग सिस्टमों पर होती है यदि डिफ़ॉल्ट सर्वलेट
पैरामीटर readonly को false पर सेट करके कॉन्फ़िगर किया गया है या WebDAV सर्वलेट को
पैरामीटर readonly को false पर सेट करके सक्षम किया गया है।
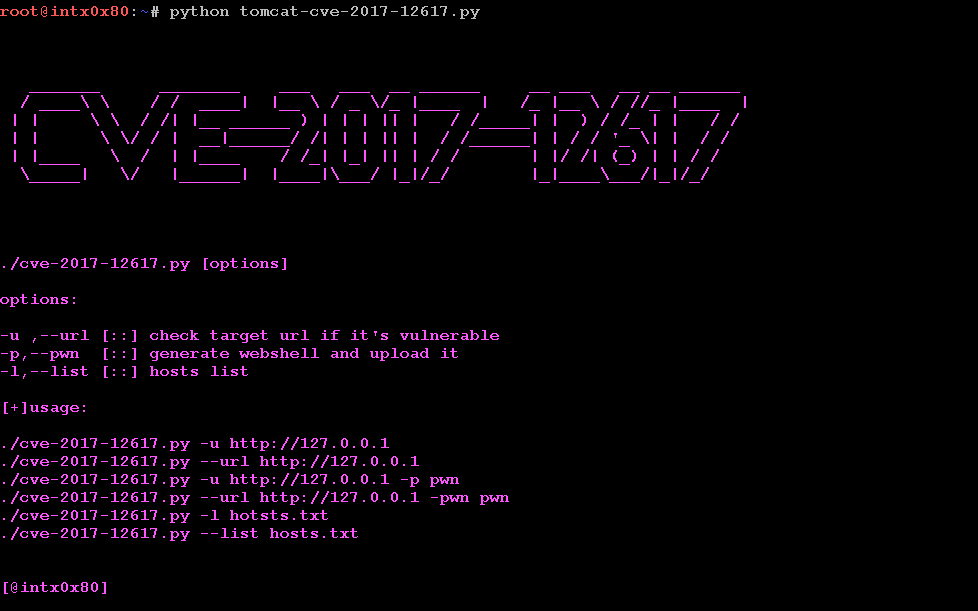
Python3 CVE-2017-12617.py
Python3 CVE-2017-12617.py -u http://127.0.0.1
Python3 CVE-2017-12617.py -u http://127.0.0.1 -p pwn
Python3 CVE-2017-12617.py -l hosts.txt


