 demining/phoenix-rowhammer-attack-cve-2025-6202
फीनिक्स रोहैमर अटैक: क्रिटिकल SK Hynix DDR5 भेद्यता (CVE-2025-6202) के कारण वैश्विक ब्लॉकचेन इंफ्रास्ट्रक्चर में बिटकॉइन वॉलेट प्राइवेट की समझौते का प्रणालीगत जोखिम

यह लेख Phoenix Rowhammer हमले (CVE-2025-6202) द्वारा उत्पन्न प्रणालीगत क्रिप्टोग्राफिक सुरक्षा खतरों की जांच करता है, जो हार्डवेयर-स्तरीय बिट हेरफेर के माध्यम से DDR5 RAM से निजी कुंजियाँ निकाल सकता है। हाल के वर्षों में, क्रिप्टोकरेंसी प्रौद्योगिकियों के गतिशील विकास ने डिजिटल परिसंपत्ति पारिस्थितिकी तंत्रों की हार्डवेयर और माइक्रोचिप घटकों पर बढ़ती निर्भरता को जन्म दिया है जो क्रिप्टोग्राफिक डेटा को संग्रहीत और संसाधित करते हैं। इस पृष्ठभूमि में, हार्डवेयर-स्तरीय कमजोरियाँ जो क्रिप्टोकरेंसी वॉलेट में निजी कुंजियों के सीधे समझौते का कारण बन सकती हैं, एक बढ़ता हुआ जोखिम कारक बन रही हैं। आज सबसे खतरनाक खतरों में से एक RAM पर हमले हैं, विशेष रूप से Rowhammer शोषण के उन्नत रूप जो DRAM कोशिकाओं के भौतिक गुणों को प्रभावित करते हैं। ये हमले हमलावरों को व्यक्तिगत डेटा बिट्स को संशोधित करने और गोपनीय जानकारी तक पहुंच प्राप्त करने की अनुमति देते हैं, जिसमें Bitcoin और Ethereum वॉलेट के लिए निजी कुंजियाँ शामिल हैं।
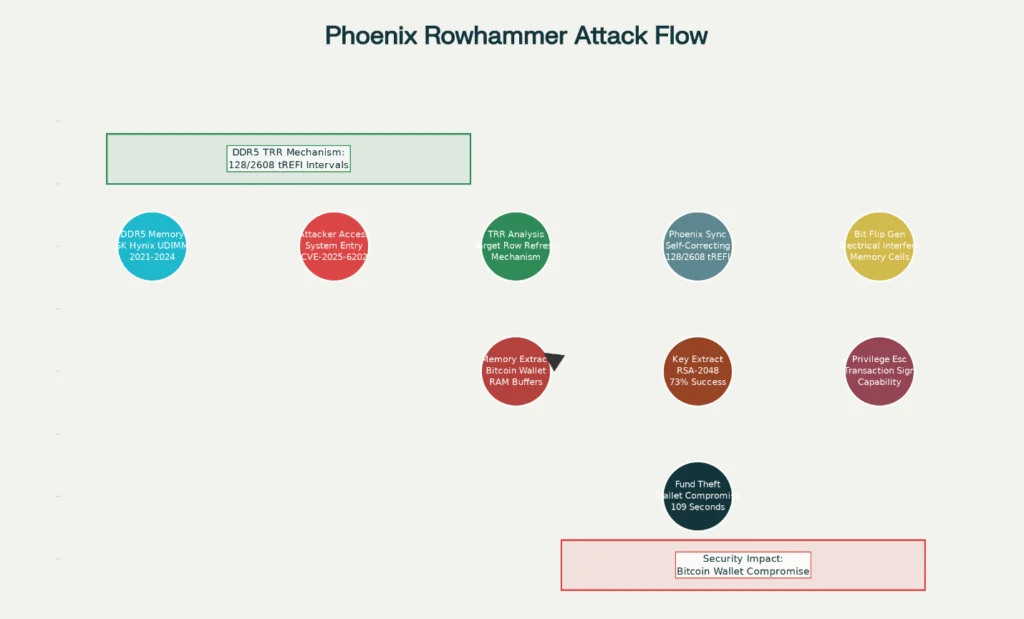
इस वर्ग के खतरों के महत्वपूर्ण उदाहरणों में, SK Hynix की DDR5 मेमोरी में खोजी गई भेद्यता CVE-2025-6202 विशेष रूप से उभर कर सामने आती है। Phoenix Rowhammer हमला, जो इस भेद्यता पर निर्भर करता है, आधुनिक Target Row Refresh (TRR) मेमोरी सुरक्षा तंत्रों को बायपास करने की क्षमता प्रदर्शित करता है, जिससे तथाकथित "ब्लाइंड स्पॉट" बनते हैं जो हार्डवेयर स्तर पर नियंत्रित डेटा भ्रष्टाचार को सक्षम बनाते हैं। ऐसी खामियों का उपयोग RAM से निजी कुंजियाँ निकालने, क्रिप्टोग्राफिक लाइब्रेरीज़ से समझौता करने, और डिजिटल वॉलेट को सुरक्षित करने वाली सिस्टम प्रक्रियाओं को संशोधित करने के लिए किया जा सकता है।
इसके अलावा, क्रिप्टोग्राफिक सुरक्षा अनुसंधान से पता चलता है कि Phoenix Rowhammer का अन्य प्रकार के हमलों के साथ संयोजन, जैसे BitShredder Attack , Memory Phantom (CVE-2025-8217) , और Artery Bleed (CVE-2023-39910) , एक बहु-वेक्टर खतरा मॉडल बनाता है जिसमें हमलावर क्रिप्टोग्राफिक ऑपरेशन पूरे होने के बाद भी सीड वाक्यांश, निजी कुंजियाँ और पासवर्ड पुनर्प्राप्त कर सकता है। इन कमजोरियों की प्रणालीगत प्रकृति सॉफ्टवेयर के साथ जोखिम को पूरी तरह से कम करना असंभव बना देती है और हार्डवेयर-आधारित मेमोरी सुरक्षा के लिए नए सिद्धांतों को विकसित करने की आवश्यकता पर प्रकाश डालती है।
इस प्रकार, आधुनिक क्रिप्टोकरेंसी वॉलेट और डिजिटल परिसंपत्ति बुनियादी ढांचा हार्डवेयर हमलों के बढ़ते दबाव में हैं जिन्हें पहले सैद्धांतिक माना जाता था। इन हमलों का अध्ययन करने और प्रतिवाद विकसित करने का महत्व विकसित हो रही अगली पीढ़ी के खतरों के सामने Bitcoin और अन्य क्रिप्टोकरेंसी पारिस्थितिकी तंत्रों की अखंडता और लचीलापन सुनिश्चित करने के लिए मौलिक है।
ETH ज्यूरिख में कंप्यूटर सुरक्षा समूह (COMSEC) द्वारा Google के सहयोग से किए गए हालिया शोध ने SK Hynix द्वारा निर्मित DDR5 मेमोरी मॉड्यूल में एक महत्वपूर्ण हार्डवेयर भेद्यता की पहचान की है, जिसे CVE-2025-6202 नामित किया गया है। Phoenix Rowhammer हमला Bitcoin क्रिप्टोकरेंसी वॉलेट की सुरक्षा के लिए एक अभूतपूर्व खतरा पैदा करता है, क्योंकि यह हमलावरों को हार्डवेयर स्तर पर बिट्स में हेरफेर करके DDR5 मेमोरी से निजी कुंजियाँ निकालने की अनुमति देता है। शोध ने प्रदर्शित किया कि 2021 और 2024 के बीच निर्मित सभी 15 परीक्षण किए गए SK Hynix DDR5 मॉड्यूल इस हमले के प्रति संवेदनशील हैं, जो दुनिया भर में क्रिप्टोकरेंसी परिसंपत्तियों की सुरक्षा के लिए एक प्रणालीगत खतरा पैदा करता है। thehackernews