 deividasterechovas/soc335-cve-2024-49138-exploitation-detected
CVE-2024-49138 शोषण के लिए प्रलेखित घटना प्रतिक्रिया मामला, जिसमें SOC प्रशिक्षण के लिए लॉग विश्लेषण, हैश सत्यापन, C2 पहचान और रोकथाम प्रक्रियाएँ शामिल हैं।

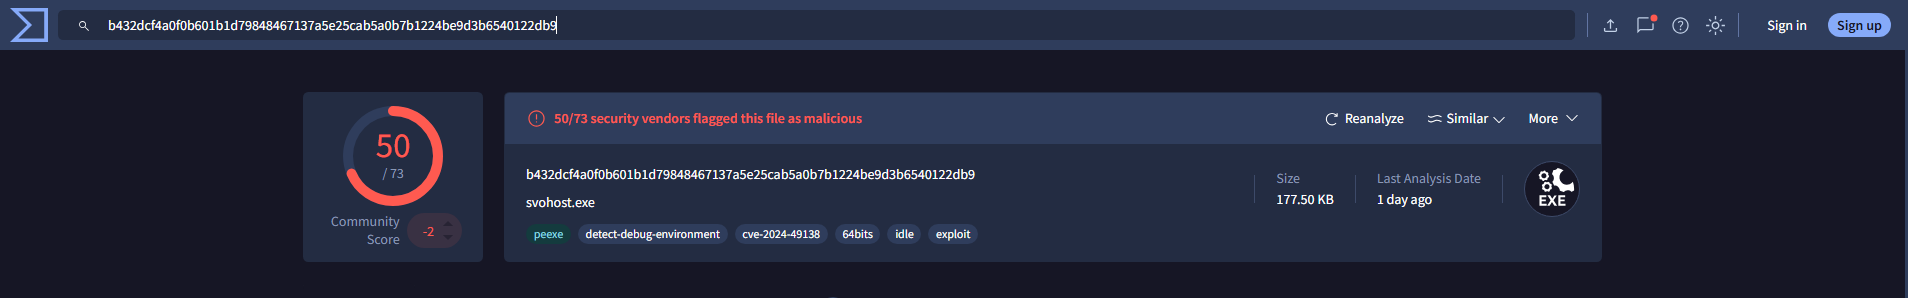
C:\Windows\System32\WINDOWSPOWERSHELL\V1.0\powershell.exeb432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9यह रिपॉजिटरी एक घटना प्रतिक्रिया मामले का दस्तावेजीकरण करती है जिसमें लॉगऑन विफलताएँ, दुर्भावनापूर्ण गतिविधि का पता लगाना और नियंत्रण के प्रयास शामिल हैं।
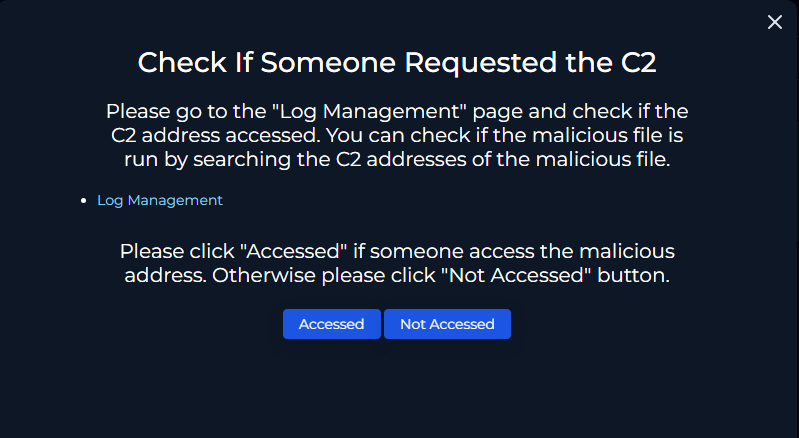
हम प्राप्त अलर्ट की जाँच से शुरुआत करते हैं और लॉग प्रबंधन तथा एंडपॉइंट सुरक्षा से लॉग का विश्लेषण करने के लिए आगे बढ़ते हैं।
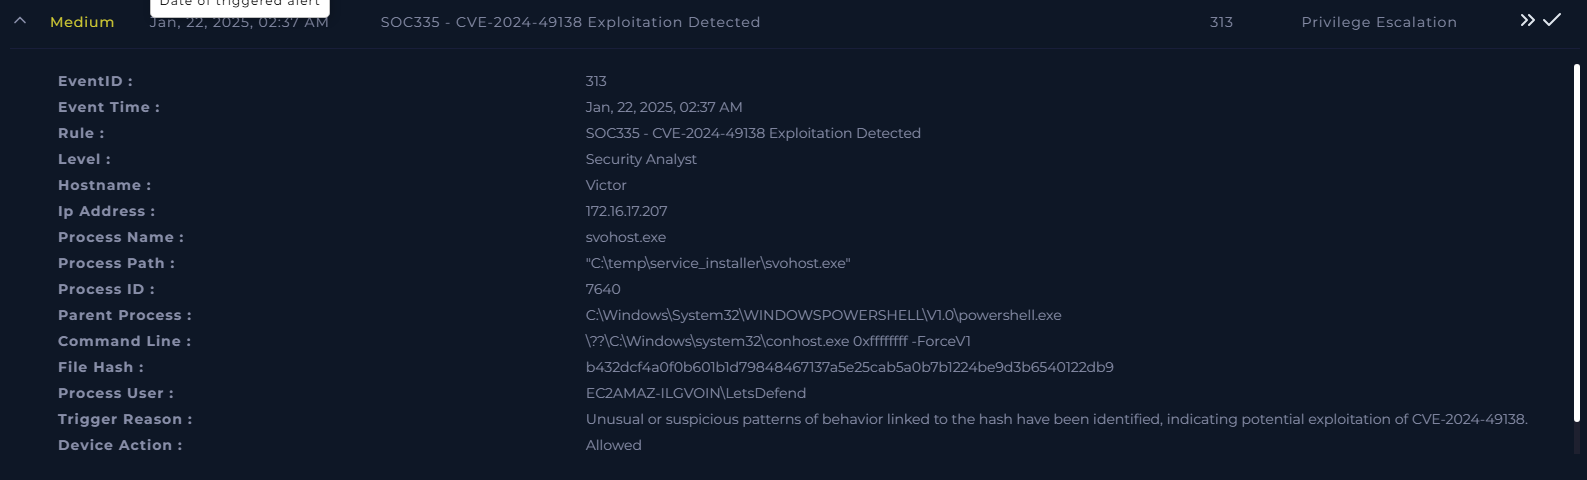
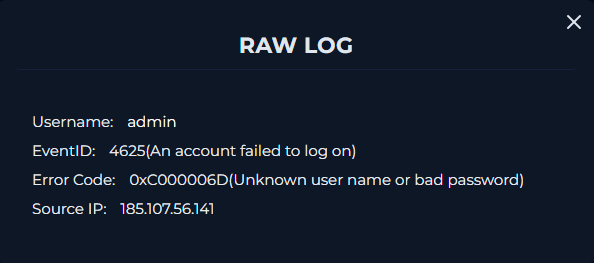
कई OS प्रकार हैं, जिनमें Admin या Guest खातों में त्रुटि कोड 0xC000006D दिखाई देता है।
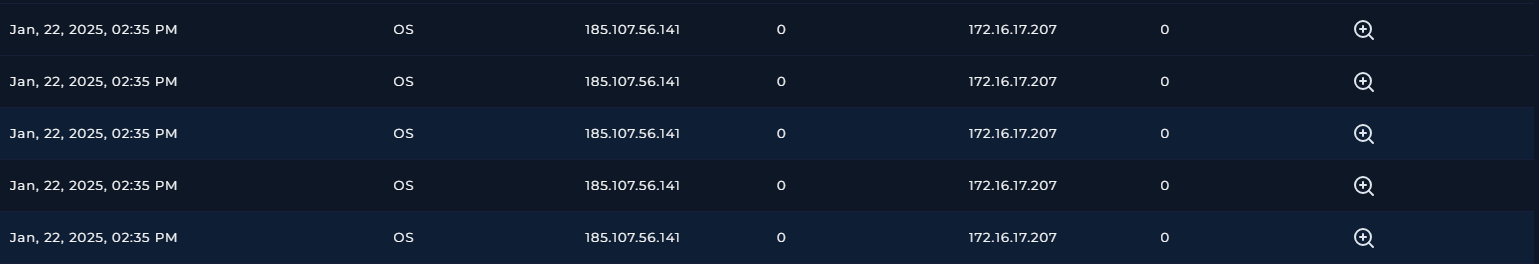
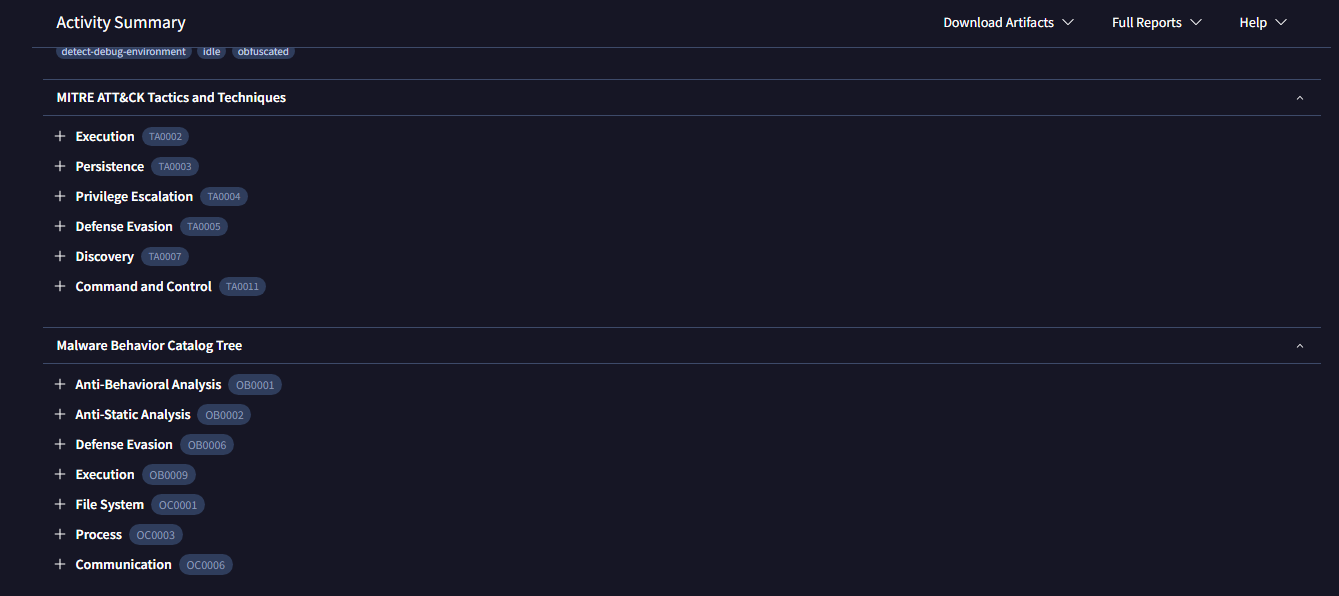
हमने अलर्ट में दिए गए हैश का विश्लेषण किया और इसे दुर्भावनापूर्ण पुष्टि किया। MITRE ATT&CK फ्रेमवर्क मैपिंग और मैलवेयर व्यवहार को भी मान्य किया गया।
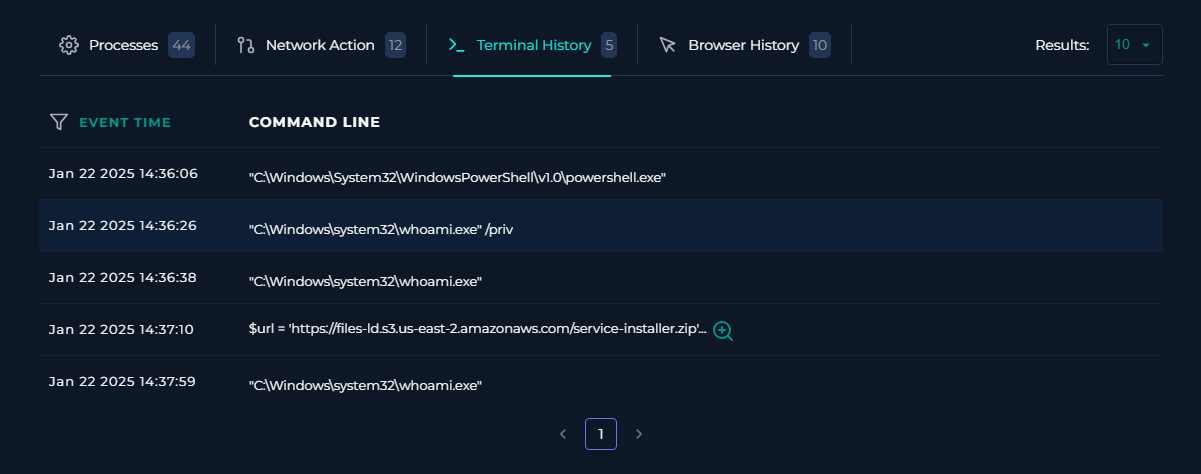
टर्मिनल इतिहास का निरीक्षण करके, हमने संदिग्ध गतिविधि की पहचान की, जिसमें एक $url कमांड शामिल है जो संभावित रूप से दुर्भावनापूर्ण URL प्राप्त कर रहा था।
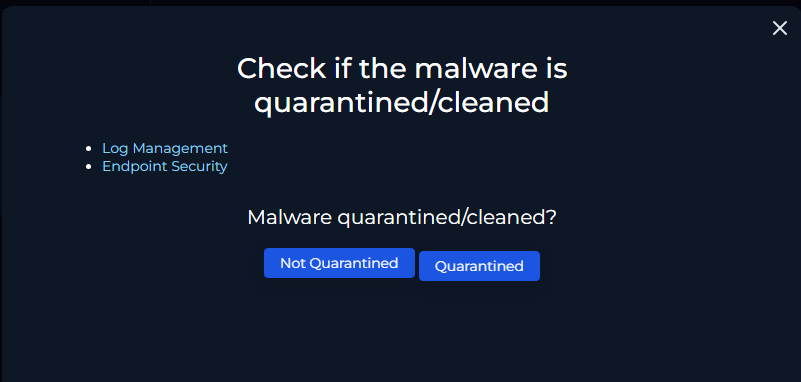
एकत्रित जानकारी का उपयोग करते हुए, हमने इस मामले के लिए उपयुक्त प्लेबुक चरणों के साथ आगे बढ़े।
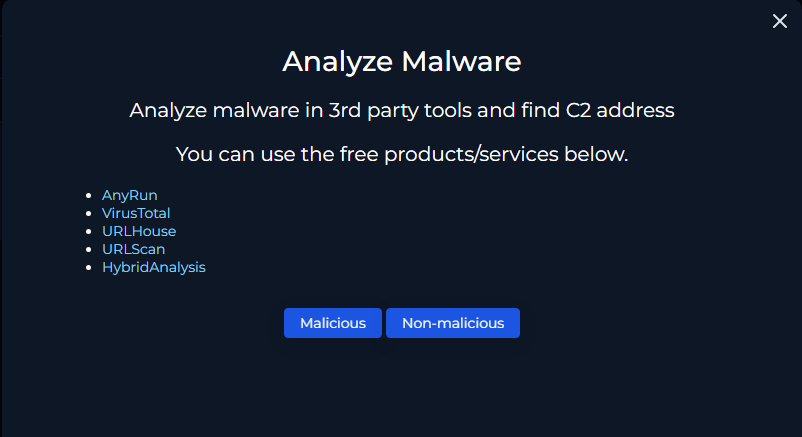
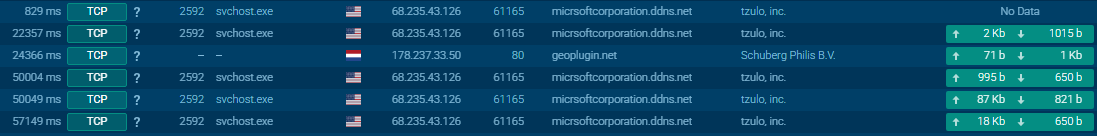
हमने AnyRun के माध्यम से मैलवेयर व्यवहार का विश्लेषण किया और कमांड और कंट्रोल (C2) पता पहचाना। नेटवर्क व्यवहार विश्लेषण के माध्यम से इसकी पुष्टि की गई।
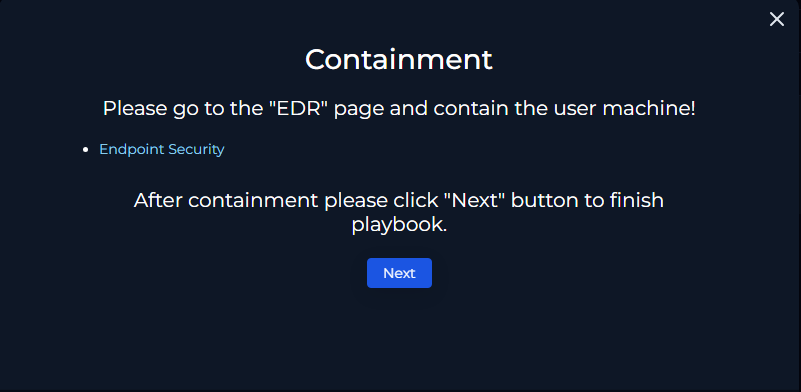
हमने प्रभावित डिवाइस को सफलतापूर्वक नियंत्रित कर लिया।
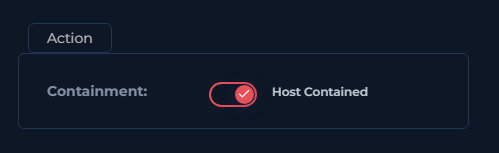
हमने SOC विश्लेषक नोट्स और प्लेबुक निष्पादन दस्तावेज़ीकरण के साथ मामले को अंतिम रूप दिया।
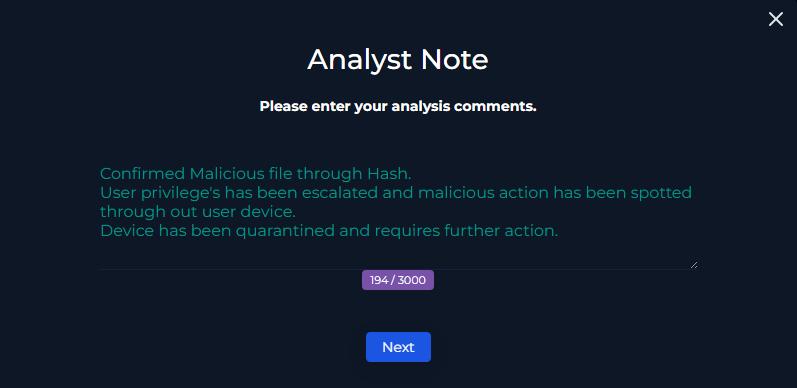
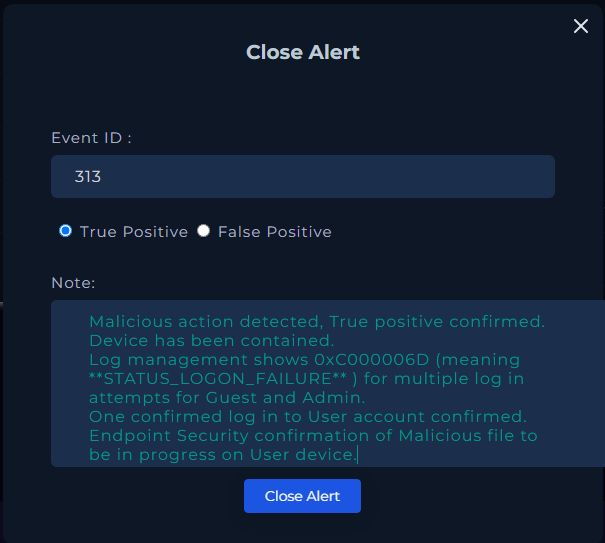
जाँच के दौरान उठाए गए कार्यों की सटीकता का आकलन करने के लिए अंतिम समीक्षा और स्कोरिंग के साथ मामला बंद किया गया।
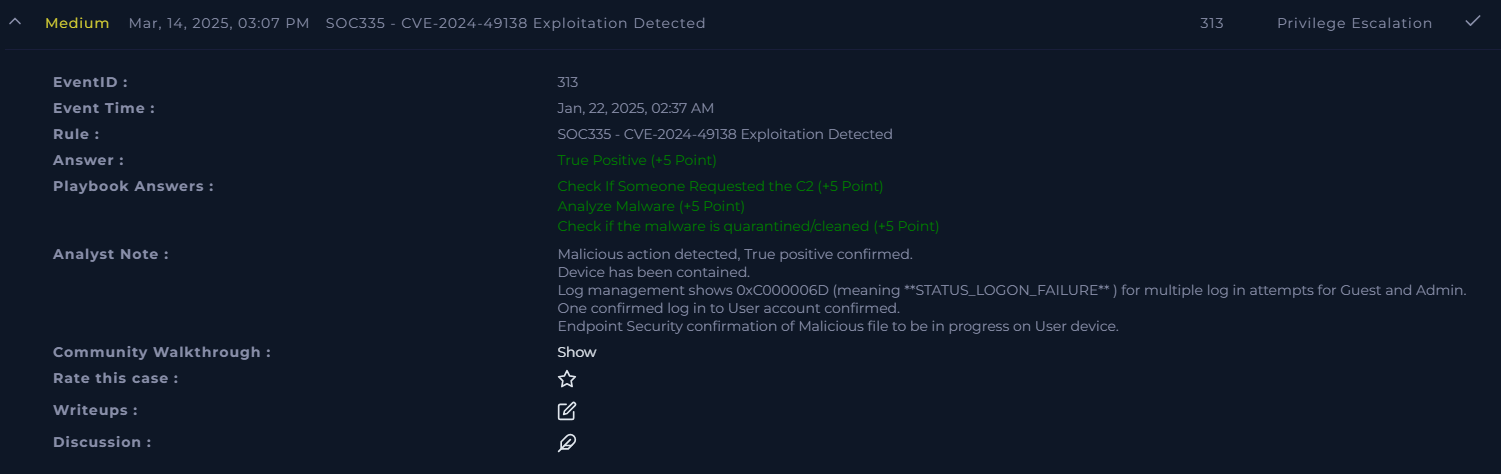
0xC000006D लॉगऑन विफलताओं को समझना महत्वपूर्ण है।यह रिपॉजिटरी समान घटनाओं को संभालने के लिए एक संदर्भ के रूप में कार्य करती है। योगदान और चर्चाएँ स्वागत योग्य हैं!
C:\Windows\System32\svchost.exe -k termsvcs -s TermServiceC:\Windows\System32\svchost.exe:
C:\Windows\System32\ में स्थित है।-k termsvcs:
svchost.exe उदाहरण के लिए सेवा समूह (termsvcs) निर्दिष्ट करता है।termsvcs समूह विशेष रूप से टर्मिनल सेवाओं से संबंधित है।-s TermService:
TermService का उद्देश्यC:\Windows\system32\svchost.exe -k netsvcs -p -s ScheduleC:\Windows\system32\svchost.exe:
C:\Windows\system32\ में स्थित है।-k netsvcs:
svchost.exe का यह उदाहरण किस सेवा समूह (netsvcs) को होस्ट कर रहा है।netsvcs समूह में आमतौर पर नेटवर्किंग-संबंधित और अन्य आवश्यक सेवाएँ शामिल होती हैं।-p:
-s Schedule:
Schedule)।प्रक्रिया आईडी:
svchost.exe उदाहरण की प्रक्रिया आईडी (PID) है।C:\Windows\system32\svchost.exe -k DcomLaunch -p