
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
thief_raccoon — एक शैक्षिक फ़िशिंग सिमुलेशन उपकरण जो साइबर सुरक्षा जागरूकता प्रशिक्षण के लिए क्रेडेंशियल्स कैप्चर करने हेतु OS लॉगिन स्क्रीन का अनुकरण करता है। यह Windows, Ubuntu, और macOS को कस्टमाइज़ेबल टेम्पलेट्स और ngrok एक्सपोज़र के साथ समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/davenisc/thief_raccoon
फ़िशिंग उपकरणफिशिंगवेब सुरक्षासामाजिक इंजीनियरिंगलर्निंग और शिक्षा
GitHubdavenisc/thief_raccoon

thief_raccoon

एक शैक्षिक फ़िशिंग सिमुलेशन उपकरण जो साइबर सुरक्षा जागरूकता प्रशिक्षण के लिए क्रेडेंशियल्स कैप्चर करने हेतु OS लॉगिन स्क्रीन का अनुकरण करता है। यह Windows, Ubuntu, और macOS को कस्टमाइज़ेबल टेम्पलेट्स और ngrok एक्सपोज़र के साथ समर्थन करता है।

रिपॉजिटरी देखें
18431452 साल पहलेKitploit द्वारा समीक्षित
साझा करें
वेबसाइट

थीफ रैकून - लॉगिन फिशिंग टूल

थीफ रैकून एक उपकरण है जो शैक्षिक उद्देश्यों के लिए डिज़ाइन किया गया है ताकि यह दर्शाया जा सके कि विभिन्न ऑपरेटिंग सिस्टमों पर फिशिंग हमले कैसे किए जा सकते हैं। इस उपकरण का उद्देश्य साइबर सुरक्षा खतरों के बारे में जागरूकता बढ़ाना और उपयोगकर्ताओं को 2FA तथा पासवर्ड प्रबंधन जैसे सुरक्षा उपायों के महत्व को समझने में मदद करना है।
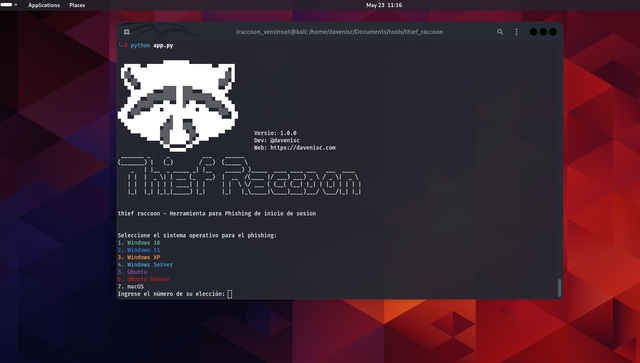
Captura-de-pantalla-2024-05-23-111620

विशेषताएँ

  • Windows 10, Windows 11, Windows XP, Windows Server, Ubuntu, Ubuntu Server, और macOS के लिए फिशिंग सिमुलेशन।
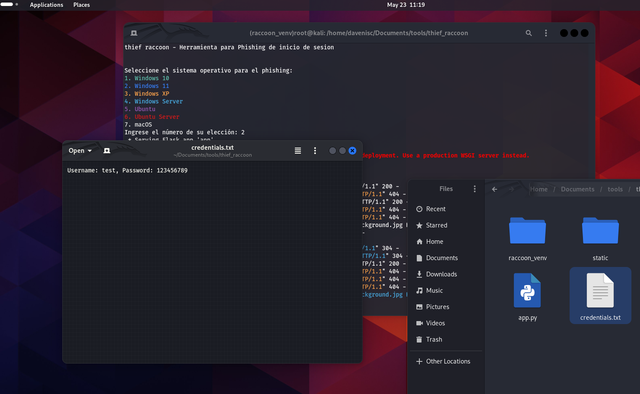
  • शैक्षिक प्रदर्शनों के लिए उपयोगकर्ता क्रेडेंशियल कैप्चर करना।
  • अनुकूलन योग्य लॉगिन स्क्रीन जो वास्तविक ऑपरेटिंग सिस्टमों की नकल करती हैं।
  • फिशिंग सिमुलेशन को बढ़ाने के लिए फ़ुल-स्क्रीन मोड।

स्थापना

पूर्वापेक्षाएँ

  • Python 3.x
  • pip (Python पैकेज इंस्टॉलर)
  • ngrok (स्थानीय सर्वर को इंटरनेट पर एक्सपोज़ करने के लिए)

डाउनलोड और इंस्टॉल

  1. रिपॉजिटरी क्लोन करें:

    git clone https://github.com/davenisc/thief_raccoon.git
    cd thief_raccoon
    
    
  2. Python venv स्थापित करें

    apt install python3.11-venv
    
    
  3. venv बनाएँ:

    python -m venv raccoon_venv
    source raccoon_venv/bin/activate
    
    
  4. आवश्यक लाइब्रेरीज़ स्थापित करें:

    pip install -r requirements.txt
    

उपयोग

  1. मुख्य स्क्रिप्ट चलाएँ:

    python app.py
    
    
  2. फिशिंग सिमुलेशन के लिए ऑपरेटिंग सिस्टम चुनें:

    स्क्रिप्ट चलाने के बाद, आपको ऑपरेटिंग सिस्टम चुनने के लिए एक मेनू दिखाई देगा। उस OS की संख्या दर्ज करें जिसे आप सिमुलेट करना चाहते हैं।

  3. फिशिंग पेज तक पहुँचें:

    यदि आप एक ही स्थानीय नेटवर्क (LAN) पर हैं, तो अपना वेब ब्राउज़र खोलें और http://127.0.0.1:5000 पर जाएँ।

    यदि आप फिशिंग पेज को इंटरनेट पर सुलभ बनाना चाहते हैं, तो ngrok का उपयोग करें।

ngrok का उपयोग

  1. ngrok डाउनलोड और इंस्टॉल करें

ngrok को ngrok.com से डाउनलोड करें और अपने ऑपरेटिंग सिस्टम के लिए इंस्टॉलेशन निर्देशों का पालन करें।

  1. अपने स्थानीय सर्वर को इंटरनेट पर एक्सपोज़ करें:

  2. सार्वजनिक URL प्राप्त करें:

उपरोक्त कमांड चलाने के बाद, ngrok आपको एक सार्वजनिक URL प्रदान करेगा। इस URL को अपने परीक्षण विषयों के साथ साझा करें ताकि वे इंटरनेट पर फिशिंग पेज तक पहुँच सकें।

Linux पर Ngrok कैसे स्थापित करें?

  1. निम्नलिखित कमांड के साथ ngrok को Apt के माध्यम से स्थापित करें:

    curl -s https://ngrok-agent.s3.amazonaws.com/ngrok.asc \
       | sudo tee /etc/apt/trusted.gpg.d/ngrok.asc >/dev/null \
       && echo "deb https://ngrok-agent.s3.amazonaws.com buster main" \
       | sudo tee /etc/apt/sources.list.d/ngrok.list \
       && sudo apt update \
       && sudo apt install ngrok
    
    
  2. अपने ऑथटोकन को डिफ़ॉल्ट ngrok.yml में जोड़ने के लिए निम्नलिखित कमांड चलाएँ:

       ngrok config add-authtoken xxxxxxxxx--your-token-xxxxxxxxxxxxxx
    

अपने ऐप को ऑनलाइन डिप्लॉय करें

  1. अपने ऐप को एफ़ेमेरल डोमेन पर ऑनलाइन रखें। अपने अपस्ट्रीम सर्विस पर फ़ॉरवर्डिंग। उदाहरण के लिए, यदि यह पोर्ट http://localhost:8080 पर सुन रहा है, तो चलाएँ:

    ngrok http http://localhost:5000
    

उदाहरण

  1. मुख्य स्क्रिप्ट चलाएँ:

    python app.py


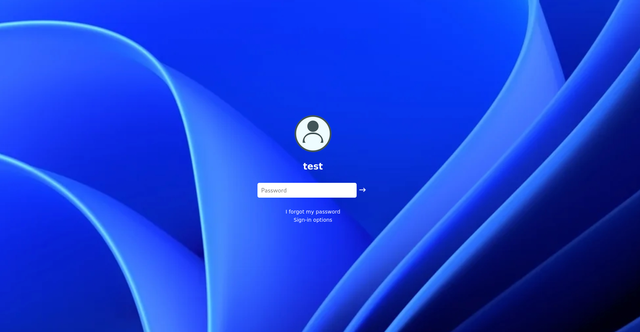
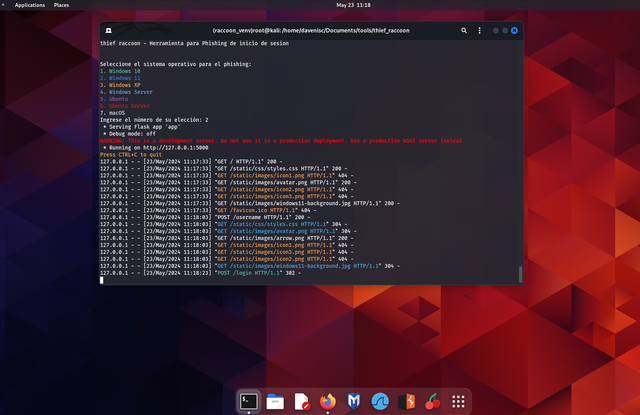
  2. मेनू से Windows 11 चुनें:

    Select the operating system for phishing:
    1. Windows 10
    2. Windows 11
    3. Windows XP
    4. Windows Server
    5. Ubuntu
    6. Ubuntu Server
    7. macOS
    Enter the number of your choice: 2
    
    
  3. फिशिंग पेज तक पहुँचें:

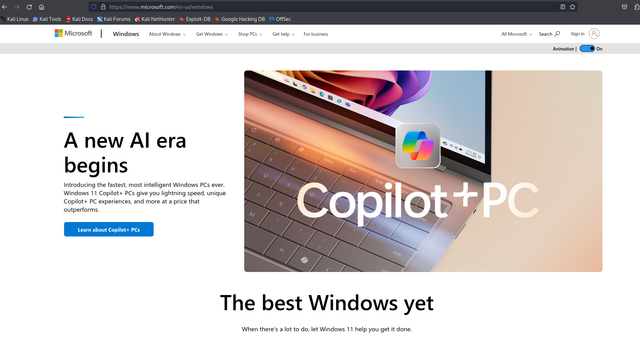
अपना ब्राउज़र खोलें और http://127.0.0.1:5000 या ngrok के सार्वजनिक URL पर जाएँ।

अस्वीकरण

यह उपकरण केवल शैक्षिक उद्देश्यों के लिए है। लेखक इस उपकरण के किसी भी दुरुपयोग के लिए जिम्मेदार नहीं है। किसी भी फिशिंग परीक्षण से पहले हमेशा सिस्टम के मालिक से स्पष्ट अनुमति प्राप्त करें।

लाइसेंस

यह परियोजना MIT लाइसेंस के तहत लाइसेंस प्राप्त है। विवरण के लिए LICENSE फ़ाइल देखें।

स्क्रीनशॉट
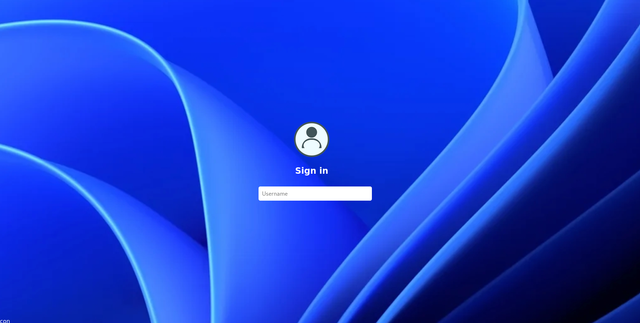
Captura-de-pantalla-2024-05-23-111751

Captura-de-pantalla-2024-05-23-111817

Captura-de-pantalla-2024-05-23-111841

Captura-de-pantalla-2024-05-23-111900

Captura-de-pantalla-2024-05-23-111937

क्रेडिट्स

डेवलपर: @davenisc वेब: https://davenisc.com

सपोर्ट

यदि आपको यह प्रोजेक्ट उपयोगी लगे, तो आप मुझे Buy Me a Coffee पर सपोर्ट कर सकते हैं।

Buy Me a Coffee

मुझे फॉलो करें

मुझे मेरे सोशल मीडिया प्रोफाइल पर फॉलो करें:

Twitter Instagram LinkedIn

USDT दान करें

यदि आप इस प्रोजेक्ट को USDT BEP-20 दान के साथ सपोर्ट करना चाहते हैं, तो आप इसे निम्नलिखित Binance वॉलेट पते पर भेज सकते हैं:

0x15283841da6b5099d991fd64fdcb302478f4cc5a

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →