आपके ऐप्स और AI कोडिंग टूल्स के लिए ऑफ़लाइन साइबर सुरक्षा एजेंट। ओपन R&D: सार्वजनिक रूप से मापा गया, हर रिलीज़ में बेहतर।
वह सुरक्षा समीक्षा जिसके लिए आपके पास कभी समय नहीं था। ऑफ़लाइन, नियम-आधारित, और आप हर निष्कर्ष को स्वयं सत्यापित कर सकते हैं।
penthera.org: अपनी लाइव साइट को कुछ सेकंड में जाँचें। पैसिव, कुछ भी संग्रहीत नहीं होता।
Penthera से दैनिक नोट्स: x.com/penthera_org
132 पठनीय नियम · 6 रीड-ओनली MCP टूल · 1 रनटाइम निर्भरता · बेंचमार्क में लूपबैक से आगे 0 अनुरोध · MIT, कोई टेलीमेट्री नहीं




penthera ui, Simple, डार्क | penthera ui, Advanced, लाइट |
|---|---|
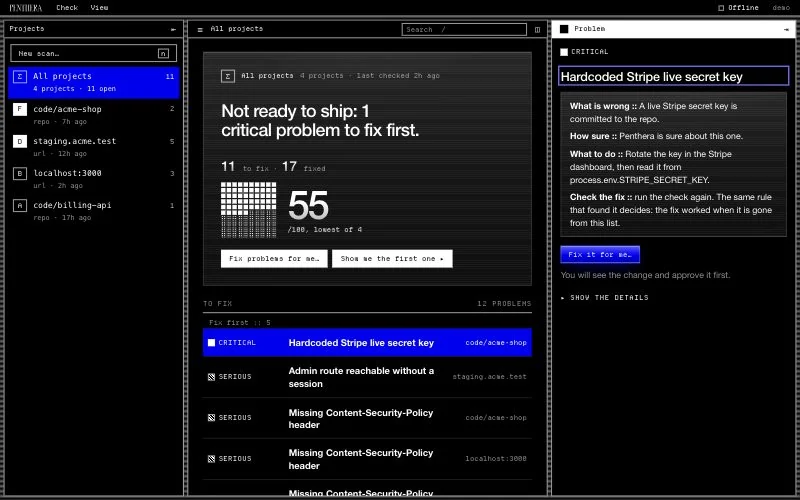 | 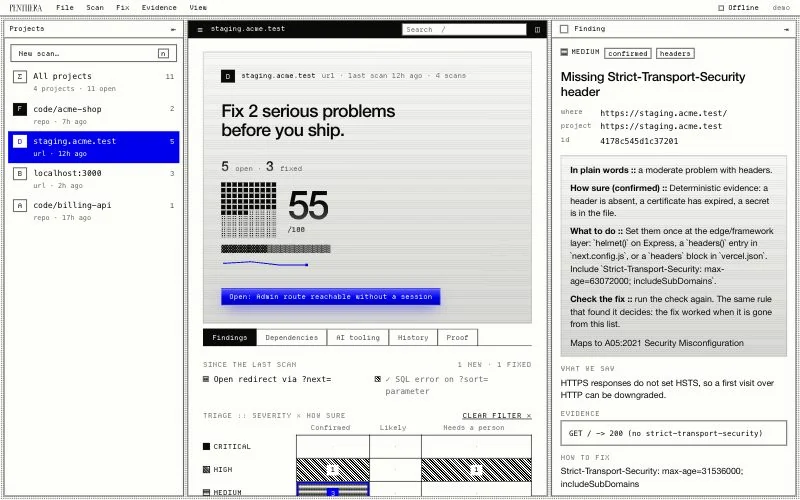 |
Penthera आपके ऐप, उसकी निर्भरताओं और आपके AI कोडिंग टूल्स की जाँच आपकी ही मशीन पर करता है। यह आपकी स्वीकृति से जो ठीक कर सकता है, करता है। हर निष्कर्ष एक ऐसे नियम से आता है जिसे आप पढ़ सकते हैं, और उसका प्रमाण file:line पर होता है। एक मॉडल प्रस्ताव दे सकता है; निर्णय एक नियम लेता है।
यह एक ओपन R&D प्रोजेक्ट भी है। हम हर जाँच को सार्वजनिक रूप से मापते हैं और परिणाम प्रकाशित करते हैं, अच्छे हों या बुरे, ताकि आप देख सकें कि इस पर कितना भरोसा करना है।
यह समस्याओं की ज्ञात श्रेणियाँ खोजता है, नई नहीं। यह किसी मानव पेंटेस्टर का विकल्प नहीं है।
आपको Node.js 22 या उससे नया चाहिए। कोई इंस्टॉल नहीं, कोई खाता नहीं।
Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains या Kiro, या Lovable, Bolt, Base44, Replit या v0 जैसे ऐप बिल्डर के साथ बना रहे हैं? आपके कोडिंग टूल में Penthera में हर एक के लिए सेटअप दिया गया है।
अपने टर्मिनल में। इसे अपने प्रोजेक्ट फ़ोल्डर में चलाएँ:
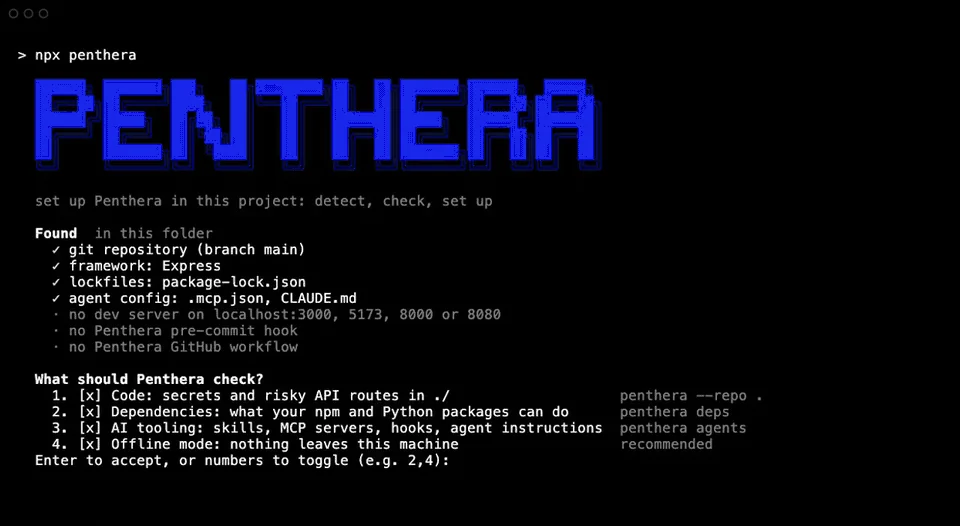
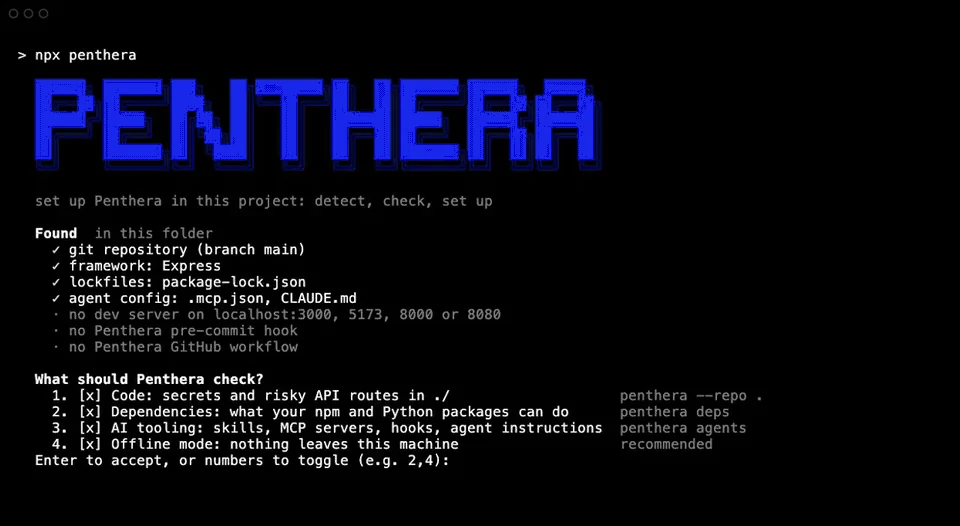
npx penthera
यह आपके सेटअप को ऑफ़लाइन पहचानता है, पूछता है कि क्या जाँचना है, और आपको प्रत्येक क्षेत्र के लिए एक ग्रेड तथा सबसे पहले ठीक करने के लिए तीन चीज़ें देता है। यह आपके चल रहे ऐप को केवल तब स्कैन करता है जब आप पुष्टि करते हैं कि ऐप आपका है। कुछ भी कमिट या पुश नहीं किया जाता (guided start)।
अपने कोडिंग एजेंट में, एक स्किल के रूप में। फिर पूछें "scan my app for security issues":
npx skills add danoszz/penthera
अपने कोडिंग एजेंट में, एक MCP सर्वर के रूप में। Claude Code, Cursor, Codex, VS Code और Windsurf के लिए छह रीड-ओनली टूल्स। वर्ज़न पिन करें:
claude mcp add penthera -- npx -y [email protected] mcp
Claude Code में, एक प्लगइन के रूप में। Claude Code के प्रॉम्प्ट से:
/plugin marketplace add danoszz/penthera
/plugin install penthera@penthera
Gemini CLI में, एक एक्सटेंशन के रूप में। यह
gemini-extension.json में पिन किए गए MCP सर्वर को चलाता है, जो नवीनतम
रिलीज़ का अनुसरण करता है, जिसमें रिलीज़ कैंडिडेट भी शामिल हैं:
gemini extensions install https://github.com/danoszz/penthera
अन्य क्लाइंट: docs/commands/mcp.md। अन्य स्किल इंस्टॉल मार्ग: docs/commands/skill.md।
इसे कंटेनर में चलाने के लिए:
docker build -t penthera . && docker run --rm penthera https://your-app.example.
हम Penthera का परीक्षण उन सार्वजनिक डेटासेट्स पर करते हैं जो अन्य लोगों ने बनाए हैं, उन मुफ़्त ओपन-सोर्स टूल्स के साथ जो वही काम करते हैं, और उसी तरह स्कोर किए जाते हैं। प्रत्येक डेटासेट को देखने से पहले आधा-आधा बाँटा गया: हमने एक आधे पर Penthera को बेहतर बनाया और दूसरे, सीलबंद आधे पर इसे एक बार स्कोर किया। स्कोरिंग और रैंकिंग के नियम उस रन से पहले लिखे गए थे (प्रोटोकॉल)।
| बेंचमार्क | स्कोर | Penthera 1.9.0 | Penthera 2.0.0 | मुफ़्त टूल्स में रैंक | सर्वश्रेष्ठ अन्य मुफ़्त टूल |
|---|---|---|---|---|---|
| लीक हुए सीक्रेट्स (Samsung CredData) | F1 | 0.18 | 0.74 | 10 में से दूसरा | deepsecrets 0.78 |
| दुर्भावनापूर्ण npm पैकेज (DataDog) | पकड़े गए घटा झूठे अलार्म | 0.57 | 0.71 | 6 में से पहला, पहले से तीसरे में बराबरी ⁴ | malcontent 0.63 |
| दुर्भावनापूर्ण PyPI पैकेज (DataDog) | पकड़े गए घटा झूठे अलार्म | 0.74 | 0.82 | 8 में से पहला, पहले से तीसरे में बराबरी ⁴ | GuardDog 0.74 |
| JS लाइब्रेरीज़ में इंजेक्शन बग (SecBench.js) | सही फ़ाइल में मिले | 0.16 | 0.70 | 8 में से पहला, पहले से चौथे में बराबरी ⁴ | odgen 0.68 |
⁴ बराबरी की सीमा एक रैंक अंतराल है: वह सीमा जिसमें Penthera का रैंक 95% मामलों में आया, प्रत्येक टूल की गणनाओं के 10,000 बूटस्ट्रैप पुनर्निर्धारणों में से (SecBench.js पर, इसके 64 परीक्षण बग्स में से)। npm पर 76%, PyPI पर 82% और SecBench.js पर 60% पुनर्निर्धारणों में अकेले Penthera पहले स्थान पर आया। खोजपरक: पंजीकृत रैंकिंग के बाद गणना की गई।
लीक हुए सीक्रेट्स: F1 के अनुसार दूसरा, जो पंजीकृत स्कोर है; F0.5 के अनुसार पहला, जो precision को अधिक महत्व देता है (deepsecrets के 0.80 के मुकाबले 0.82); F2 के अनुसार दूसरा, जो recall को अधिक महत्व देता है (deepsecrets के 0.77 के मुकाबले 0.68)।
कुछ रैंक किए गए टूल्स मुश्किल से प्रतियोगिता में हैं। 0.10 से नीचे स्कोर करने वाले अन्य रैंक किए गए टूल्स: CredData पर 9 में से 1 (trufflehog); npm पर 5 में से 3 (clamav, yara, ossgadget); PyPI पर 7 में से 4 (clamav, ossgadget, bandit4mal, aura); SecBench.js पर 7 में से 1 (njsscan)।