cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
LetsDefend प्रयोगशाला में CVE-2025-53770 (ToolShell) के शोषण की चरण-दर-चरण वॉकथ्रू, जिसमें RCE, वेब शेल परिनियोजन, और घटना प्रतिक्रिया विश्लेषण शामिल है।

TL;DR अरे, इस LetsDefend लैब में मैंने ToolShell (CVE-2025-53770) नामक SharePoint जीरो-डे का गहराई से अध्ययन किया। मूलतः, मैंने एक वास्तविक-दुनिया के हमले का अनुकरण किया जहाँ एक दुर्भावनापूर्ण POST अनुरोध ने प्रमाणीकरण को बायपास किया, MachineKeySection कुंजियाँ चुराने के लिए PowerShell चलाया, payload.exe संकलित किया, और एक वेब शेल (spinstall0.aspx) गिरा दिया। मैंने सब कुछ लॉग किया, व्यवहार का विश्लेषण किया, और होस्ट को कंटेन किया। यह README हमले, मेरे कदमों और सीखे गए सबक को कवर करता है।
Lab Overview
Tools Used:
Windows PowerShell
VirusTotal
AbuseIPDB
LetsDefend Log Management
LetsDefend Enpoint Security
LetsDefend Threat Intel
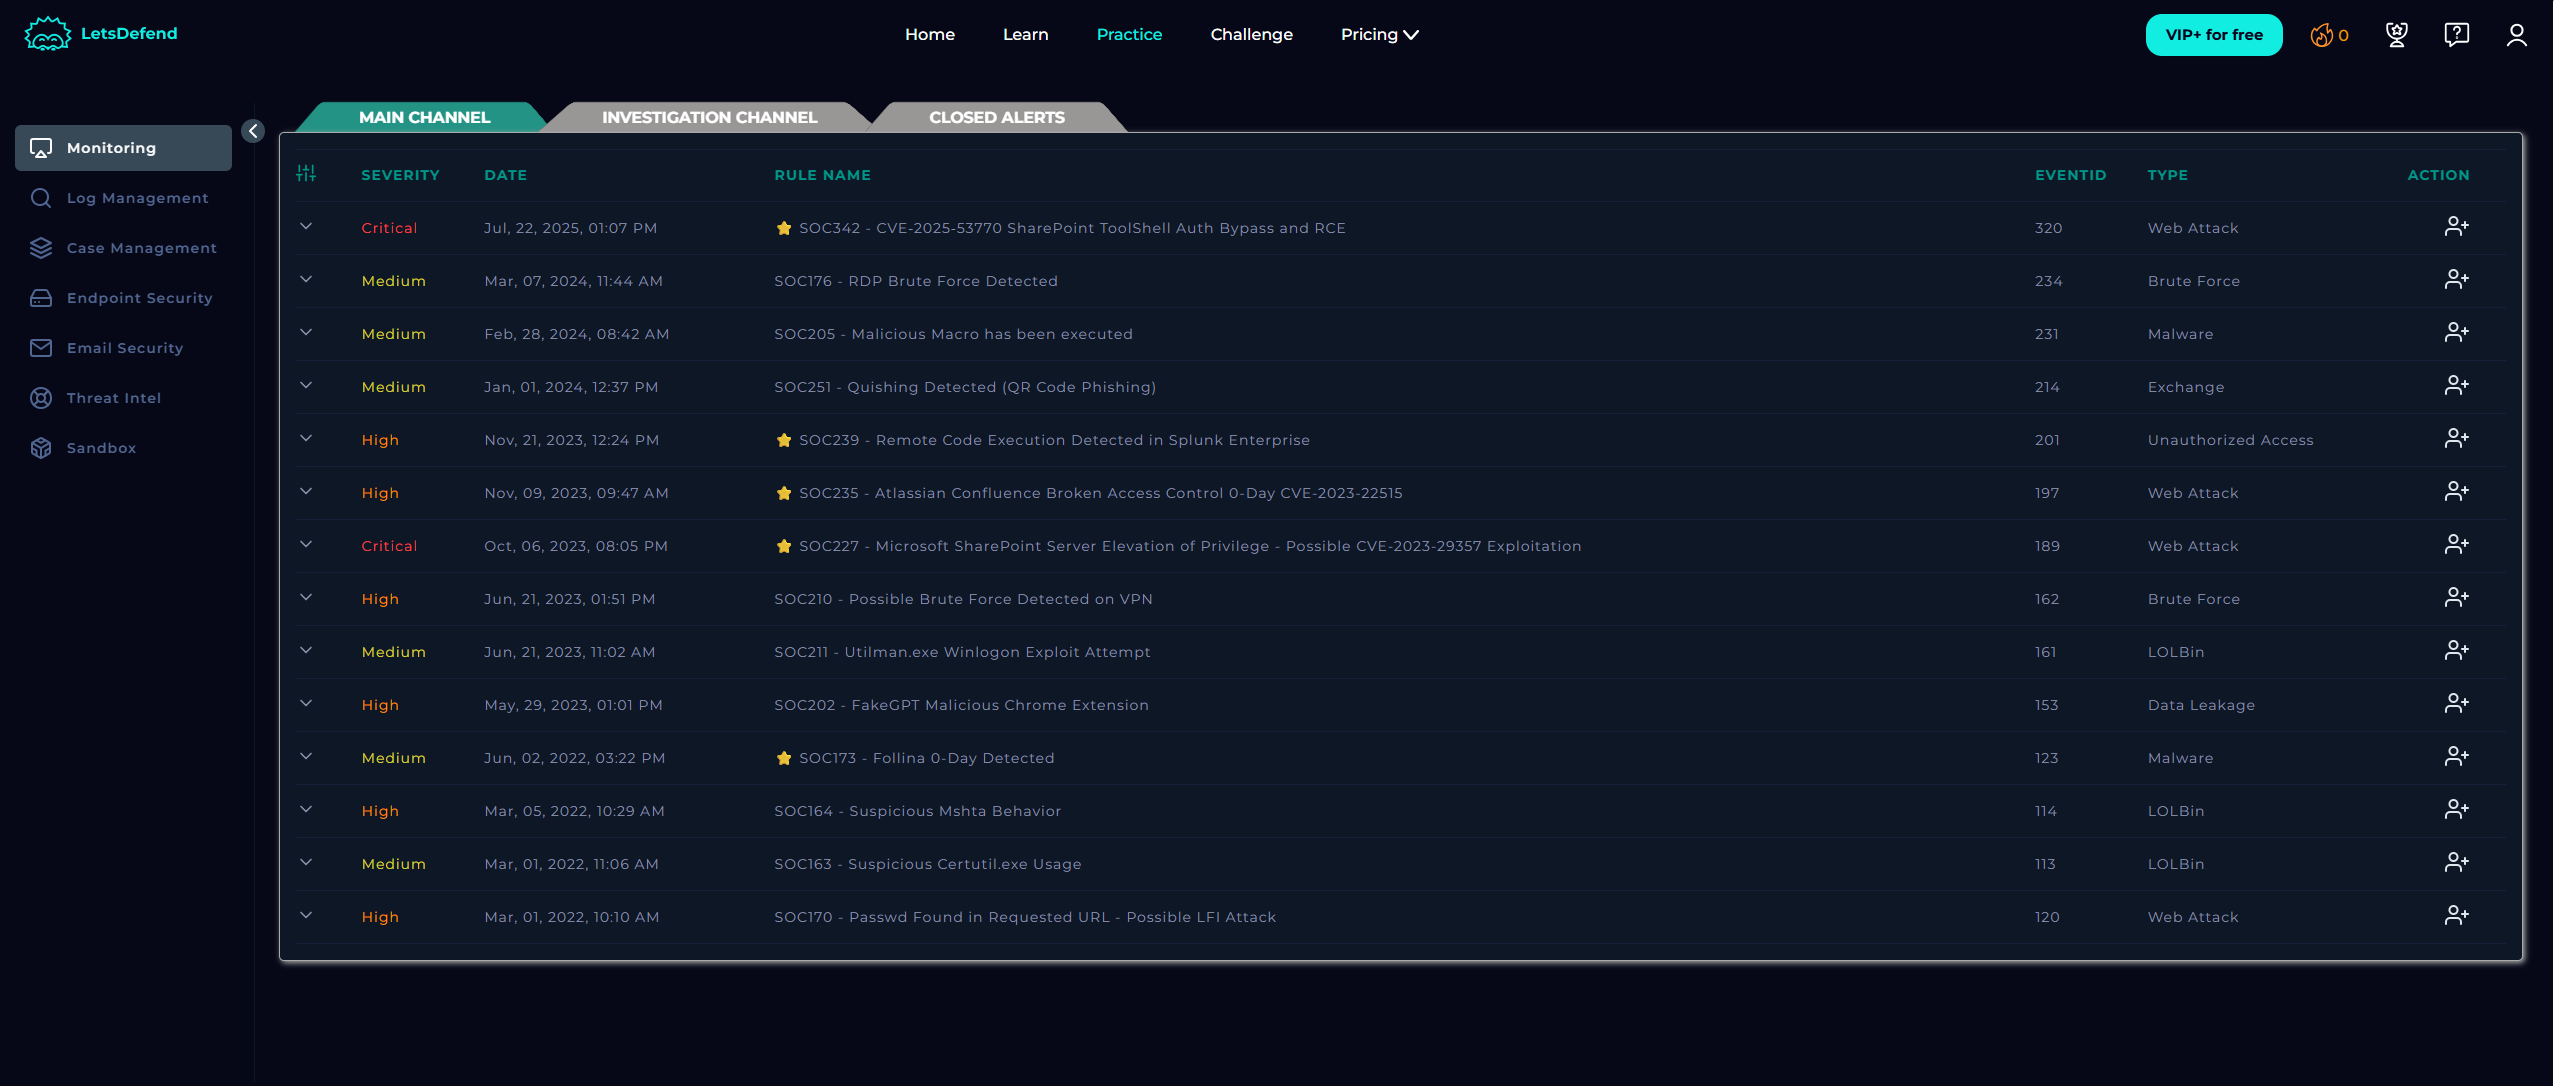
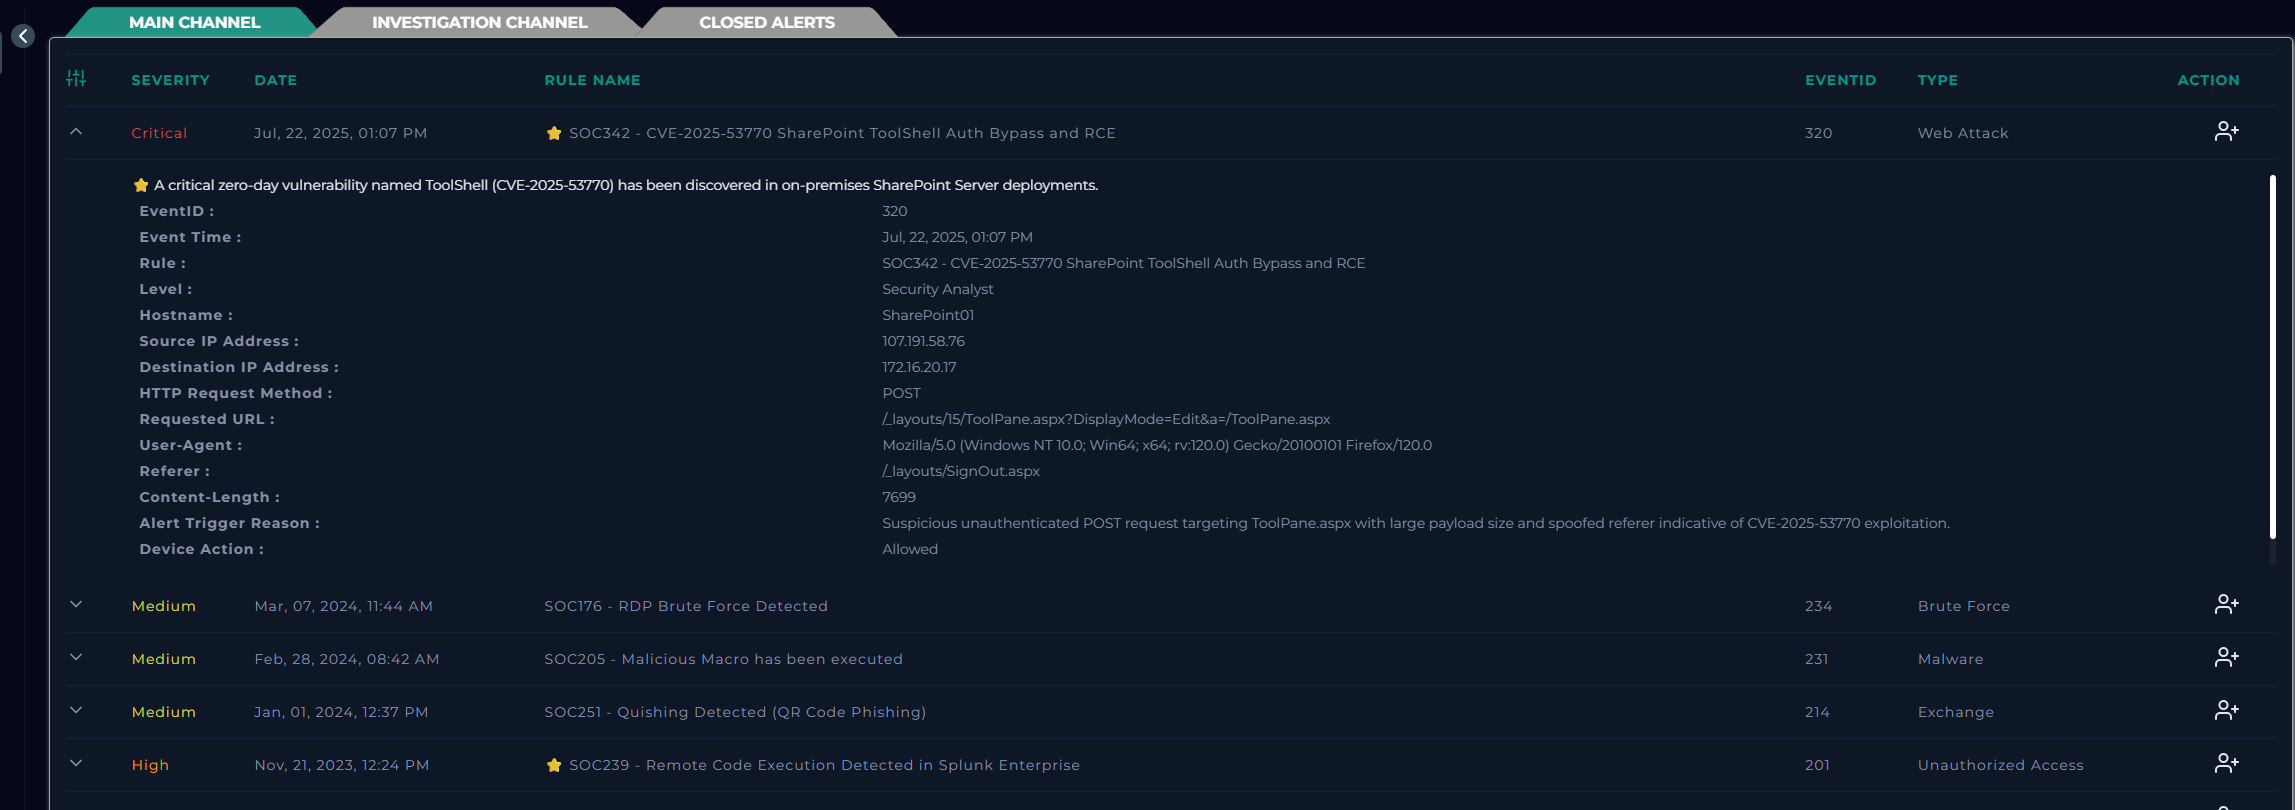
EventID : 320
Event Time : Jul, 22, 2025, 01:07 PM
Rule : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Auth Bypass and RCE
Level : Security Analyst
Hostname : SharePoint01
Source IP Address : 107.191.58.76
Destination IP Address : 172.16.20.17
HTTP Request Method : POST
Requested URL : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx User-Agent : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer : /_layouts/SignOut.aspx
Content-Length : 7699
Alert Trigger Reason : Suspicious unauthenticated POST request targeting ToolPane.aspx with large payload size and spoofed referer indicative of CVE-2025-53770 exploitation.
Device Action : Allowed
Overview 22 जुलाई, 2025 को, हमारी सुरक्षा निगरानी ने SharePoint01 नामक ऑन-प्रिमाइसेस SharePoint सर्वर इंस्टेंस पर एक गंभीर जीरो-डे हमले को फ्लैग किया।
CVE Details:
CISA KEV Catalog: प्रविष्टि 20 जुलाई, 2025 को प्रकाशित
Attack Vector: POST request to /ToolPane.aspx endpoint, spoofed referer header, large malicious payload
Source: IP 107.191.58.76, Vultr Holdings, LLC, USA
About SharePoint Microsoft SharePoint एंटरप्राइज सहयोग और दस्तावेज़ प्रबंधन की रीढ़ है। यह अनिवार्य रूप से फ़ाइलों, वर्कफ़्लो और आंतरिक ऐप्स के लिए एक सुरक्षित, संगठित क्लाउड-जैसी जगह है।
Core Uses:
Document Management: संस्करण नियंत्रण, ऑडिट ट्रेल, फ़ाइल नियंत्रण
Collaboration: एकाधिक उपयोगकर्ता एक साथ एक ही दस्तावेज़ संपादित कर रहे हैं
Internal Web Portals: समाचार, अपडेट, HR जानकारी, नीतियाँ
Automated Workflows: अनुमोदन, फॉर्म, अधिसूचनाएं
Integration: Teams, Outlook, Office Suite, Power BI से गहराई से जुड़ा हुआ
Security Considerations:
Authentication: AD या SSO
Encryption: डेटा आराम और ट्रांज़िट में
Web Parts & Layouts: यदि गलत तरीके से कॉन्फ़िगर किया गया है तो इसका शोषण किया जा सकता है
Patch Management: जीरो-डे हमलों को रोकने के लिए महत्वपूर्ण
CVE-2025-53770, जिसे ToolShell भी कहा जाता है, एक SharePoint जीरो-डे है जिसका जंगली में शोषण किया गया है। यह ऑन-प्रिमाइसेस Microsoft SharePoint सर्वरों में एक गंभीर डिसीरियलाइज़ेशन भेद्यता है जो अप्रमाणित रिमोट कोड निष्पादन (RCE) की अनुमति देती है। यह अन्य SharePoint दोषों (CVE-2025-49704 और CVE-2025-49706) के साथ श्रृंखलित होता है ताकि सिस्टम से पूरी तरह समझौता किया जा सके। इसका CVSS स्कोर 9.8 है, जिसका अर्थ है कि यह गंभीर है।
वे spinstall0.aspx जैसे दुर्भावनापूर्ण वेब शेल को ToolPane.aspx एंडपॉइंट के माध्यम से अपलोड करते हैं, प्रमाणीकरण को बायपास करने के लिए स्पूफ किए गए रेफरर हेडर का उपयोग करते हैं।
वे पहुंच को बनाए रखने के लिए विश्वसनीय ViewState पेलोड उत्पन्न करने के लिए SharePoint कॉन्फ़िग से महत्वपूर्ण MachineKey मान निकालते हैं।
और बाद में रैनसमवेयर (जैसे, "Warlock" स्ट्रेन) तैनात करते हैं या क्रेडेंशियल्स निकालते हैं और बैकडोर सेट करते हैं।
पहला सार्वजनिक खुलासा: 19 जुलाई, 2025 (Microsoft ब्लॉग)
पैच जारी: 20–21 जुलाई, 2025
CISA के KEV कैटलॉग में प्रवेश: 20 जुलाई, 2025
प्रेषक के IP पते (Source IP Address) का VirusTotal पर विश्लेषण किया
Source IP Address : 107.191.58.76
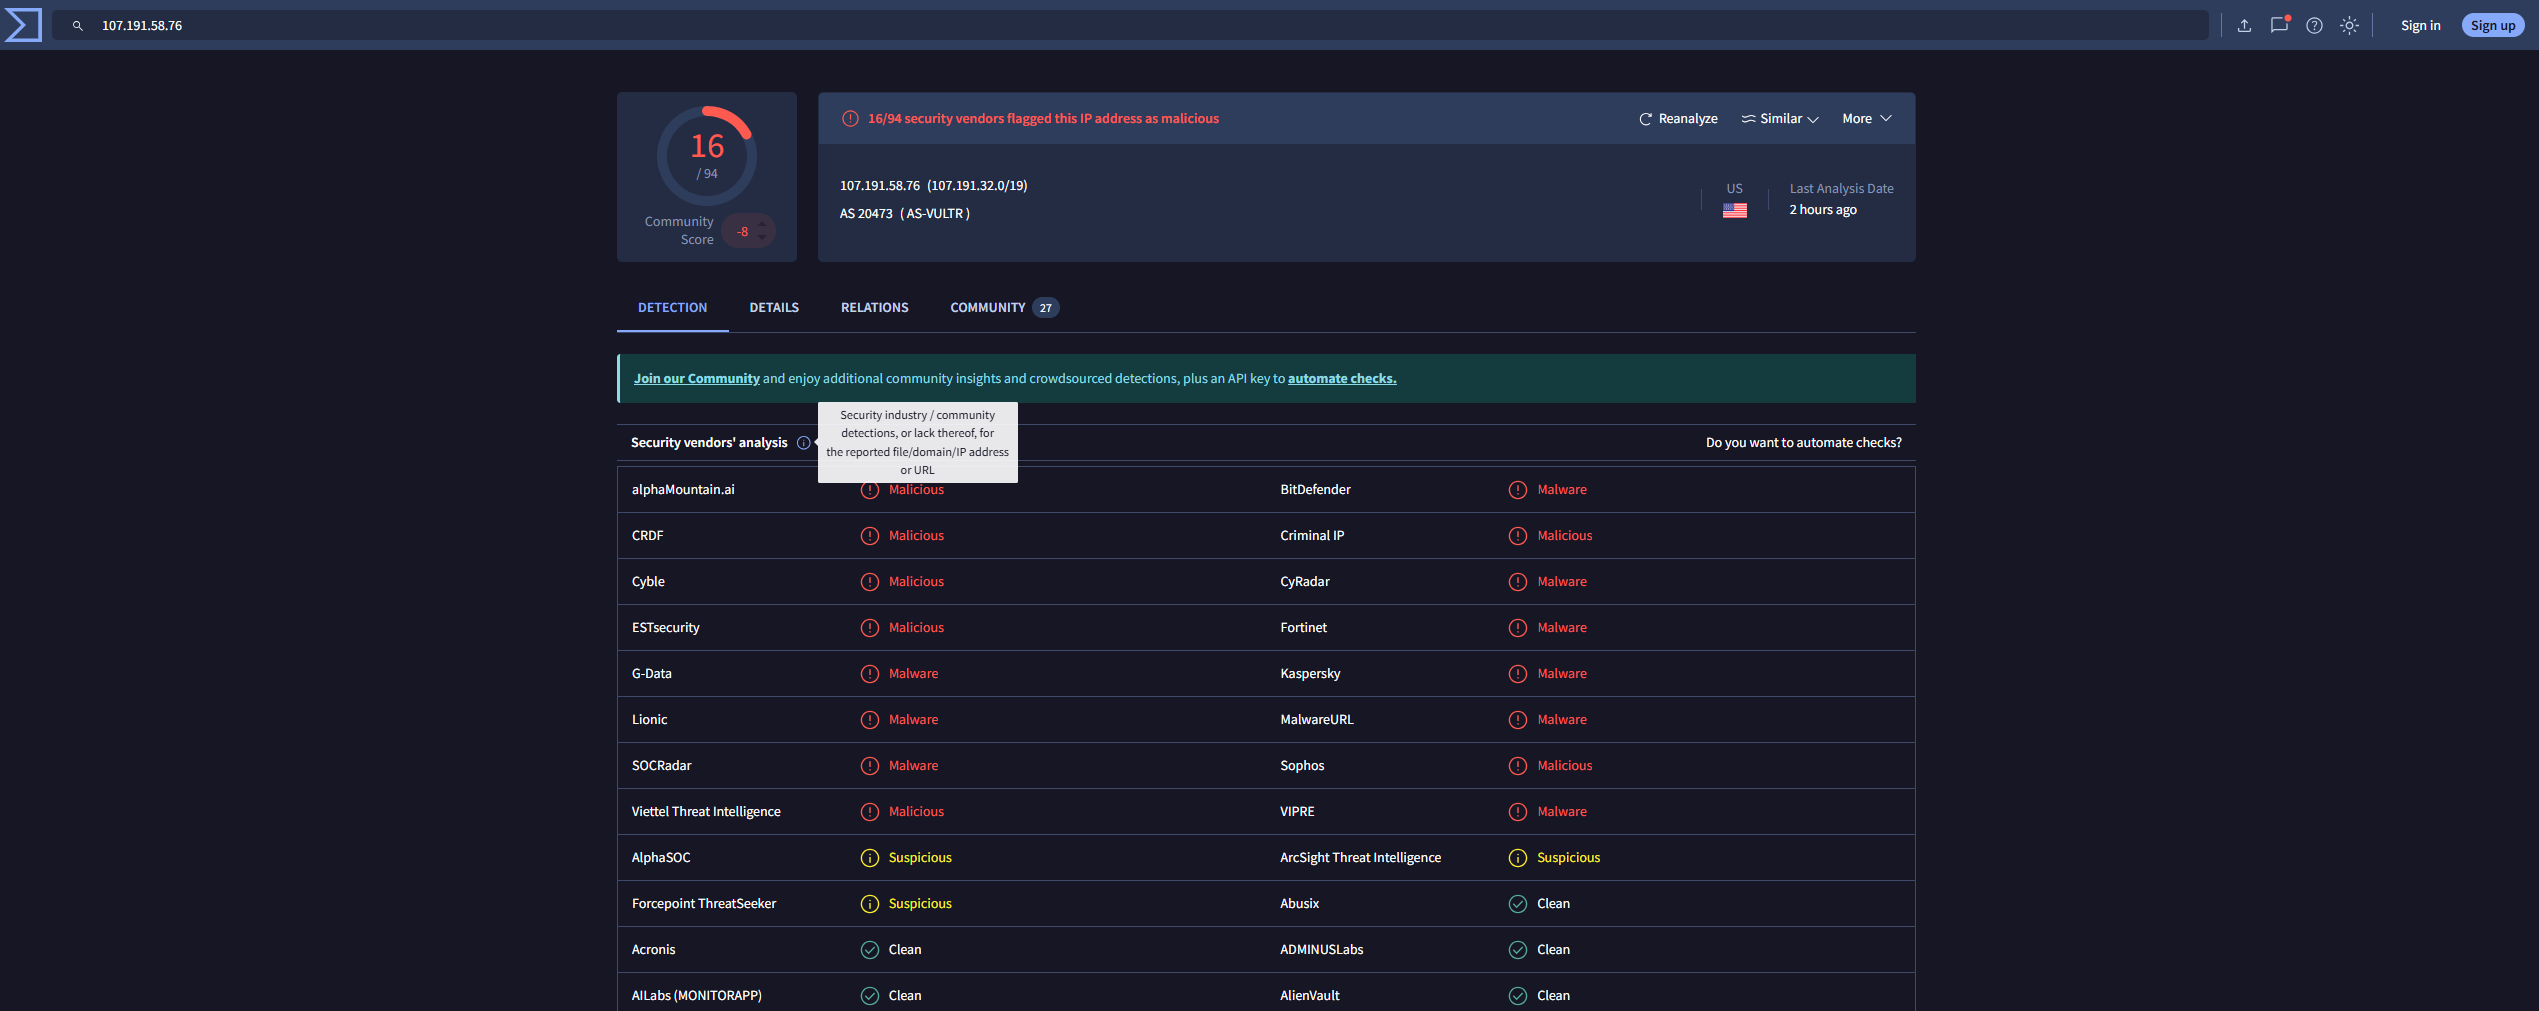
इससे मुझे पता चल गया कि IP दुर्भावनापूर्ण है
अब मुझे AbuseIPDB की मदद से IP का स्थान खोजना है
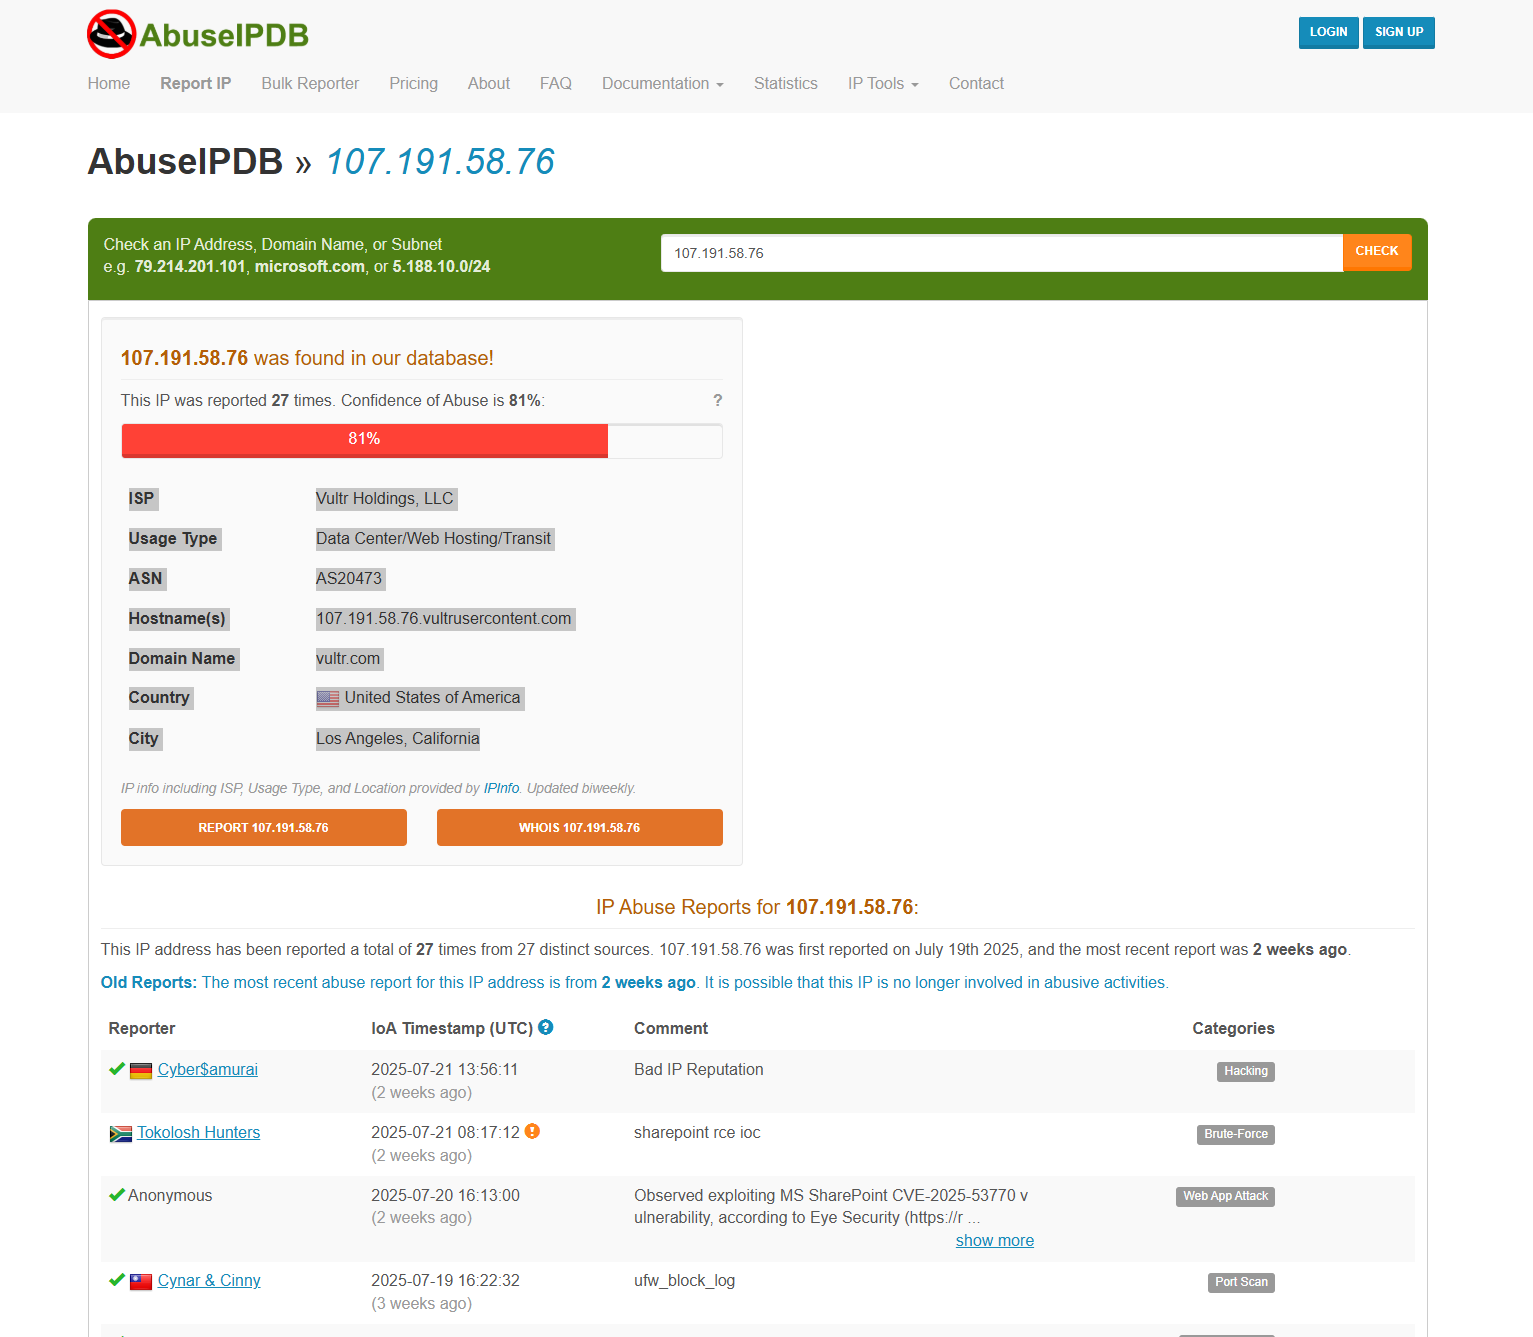
मुझे यह मिला :
ISP Vultr Holdings, LLC
Usage Type - Data Center/Web Hosting/Transit
ASN - AS20473
Hostname(s) - 107.191.58.76.vultrusercontent.com
Domain Name - vultr.com
Country - संयुक्त राज्य अमेरिका
City - लॉस एंजिल्स, कैलिफोर्निया
IP हैकिंग, ब्रूट-फोर्स, वेब ऐप अटैक, पोर्ट स्कैन, DNS पॉइज़निंग के लिए जाना जाता है
एक जूनियर विश्लेषक के रूप में इसे हल करना मैंने यह कैसे किया पहले मैंने एंडपॉइंट सुरक्षा पर "SharePoint01" नाम से होस्ट की खोज की।
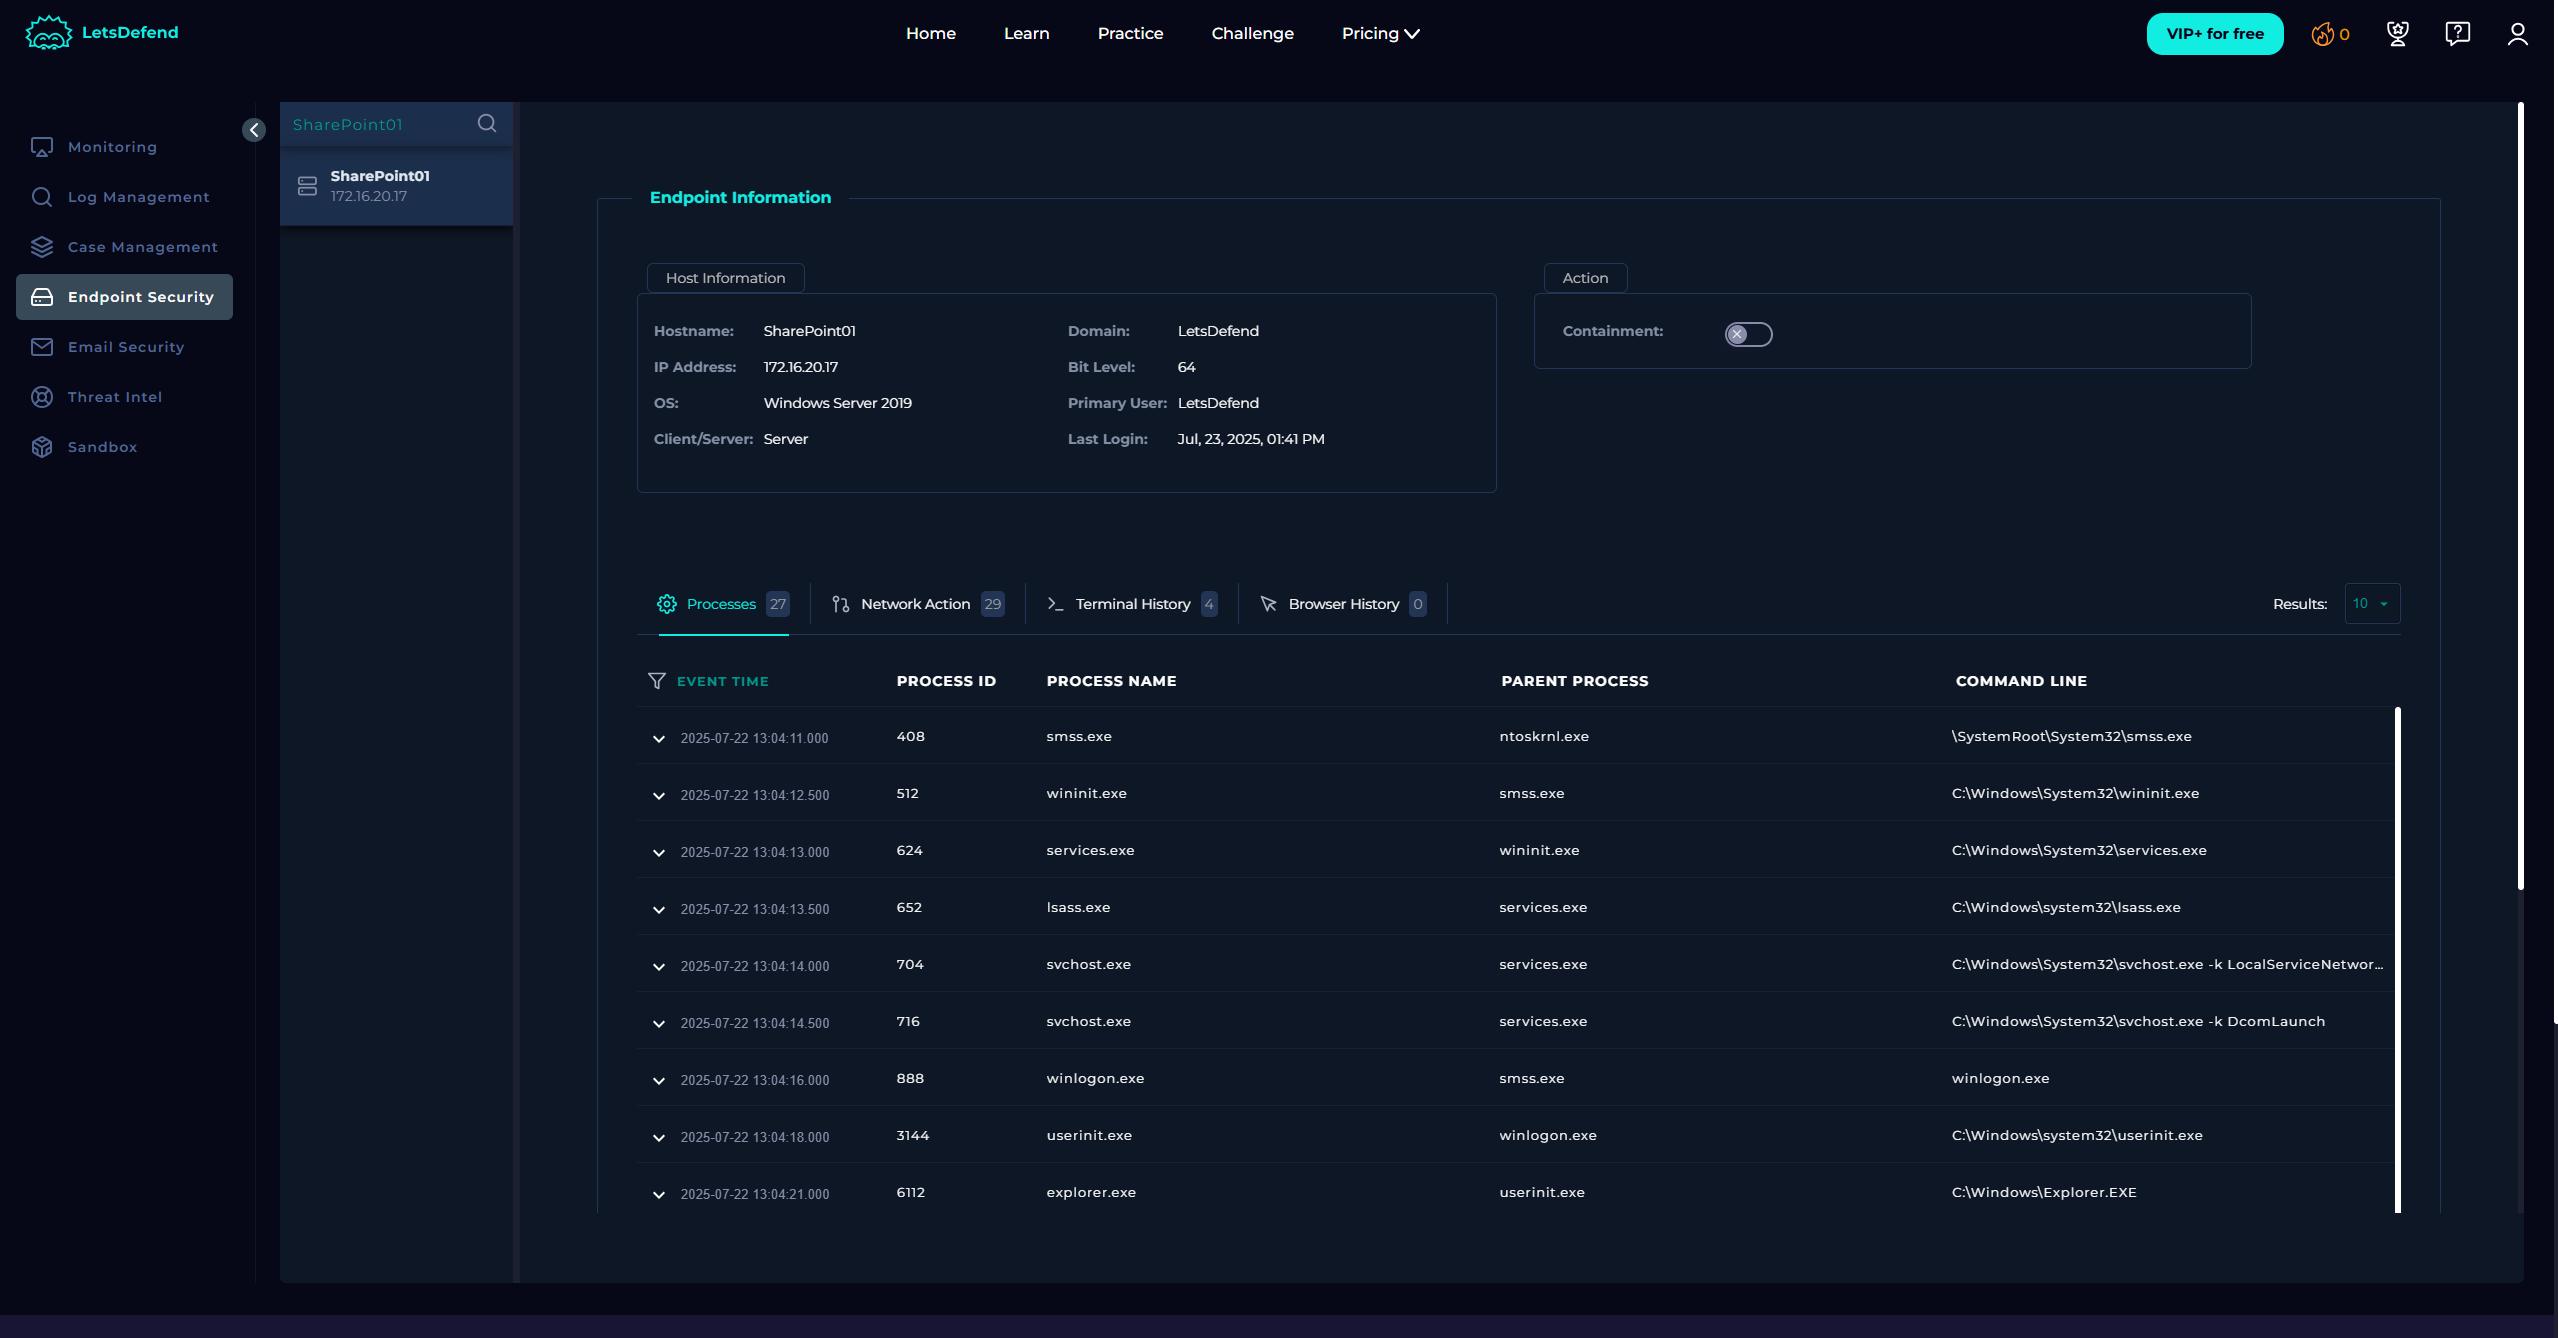
होस्ट का पता लगाने के बाद, मैं टर्मिनल हिस्ट्री में गया, मुझे एक कमांड लाइन मिली
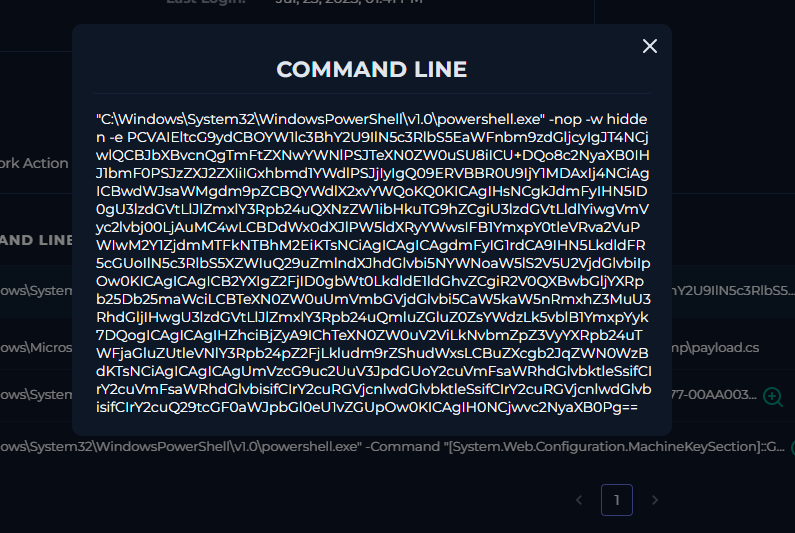
कमांड में क्या हो रहा है?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ सिस्टम डायरेक्टरी से सीधे PowerShell लॉन्च करता है।
-nop
→ कोई प्रोफ़ाइल नहीं — पहचान या हस्तक्षेप से बचने के लिए PowerShell प्रोफ़ाइल स्क्रिप्ट को अनदेखा करता है।
-w hidden
→ एक छिपी हुई विंडो के साथ चलता है ताकि उपयोगकर्ता इसे न देख सके।
-e
आइए इसे डिकोड करें