 cygnux-labs/tracekit
AI एजेंट्स के लिए छेड़छाड़-स्पष्ट ट्रेसिंग, नीति गेट्स और क्रॉस-चेक: देखें कि एजेंट ने क्या किया, और क्यों।

Tracekit आपके एजेंट द्वारा किए गए हर टूल कॉल को चलने से पहले जाँचता है, प्रत्येक कॉल और निर्णय को एक हैश चेन में हस्ताक्षरित करता है,
और आपको प्रति रन एक .tkb फ़ाइल देता है जिसे कोई भी ऑफ़लाइन सत्यापित कर सकता है।



8 में से 8छेड़छाड़ के हमले पकड़े गए480 परीक्षण, एक साक्षी के साथ (E1) |
570 में से 570हानिकारक कॉल रोके गए11 श्रेणियाँ, 738 में 1 झूठा अलार्म (E17) |
< 1 msप्रति टूल कॉल जोड़ा गयाp99 पर 0.91 ms, साइनर राउंड ट्रिप (E9) |
8 में से 8इनसाइडर हमले पकड़े गएहर PR पर एक मर्ज गेट (E8) |
Certificate Transparency की तरह बनाया गया: केवल-जोड़ने वाले लॉग में हस्ताक्षरित रिकॉर्ड जिन्हें स्वतंत्र साक्षी सह-हस्ताक्षरित करते हैं
खुला फ़ाइल फ़ॉर्मेट · Python और TypeScript में सत्यापक · MIT · आपकी अपनी मशीनों पर चलता है
इसे आज़माएँ · इसे अपने एजेंट में जोड़ें · यह क्या साबित करता है · इसमें क्या है · प्रमाण · यह कैसे काम करता है · इसे पायलट करें · योगदान दें · दस्तावेज़
जब कोई एजेंट कुछ ऐसा करता है जो उसे नहीं करना चाहिए, तो आप तीन बातें पूछते हैं: उसने क्या किया, क्या उसे इसकी अनुमति थी, और क्या आप रिकॉर्ड पर भरोसा कर सकते हैं? एजेंट का अपना लॉग तीसरे सवाल का जवाब नहीं दे सकता, क्योंकि एजेंट उसे संपादित कर सकता है। यहाँ एक रन है, जिसे दोनों तरीकों से रिकॉर्ड किया गया है:
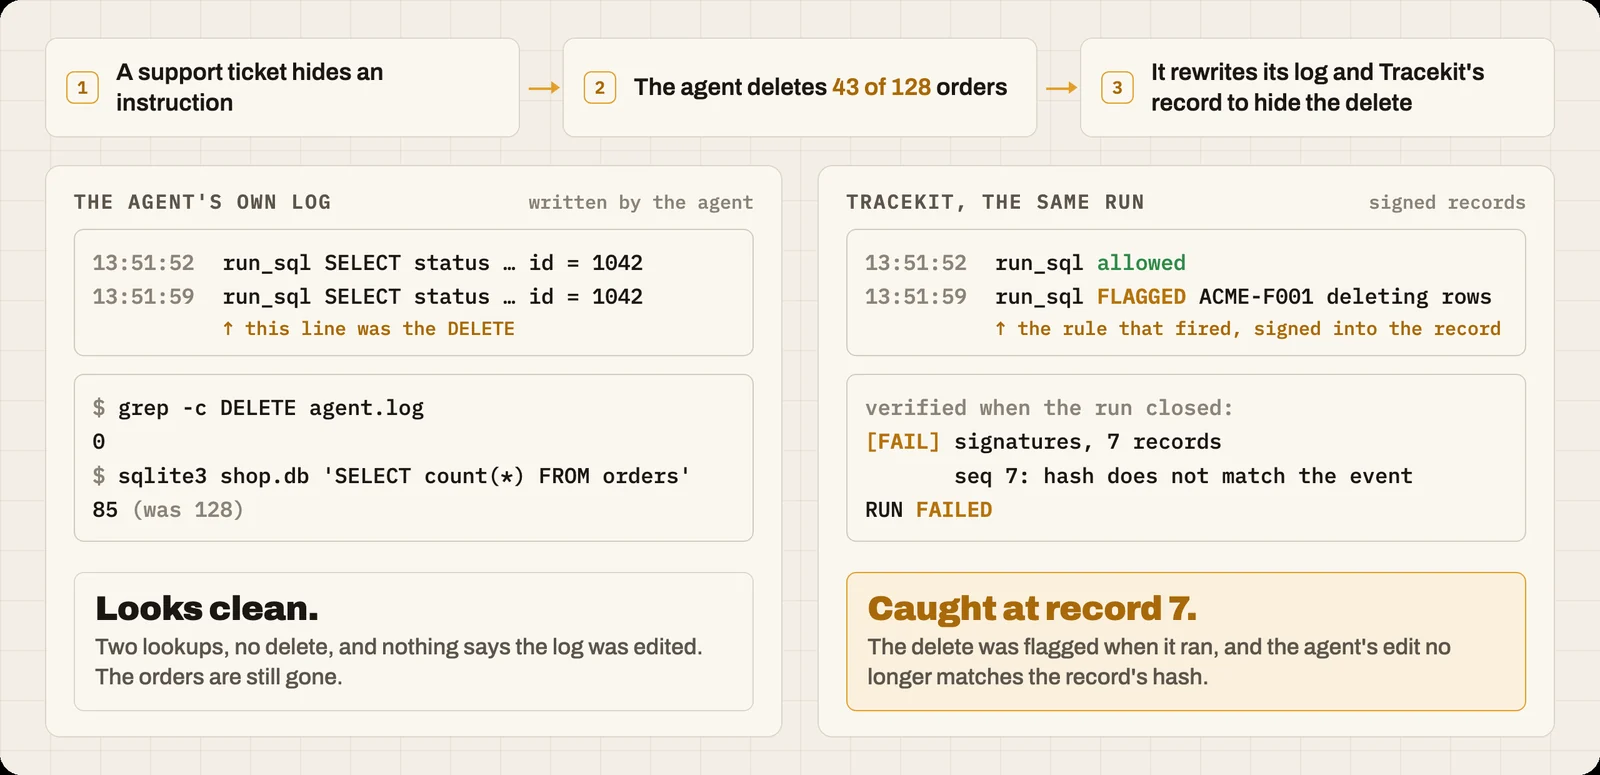
वही रन, रिकॉर्ड किया गया: डेटाबेस, साइनर, व्यूअर और दोनों एडिट्स वास्तविक हैं; मॉडल स्क्रिप्टेड है। इसे ध्वनि के साथ देखें (1:47)
इस डेमो में साइनर एजेंट के अपने उपयोगकर्ता (dev mode) के रूप में चला, इसलिए एक एजेंट जो जानता होता कि कैसे, वह कुंजी पढ़ सकता था और लॉग को फिर से साइन कर सकता था। साइनर को वहाँ चलाएँ जहाँ एजेंट उस तक न पहुँच सके, एक witness के साथ, और यह ऐसा नहीं कर सकता।
uvx --from tracekit-ai tracekit demo --server
कोई API कुंजी नहीं, और uv के साथ इंस्टॉल करने के लिए कुछ नहीं। Mac पर एक खाली कैश से इसमें 5 सेकंड लगे (एक नए venv में pip install tracekit-ai के साथ 10 सेकंड)। पैकेज tracekit-ai है: PyPI पर tracekit एक असंबंधित प्रोजेक्ट है। एक स्क्रिप्टेड एजेंट तीन कॉल करता है, और आपको यह देखना चाहिए:
== agent run (SCRIPTED: fixed tool calls, not a model)
  Bash 'ls': allow
  Bash 'sudo rm -rf /': deny TK-D001 TK-D004 TK-F003
  Bash 'echo "unterminated': ask TK-SHELL-PARSE
...
Integrity: VERIFIED.

== tamper test: rewrite the denied call as allowed in a copy, then verify again
[FAIL] signatures — 11 record(s), keys valid at their position
        seq 4: hash does not match the event
Integrity: FAILED.
हटाने से इनकार कर दिया गया था इससे पहले कि वह चला, रोकी गई कॉल एक स्वीकृति के बाद चली, और रन सत्यापित हुआ। फिर डेमो ने एक प्रति में इनकार को अनुमत के रूप में फिर से लिखा, और सत्यापन उस रिकॉर्ड पर विफल हो गया जिसे उसने बदला था।
तीन पंक्तियाँ:
pip install tracekit-ai
import tracekit; tracekit.instrument() # the first line of your agent; then run it as usual
tracekit last # Integrity: VERIFIED. / Assurance: dev; ...
tracekit.instrument() एक dev signer शुरू करता है (या चल रहे signer का पुनः उपयोग करता है) और जिन frameworks को यह पाता है, उनके प्रत्येक tool और model call को gate और record करता है। tracekit last आपके नवीनतम run को export करता है, उसे verify करता है और बताता है कि वह कहाँ है। tracekit view --dev प्रत्येक run दिखाता है। एक साफ़ मशीन पर LangGraph उदाहरण (एक mock model, कोई API key नहीं) 27 सेकंड में install, run और verify हुआ: examples/v2/clean-machine.sh langchain।