भेद्यता प्रबंधन रिपोर्ट
के लिए तैयार: CyberTech Solutions
द्वारा तैयार: Victoria Simon
दिनांक: April 10, 2024
1. कार्यकारी सारांश
यह रिपोर्ट Nessus का उपयोग करके CyberTech Solutions के Linux बुनियादी ढांचे और वेब अनुप्रयोगों पर किए गए एक व्यापक भेद्यता मूल्यांकन के निष्कर्षों का विवरण देती है। मूल्यांकन में शामिल थे:
- क्रेडेंशियल स्कैन Linux सर्वरों के
- वेब अनुप्रयोग भेद्यता स्कैन
- स्वचालित रिपोर्टिंग कॉन्फ़िगरेशन
- पैच प्रबंधन Ansible के माध्यम से
मुख्य निष्कर्षों में Nginx और पुराने OpenSSH संस्करणों में गंभीर भेद्यताएं शामिल हैं। तत्काल पैचिंग और सुरक्षा सख्तीकरण अनुशंसाएं प्रदान की गई हैं।
2. प्रयोगशाला उद्देश्य
- Linux सिस्टम पर क्रेडेंशियल भेद्यता स्कैन करना।
- वेब अनुप्रयोग भेद्यताओं की पहचान और विश्लेषण करना।
- स्वचालित ईमेल रिपोर्टिंग के लिए Nessus को कॉन्फ़िगर करना।
- Ansible का उपयोग करके भेद्यताओं को पैच करना।
- हितधारक समीक्षा के लिए निष्कर्षों का दस्तावेज़ीकरण करना।
3. उपयोग किए गए उपकरण और संसाधन
| उपकरण | उद्देश्य |
|---|
| Nessus | भेद्यता स्कैनिंग और रिपोर्टिंग |
| Ansible | स्वचालित पैच प्रबंधन |
| Gmail SMTP | स्वचालित ईमेल अलर्ट |
| OpenSSH | दूरस्थ सर्वर पहुंच |
| Nginx | वेब अनुप्रयोग होस्टिंग |
4. कार्यप्रणाली
कार्य 1: क्रेडेंशियल स्कैन कॉन्फ़िगरेशन
-
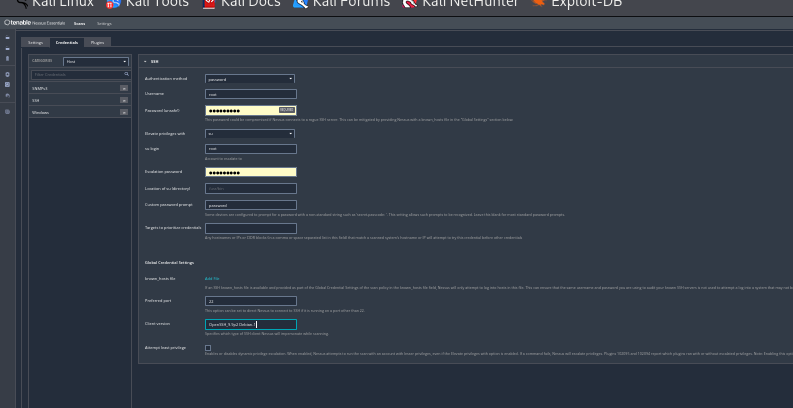
SSH सेटअप:
- OpenSSH स्थापित किया (
sudo apt install openssh-server)।
- SSH क्रेडेंशियल्स के साथ Nessus कॉन्फ़िगर किया (username:
root, password: kali)।
su के माध्यम से विशेषाधिकार वृद्धि सक्षम की।
-
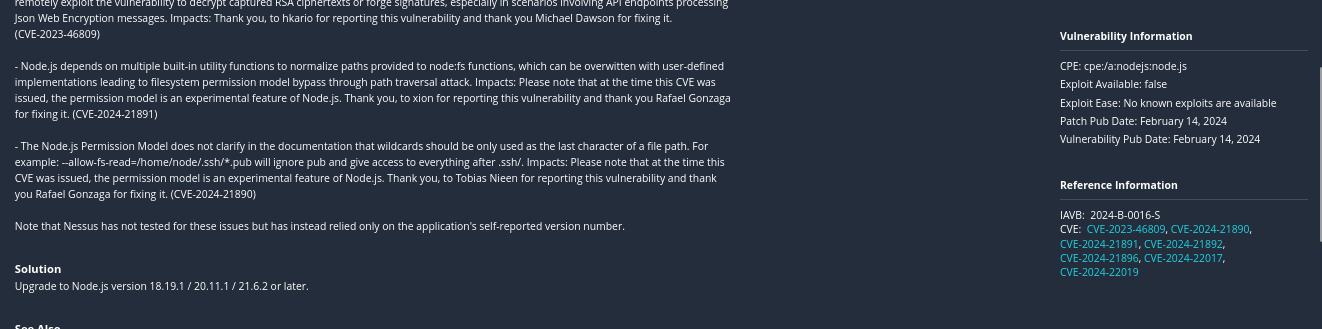
स्कैन परिणाम:
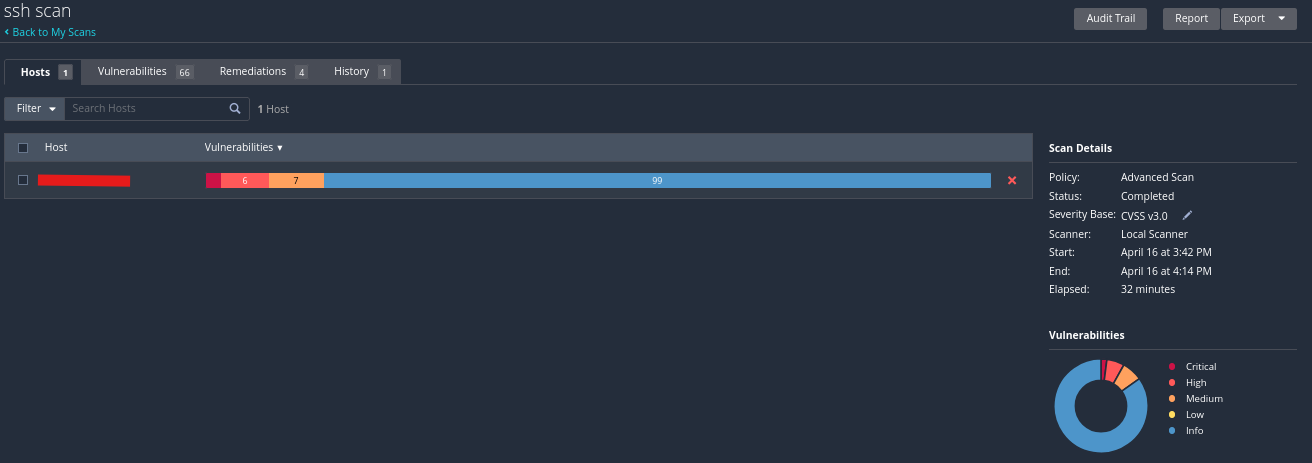
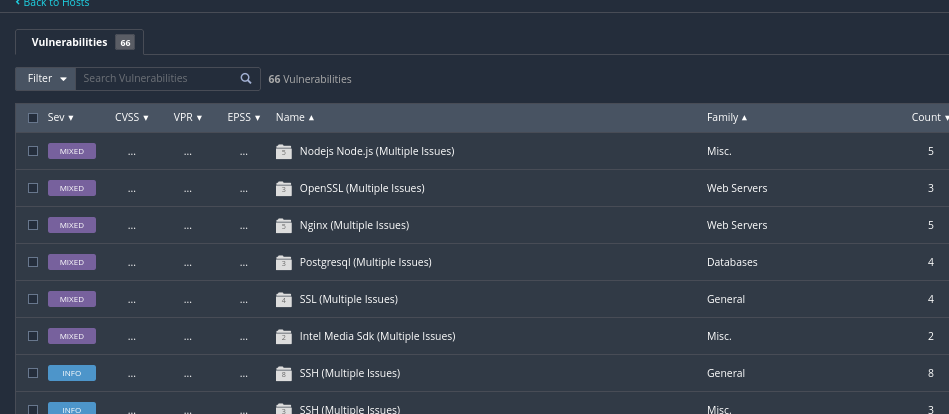
स्कैन किया गया ssh भेद्यता स्कोर
सिफारिशें
क्रेडेंशियल स्कैन और Linux सर्वर तथा होस्टेड अनुप्रयोगों पर भेद्यता मूल्यांकन के बाद, संगठन की सुरक्षा स्थिति में सुधार के लिए निम्नलिखित सुधार कदम अनुशंसित हैं:
- सिस्टम और सॉफ्टवेयर पैचिंग:
• ज्ञात भेद्यताओं को दूर करने के लिए OpenSSH को नवीनतम सुरक्षित संस्करण में अपग्रेड करें।
• CVE-2022-0185 जैसे तत्काल अपडेट सहित नवीनतम Linux कर्नेल पैच लागू करें।
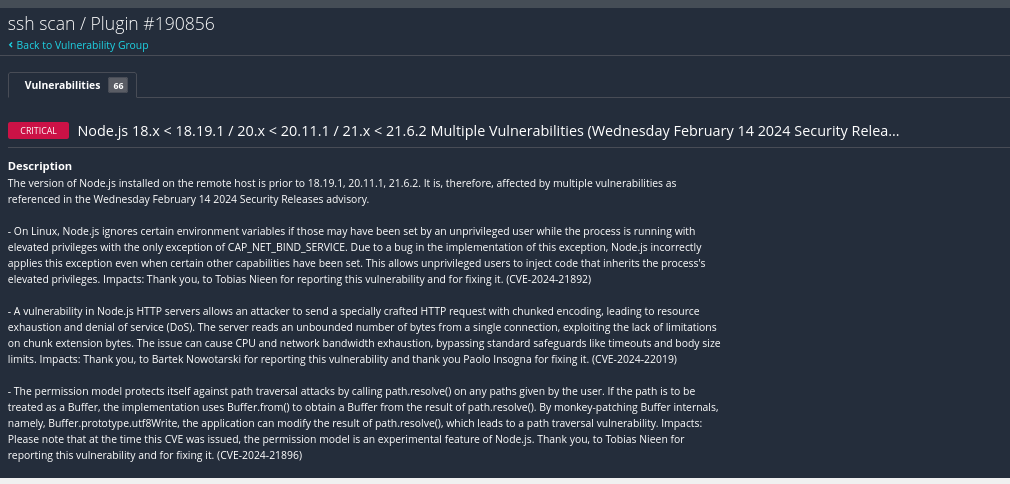
• अनुरोध स्मगलिंग, असुरक्षित यादृच्छिकता और मेमोरी प्रबंधन भेद्यताओं (जैसे CVE-2024-27980, CVE-2024-21891, CVE-2024-21892) के जोखिमों को कम करने के लिए Node.js को संस्करण 18.20.1 या बाद में अपग्रेड करें।
• स्वचालित पैच अपडेट सक्षम करें या सुरक्षा फिक्स के समय पर आवेदन सुनिश्चित करने के लिए एक केंद्रीकृत पैच प्रबंधन प्रणाली के साथ एकीकृत करें।
- SSH सेवा सख्तीकरण
• कमजोर SSH एल्गोरिदम, सिफर (जैसे CBC, Arcfour) और MAC को अक्षम करें।
• कुंजी-आधारित प्रमाणीकरण लागू करें और जहां संभव हो पासवर्ड लॉगिन अक्षम करें।
• कस्टम SSH पोर्ट कॉन्फ़िगर करें और फ़ायरवॉल नियमों या TCP रैपर का उपयोग करके SSH पहुंच प्रतिबंधित करें।
• विशिष्ट IP तक पहुंच सीमित करें और दूरस्थ कनेक्शन के लिए दो-कारक प्रमाणीकरण (2FA) लागू करें।
- उपयोगकर्ता और पहुंच नियंत्रण
• SSH के माध्यम से रूट लॉगिन अक्षम करें; विशेषाधिकार वृद्धि के लिए sudo का उपयोग करें।
• अप्रयुक्त या विरासत उपयोगकर्ता खातों को हटाएं और मजबूत पासवर्ड नीतियां लागू करें।
• ब्रूट-फोर्स हमलों को रोकने के लिए खाता लॉकआउट तंत्र सेट करें।
• यह सुनिश्चित करने के लिए उपयोगकर्ता समूहों और विशेषाधिकारों का ऑडिट करें कि न्यूनतम विशेषाधिकार लागू है।
- होस्ट और नेटवर्क सख्तीकरण
• अनावश्यक सेवाओं को अक्षम करें और अप्रयुक्त पोर्ट बंद करें।
• सर्वोत्तम प्रथाओं को लागू करने के लिए Lynis, OpenSCAP, या CIS बेंचमार्क जैसे सख्तीकरण उपकरणों का उपयोग करें।
• नेटवर्क एक्सपोजर को सीमित करने और पार्श्व गति को रोकने के लिए फ़ायरवॉल नियम लागू करें।
- निगरानी, लॉगिंग और पहचान
• SSH, sudo और सिस्टम घटनाओं के लिए विस्तृत लॉगिंग सक्षम करें।
• रीयल-टाइम निगरानी और अलर्टिंग के लिए लॉग को SIEM प्लेटफॉर्म के साथ एकीकृत करें।
• संदिग्ध व्यवहार और असामान्य पहुंच पैटर्न की निगरानी करें।
- अनुप्रयोग और निर्भरता सुरक्षा
• Node.js निर्भरताओं को स्कैन और ठीक करने के लिए npm audit या yarn audit चलाएं।
• डायनामिक और स्टैटिक विश्लेषण उपकरणों (DAST/SAST) के साथ नियमित रूप से अनुप्रयोगों का परीक्षण करें।
• ज्ञात वेब-आधारित हमलों को ब्लॉक करने के लिए वेब एप्लिकेशन फ़ायरवॉल (WAF) का उपयोग करें।
- बैकअप और पुनर्प्राप्ति
• कॉन्फ़िगरेशन और महत्वपूर्ण डेटा का नियमित बैकअप शेड्यूल करें।
• समय-समय पर आपदा पुनर्प्राप्ति और बैकअप पुनर्स्थापना प्रक्रियाओं का परीक्षण करें।
- सुरक्षा जागरूकता और शासन
• सिस्टम प्रशासकों और डेवलपर्स के लिए नियमित सुरक्षा प्रशिक्षण आयोजित करें।
• अद्यतन सुरक्षा नीतियों, प्रक्रियाओं और संपत्ति दस्तावेज़ीकरण को बनाए रखें।
• सक्रिय रहने के लिए समय-समय पर भेद्यता मूल्यांकन और पैठ परीक्षण करें।
कार्य 2: वेब अनुप्रयोग स्कैन
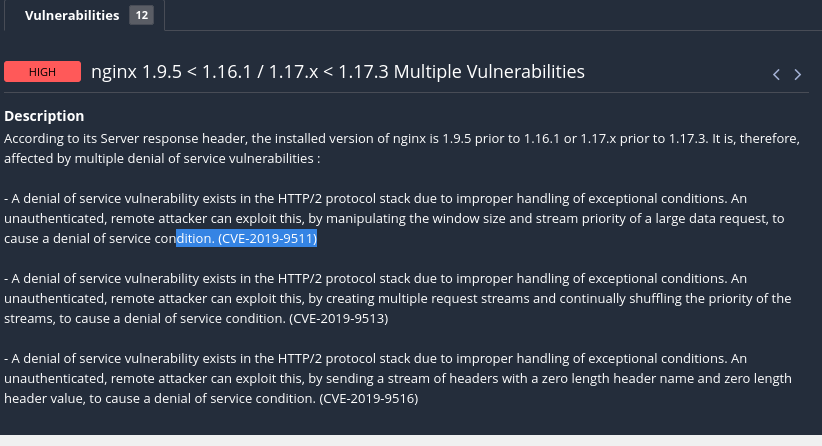
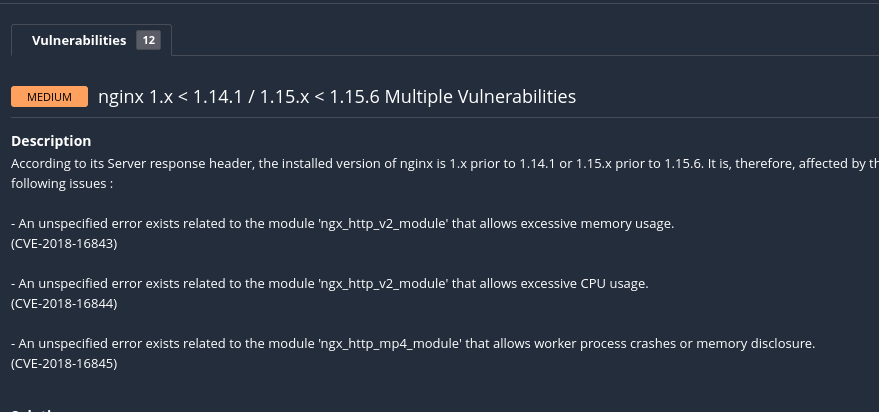
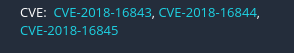
- Nginx भेद्यताएं:
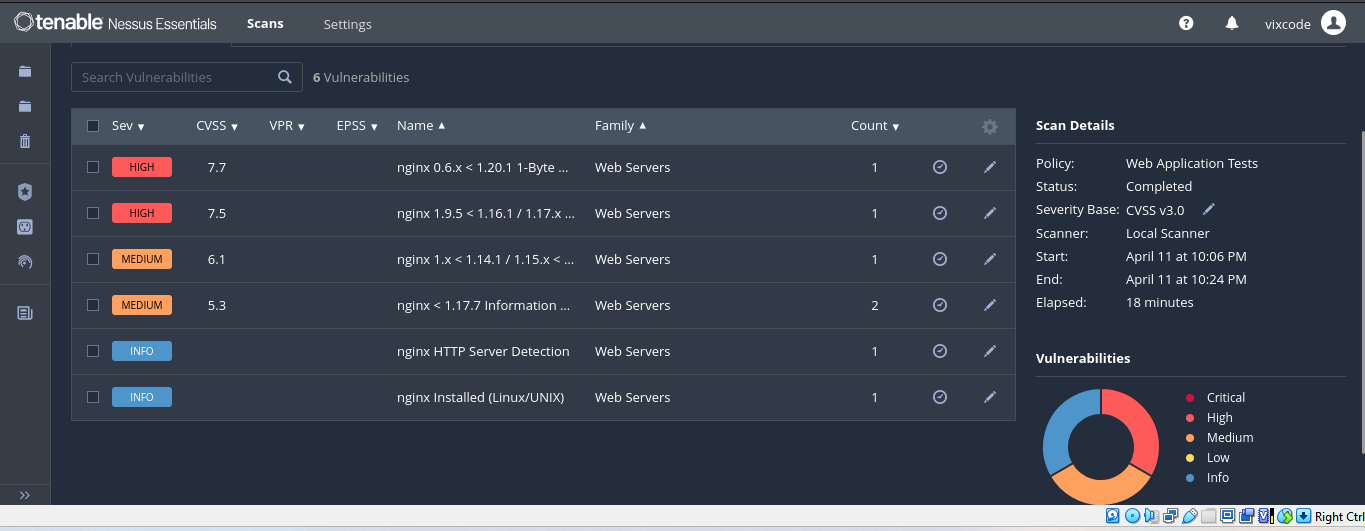
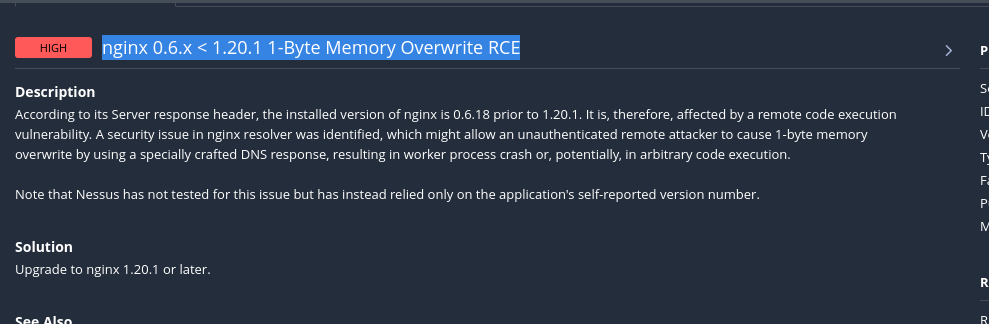
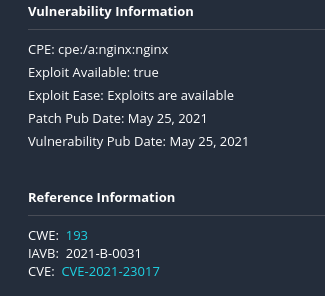
- भेद्यता विश्लेषण:
- एक्सप्लॉइट आसानी: कम जटिलता (सार्वजनिक एक्सप्लॉइट उपलब्ध)।
- पैच तिथियां:
- CVE-2021-23017: जून 2021 में पैच किया गया।
- CVE-2022-41741: अक्टूबर 2022 में पैच किया गया।
कार्य 3: स्वचालित ईमेल रिपोर्टिंग
-
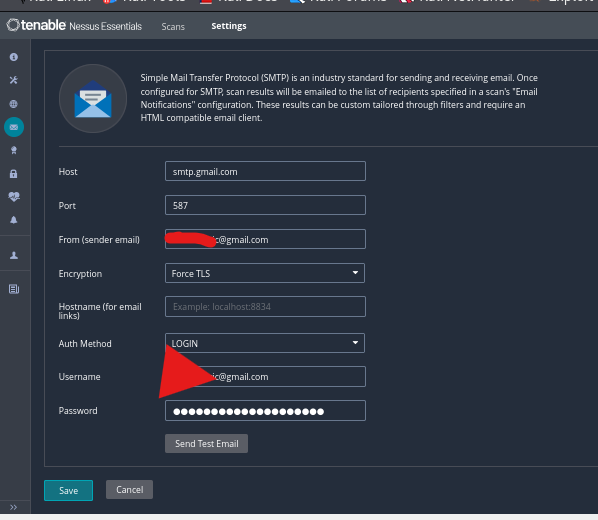
SMTP कॉन्फ़िगरेशन:
- होस्ट:
smtp.gmail.com (पोर्ट: 587, TLS)।
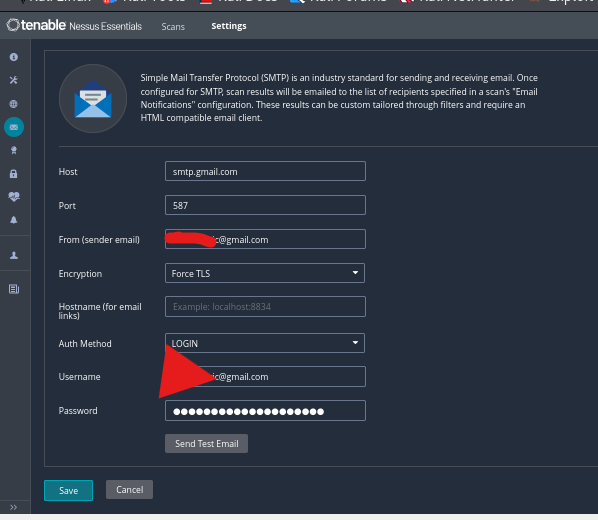
- Gmail ऐप पासवर्ड का उपयोग प्रमाणीकरण के लिए किया गया।
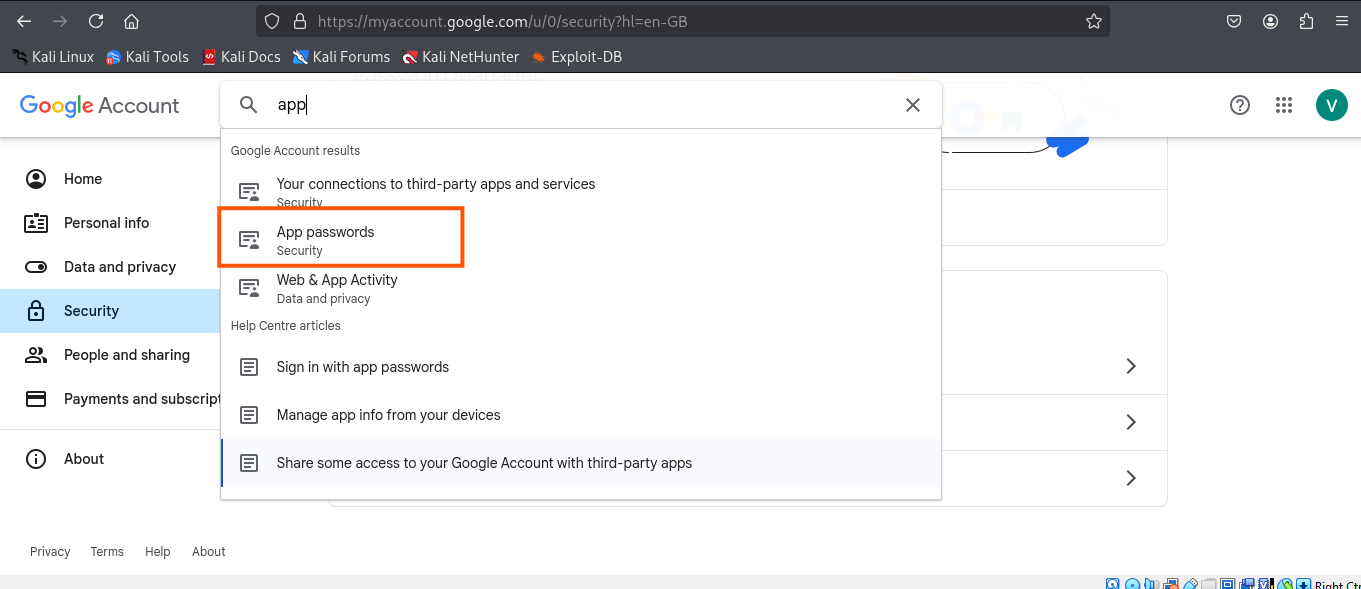
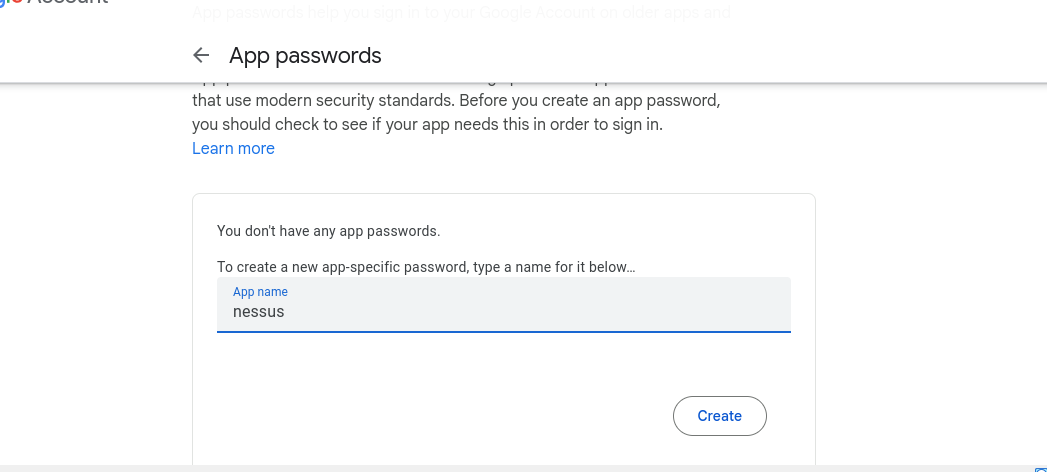
- परीक्षण ईमेल हितधारकों को सफलतापूर्वक भेजा गया।
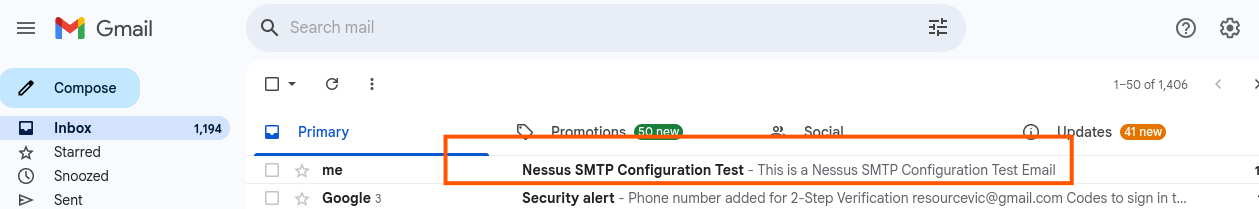
nessus ने एक ईमेल भेजा। इसका मतलब है, यह पूरी तरह से काम किया।
कार्य 4: पैच प्रबंधन
 cybervixy/vulnerability-management

