Insight Nexus - OSINT जांच ग्राफ विश्लेषण उपकरण
यह स्थानीय वेब एप्लिकेशन उपयोगकर्ताओं को OSINT जांच और सूचना संग्रह को सुव्यवस्थित करने के लिए अपनी स्क्रीन पर नोड्स को हेरफेर करने और कनेक्ट करने की अनुमति देता है।
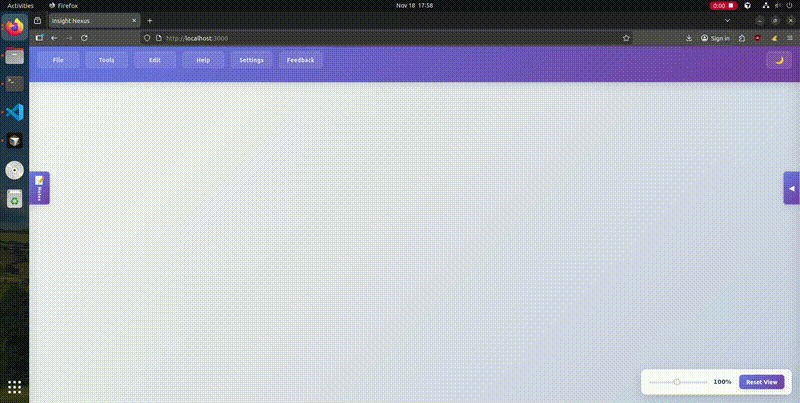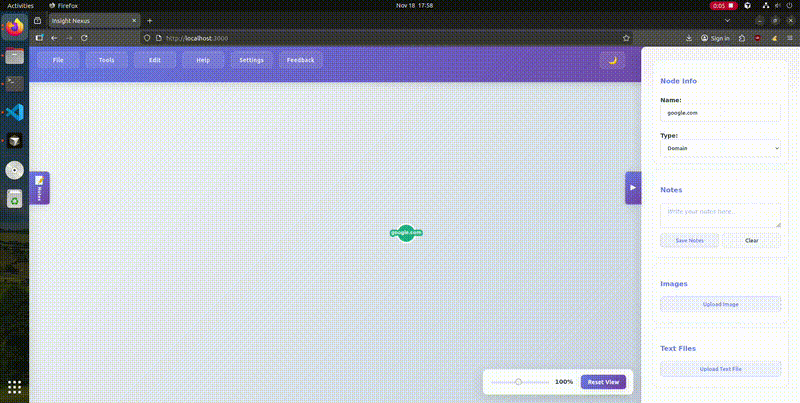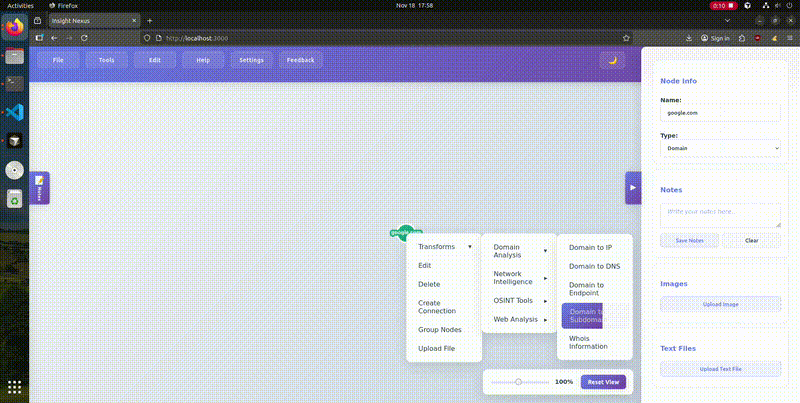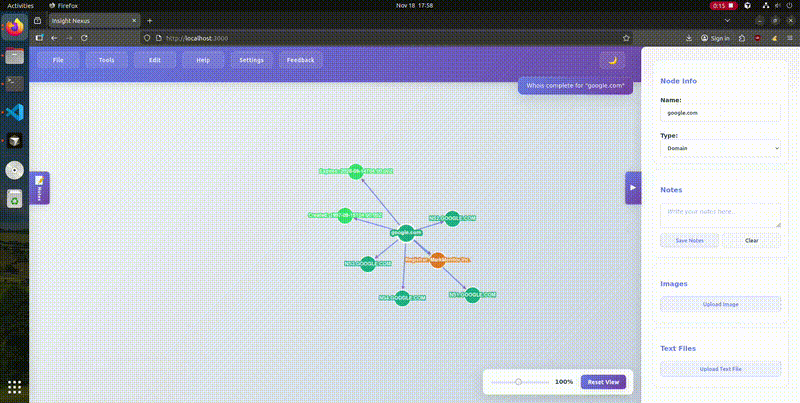
डेमो
अल्फा परीक्षक बनें
यहां साइन अप करें: https://insightsnexus.org/
विशेषताएँ
मुख्य ग्राफ कार्यक्षमता
- स्क्रीन पर नोड बनाएं, संपादित करें और हटाएं
- संबंध दिखाने के लिए नोड्स को एज से जोड़ें
- जांच प्रगति सहेजें और लोड करें
- पूर्ववत/पुनः करें कार्यक्षमता (Ctrl+Z/Ctrl+Y)
- Shift+click के साथ बॉक्स चयन
- Ctrl+click के साथ मैन्युअल चयन
- C कुंजी के साथ अनुक्रमिक नोड कनेक्शन
- डार्क मोड टॉगल
- रीसेट व्यू कार्यक्षमता के साथ ज़ूम नियंत्रण
फ़ाइल प्रबंधन
- नोड्स पर फ़ाइलें अपलोड करें (चित्र और टेक्स्ट फ़ाइलें)
- नोड गुण पैनल में अपलोड की गई फ़ाइलें देखें
- तीर कुंजियों से कई चित्रों के बीच नेविगेट करें
- नोड्स में नोट जोड़ें
OSINT ट्रांसफॉर्म
- डोमेन विश्लेषण: डोमेन से IP रिज़ॉल्यूशन, DNS रिकॉर्ड लुकअप, सबडोमेन गणना, एंडपॉइंट खोज, WHOIS जानकारी
- नेटवर्क इंटेलिजेंस: IP से नेटब्लॉक विश्लेषण, IP जियोलोकेशन, पोर्ट स्कैनिंग
- OSINT उपकरण: Sherlock के साथ उपयोगकर्ता नाम खोज
- वेब विश्लेषण: वेबसाइट से डोमेन निष्कर्षण, वेबसाइट स्क्रीनशॉट कैप्चर
- कस्टम ट्रांसफॉर्म: कस्टम Python ट्रांसफॉर्म अपलोड और निष्पादित करें
नोड प्रकार
- सामग्री के आधार पर स्वचालित नोड प्रकार पहचान
- समर्थन: Person, Event, Organization, Username, Custom, Address, Domain, IP, Email, Geo Data, Database
- गुण पैनल के माध्यम से नोड प्रकार बदलें
आवश्यक शर्तें
हम अत्यधिक अनुशंसा करते हैं कि आप आसान सेटअप के लिए अपने प्लेटफ़ॉर्म के लिए निष्पादन योग्य इंस्टॉलर स्थापित करें।
आप इसे रिलीज़ टैब पर पा सकते हैं जहां प्रत्येक प्लेटफ़ॉर्म के लिए एक निष्पादन योग्य और एक रीडमी फ़ाइल है।
एप्लिकेशन शुरू करना
सर्वर शुरू करने के लिए अपने प्लेटफ़ॉर्म से संबंधित स्टार्टअप फ़ाइल खोलें।
यदि आप इसे मैन्युअल रूप से करना चाहते हैं, तो अपने प्रोजेक्ट निर्देशिका में टर्मिनल में निम्न टाइप करें:
- पहले प्रोजेक्ट बनाएं:
npm run build
- फिर सर्वर शुरू करें:
npm start
समस्या निवारण
अनुमति त्रुटियाँ
यदि आप sudo का उपयोग करते समय भी एक्सेस अस्वीकृत अनुमति त्रुटियों का सामना करते हैं, तो निम्न चलाएं:
rm -rf ./node_modules; npm i
पॉपअप ब्लॉकर नोड निर्माण रोक रहा है
यदि आपने "इसे नए डायलॉग बॉक्स खोलने से रोकें" पर क्लिक किया है और अब नए नोड नहीं बना सकते हैं, तो आपका ब्राउज़र पॉपअप ब्लॉकर एप्लिकेशन के इनपुट डायलॉग को दिखने से रोक रहा है।
Chrome:
- एड्रेस बार में पॉपअप ब्लॉकर आइकन (🚫 या शील्ड आइकन) देखें
- उस पर क्लिक करें और "[आपकी साइट] से पॉप-अप और रीडायरेक्ट हमेशा अनुमति दें" चुनें
- पृष्ठ ताज़ा करें
Chrome का वैकल्पिक तरीका:
- सेटिंग्स → गोपनीयता और सुरक्षा → साइट सेटिंग्स पर जाएं
- "पॉप-अप और रीडायरेक्ट" पर क्लिक करें
- "पॉप-अप भेजने और रीडायरेक्ट उपयोग करने की अनुमति" के अंतर्गत, "Add" पर क्लिक करें
- अपनी साइट URL दर्ज करें (जैसे,
http://localhost:3000) और "Add" पर क्लिक करें
- पृष्ठ ताज़ा करें
Firefox:
- एड्रेस बार में शील्ड आइकन देखें
- उस पर क्लिक करें और इस साइट के लिए "Enhanced Tracking Protection" बंद करें
- या "इस सत्र के लिए सुरक्षा अक्षम करें" पर क्लिक करें
- पृष्ठ ताज़ा करें
Firefox का वैकल्पिक तरीका:
- सेटिंग्स → गोपनीयता और सुरक्षा पर जाएं
- "Permissions" अनुभाग तक नीचे स्क्रॉल करें
- "ब्लॉक पॉप-अप विंडो" → "Exceptions" पर क्लिक करें
- अपनी साइट URL जोड़ें और "Allow" पर क्लिक करें
- पृष्ठ ताज़ा करें
Microsoft Edge:
- एड्रेस बार में शील्ड आइकन या पॉपअप ब्लॉकर आइकन देखें
- उस पर क्लिक करें और "पॉप-अप और रीडायरेक्ट अनुमति दें" चुनें
- पृष्ठ ताज़ा करें
Edge का वैकल्पिक तरीका:
- सेटिंग्स → साइट अनुमतियाँ → पॉप-अप और रीडायरेक्ट पर जाएं
- "Allow" के अंतर्गत, "Add" पर क्लिक करें
- अपनी साइट URL दर्ज करें और "Add" पर क्लिक करें
- पृष्ठ ताज़ा करें
महत्वपूर्ण कानूनी अस्वीकरण और सेवा की शर्तें
इस सॉफ़्टवेयर का उपयोग करके, आप निम्नलिखित शर्तों को स्वीकार करते हैं और सहमत होते हैं:
कानूनी अनुपालन और केवल अधिकृत उपयोग
यह सॉफ़्टवेयर केवल वैध OSINT जांच के लिए डिज़ाइन किया गया है। उपयोगकर्ताओं को कोई भी टोही गतिविधि करने से पहले उचित प्राधिकरण सुनिश्चित करना चाहिए। अनधिकृत स्कैनिंग, गणना या सूचना एकत्र करने की गतिविधियाँ स्थानीय, राष्ट्रीय और अंतर्राष्ट्रीय कानूनों का उल्लंघन कर सकती हैं
निषिद्ध गतिविधियाँ
इस सॉफ़्टवेयर का उपयोग इनके लिए न करें:
- उन नेटवर्क या सिस्टम को स्कैन करना जिनके स्वामी आप नहीं हैं या जिनके परीक्षण की स्पष्ट अनुमति आपके पास नहीं है
- उचित प्राधिकरण के बिना लक्ष्यों पर टोही करना
- किसी भी प्लेटफ़ॉर्म की सेवा की शर्तों का उल्लंघन करना (सोशल मीडिया, वेबसाइटें, आदि)
- उत्पीड़न, पीछा करना या डॉक्सिंग गतिविधियों में शामिल होना
- कोई भी अवैध या दुर्भावनापूर्ण गतिविधियाँ
- अनधिकृत पैठ परीक्षण या सुरक्षा मूल्यांकन
उपयोगकर्ता की ज़िम्मेदारी और दायित्व
- आप पूरी तरह से ज़िम्मेदार हैं कि सभी गतिविधियाँ लागू कानूनों का अनुपालन करें
- इस सॉफ़्टवेयर के किसी भी दुरुपयोग के लिए आप सभी कानूनी दायित्व वहन करते हैं
- डेवलपर्स और योगदानकर्ता दुरुपयोग या अवैध गतिविधियों के लिए सभी दायित्व अस्वीकार करते हैं
- उपयोगकर्ताओं को किसी भी बाहरी सिस्टम का परीक्षण करने से पहले उचित प्राधिकरण प्राप्त करना चाहिए
- उपयोगकर्ताओं को लक्ष्य प्लेटफ़ॉर्म की दर सीमा और सेवा की शर्तों का सम्मान करना चाहिए
नैतिक दिशानिर्देश
- इस उपकरण का उपयोग केवल उन सिस्टम पर करें जिनके स्वामी आप हैं या जिनके परीक्षण की स्पष्ट लिखित अनुमति आपके पास है
- गोपनीयता और डेटा सुरक्षा कानूनों का सम्मान करें
- एकत्रित जानकारी का उपयोग दुर्भावनापूर्ण उद्देश्यों के लिए न करें
- खोजी गई किसी भी कमजोरियों के लिए जिम्मेदार प्रकटीकरण प्रथाओं का पालन करें
- अपनी जांच के नैतिक निहितार्थों पर विचार करें
कोई वारंटी नहीं
यह सॉफ़्टवेयर बिना किसी वारंटी के "जैसा है" प्रदान किया जाता है। डेवलपर्स किसी विशेष उद्देश्य के लिए इस सॉफ़्टवेयर के उपयोग की वैधता, उपयुक्तता या सुरक्षा के संबंध में कोई प्रतिनिधित्व या वारंटी नहीं देते हैं।
क्षतिपूर्ति
इस सॉफ़्टवेयर का उपयोग करके, आप इस सॉफ़्टवेयर के अपने उपयोग से उत्पन्न किसी भी दावे, क्षति या कानूनी कार्रवाई से डेवलपर्स, योगदानकर्ताओं और वितरकों को क्षतिपूर्ति और हानि रहित रखने के लिए सहमत हैं।
यदि आप इन शर्तों से सहमत नहीं हैं, तो इस सॉफ़्टवेयर का उपयोग न करें।
रोडमैप
- APIs का उपयोग करके अधिक ट्रांसफॉर्म एकीकृत करें
- Sherlock परिणामों को बेहतर ढंग से फैलाएं।
- उपयोगकर्ता को एज लेबल बनाने की अनुमति दें।
- उपयोगकर्ता को विभिन्न नोड और कनेक्शन डिज़ाइनों में से चयन करने की अनुमति दें।
- उपयोगकर्ता के कार्यों को इतिहास टैब में सहेजें और प्रस्तुत करें।









