क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता Webkul Krayin CRM में मौजूद है (HTML इंजेक्शन)
CVE: CVE-2026-36341
सारांश
यह भेद्यता विशेष रूप से गंभीर है क्योंकि यह एडमिन पैनल को प्रभावित करती है। कई CRM वर्कफ़्लो में, प्रबंधक या उच्च-स्तरीय एडमिन कर्मचारियों द्वारा लॉग की गई गतिविधियों की समीक्षा करते हैं। एक साधारण "कॉल" या "मीटिंग" लॉग में पेलोड इंजेक्ट करके, एक हमलावर पीड़ित के साथ सीधे संपर्क के बिना उच्च-विशेषाधिकार वाले खातों को निशाना बना सकता है।
PoC
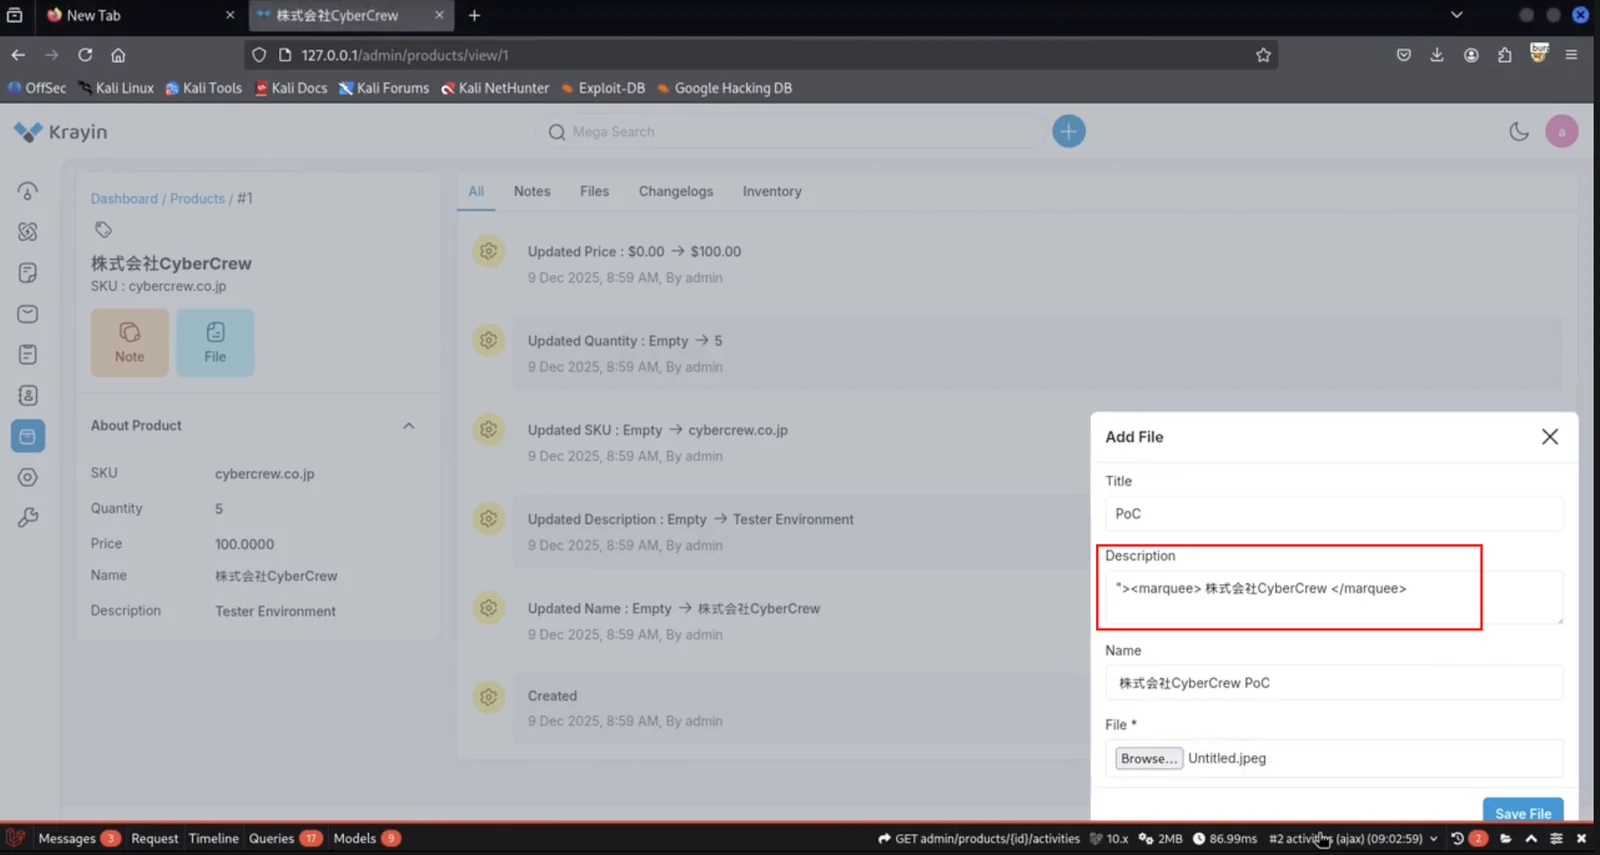
- एक साधारण विवरण बनाएं (HTML इंजेक्शन के साथ)
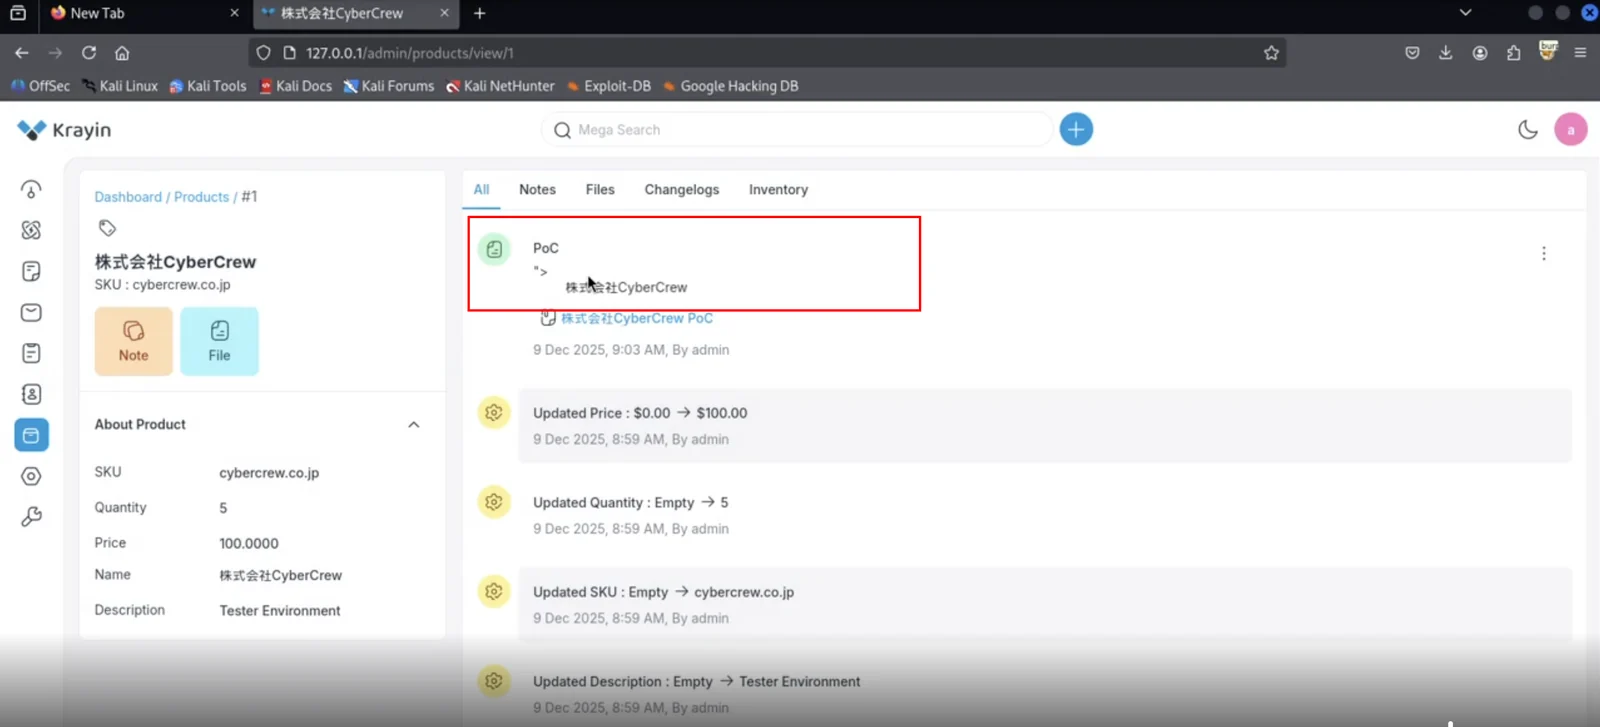
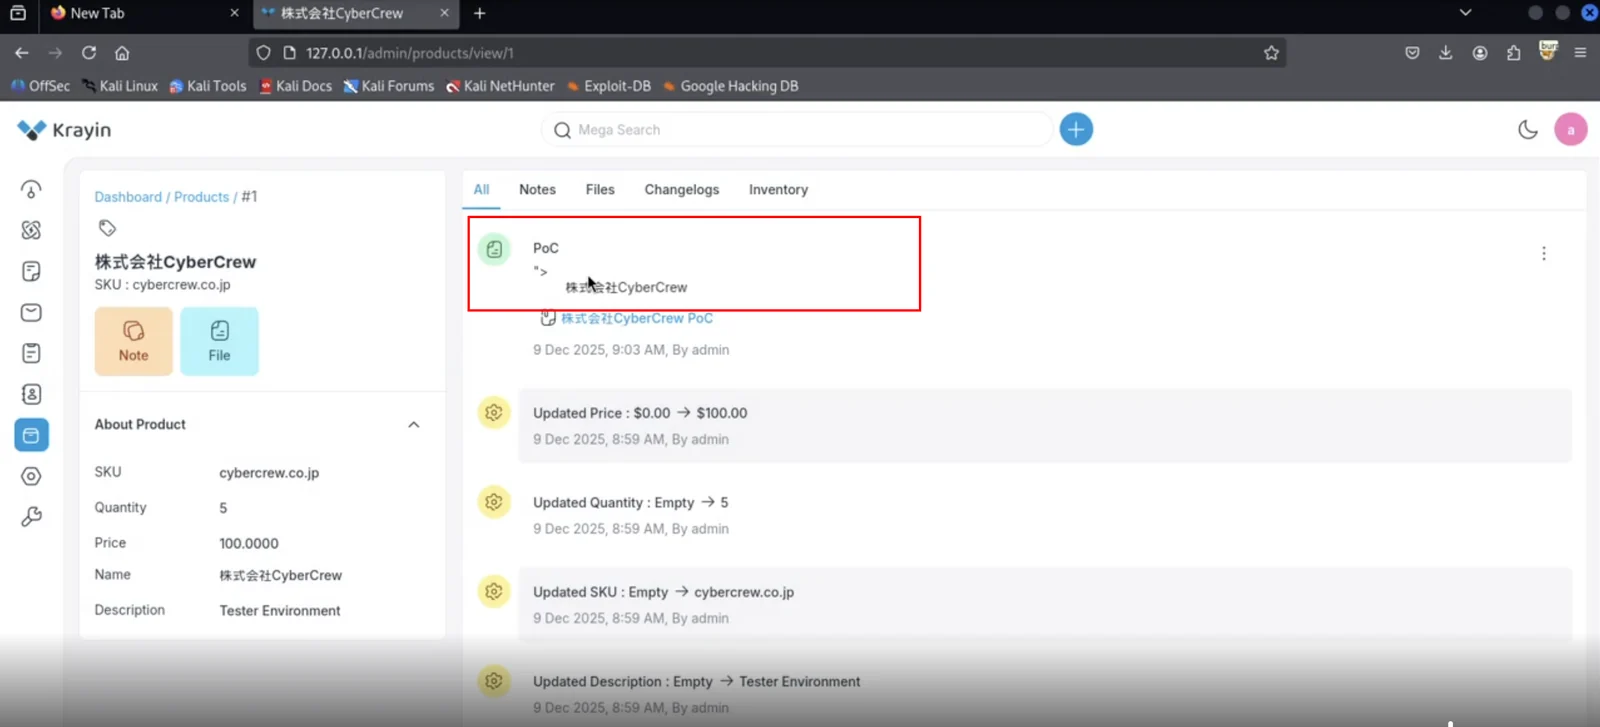
- अंतिम आउटपुट
संदर्भ
https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6
वीडियो PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4
अनुशंसाएँ
- HTML में प्रस्तुत करने से पहले उपयोगकर्ता इनपुट को हमेशा एस्केप करें।
- ऑटो-एस्केपिंग टेम्प्लेटिंग इंजन या फ्रेमवर्क का उपयोग करें।
- यदि आप HTML की अनुमति देते हैं तो इनपुट को सैनिटाइज़ करें (जैसे, DOMPurify का उपयोग करके)।
- उपयोगकर्ता डेटा के साथ
innerHTML का उपयोग करने से बचें; इसके बजाय textContent का उपयोग करें।
- संग्रहीत डेटा पर कभी भरोसा न करें—आउटपुट पर इसे असुरक्षित मानें।
प्रभाव
- हमलावर उपयोगकर्ता सत्र कुकीज़ चुरा सकते हैं और खातों को हाईजैक कर सकते हैं।
- दुर्भावनापूर्ण स्क्रिप्ट हर उस उपयोगकर्ता के ब्राउज़र में चल सकती हैं जो संक्रमित पृष्ठ देखता है।
- संवेदनशील डेटा (टोकन, व्यक्तिगत जानकारी) पीड़ित से निकाला जा सकता है।
- हमलावर उपयोगकर्ताओं की सहमति के बिना उनकी ओर से कार्य कर सकते हैं।
- यदि एडमिन दुर्भावनापूर्ण सामग्री देखते हैं तो एडमिन खातों से समझौता किया जा सकता है।
 cybercrewinc/cve-2026-36341

