 cwjchoi01/cve-2026-3796
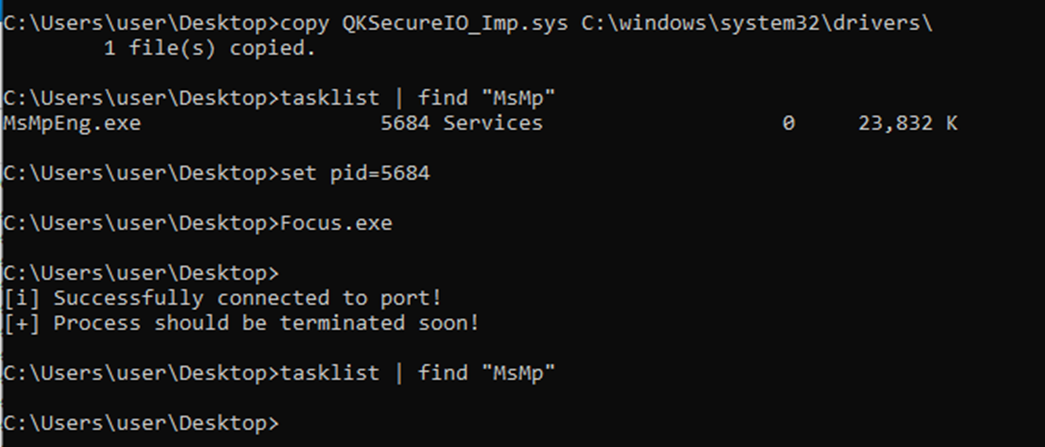
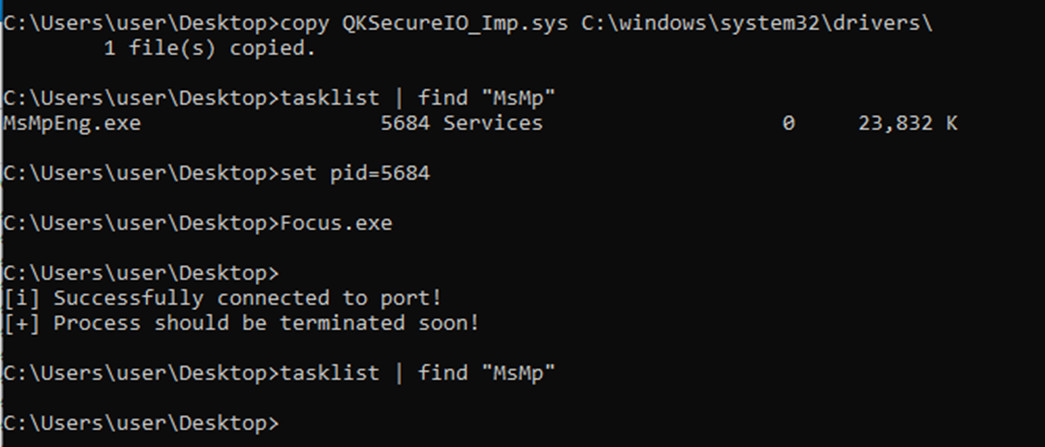
CVE-2026-3796 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो एक कमजोर QAX ड्राइवर के माध्यम से मनमाने प्रोसेस टर्मिनेशन का प्रदर्शन करता है। उपयोग निर्देश शामिल हैं और यह शैक्षिक एवं शोध उद्देश्यों के लिए है।

QAX वायरस रिमूवल के 2025-10-22 और उससे पहले के संस्करण में, प्रभावित ड्राइवर QKSecureIO_Imp.sys यह निर्धारित करने के लिए कॉलर प्रोसेस की इमेज पर निर्भर करता है कि उन्हें मिनी फिल्टर ड्राइवर से संवाद करने की अनुमति है या नहीं। हमलावर DLL साइडलोडिंग, प्रोसेस इंजेक्शन जैसी तकनीकों के माध्यम से एक वैध कॉलर प्रोसेस इमेज का प्रतिरूपण कर सकते हैं, ताकि मिनी फिल्टर को विशिष्ट पेलोड के साथ संदेश भेजा जा सके और संरक्षित प्रोसेस जैसे किसी भी प्रोसेस को मनमाने ढंग से समाप्त किया जा सके।
यह एप्लिकेशन वायरस हटाने के लिए उपयोग किया जाता है। एप्लिकेशन के ड्राइवर के आयातित फ़ंक्शनों में से एक ZwTerminateProcess है, जिसमें समाप्त किए जाने वाले प्रदान किए गए प्रोसेस पर जाँच की कमी है, जिससे मनमाने ढंग से प्रोसेस समाप्ति की अनुमति मिलती है। ड्राइवर द्वारा कॉलर प्रोसेस की पहचान पर एक सरल जाँच भी होती है, जिसे DLL साइडलोडिंग जैसी तकनीक का उपयोग करके बायपास किया जा सकता है।
x86 में कंपाइल करेंC:\Windows\system32\drivers पर रखेंset pid=<your_target_pid_to_kill> चलाएँनोट: कमजोर ड्राइवर इस प्रोजेक्ट में साझा नहीं किया जाएगा।
यह टूल केवल शैक्षिक और शोध उद्देश्यों के लिए है। इसका उपयोग केवल उन सिस्टमों पर करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है। लेखक इस प्रोग्राम के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है।