 cucadili/cve-2017-3066
CVE-2017-3066 का विश्लेषण और शोषण, Adobe ColdFusion के BlazeDS लाइब्रेरी में एक Java डिसीरियलाइज़ेशन RCE, Suricata डिटेक्शन नियमों और ysoserial पेलोड एकीकरण के साथ।

Adobe ColdFusion एक्शन मैसेज फॉर्मेट (AMF) का उपयोग करता है। AMF प्रोटोकॉल एक कस्टम बाइनरी सीरियलाइज़ेशन प्रोटोकॉल है। इसके दो प्रारूप हैं: AMF0 और AMF3। एक्शन मैसेज हेडर और बॉडी से मिलकर बनता है। विभिन्न भाषाओं में AMF के कई कार्यान्वयन हैं। Java के लिए हमारे पास Adobe BlazeDS (अब Apache BlazeDS) है, जो Adobe ColdFusion में भी उपयोग होता है। Adobe Coldfusion अपनी Apache BlazeDS लाइब्रेरी में Java डिसीरियलाइज़ेशन दोष से प्रभावित है, जब यह अविश्वसनीय Java ऑब्जेक्ट्स को संभालता है, जो आगे चलकर हमलावर को रिमोट कोड एक्ज़ीक्यूशन भेद्यता के रूप में दूर से हमला करने की अनुमति देता है।

WinMerge
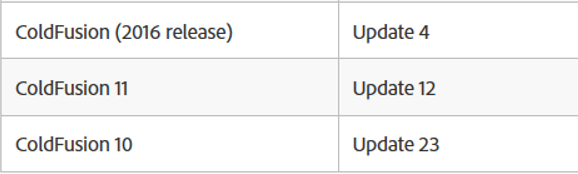
अपडेट फ़ाइलें:

flex-messaging-core.jar लाइब्रेरी में फ्लेक्स.messaging.validators.ClassDeserializationValidator क्लास है जो मान्यता प्रदान करता है। इसलिए, इसे Java डीकंपाइलर का उपयोग करके अलग से डीकंपाइल किया गया और फिर से WinMerge में तुलना के लिए लॉन्च किया गया।

स्थापना और शोषण: https://github.com/vulhub/vulhub/tree/master/coldfusion/CVE-2017-3066
फ़ाइल "test.rules" में Suricata उपयोगिता के लिए एक नियम प्रस्तुत किया गया है। यह नियम नेटवर्क ट्रैफ़िक को शोषणीय भेद्यताओं का पता लगाने की अनुमति देता है।
यह नियम फ़ाइल /etc/suricata/suricata file.yaml में जोड़ा गया है:
    default-rule-path: /etc/suricata
    rule-files:
     - test.rules
चलाएँ:
suricata -c /etc/suricata/suricata.yaml –I ens33
लॉग /var/log/suricata/fast.log
Signature 79 73 6F 73 65 72 69 61 = ysoserial
