Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
DIAL — ईवेंट-संचालित AWS सुरक्षा गलत कॉन्फ़िगरेशन डिटेक्शन फ्रेमवर्क जो वास्तविक समय में कई खातों की निगरानी करता है, Lambda के माध्यम से IAM, S3, EC2 और डेटाबेस की गलत कॉन्फ़िगरेशन के लिए सात सेकंड से कम की डिटेक्शन विलंबता के साथ अलर्ट ट्रिगर करता है। | Kitploit
उपकरण/GitHubGitHub/cred-club/dial
क्लाउड इन्फ्रास्ट्रक्चर सुरक्षारक्षात्मक उपकरणक्लाउड सुरक्षागलत कॉन्फ़िगरेशनघटना प्रतिक्रिया
GitHubcred-club/dial

DIAL

ईवेंट-संचालित AWS सुरक्षा गलत कॉन्फ़िगरेशन डिटेक्शन फ्रेमवर्क जो वास्तविक समय में कई खातों की निगरानी करता है, Lambda के माध्यम से IAM, S3, EC2 और डेटाबेस की गलत कॉन्फ़िगरेशन के लिए सात सेकंड से कम की डिटेक्शन विलंबता के साथ अलर्ट ट्रिगर करता है।

रिपॉजिटरी देखें
9523864 साल पहलेKitploit द्वारा समीक्षित
साझा करें

DIAL


dial-logo

क्लाउड पर वर्कलोड हैकर्स को उतने ही अवसर प्रदान करते हैं जितने कि आंतरिक टीमों को। क्लाउड-नेटिव कंपनियाँ बाहरी और आंतरिक दोनों तरफ से हमलों के लिए खुली हैं। सुरक्षा उल्लंघन के बढ़ते जोखिम और क्लाउड गलत कॉन्फ़िगरेशन (misconfiguration) के सबसे सामान्य कारणों में से एक होने के साथ, पता लगाने का औसत समय (MTTD) मिनटों/घंटों/दिनों के बजाय सेकंड्स में कम करना आवश्यक है। इसलिए, हम अपना इनहाउस टूल DIAL (Did I Alert Lambda?) प्रस्तुत करते हैं, जो किसी भी समय किसी भी संख्या में AWS खातों की निगरानी करने में हमारी सहायता करता है।

DIAL क्या है?


DIAL (Did I Alert Lambda?) एक केंद्रीकृत सुरक्षा गलत कॉन्फ़िगरेशन डिटेक्शन फ्रेमवर्क है जो पूरी तरह से AWS प्रबंधित सेवाओं जैसे AWS API Gateway, AWS Event Bridge और AWS Lambda पर चलता है। DIAL की कुछ प्रमुख विशेषताएँ निम्नलिखित हैं:

  • यह एक ईवेंट-संचालित फ्रेमवर्क है, जिसके कारण किसी भी गलत कॉन्फ़िगरेशन का अधिकतम पता लगाने का समय < 7 सेकंड होता है। MTTD (Mean Time to Detect) < 4 secs.
  • यह केवल तब ट्रिगर होगा जब रुचि के ईवेंट जनरेट होंगे।
  • अत्यधिक स्केलेबल और लागत-कुशल क्योंकि यह AWS Lambda के ऊपर बनाया गया है और रुचि के ईवेंट देखे जाने पर ही ट्रिगर होता है।
  • मॉड्यूलर आर्किटेक्चर; जिसका अर्थ है कि आप अपनी आवश्यकताओं के अनुसार आसानी से अधिक ईवेंट हैंडलर और उपयोग के मामले जोड़ सकते हैं।

इसके बारे में अधिक पढ़ने के लिए, आप निम्नलिखित तकनीकी ब्लॉग के माध्यम से जा सकते हैं।

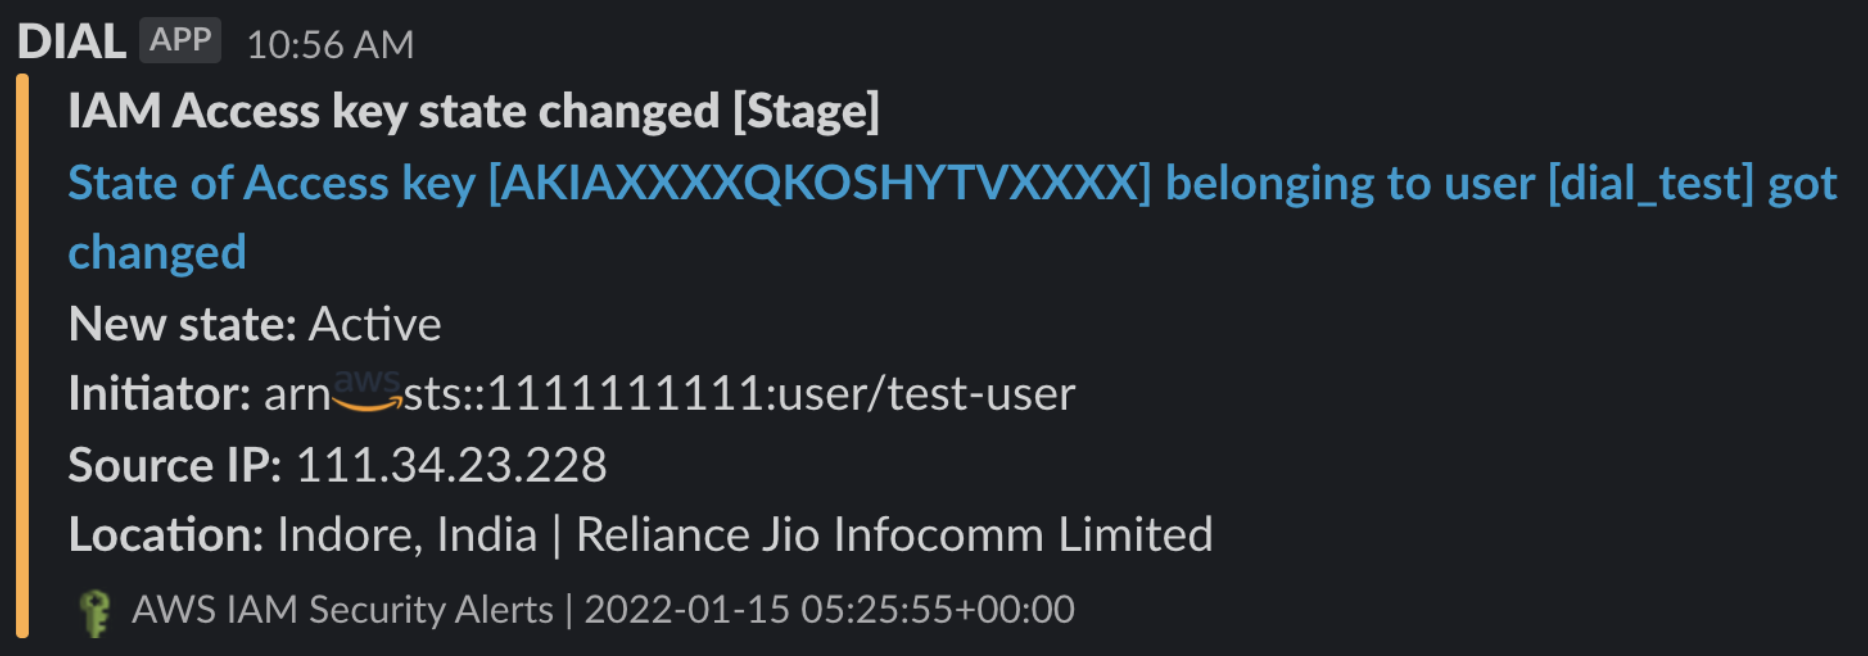
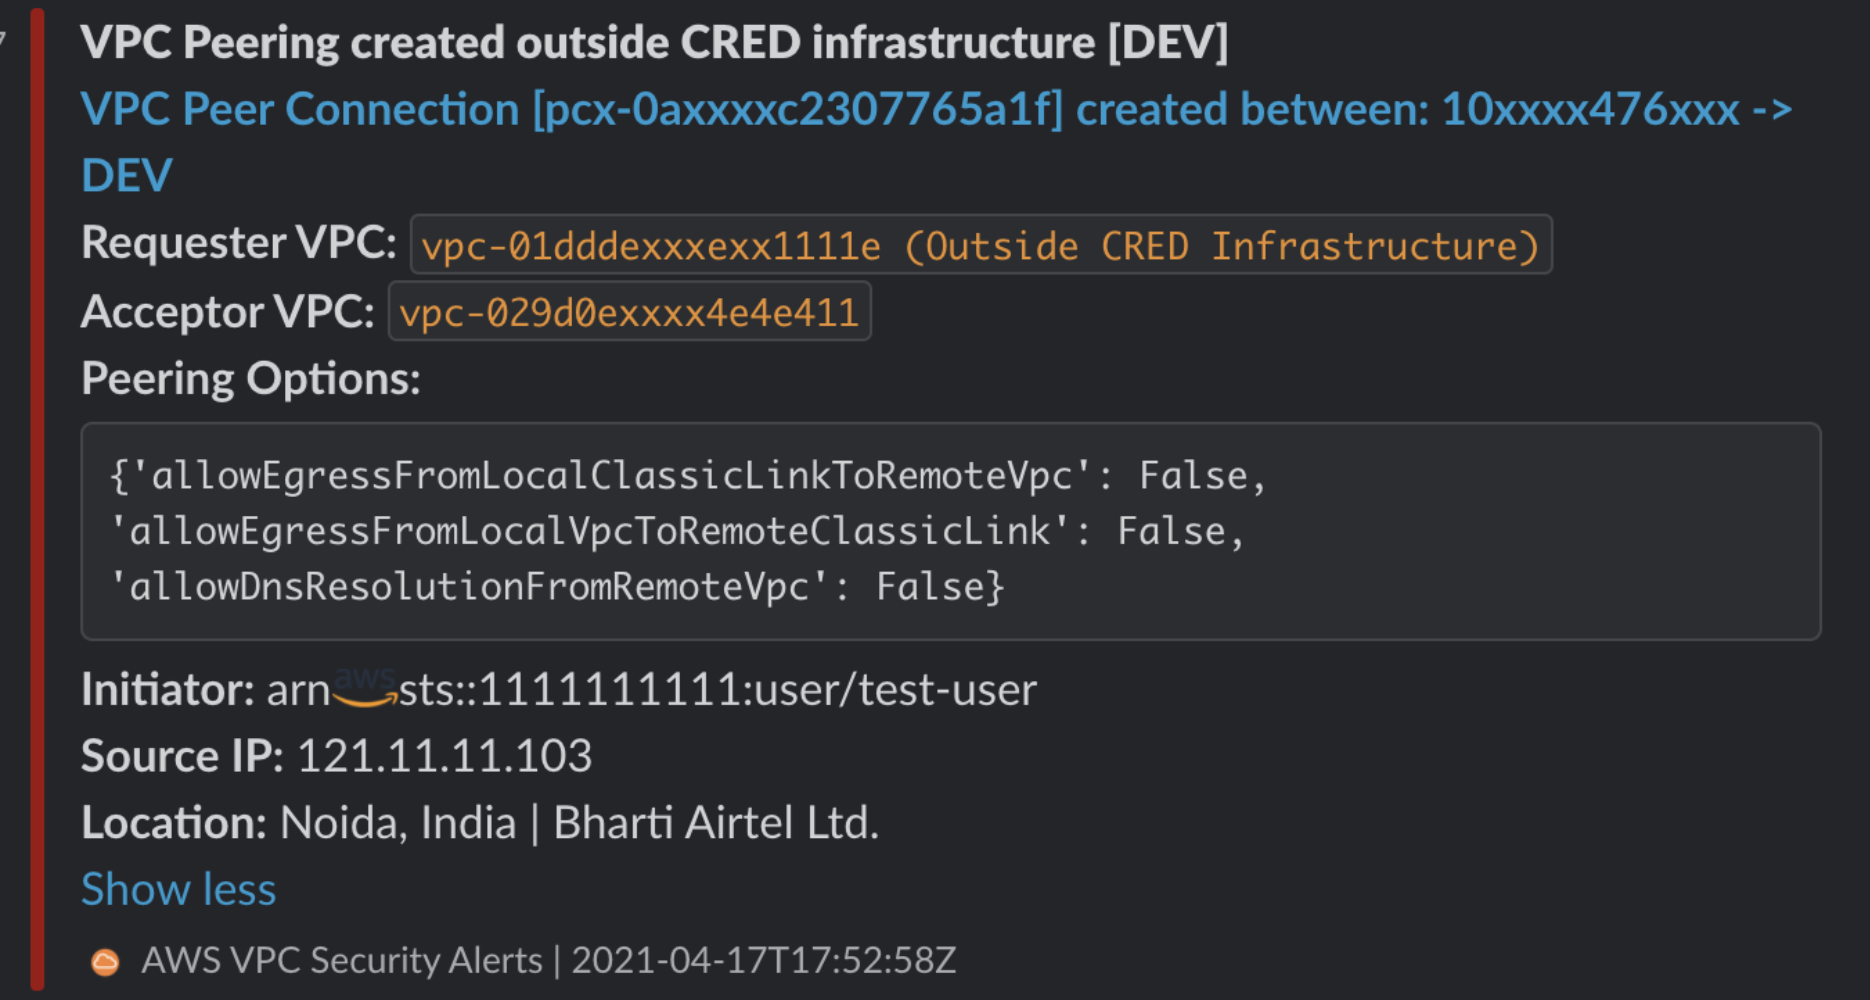
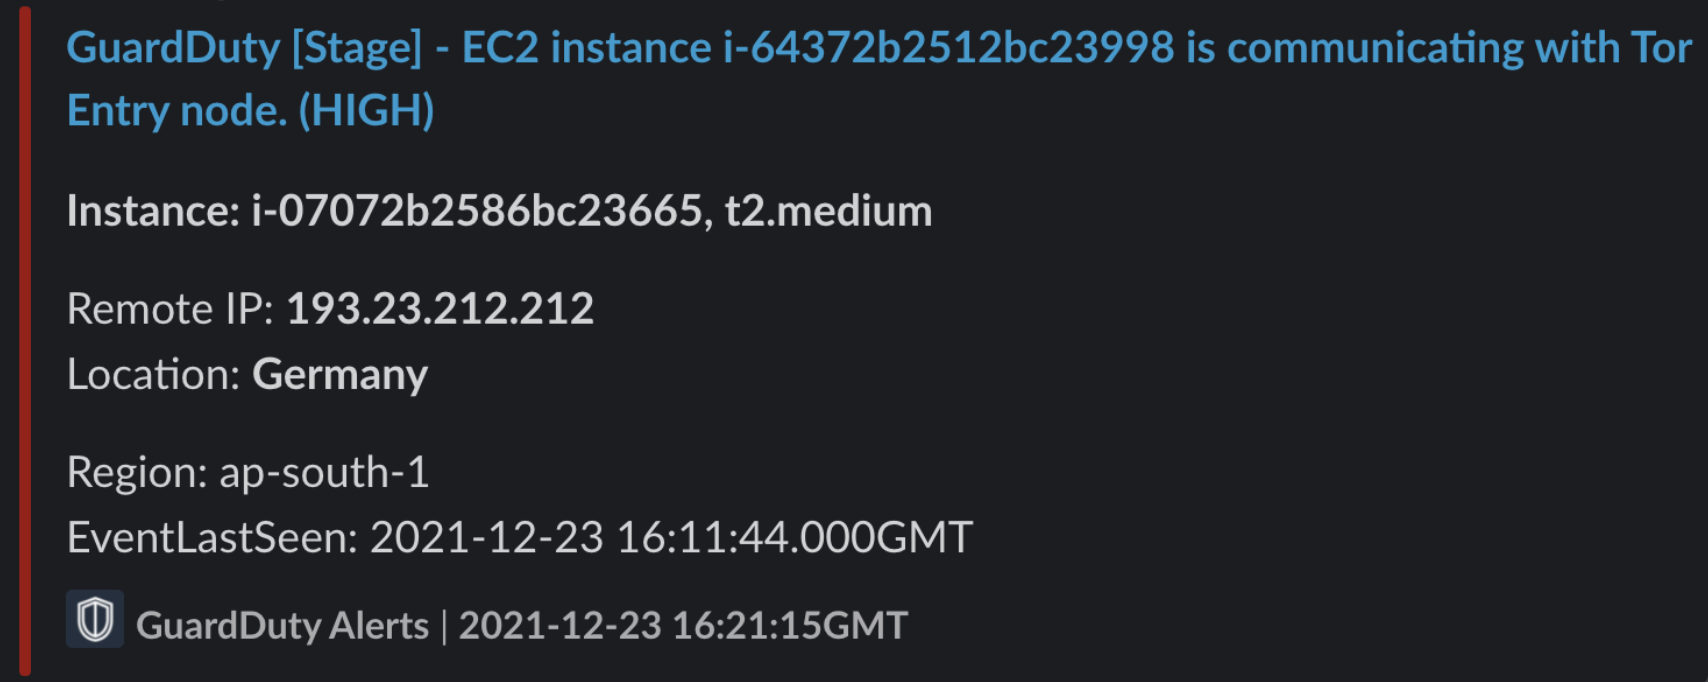
आपको नीचे दिखाए अनुसार सभी प्रासंगिक विवरणों के साथ कार्रवाई योग्य अलर्ट प्राप्त होंगे:

alert-1

alert-2

alert-3

alert-4

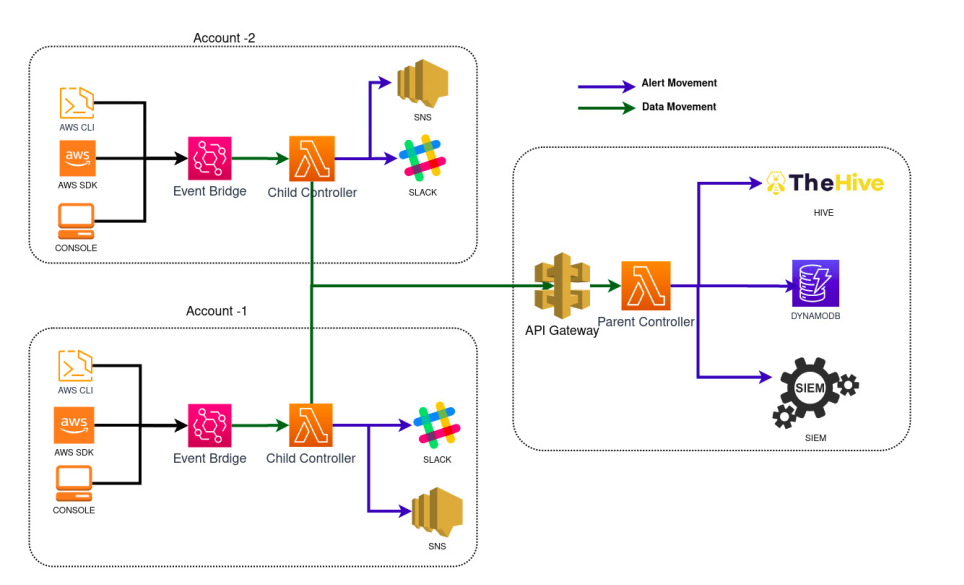
आर्किटेक्चर


dial-arch

आर्किटेक्चर दो अलग-अलग घटकों में विभाजित है:

  • पैरेंट कंट्रोलर (Parent Controller)
  • चाइल्ड कंट्रोलर (Child Controller)

चाइल्ड कंट्रोलर; चाइल्ड कंट्रोलर एक ईवेंट हैंडलर के रूप में कार्य करता है, जिसे उन सभी खातों/क्षेत्रों में तैनात करने की आवश्यकता है जहाँ आप डिटेक्शन फ्रेमवर्क चाहते हैं। यह Event Bridge से ट्रिगर के रूप में जुड़ा होता है, जो बदले में किसी रुचि के ईवेंट होने पर चाइल्ड कंट्रोलर को ट्रिगर करता है। यह कंट्रोलर कॉन्फ़िग फ़ाइल में परिभाषित गंभीरता (severity) के साथ उपयोगकर्ता द्वारा कॉन्फ़िगर किए गए SLACK चैनल पर अलर्ट भेजने के लिए भी जिम्मेदार है। फिर यह पूरे रिस्पॉन्स ऑब्जेक्ट को आगे की प्रक्रिया और भंडारण के लिए पैरेंट कंट्रोलर को भेजता है।

पैरेंट कंट्रोलर; DIAL के फ्रेमवर्क को केवल एक पैरेंट कंट्रोलर की आवश्यकता है जो आपके SIEM, IR और अलर्ट के स्थायी भंडारण के लिए एक एग्रीगेटर के रूप में कार्य करता है। पैरेंट कंट्रोलर API Gateway के साथ काम करता है, जो बैकएंड पर एक AWS Lambda से जुड़ा होता है, जिसका एकमात्र उद्देश्य डेटा एकत्र करना है। API गेटवे का अनुरोध प्रमाणित (Authenticated) होना चाहिए, जो अंतिम उपयोगकर्ता की आवश्यकताओं के अनुसार पुनः कॉन्फ़िगर करने योग्य है।

नोट: यहाँ हमने डेटा इन्जेस्ट करने के लिए ओपन सोर्स IR टूल के रूप में TheHive प्रोजेक्ट का उपयोग किया है; आप अपनी पसंद के किसी भी SIEM/IR टूल पर रिस्पॉन्स ऑब्जेक्ट भेजने के लिए पैरेंट कंट्रोलर पर फ़ंक्शन को आसानी से बदल सकते हैं, बस यह सुनिश्चित करें कि इसके ऊपर जोड़े जाने वाले आवश्यक पैरामीटर बदल दिए गए हों।

कवर की गई सेवाएँ:


  • EC2
  • S3
  • IAM
  • Security Group
  • GuardDuty
  • VPC
  • RDS
  • DynamoDB
  • Secret Manager
  • Parameter Store (System Manager)

कवर किए गए उपयोग के मामले


हम वर्तमान में DIAL का डिटेक्शन मॉड्यूल जारी कर रहे हैं, जो आपको किसी भी गलत कॉन्फ़िगरेशन का पता लगाने में मदद करेगा। हम निकट भविष्य में रेमेडिएशन मॉड्यूल भी जारी करने की योजना बना रहे हैं। निम्नलिखित डिटेक्शन उपयोग के मामले हैं जिनका DIAL वर्तमान में पता लगाने और अलर्ट करने में सक्षम है।

  • IAM

    • "CreatePolicy/AttachPolicy/CreatePolicyVersion" के माध्यम से कोई भी विशेषाधिकार वृद्धि (privilege escalation)
    • निष्क्रिय एक्सेस कुंजियाँ सार्वजनिक हो जाना
    • किसी भी उपयोगकर्ता/भूमिका से जुड़ी एडमिन नीति
    • किसी भी उपयोगकर्ता द्वारा कंसोल साइन-इन
    • MFA को हटाना/डिलीट करना
  • S3

    • S3 बकेट को सार्वजनिक किया जाना
    • S3 ऑब्जेक्ट को सार्वजनिक किया जाना
    • S3 बकेट नीति का गलत कॉन्फ़िगरेशन
    • बकेट/ऑब्जेक्ट के लिए गलत कॉन्फ़िगर की गई ACL
  • EC2

    • अज्ञात खाते से VPC पीयरिंग कनेक्शन
    • ढीली सुरक्षा समूह (पोर्ट पर 0.0.0.0/0 पहुंच)
    • प्राइवेट सबनेट को सार्वजनिक रूट टेबल से जोड़ना
    • अवास्तविक इंस्टेंस प्रकार (जैसे p4d.24xlarge) का निर्माण
  • Secret Manager/SSM Parameter Store

    • किस उपयोगकर्ता द्वारा महत्वपूर्ण गुप्त पैरामीटर (secret parameters) को कॉल किया गया
    • गुप्त पैरामीटर की कोई भी डिलीट
  • Database (RDS/DynamoDB)

    • उपलब्ध DB का स्नैपशॉट निर्माण
    • DB को सार्वजनिक बनाने के लिए उसमें संशोधन
    • सार्वजनिक पहुंच True के साथ DB निर्माण
  • GuardDuty

    • गार्डड्यूटी निष्कर्ष (findings)

स्थापना और तैनाती


कृपया निम्नलिखित फ़ाइल देखें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    424
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    276

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →