
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
WindowsRegistryRootkit — कर्नेल रूटकिट, जो Windows रजिस्ट्री मानों के डेटा के अंदर रहता है | Kitploit
उपकरण/GitHubGitHub/cr4sh/windowsregistryrootkit
स्थायित्व तंत्रशोषणमालवेयर विश्लेषणकमांड एंड कंट्रोलपेलोड डेवलपमेंटArchived
GitHubcr4sh/windowsregistryrootkit

WindowsRegistryRootkit

कर्नेल रूटकिट, जो Windows रजिस्ट्री मानों के डेटा के अंदर रहता है

रिपॉजिटरी देखें
5041429 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Kernel rootkit, जो Windows registry value data के अंदर रहता है।
Oleksiuk Dmytro (उर्फ Cr4sh) द्वारा
http://twitter.com/d_olex
http://blog.cr4.sh
[email protected]


Rootkit OS startup पर execution प्राप्त करने के लिए win32k.sys में zero day vulnerability (function win32k!bInitializeEUDC() में buffer overflow) का उपयोग करता है।

विशेषताएँ:

  • NDIS-आधारित network backdoor (+ meterpreter/bind_tcp)।

  • अज्ञात executable code detection से बचने के लिए यह स्वयं को memory में कुछ default Windows drivers के discardable sections के ऊपर ले जाता है।

  • सार्वजनिक anti-rootkit tools द्वारा पूरी तरह से undetectable।

  • Windows 7 (SP0, SP1) x86 पर काम करता है।
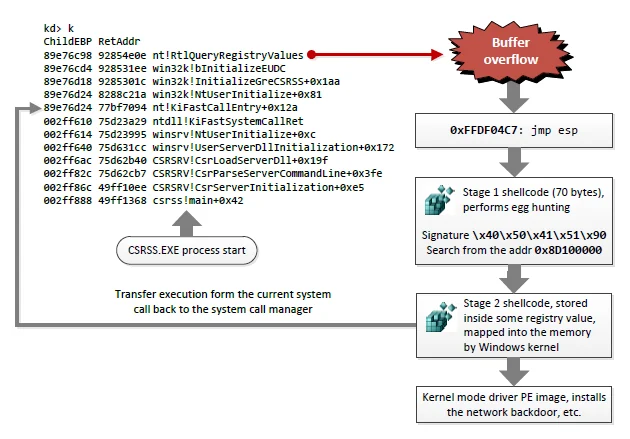
diagram

यह rootkit मूल रूप से ZeroNights 2012 conference में मेरे talk के दौरान प्रस्तुत किया गया था।
अधिक जानकारी के लिए slides और videos देखें: https://raw.githubusercontent.com/Cr4sh/blog/master/windows-registry-rootkit/Applied-anti-forensics.pdf

टूल डाउनलोड करें