 corelight/cve-2021-38647
CVE-2021-38647 उर्फ "OMIGOD" विंडोज OMI में भेद्यता

एक Zeek पैकेज जो CVE-2021-38647 उर्फ OMIGOD शोषण प्रयासों का पता लगाता है।
https://corelight.com/blog/detecting-cve-2021-38647-omigod
https://www.wiz.io/blog/omigod-critical-vulnerabilities-in-omi-azure
https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-38647
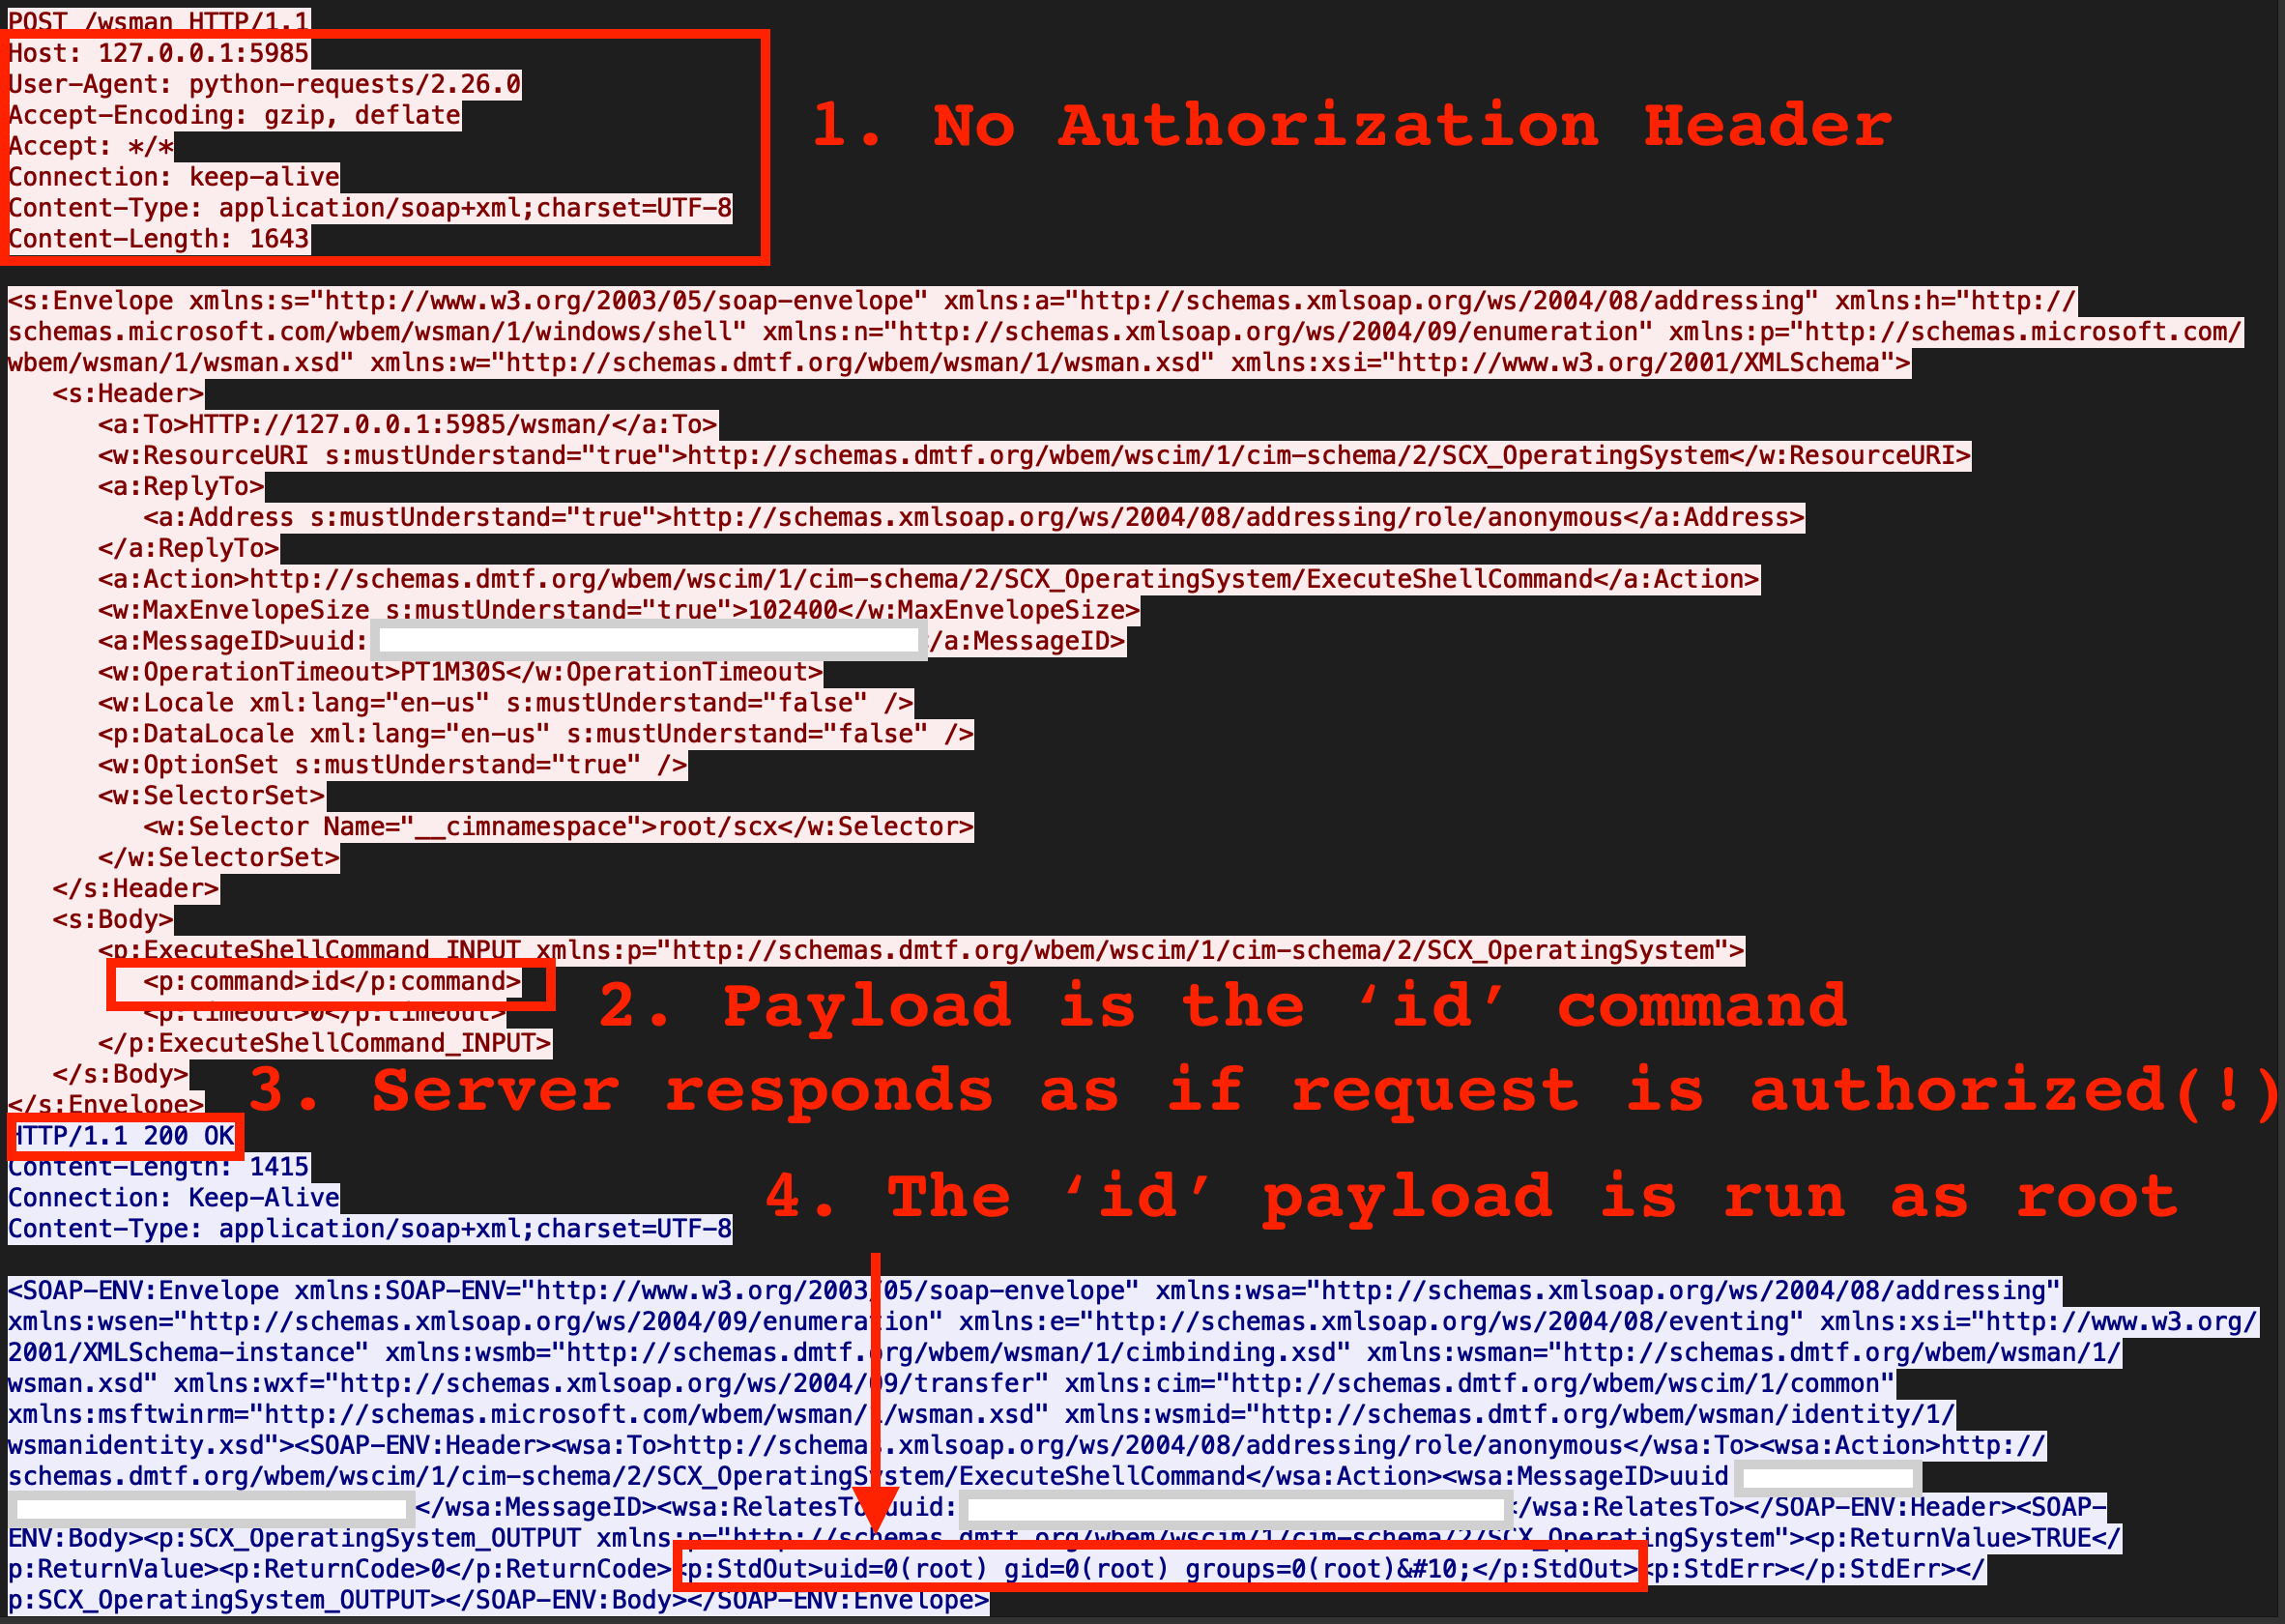
इस शोषण में केवल Authorization हेडर को छोड़ देना शामिल है, नीचे tl;dr चित्र देखें।
लाइव वातावरण में Zeek पैकेज के रूप में स्थापित करें
zkg install corelight/CVE-2021-38647
या सीधे URL का उपयोग करें।
zkg install https://github.com/corelight/CVE-2021-38647/
अपने पास पहले से मौजूद pcap के विरुद्ध उपयोग करें
zeek -Cr scripts/__load__.zeek your.pcap
यह पैकेज क्लस्टर्ड या गैर-क्लस्टर्ड वातावरण में चलेगा।
omigod.zeek स्क्रिप्ट में कॉन्फ़िगरेबल विकल्पों को आपकी कार्यान्वयन आवश्यकताओं के अनुरूप बदला जा सकता है जैसा कि नीचे वर्णित है।
TCP पोर्ट OMI द्वारा प्रदान किए गए डिफ़ॉल्ट के रूप में सेट हैं। किसी भी गैर-डिफ़ॉल्ट पोर्ट को निम्नलिखित सेट में जोड़ें।
option OMI_ports = set(1270/tcp, 5985/tcp, 5986/tcp);
EXPLOIT_REQUEST और EXPLOIT_RESPONSE नोटिसों के IR ट्रायेज में सहायता के लिए, 'sub' फ़ील्ड में नोटिस में पहले 'bytes_of_data_in_notice' शामिल होंगे। सभी पेलोड को इकट्ठा करने के लिए इसे एक उच्च संख्या पर सेट करें - 10000 का डिफ़ॉल्ट सभी प्रासंगिक डेटा को कैप्चर करने के लिए पर्याप्त होना चाहिए।
option bytes_of_data_in_notice = 10000;
IR ट्रायेज और हंटिंग में सहायता के लिए, एक अलग नोटिस 'EXPLOIT_ATTEMPT' में क्लाइंट हेडर नाम और मान नोटिस के 'sub' फ़ील्ड में शामिल होंगे।
option raise_seperate_notice_for_missing_auth_header = T;
अपने स्वयं के स्कैनर या वैध सिस्टम से गलत सकारात्मक (False Positives) को शांत करने के लिए User-Agent व्हाइटलिस्टिंग का बहुत संयम से उपयोग करें। याद रखें, एक हमलावर इस user-agent को आसानी से स्पूफ कर सकता है। उदाहरण:
option user_agent_whitelist = /^Microsoft WinRM Client$/;
