 connorjaydunn/cve-2026-79417
CVE-2026-79417 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Argus Monitor <= 7.4.02 में एक स्थानीय डिनायल-ऑफ-सर्विस भेद्यता है, जो एक हस्ताक्षरित बाइनरी पथ के माध्यम से ट्रिगर होती है।

CVE-2026-79417 के लिए Proof-of-Concept (PoC) exploit, जो Argus Monitor के संस्करणों <= 7.4.02 को प्रभावित करने वाली एक स्थानीय Denial-of-Service (DoS) vulnerability है [1]। पूर्ण तकनीकी विवरण के लिए [2] देखें।
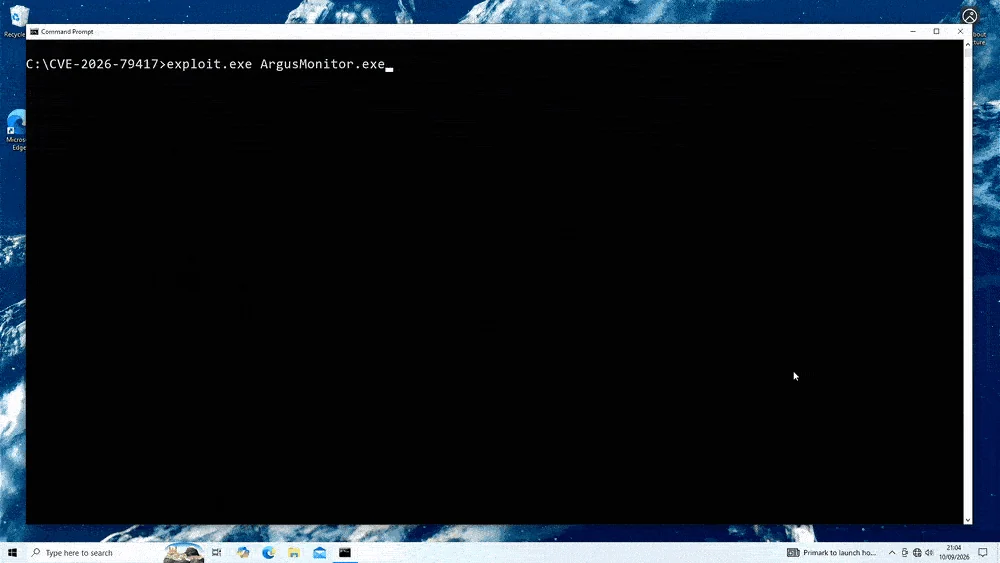
<= 7.4.02exploit.exe <valid-bin-path>
जहाँ <valid-bin-path> Argus Monitor के प्रभावित संस्करण के signed ArgusMonitor.exe binary का path है।
1. Repository clone करें:
git clone https://github.com/connorjaydunn/CVE-2026-79417.git
cd CVE-2026-79417
2. Dependencies install करें:
pacman -S mingw-w64-ucrt-x86_64-gcc \
          mingw-w64-ucrt-x86_64-openssl
3. Compile करें:
gcc exploit/exploit.c -o exploit.exe -lssl -lcrypto
[1] https://www.argusmonitor.com
[2] https://connorjaydunn.github.io/blog/posts/argus-monitor-ldos-cve-2026-79417/
