 completetech-security/vm2-nesting-check
CVE-2026-92935 के लिए ऑफ़लाइन vm2 साक्ष्य जाँचकर्ता। सैंडबॉक्स पैकेज और नेस्टिंग साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-92935: vm2 array-shaped require nesting escape (उपनाम GHSA-8hr7-r645-pc6w) के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता।
यह स्पष्ट रूप से दिए गए vm2 पैकेज संस्करणों की समीक्षित सलाहकार श्रेणियों से तुलना करता है और बताता है कि वह संस्करण साक्ष्य क्या दर्शाता है और क्या नहीं। Python 3.10+, केवल मानक लाइब्रेरी; एकल निष्पादन योग्य vm2_nesting_check.py को अकेले कॉपी किया जा सकता है। यह कभी भी वेबसाइटों से संपर्क नहीं करता, एप्लिकेशन कोड आयात नहीं करता, पैकेज मैनेजर नहीं चलाता, या शोषण पेलोड निष्पादित नहीं करता।
potentially_affected शोषण नहीं है। इसका अर्थ है कि रिपोर्ट किया गया संस्करण प्रलेखित प्रभावित अंतराल में आता है। एप्लिकेशन पूर्व-शर्तें और शोषणीयता स्थापित नहीं की गई थीं, और प्रत्येक पंक्ति exploitability: not_tested बनाए रखती है।fixed_version_reported पैच प्रमाणन नहीं है। यह केवल एक संस्करण दावे का वर्णन करता है; यह कभी भी स्थापित पैच या सुरक्षा का प्रमाणन नहीं करता।unknown न तो स्वच्छ है और न ही विफलता। अनुपस्थित, परस्पर विरोधी, विकृत, प्रीरिलीज़, योग्यता-प्राप्त, और कस्टम/विक्रेता बिल्ड unknown रहते हैं, जैसा कि समीक्षित श्रेणियों से बाहर का कोई भी संस्करण।74aa57ba5df05c34d17ae67912cd26ec2335201b पर बंडल किए गए हैं, साथ में पैकेज-विशिष्ट रेंज तुलना और मिश्रित-व्हाइटस्पेस CSV सुधार। किसी साथी रिपॉजिटरी की आवश्यकता नहीं है।# Assess one reported version and print JSON
python vm2_nesting_check.py --version 3.11.7 --format json
# Assess the example inventory and save an HTML report
python vm2_nesting_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV inventory (CSV is the default format) and exit 1 on potentially_affected results
python vm2_nesting_check.py --csv-list inventory.csv --fail-on-finding
# Show every option, then run the local test suite
python vm2_nesting_check.py --help
python -m unittest -v
इनमें से कम से कम एक आवश्यक है: --version, --inventory, --csv-list या --source। --tool-version चेकर का संस्करण प्रिंट करता है (वर्तमान में 1.1.0)।
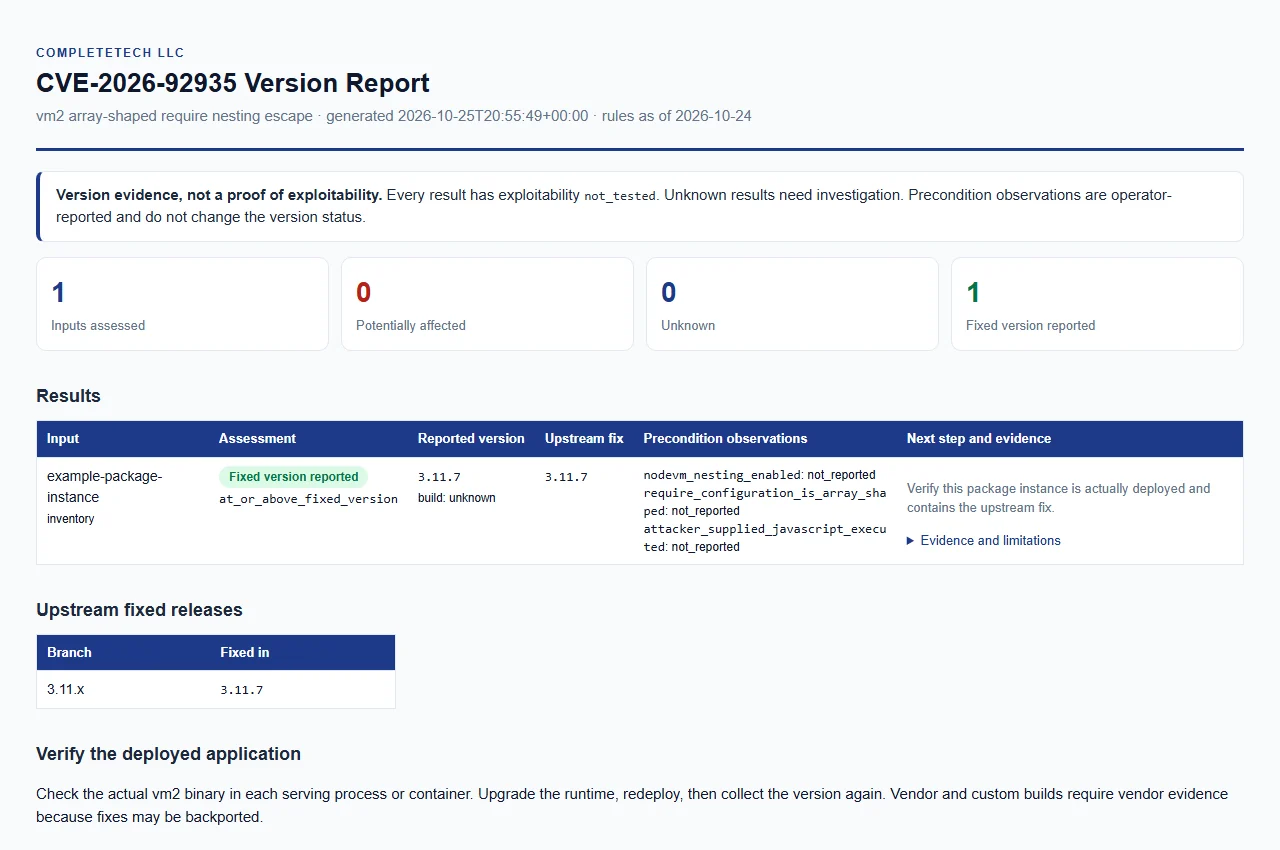
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है।
प्राथमिक सलाहकार और समीक्षित डेटाबेस 2026-10-24 को प्राप्त किए गए (rules_as_of)।
प्रलेखित प्रभावित अंतराल 3.11.4 से 3.11.6 तक है। समीक्षित फ़िक्स्ड रिलीज़ 3.11.7 है, और समीक्षित फ़िक्स्ड लाइन 3.11.x है।
| उदाहरण रिपोर्ट किया गया संस्करण | परिणाम |
|---|---|
| 3.11.3 | unknown |
| 3.11.4 | potentially_affected |
| 3.11.6 | potentially_affected |
| 3.11.7 | fixed_version_reported |
| 3.11.8 | fixed_version_reported |
| 3.12.0 | unknown |
| 4.0.0 | unknown |
सीमाओं पर टिप्पणियाँ:
v स्वीकार किया जाता है (v3.11.7)। अनुपस्थित, परस्पर विरोधी, विकृत, प्रीरिलीज़, योग्य, कस्टम/विक्रेता बिल्ड unknown रहते हैं।--build-source (या build_source फ़ील्ड) का मान रिक्त, unknown (डिफ़ॉल्ट), upstream, official या official_upstream होने पर उसे upstream के रूप में तुलना की जाती है। कोई भी अन्य मान, जैसे विक्रेता का नाम, unknown देता है क्योंकि उसे स्वतंत्र पैच साक्ष्य की आवश्यकता होती है।प्रत्येक इनपुट मान एक अलग पैकेज इंस्टेंस है; चेकर एक ही इंस्टेंस के लिए प्रविष्टियों के बीच साक्ष्य का मिलान नहीं करता है। इनपुट को एक ही रन में संयोजित किया जा सकता है।
| विकल्प | इनपुट |
|---|---|
--version VERSION (उपनाम --package-version) | रिपोर्ट किया गया vm2 संस्करण; दोहराने योग्य। |
--inventory FILE | JSON ऑब्जेक्ट या ऑब्जेक्ट्स की सरणी; दोहराने योग्य। |
--csv-list FILE | हेडर पंक्ति वाली CSV; दोहराने योग्य। |
--source FILE | लेक्सिकल समीक्षा के लिए स्पष्ट JS/TS फ़ाइल (देखें स्रोत समीक्षा उम्मीदवार); दोहराने योग्य। |
--source-root DIR | --source के साथ आवश्यक; साक्ष्य पथ इसके सापेक्ष होते हैं। |
--build-source SOURCE | --version बिल्ड्स की उत्पत्ति, अधिकतम 512 अक्षर। CLI संस्करणों पर लागू होता है। |
--nodevm-nesting-enabled, --require-configuration-is-array-shaped, --attacker-supplied-javascript-executed (true या false) | CLI संस्करणों पर लागू ऑपरेटर अवलोकन। |
