CVE-2026-102826 के लिए ऑफ़लाइन simple-git साक्ष्य जाँचकर्ता। Git कॉन्फ़िगरेशन और पैकेज साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।





CVE-2026-102826 — simple-git कॉन्फ़िगरेशन include कमांड इंजेक्शन के लिए ऑफ़लाइन साक्ष्य जाँचकर्ता।
यह आपके द्वारा प्रदान किए गए simple-git संस्करण साक्ष्य (CLI मान, JSON/CSV इन्वेंटरी, npm लॉकफ़ाइल, इंस्टॉल किए गए मैनिफ़ेस्ट) की समीक्षा किए गए सलाहकार नियमों से तुलना करता है, और लेक्सिकल स्रोत समीक्षा उम्मीदवारों की सूची बना सकता है। यह कभी भी वेबसाइटों से संपर्क नहीं करता, एप्लिकेशन कोड आयात नहीं करता, Git या पैकेज मैनेजर नहीं चलाता, और शोषण पेलोड निष्पादित नहीं करता।
potentially_affected पुष्ट शोषणीयता नहीं है, और fixed_version_reported कभी भी किसी इंस्टॉल किए गए पैच या सुरक्षा की पुष्टि नहीं करता। प्रत्येक परिणाम exploitability: not_tested बनाए रखता है।unknown के रूप में रिपोर्ट किया जाता है। unknown न तो कोई निष्कर्ष है और न ही कोई स्वच्छ परिणाम।इसे केवल उस साक्ष्य पर संचालित करें जिसे संभालने के लिए आप अधिकृत हैं। रिपोर्ट में ऑपरेटर डेटा होता है; वास्तविक लक्ष्यों, इन्वेंटरी और रिपोर्टों को कमिट से बाहर रखें।
simplegit_rce_check.py को कॉपी करके अकेले चलाया जा सकता है। यह अपने स्वयं के सीमित इनपुट/रिपोर्टिंग हेल्पर और स्रोत लेक्सर को बंडल करता है, और रनटाइम पर किसी साथी रिपॉज़िटरी की आवश्यकता नहीं होती।python simplegit_rce_check.py --version 4.0.0 --format json
python simplegit_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
python simplegit_rce_check.py --csv-list inventory.csv --fail-on-finding
python simplegit_rce_check.py --help
python -m unittest -v
inventory.csv आपकी अपनी फ़ाइल है (देखें JSON and CSV inventories); अन्य इनपुट examples/ में शामिल हैं। डिफ़ॉल्ट आउटपुट प्रारूप stdout पर CSV है। python -m unittest -v केवल-स्थानीय सिंथेटिक परीक्षण चलाता है।
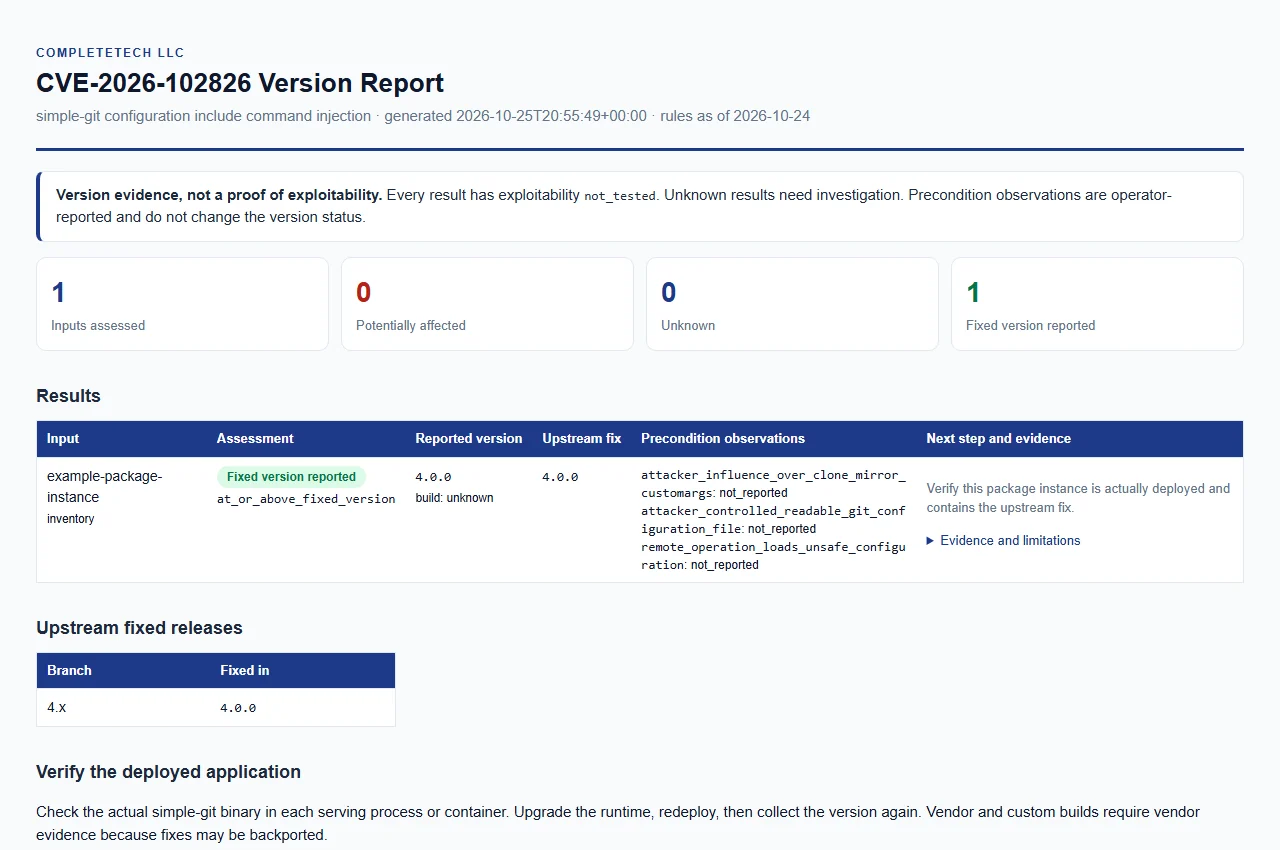
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव आकलन नहीं है।
प्राथमिक सलाहकार और समीक्षित डेटाबेस 2026-10-24 को प्राप्त किए गए थे (प्रत्येक रिपोर्ट में rules_as_of)।
| उदाहरण में रिपोर्ट किया गया संस्करण | परिणाम |
|---|---|
| 3.35.9 | potentially_affected |
| 3.36.0 | potentially_affected |
| 3.36.1 | unknown |
| 3.99.0 | unknown |
| 4.0.0 | fixed_version_reported |
| 4.0.1 | fixed_version_reported |
| 5.0.0 | unknown |
3.36.0 और 4.0.0 के बीच के काल्पनिक संस्करणों के लिए प्रभावित स्थिति का अनुमान न लगाएँ। include.path और includeIf वेरिएंट इसी सलाहकार को साझा करते हैं।
| स्थिति | अर्थ |
|---|---|
potentially_affected | रिपोर्ट किया गया संस्करण प्रलेखित प्रभावित अंतराल में है (3.36.0 तक और उस सहित)। एप्लिकेशन पूर्व-शर्तें और शोषणीयता स्थापित नहीं की गईं; यह पुष्ट शोषणीयता नहीं है। |
fixed_version_reported | रिपोर्ट किया गया संस्करण समीक्षित 4.x फ़िक्स्ड लाइन के भीतर 4.0.0 या उससे बाद का है। यह केवल एक संस्करण दावे का वर्णन करता है; यह कभी भी किसी स्थापित पैच या सुरक्षा की पुष्टि नहीं करता। |
unknown | बाकी सब कुछ: प्रभावित अंतराल और फ़िक्स्ड लाइन के बाहर के संस्करण (सुरक्षा या अन्य-भेद्यता का कोई निष्कर्ष नहीं निकाला जाता), भविष्य की लाइनें (कोई पैच दावा अनुमानित नहीं किया जाता), और अनुपस्थित, परस्पर विरोधी, विकृत, प्रीरिलीज़, योग्यता-सहित या कस्टम/विक्रेता बिल्ड। |
प्रत्येक पंक्ति में एक अधिक विशिष्ट version_status भी होता है, जैसे in_documented_affected_range, at_or_above_fixed_version, outside_reviewed_range, version_not_disclosed, conflicting_versions, qualified_version_unverified, unrecognized_or_partial_version या vendor_build_unverified। build_source मान unknown (डिफ़ॉल्ट), upstream या official को अपस्ट्रीम बिल्ड के रूप में तुलना किया जाता है; कोई भी अन्य मान, जैसे विक्रेता का नाम, परिणाम को unknown बनाए रखता है जब तक स्वतंत्र पैच साक्ष्य मौजूद न हो। अग्रणी v उपसर्ग स्वीकार किए जाते हैं।
तीन वैकल्पिक अवलोकन सलाहकार पूर्व-शर्तों का वर्णन करते हैं। ये ऑपरेटर द्वारा प्रदान किए जाते हैं, असत्यापित हैं, और पैकेज-संस्करण परिणाम को कभी नहीं बदलते।
| अवलोकन | अर्थ |
|---|---|
attacker_influence_over_clone_mirror_customargs | clone/mirror customArgs पर हमलावर का प्रभाव |
attacker_controlled_readable_git_configuration_file | हमलावर-नियंत्रित पठनीय Git कॉन्फ़िगरेशन फ़ाइल |
remote_operation_loads_unsafe_configuration | रिमोट ऑपरेशन असुरक्षित कॉन्फ़िगरेशन लोड करता है |
प्रत्येक अवलोकन बूलियन या null (रिपोर्ट नहीं किया गया) है। अनुपस्थित अवलोकन शमन स्थापित नहीं करते। वैकल्पिक शाब्दिक स्रोत निरीक्षण उनसे अलग है, और फ़ाइल-पैटर्न निष्कर्ष समीक्षा लक्ष्य दिखाते हैं, सिद्ध इनपुट टेन्ट नहीं।
कम से कम एक इनपुट आवश्यक है। मोड को एक ही रन में संयोजित किया जा सकता है; प्रत्येक इनपुट अपनी स्वयं की पंक्तियाँ उत्पन्न करता है। जब तक उल्लेख न हो, प्रत्येक इनपुट फ़ाइल का नाम स्पष्ट रूप से दिया जाना चाहिए और उसे केवल पढ़ा जाता है।
--version (उपनाम --package-version) दोहराया जा सकता है। प्रत्येक मान एक अलग इंस्टेंस है, किसी एकल इंस्टेंस के लिए साक्ष्य सुलह नहीं। --build-source और अवलोकन फ़्लैग (अवलोकन कुंजी जिसमें अंडरस्कोर को हाइफ़न में बदला गया है, मान true या false) सभी CLI संस्करणों पर लागू होते हैं।








