
CVE-2026-96889 के लिए ऑफ़लाइन Sharp / librsvg साक्ष्य जाँचकर्ता। Sharp और librsvg संस्करण तथा बिल्ड साक्ष्य। स्टैंडअलोन Python; JSON/CSV/HTML रिपोर्ट; कोई एक्सप्लॉइट पेलोड नहीं।




CVE-2026-96889 / GHSA-wq5f-xc86-pv6w के लिए एक ऑफ़लाइन साक्ष्य जाँचकर्ता, जो Sharp के माध्यम से उपयोग की जाने वाली librsvg मेमोरी भेद्यता है। यह आपके द्वारा रिपोर्ट किए गए संस्करणों, उद्गम और कॉन्फ़िगरेशन का वर्गीकरण करता है; यह किसी चालू सिस्टम का निरीक्षण नहीं करता।
जाँचकर्ता चयनित नेटिव लाइब्रेरी, रिपोर्ट किए गए संस्करण, उद्गम, प्लेटफ़ॉर्म, libc, SVG इनपुट पथ और हार्डनिंग को अलग रखता है। यह Sharp को आयात नहीं करता, एप्लिकेशन निष्पादित नहीं करता, छवि को डिकोड नहीं करता, प्रोब नहीं भेजता, पहुँच-योग्यता का परीक्षण नहीं करता या समझौता का पता नहीं लगाता। प्रत्येक परिणाम exploitability: not_tested बनाए रखता है।
परिणाम प्रदान किए गए साक्ष्य का वर्णन करते हैं, सत्यापित रनटाइम स्थिति का नहीं। जाँचकर्ता का उपयोग केवल उन्हीं एसेट्स के लिए करें जिनका मूल्यांकन करने के लिए आप अधिकृत हैं, और वास्तविक इन्वेंटरी और रिपोर्ट को वर्ज़न कंट्रोल के बाहर रखें।
python3 या किसी संस्करण-युक्त एक्ज़ीक्यूटेबल का उपयोग करें; python --version को 3.10 या बाद का संस्करण रिपोर्ट करना चाहिए।sharp_rsvg_rce_check.py। किसी पैकेज, Node.js, सहायक फ़ाइलों या नेटवर्क एक्सेस की आवश्यकता नहीं है।python sharp_rsvg_rce_check.py --sharp-version 0.35.4 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --sharp-version 0.35.5 --library-source bundled --sharp-build-source upstream
python sharp_rsvg_rce_check.py --library-source global --librsvg-version 2.63.2 --librsvg-build-source upstream
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format json
python sharp_rsvg_rce_check.py --inventory examples/inventory.json --format html --output report.html
नीचे दिए गए पहले दो कमांड एक आधिकारिक Sharp बंडल का उसके रिपोर्ट किए गए फ़िक्स पर मूल्यांकन करते हैं, तीसरा एक स्वतंत्र रूप से रिपोर्ट किए गए ग्लोबल librsvg का, और अंतिम दो एक सिंथेटिक इन्वेंटरी का। examples/inventory.json सिंथेटिक है। --output के बिना, रिपोर्ट stdout पर प्रिंट होती है (डिफ़ॉल्ट रूप से JSON)।
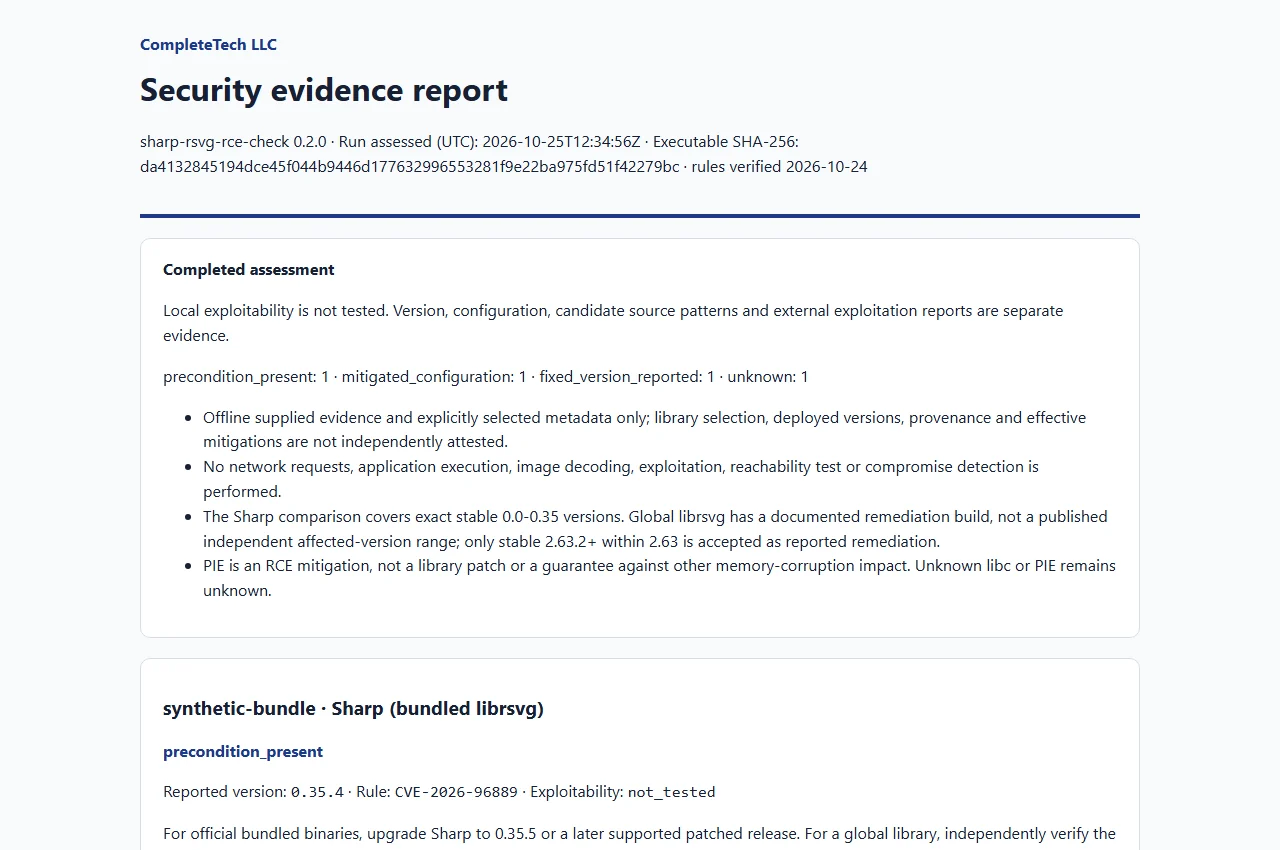
सिंथेटिक उदाहरण रिपोर्ट खोलें। केवल उदाहरण डेटा; यह कोई लाइव मूल्यांकन नहीं है। पूर्वावलोकन छवियाँ उस उदाहरण के स्क्रीनशॉट हैं, किसी वास्तविक सिस्टम का आउटपुट नहीं।
पूरी विकल्प सूची के लिए python sharp_rsvg_rce_check.py --help चलाएँ। एक इन्वेंटरी, कम से कम एक रिपोर्ट किया गया संस्करण या स्पष्ट एडाप्टर फ़ाइलें प्रदान करें:
--inventory FILE, एक सीमित schema-v1 JSON इन्वेंटरी। इसे प्रति-एसेट विकल्पों के साथ संयोजित नहीं किया जा सकता।--sharp-version, --librsvg-version, --library-source, --platform, --libc, --node-pie, --svg-decoder और --untrusted-svg। --sharp-version और --librsvg-version को दोहराया जा सकता है ताकि परस्पर विरोधी अवलोकनों को मिलाने के बजाय संरक्षित रखा जाए।--evidence-root भी आवश्यक है (देखें स्थानीय मेटाडेटा और स्रोत एडाप्टर)।कोई भी डायरेक्टरी स्वतः स्कैन नहीं की जाती। फ़ील्ड मान, सीमाएँ और इन्वेंटरी प्रारूप संदर्भ और इन्वेंटरी स्कीमा में हैं।
--library-source bundled का अर्थ है कि तैनात प्रक्रिया आधिकारिक Sharp बंडल का उपयोग करने की रिपोर्ट करती है।--sharp-build-source upstream एक ऑपरेटर का दावा है, सत्यापित प्रोवेनेंस नहीं।--librsvg-version, --librsvg-build-source) के साथ --library-source global का उपयोग करें।| स्थिति | अर्थ |
|---|---|
unknown | चयन, सटीक संस्करण, प्रोवेनेंस या समर्थित नियम कवरेज चयनित घटक की पैच स्थिति स्थापित नहीं कर सकते। |
potentially_affected | एक रिपोर्ट किया गया आधिकारिक Sharp बंडल अपने फ़िक्स से नीचे है। रनटाइम शर्तें अलग रहती हैं; यह शोषणीयता की पुष्टि नहीं करता। |
precondition_present | वह प्रभावित बंडल और ऑपरेटर-रिपोर्ट की गई शर्तें प्रलेखित संभावित RCE शर्तों से मेल खाती हैं। कोई लाइव सत्यापन नहीं किया गया। |
mitigated_configuration | एक प्रभावित बंडल दर्ज रहता है जबकि एक ऑपरेटर प्रभावी SVG ब्लॉकिंग या Node PIE की रिपोर्ट करता है। यह पैच किया गया या सुरक्षित परिणाम नहीं है। |
fixed_version_reported | चयनित घटक अपनी समीक्षित उपचार सीमा को पूरा करता है। यह तैनात बाइनरी या पैच सेट की पुष्टि नहीं करता। |
चयनित घटक का संस्करण मूल्यांकन उसके प्लेटफ़ॉर्म, पूर्व-शर्त और शमन आयामों से अलग है। fixed_version_reported एक रिपोर्ट-किए-गए-संस्करण का परिणाम है: यह न तो सत्यापित तैनात पैच है और न ही सुरक्षा की गारंटी, और potentially_affected पुष्ट शोषणीयता नहीं है। एक ग्लोबल परिणाम स्वतंत्र रूप से प्रदान की गई नेटिव लाइब्रेरी को वर्गीकृत करता है, किसी इंस्टॉल किए गए Sharp पैकेज को नहीं।
अनुपस्थित libc या PIE पूर्व-शर्त आयामों में unknown ही रहता है। गैर-glibc प्लेटफ़ॉर्म या अविश्वसनीय इनपुट पथ की रिपोर्ट की गई अनुपस्थिति अंतर्निहित मेमोरी बग को दूर नहीं करती। PIE प्रलेखित RCE शर्त को संबोधित करता है; अन्य मेमोरी-करप्शन प्रभाव बने रह सकते हैं।
परिचालन विफलताएँ (एग्ज़िट 2) मूल्यांकन परिणामों से भिन्न हैं।
| Exit | अर्थ |
|---|---|
0 | पूर्ण हुआ और कोई भी सक्षम गेट मेल नहीं खाया। अज्ञात साक्ष्य डिफ़ॉल्ट रूप से विफल नहीं होते। |
1 | --fail-on-finding एक प्रभावित संस्करण से मेल खाया, जिसमें mitigated_configuration शामिल है, क्योंकि पैचिंग को अभी भी समीक्षा की आवश्यकता है; या --fail-on-unknown एक अज्ञात संस्करण मूल्यांकन या प्रभावित संस्करण पर अनसुलझी शर्तों से मेल खाया। दोनों गेट स्वतंत्र हैं। |
2 | आर्ग्युमेंट, इनपुट या आउटपुट त्रुटि, कठोर सीमा या स्कीमा सत्यापन विफलता। |
130 | बाधित। जब रिपोर्ट लिखी जा सकती है तो पूर्ण संपत्तियाँ complete=false के साथ संरक्षित रहती हैं। |

